
09-23-2026, 07:28 PM
Blok radio meta DDoS napada
Yesterday, 12:58 AM
Dobio sam još detalja...
Verovatno su IP adrese deo nekakvog botneta, deluje mi da su uređaji kompromitovani i zloupotrebljeni...
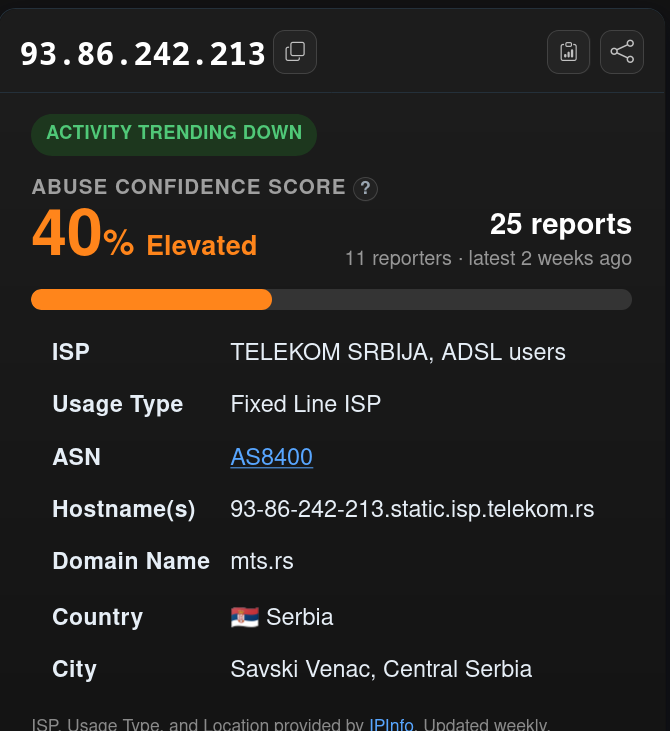
prva IP adresa, 93.86.242.213, od provajdera Telekom pripada git.ecoinfra.rs i ima hostovan gitlab na https://git.ecoinfra.rs preko kojeg je možda došlo do kompromitacije servera i zloupotrebe za DDoS napade...
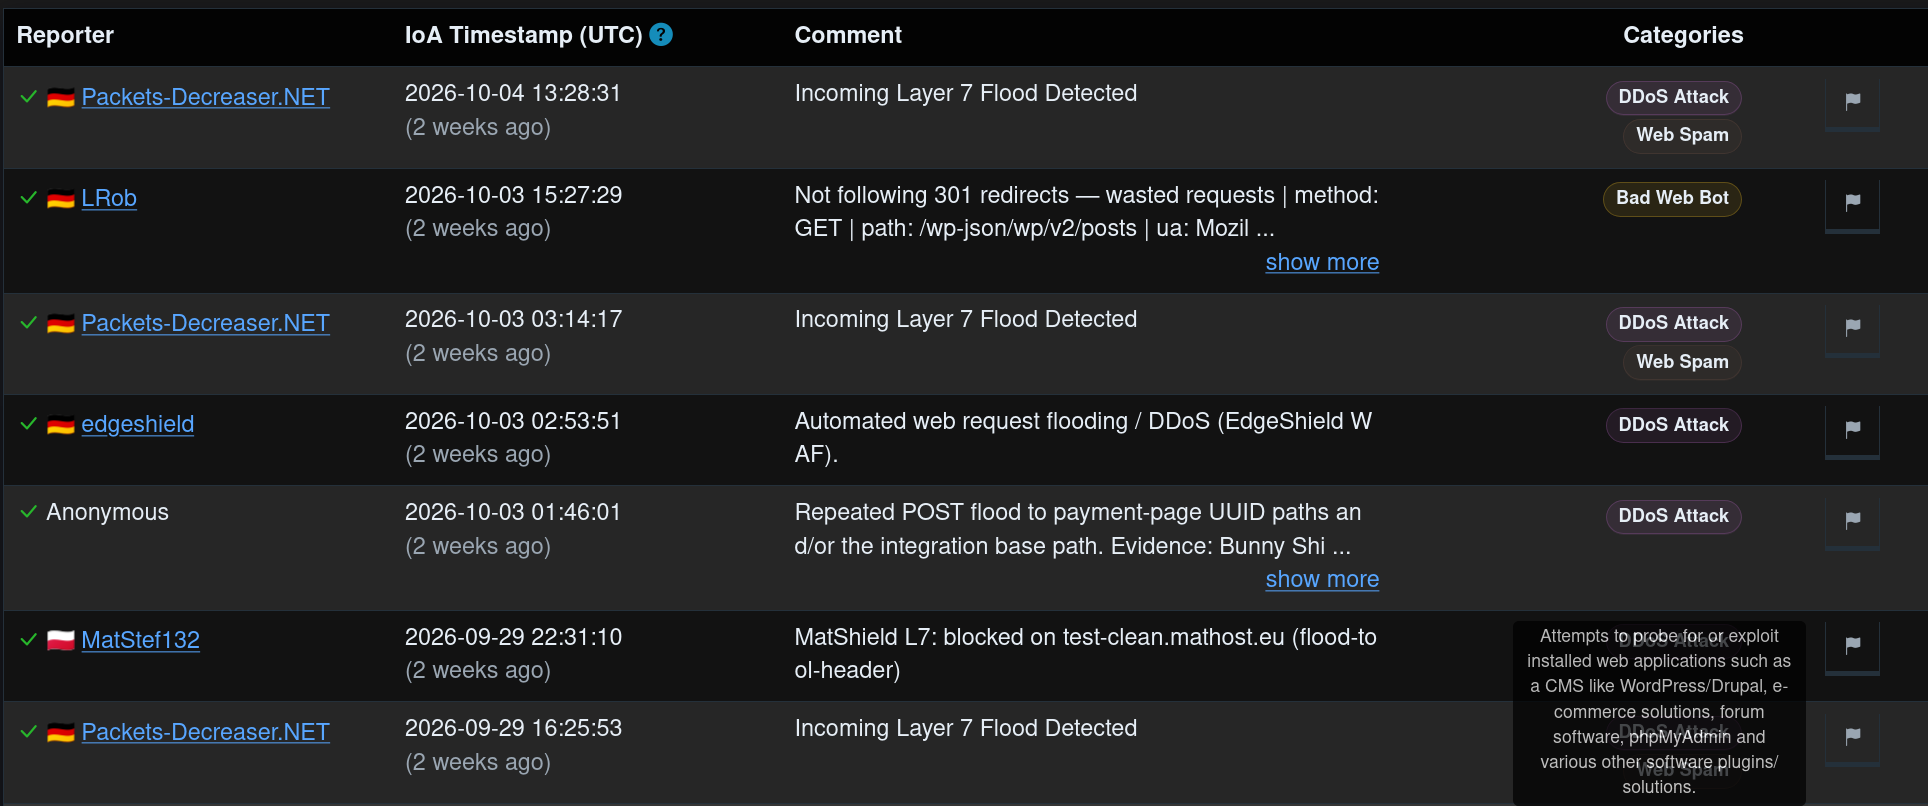
Prema abuseipdb IP adresa je izvor za HTTP DDoS Attack Layer 7 od početka kraja avgusta do pre dve nedelje što je dobra indikacija da se ova infrastruktura više ne zloupotrebljava...
Druga IP adresa, 82.117.211.42, pripada provajderu Yettel i takođe učestvuje u DDoS napadima i prema abuseipdb to traje od aprila do dan danas...
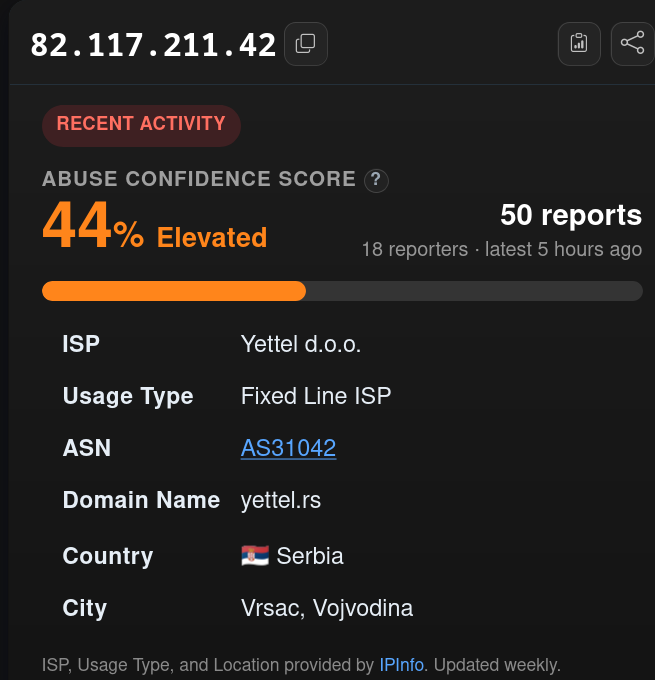
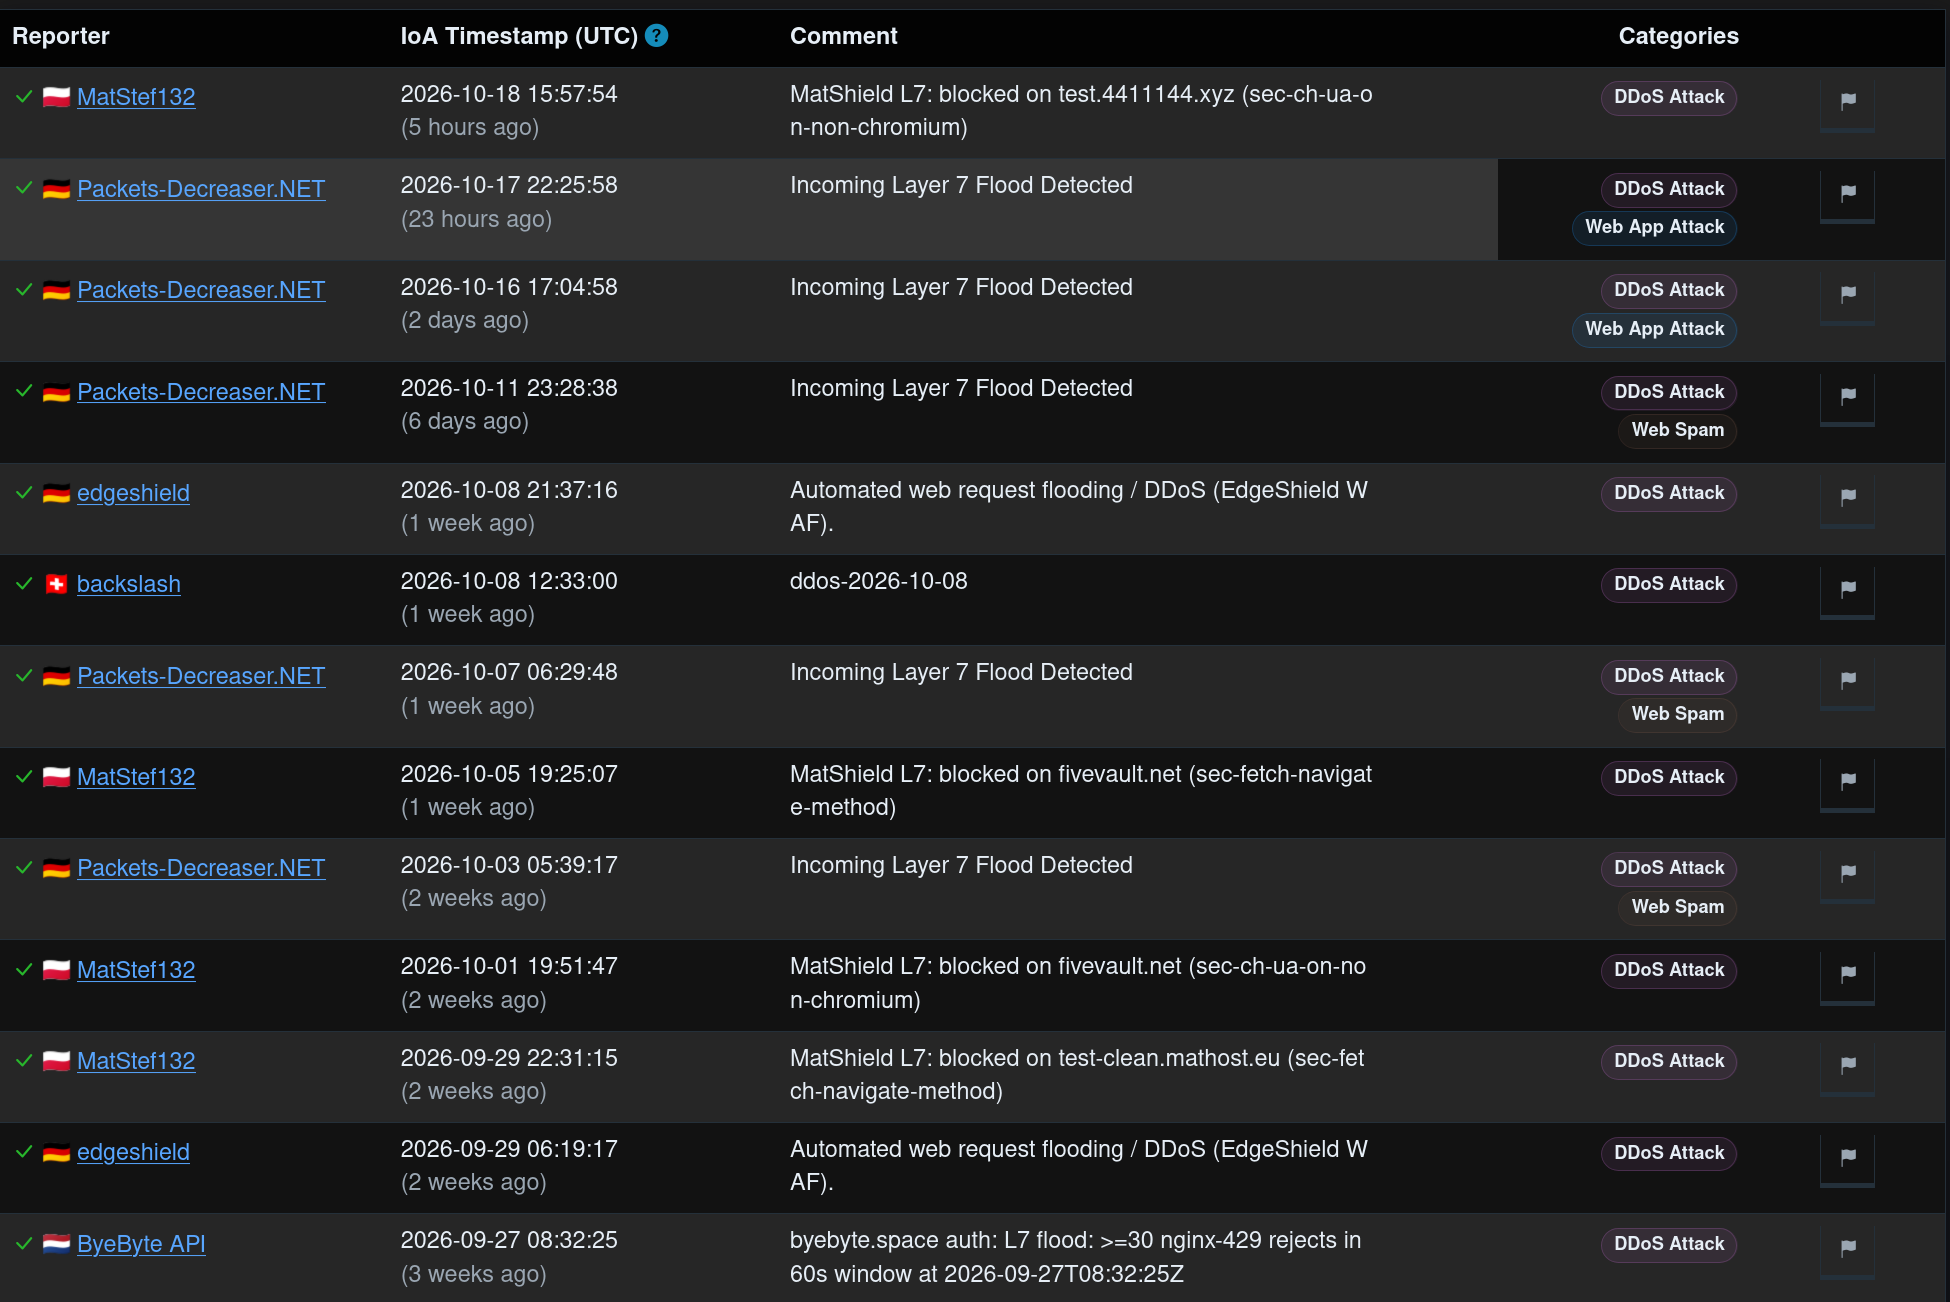
A šta je iza te IP adrese? ...
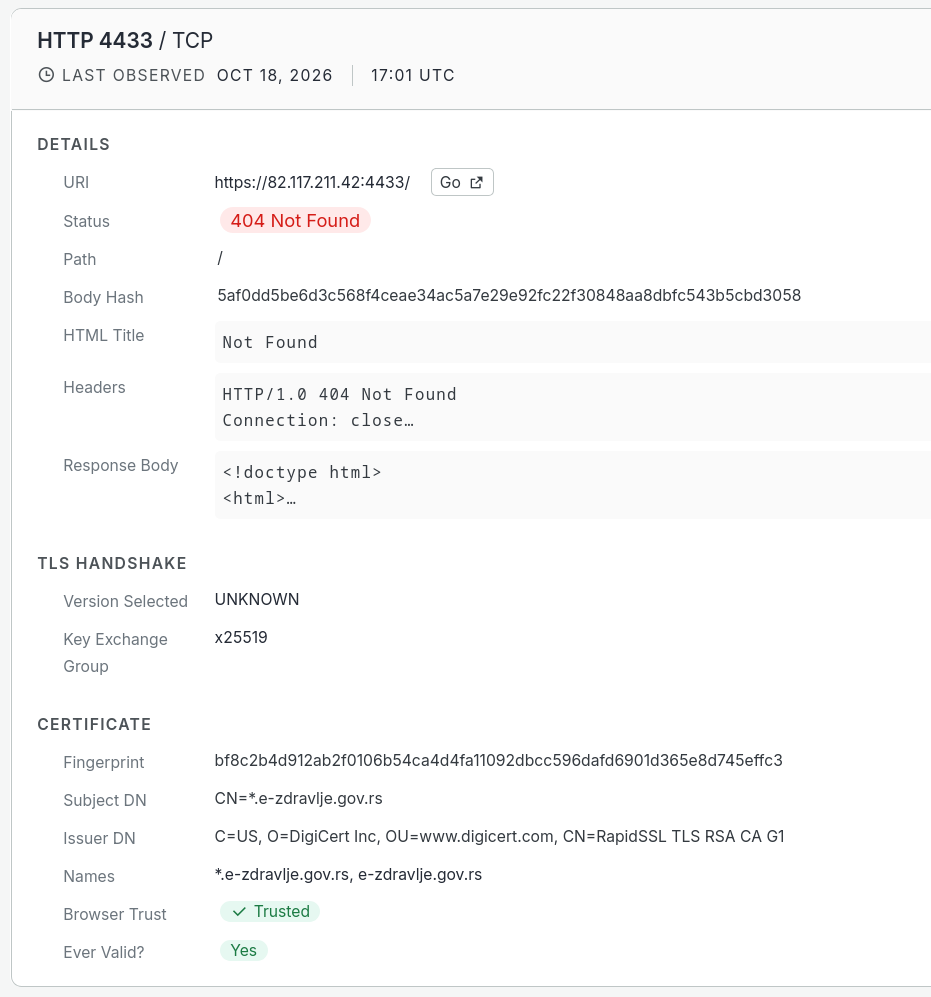
e-zdravlje.gov.rs! Konkretnije nekakav njihov server iza mikrotik rutera. Ili taj server ili nešto drugo na mreži se očigledno zloupotrebljava već 6 meseci za DDoS po globalnom internetu.
Izdvojio sam analizu ovog problema u drugu temu: IP adresa povezana sa ezdravlje.gov.rs učestvuje u DDoS napadima
Treća IP adresa, 37.120.193.138, je izlazna tačka od FastestVPN, nema tu šta da se pogleda detaljnije osim da se na abuseipdb pogleda da IP adresa učestvuje u raznim zlonamernim akcijama što je dosta prisutno kod VPN izlaznih tačaka...
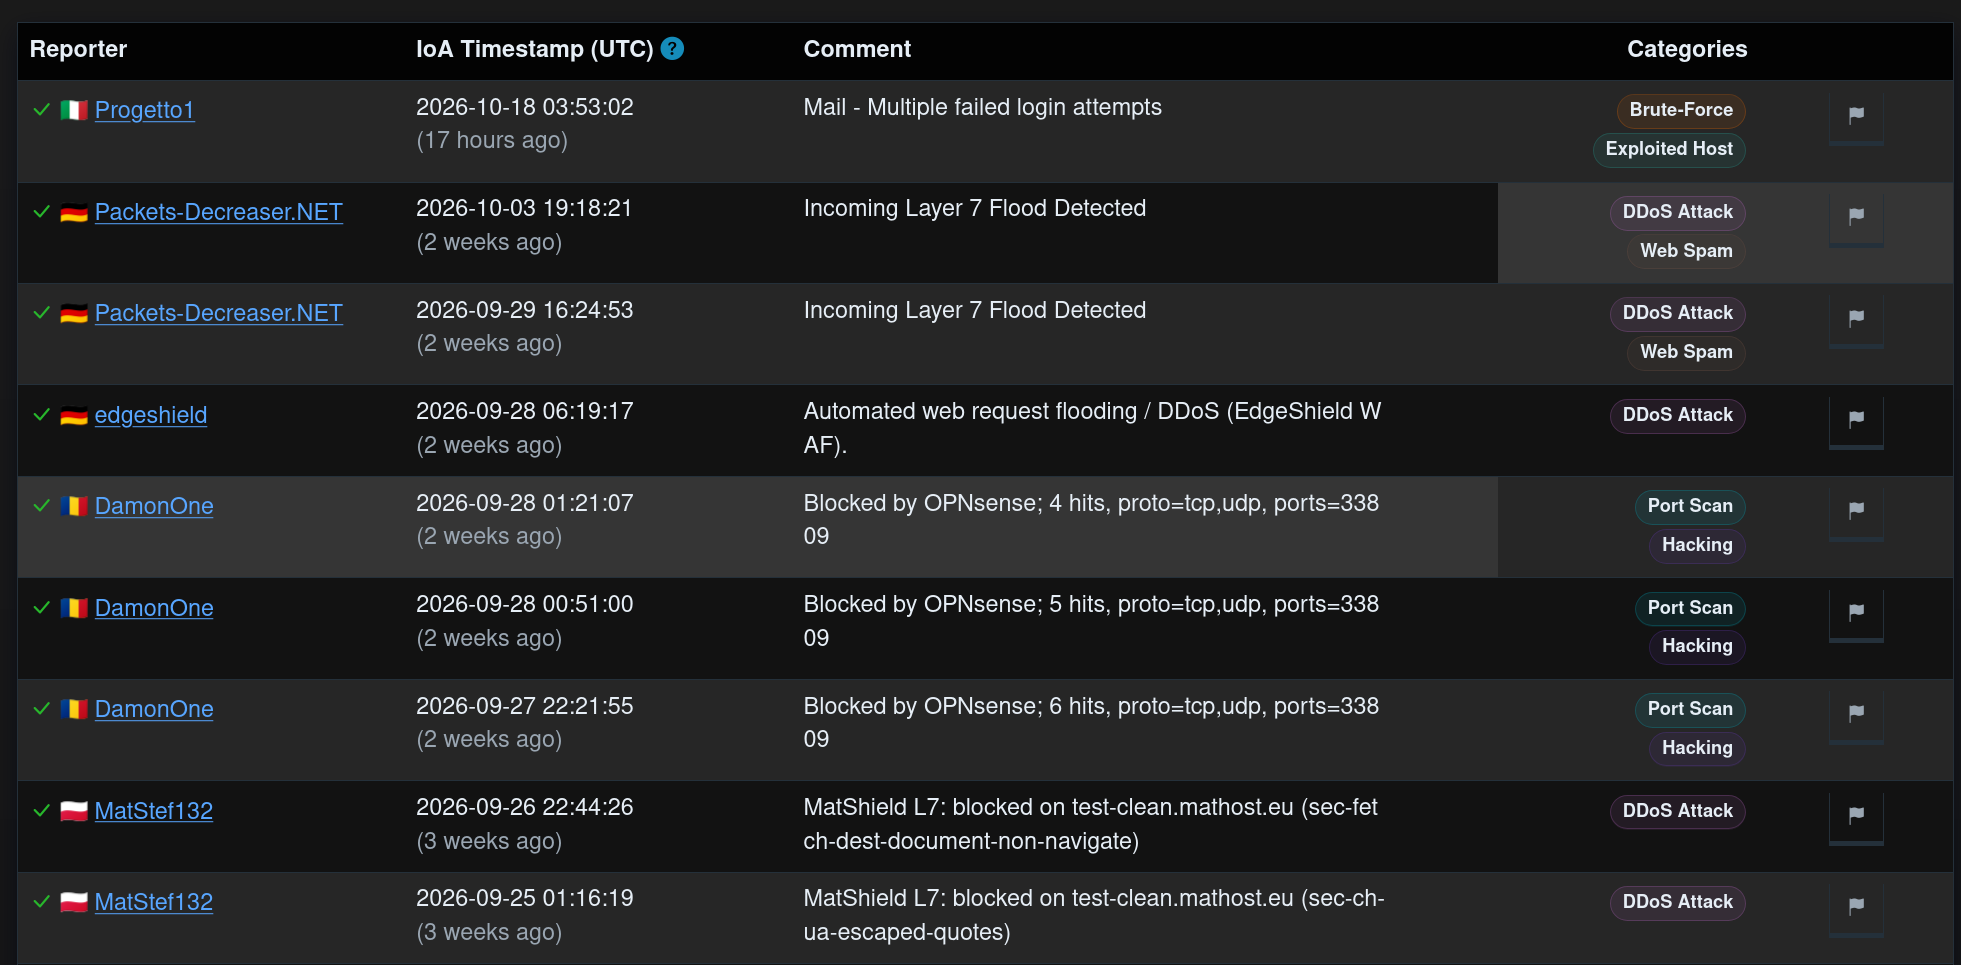
Četvrta, 195.178.33.86, je takođe od Telekoma i prema abuseipdb pravi haos po internetu čak od 2021. godine sa ponekim pauzama.
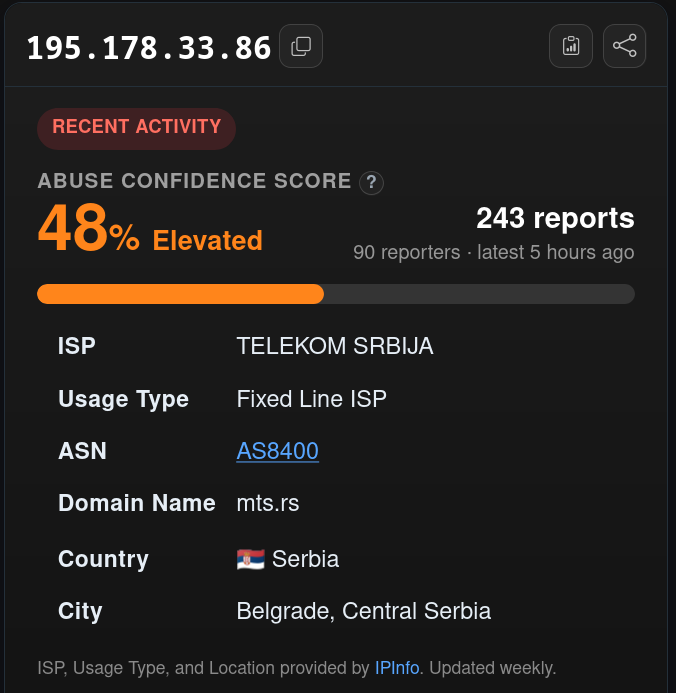
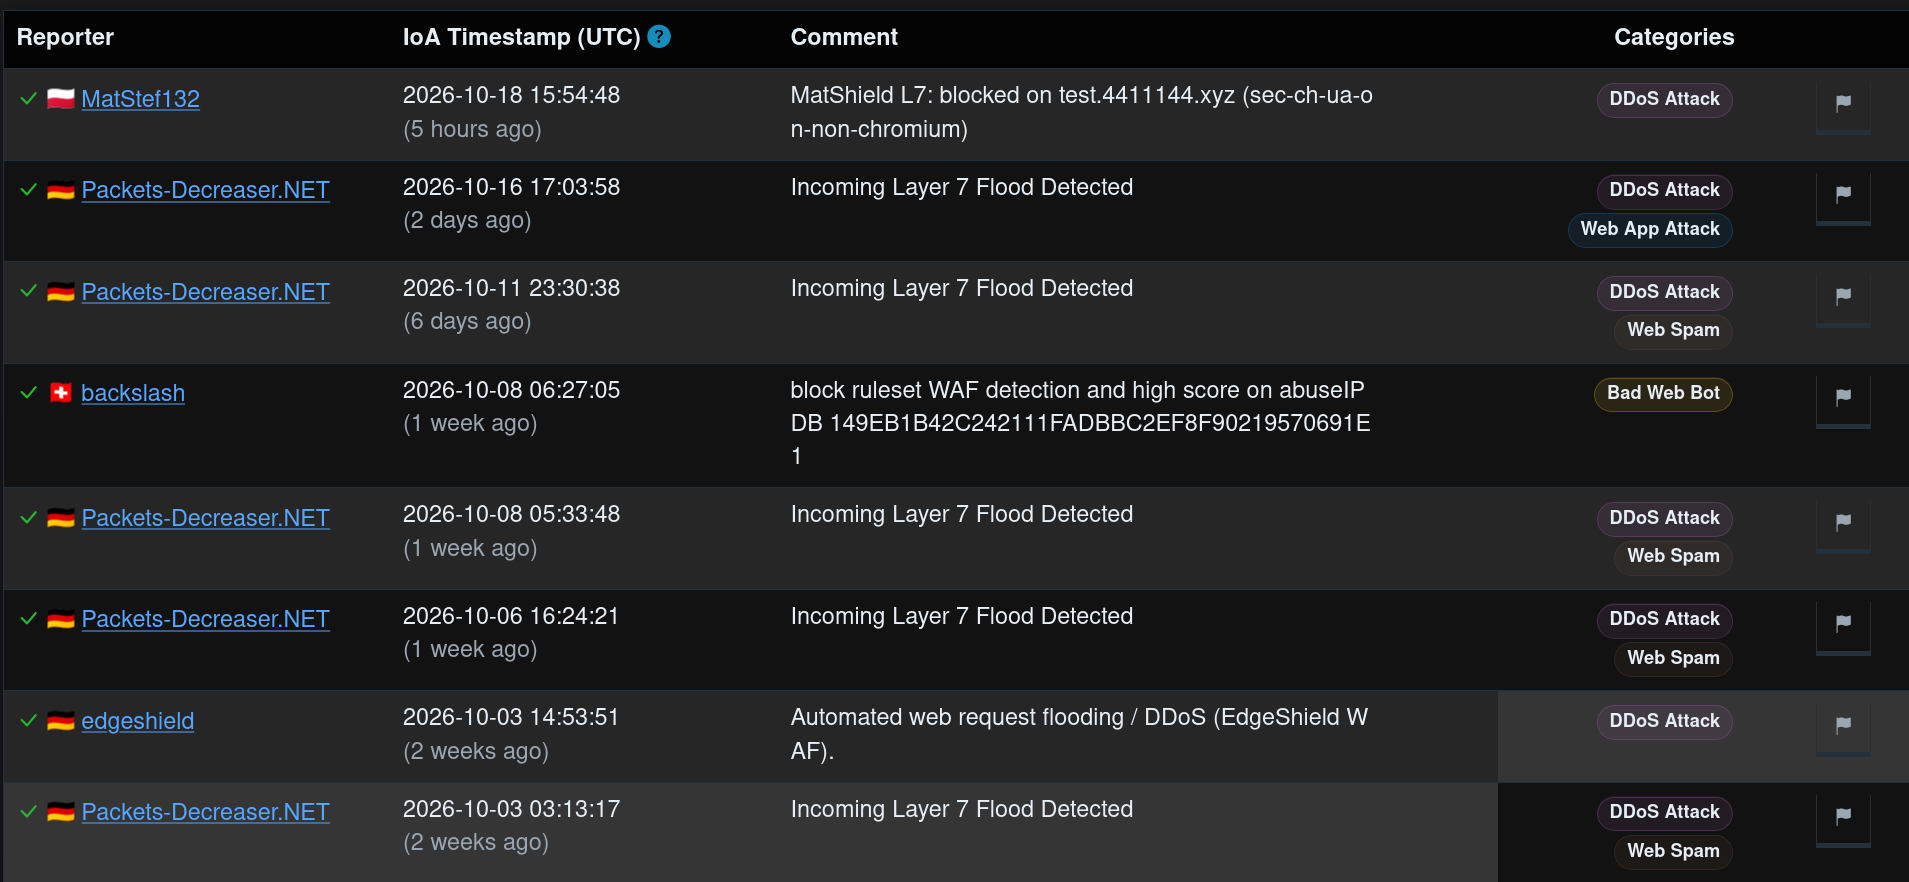
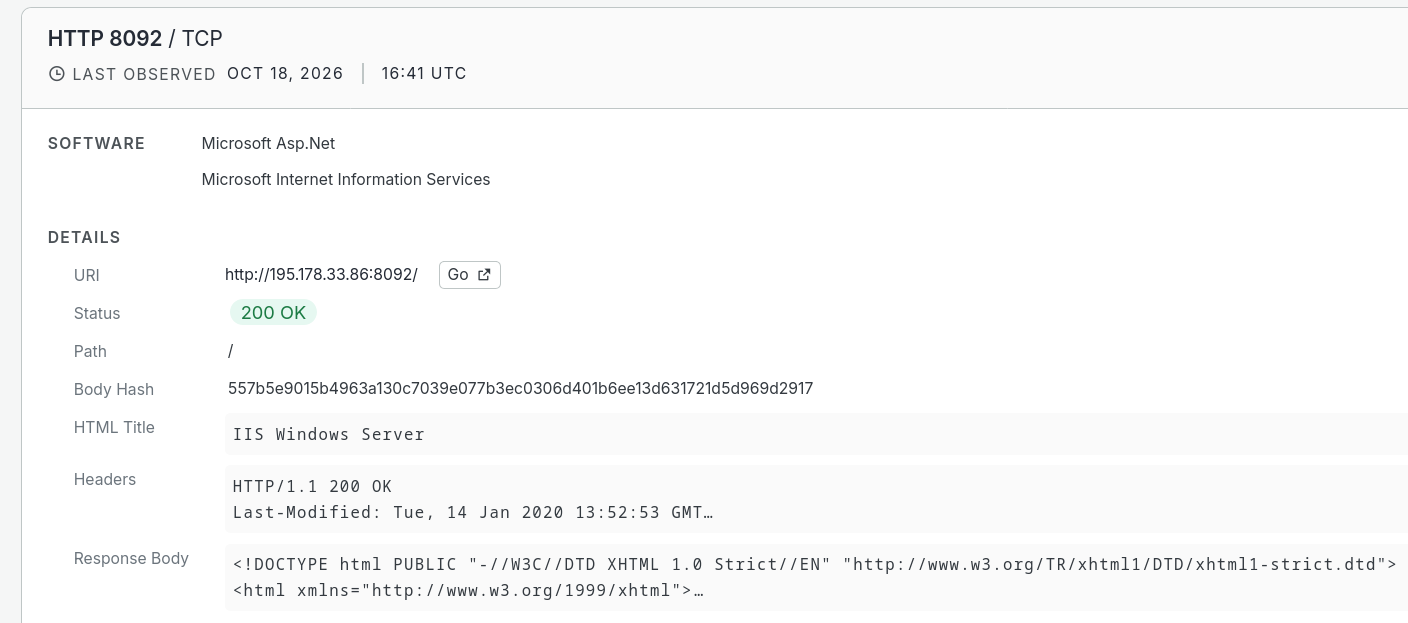
Ova konkretna IP adresa se često pojavljuje u listama prikupljenih javnih proksi servera. Ovo znači da bilo ko može da ga zloupotrebljava za bilo koju svrhu, nije mi jasno ko bi to uspostavio i zašto postoji dugi niz godina. Ima javno izložen IIS server:
Code:
jq -r '.data.viewer.zones[0].firewallEventsAdaptive[] | .clientIP' security_events_rs_blocked.json | sort | uniq -c | sort -nr
  1072 93.86.242.213
    65 82.117.211.42
    22 37.120.193.138
    14 195.178.33.86
Verovatno su IP adrese deo nekakvog botneta, deluje mi da su uređaji kompromitovani i zloupotrebljeni...
prva IP adresa, 93.86.242.213, od provajdera Telekom pripada git.ecoinfra.rs i ima hostovan gitlab na https://git.ecoinfra.rs preko kojeg je možda došlo do kompromitacije servera i zloupotrebe za DDoS napade...
Code:
git.ecoinfra.rs has address 93.86.242.213Code:
Registrant: ECODISPLAYS DOO BEOGRAD
Address: TOŠIN BUNAR 31, Beograd, Serbia
Postal Code: 00000
ID Number: 21879550
Tax ID: 113531077
Prema abuseipdb IP adresa je izvor za HTTP DDoS Attack Layer 7 od početka kraja avgusta do pre dve nedelje što je dobra indikacija da se ova infrastruktura više ne zloupotrebljava...
Druga IP adresa, 82.117.211.42, pripada provajderu Yettel i takođe učestvuje u DDoS napadima i prema abuseipdb to traje od aprila do dan danas...
A šta je iza te IP adrese? ...
e-zdravlje.gov.rs! Konkretnije nekakav njihov server iza mikrotik rutera. Ili taj server ili nešto drugo na mreži se očigledno zloupotrebljava već 6 meseci za DDoS po globalnom internetu.
Izdvojio sam analizu ovog problema u drugu temu: IP adresa povezana sa ezdravlje.gov.rs učestvuje u DDoS napadima
Treća IP adresa, 37.120.193.138, je izlazna tačka od FastestVPN, nema tu šta da se pogleda detaljnije osim da se na abuseipdb pogleda da IP adresa učestvuje u raznim zlonamernim akcijama što je dosta prisutno kod VPN izlaznih tačaka...
Četvrta, 195.178.33.86, je takođe od Telekoma i prema abuseipdb pravi haos po internetu čak od 2021. godine sa ponekim pauzama.
Ova konkretna IP adresa se često pojavljuje u listama prikupljenih javnih proksi servera. Ovo znači da bilo ko može da ga zloupotrebljava za bilo koju svrhu, nije mi jasno ko bi to uspostavio i zašto postoji dugi niz godina. Ima javno izložen IIS server:
Code:
HTTP/1.1 200 OK
Content-Type: text/html
Last-Modified: Tue, 14 Jan 2020 13:52:53 GMT
Accept-Ranges: bytes
ETag: "8e18cebe1cad51:0"
Server: Microsoft-IIS/10.0
X-Powered-By: ASP.NET
Date: Fri, 16 Oct 2026 12:01:40 GMT
Content-Length: 703
« Next Oldest | Next Newest »
Users browsing this thread: 1 Guest(s)