[Rešeno] euprava.gov.rs - polyfill[.]io napad snabdevanja
#1

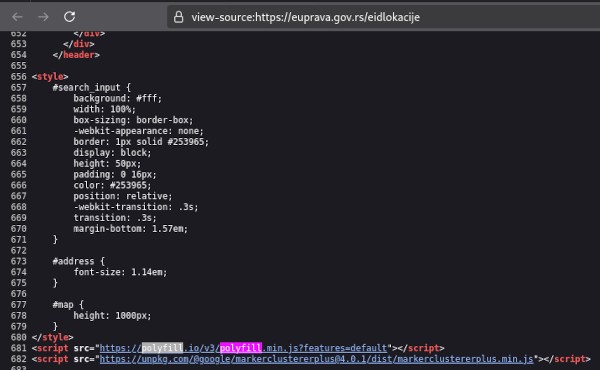
Na euprava.gov.rs stranici Локације за издавање идентитета (/eidlokacije) se direktno ispod HTML headera učitava biblioteka polyfill.min.js sa spoljašnjeg domena polyfill.io. U jeku sve češćih napada lanaca snabdevanja učitavanje spoljašnjih resursa je sve nesrećnija praksa i nažalost se u slučaju polyfill desilo najgore.
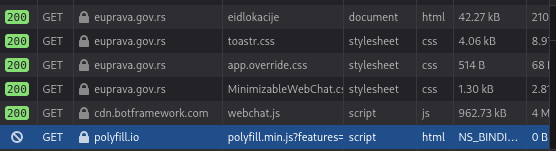


Polyfill domen je sredinom 2024. godine kupljen za dodatak zlonamernog koda u istomenoj biblioteci koji je pogodio veliki broj sajtova širom sveta sa preusmerenjima na spam. Stranica na eUpravi koja koristi tu biblioteku je linkovana na glavnim pomoćnim stranicama poput Пријава мобилним телефоном (апликација ConsentID), što uvećava potencijalni broj korisnika izloženih zlonamernoj biblioteci.

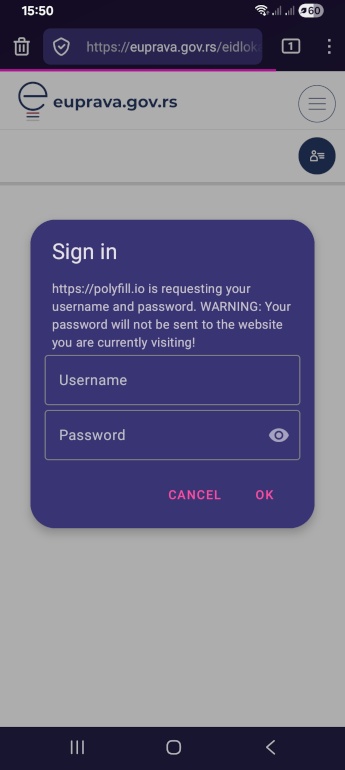
polyfill.io je u međuvremenu prestao da opslužuje zlonamernu biblioteku i sada je ceo sajt zaštićen sa HTTP autorizacijom, što posledično dovodi i do zapitkivanja za kombinaciju korisničkog imena i lozinke pri učitavanju eidlokacije stranice.

Pozadina i motivi iza toga se mogu spekulisati, poput mogućnosti kradljivog sakupljanja kredencijala koji se pošalju ljudima iza polyfill.io nakon korisničkog unosa na stranici.


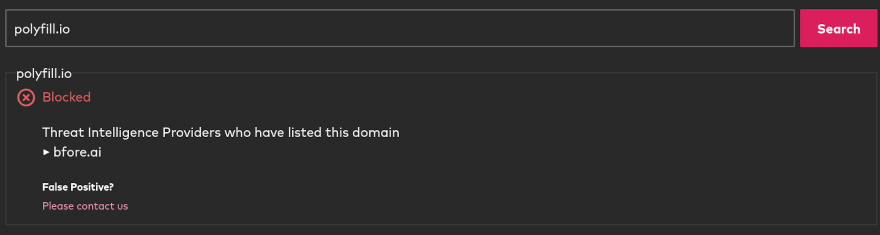
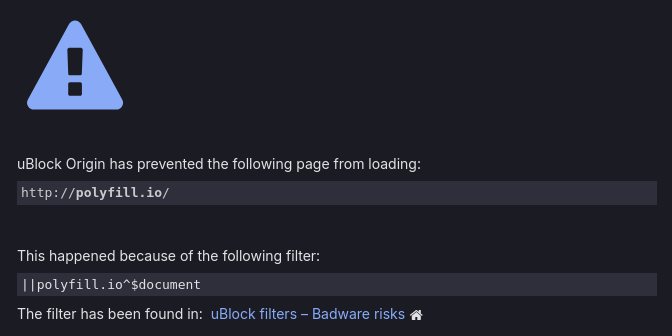
Takođe, od 2024. godine su pojedine organizacije stavile polyfill domen na crnu listu (uBlock Origin, Quad9 [provajderi crnih lista], Fortinet, Cloudflare CDN, itd...), što smanjuje potencijalnu štetu ali i dalje nije sjajno.


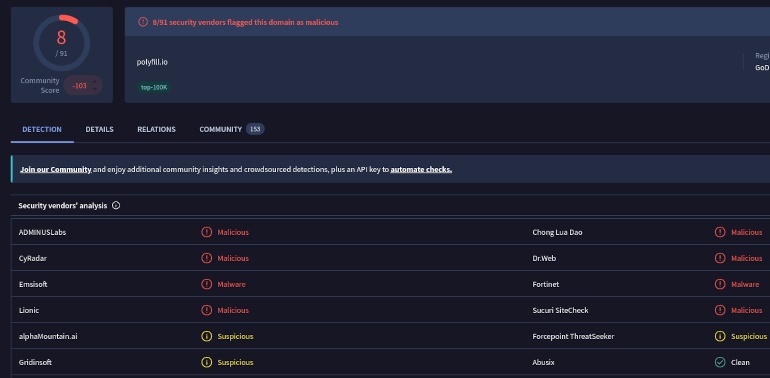
Sa druge strane, po VirusTotal bazi maltene nijedan komercijalni antivirus nema polyfill domen na crnoj listi, što je vrlo loše.


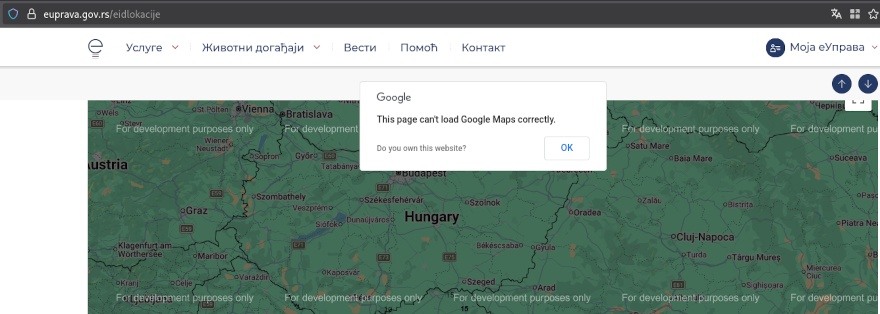
Trebalo bi napomenuti da je i sama eUprava stranica najverovatnije zapuštena, jer ne radi Google Maps koji je integralan za samu uslugu stranice i pri tome je obeležena development žigovima.

   
Reply
#2

Istorijat polyfill napada na lanac snabdevanja :

Quote:Polyfill.io je bio CDN servis koji je služio JavaScript "polifajlove" tačnije kôd koji dodaje moderne funkcije pregledača starijim pregledačima. 

U februaru 2024. godine, CDN kompanija sa sedištem u Kini pod nazivom Funnull kupila je domen polyfill.io (uključujući cdn.polyfill.io) i njihov povezani GitHub nalog. Neko vreme nakon promene vlasništva, skripte koje su služene sa cdn.polyfill.io su modifikovane tako da bi svaki sajt koji ih ugrađuje primao zlonamerni JavaScript, pretvarajući servis u vektor napada lanca snabdevanja. 

Bezbednosna firma Sansec javno je otkrila napad 24. i 25. juna 2024. godine, izveštavajući da je novi vlasnik ubrizgavao zlonamerni softver na više od 100.000 sajtova koji su i dalje referencirali cdn.polyfill.io. 

Zlonamerni kôd je uglavnom ciljao mobilne korisnike, koristeći zamagljivanje kako bi izbegao otkrivanje i preusmeravao je posetioce na prevare kao što su sajtovi za klađenje i odrasle sa potencijalom za krađu podataka i izvršavanje drugog koda na uređajima onih koji su otvarali stranicu sa ubrizganim zlonamernim kôdom. 

Kasnije istrage su povezale operaciju ne samo sa Funnull-om, već i sa severnokorejskim akterima koji su koristile kompromitovanu CDN mrežu i sajtove za kockanje kako bi prale kriptovalute za Severnu Koreju.

Kada je napad postao javan glavni igrači su preduzeli mere da ga obuzdaju: Google je blokirao oglase na sajtovima koji koriste polyfill.io, a Cloudflare i Fastly su ponudili čiste alternativne krajnje tačke kako bi programeri mogli da se udalje od zlonamernih . 

CERT-ovi i dobavljači izdali su upozorenja u kojima pozivaju sve organizacije da potpuno uklone sve reference na polyfill.io ili cdn.polyfill.io sa svojih sajtova. 

Registrar Namecheap je posle otkrivanja napada krajem juna suspendovao i povratio kompromitovani domen cdn.polyfill.io, a bezbednosna skeniranja su počela da označavaju polyfill.io kao visoko rizičan. 

Uprkos upozorenjima iz 2024. godine, mnogi sajtovi nikada nisu u potpunosti uklonili stare oznake <script src="https://polyfill.io/...">, pa su te stranice nastavile da referenciraju napušteni domen čak i nakon što je usluga efektivno ugašena. 

Krajem maja 2026. godine, posmatrači su izvestili da je polyfill.io ponovo postao aktivan i počeo da odgovara na te zahteve skripte sa HTTP 401 odgovorima koji uključuju izazov za osnovnu autentifikaciju. Kada pregledač primi 401 sa zaglavljem WWW-Authenticate: Basic od polyfill.io, prikazuje izvorni dijalog za prijavu koji izgleda kao standardni upit za korisničko ime/lozinku, često uz natpis poput „https://polyfill.io zahteva korisničko ime i lozinku“. 

Pošto se skripta učitava kao deo druge veb stranice (u ovom slučaju eUprave), upit se pojavljuje u kontekstu te pouzdane veb stranice što lako zavarava korisnike da pomisle da se prijavljuju na veb stranicu koju su posetili. 

Istraživači bezbednosti i CTI brifinzi sada opisuju vaskrsli polyfill.io kao otet CDN domen koji od juna 2026. godine aktivno vraća HTTP 401 upite za autentifikaciju.

Ovo znači da su posetioci sporne stranice na sajtu eUprave u periodu od februara pa do kraja juna 2024. godine bili izloženi napadu. Nije mi trenutno poznato da li postoje druge stranice na sajtu eUprave koje učitavaju skripte sa spornog domena.

Takođe znači da niko u eUpravi odnosno Kancelariji za IT i eUpravu nije imao pojma da se ovo dogodilo i da treba prekinuti korišćenje polyfill.io posle otkrića napada snabdevanja. Izgleda da nemaju nikakvo praćenje eksternih biblioteka koje koriste na sajtu kao i upozorenja na sigurnosne probleme sa istim. Dodao bih i da zbog opasnosti napada u lancu snabdevanju ne treba koristiti eksterne biblioteke ni fontove nego ih lokalno hostovati i redovno pratiti ažuriranja.

Do sporne stranice se dolazi tako što na https://euprava.gov.rs/prijava-eID postoji link "Mapu svih lokacija možete pogledati ovde."
Reply
#3

(06-25-2026, 05:14 PM)LBeslac Wrote:  Na euprava.gov.rs stranici Локације за издавање идентитета (/eidlokacije) se direktno ispod HTML headera učitava biblioteka polyfill.min.js sa spoljašnjeg domena polyfill.io. U jeku sve češćih napada lanaca snabdevanja učitavanje spoljašnjih resursa je sve nesrećnija praksa i nažalost se u slučaju polyfill desilo najgore.
...

Sporni link ka polyfill biblioteci je uklonjen sa pomenute stranice. Sa time više nema ni moljakanja za username/password kombinaciju.

   
Reply
#4

Glavna stranica euprave učitava razne eksterne biblioteke :


Zbog sve veće opasnosti napada u lancu snabdevanju treba ozbiljno razmotriti učitavanje biblioteka i fontova lokalno uz redovno praćenje ažuriranja.
Reply


Forum Jump:


Users browsing this thread: 2 Guest(s)