

06-25-2026, 05:14 PM
Na euprava.gov.rs stranici Локације за издавање идентитета (/eidlokacije) se direktno ispod HTML headera učitava biblioteka polyfill.min.js sa spoljašnjeg domena polyfill.io. U jeku sve češćih napada lanaca snabdevanja učitavanje spoljašnjih resursa je sve nesrećnija praksa i nažalost se u slučaju polyfill desilo najgore.
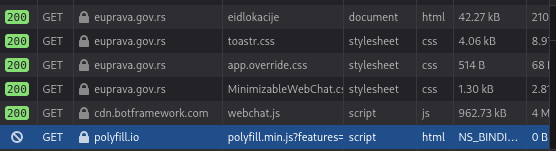
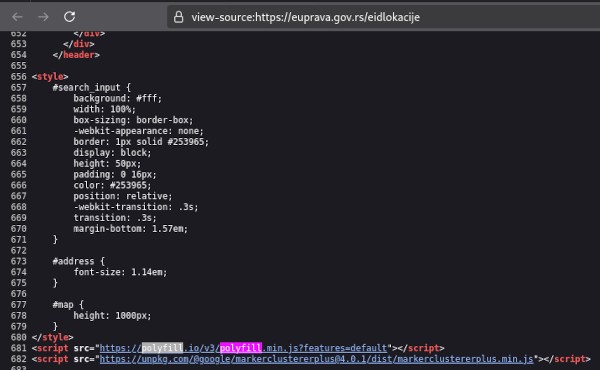
Polyfill domen je sredinom 2024. godine kupljen za dodatak zlonamernog koda u istomenoj biblioteci koji je pogodio veliki broj sajtova širom sveta sa preusmerenjima na spam. Stranica na eUpravi koja koristi tu biblioteku je linkovana na glavnim pomoćnim stranicama poput Пријава мобилним телефоном (апликација ConsentID), što uvećava potencijalni broj korisnika izloženih zlonamernoj biblioteci.
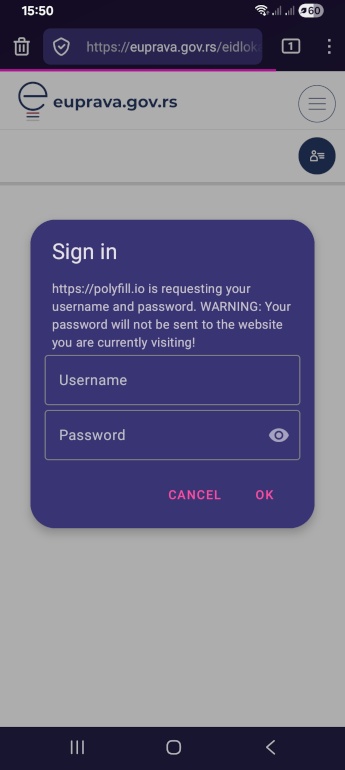
polyfill.io je u međuvremenu prestao da opslužuje zlonamernu biblioteku i sada je ceo sajt zaštićen sa HTTP autorizacijom, što posledično dovodi i do zapitkivanja za kombinaciju korisničkog imena i lozinke pri učitavanju eidlokacije stranice.
Pozadina i motivi iza toga se mogu spekulisati, poput mogućnosti kradljivog sakupljanja kredencijala koji se pošalju ljudima iza polyfill.io nakon korisničkog unosa na stranici.
Takođe, od 2024. godine su pojedine organizacije stavile polyfill domen na crnu listu (uBlock Origin, Quad9 [provajderi crnih lista], Fortinet, Cloudflare CDN, itd...), što smanjuje potencijalnu štetu ali i dalje nije sjajno.
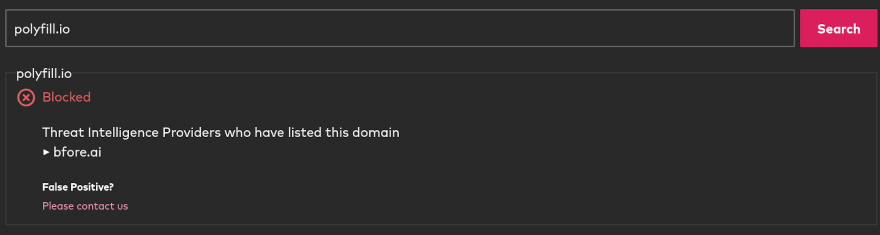
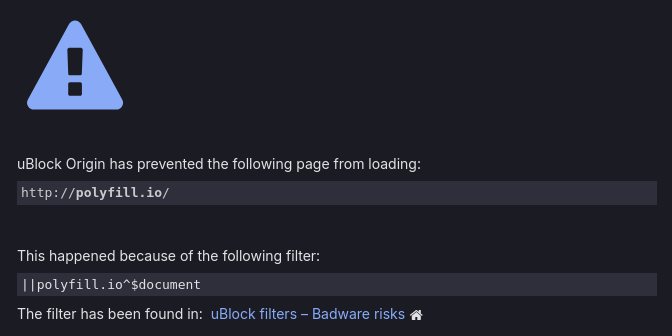
Sa druge strane, po VirusTotal bazi maltene nijedan komercijalni antivirus nema polyfill domen na crnoj listi, što je vrlo loše.
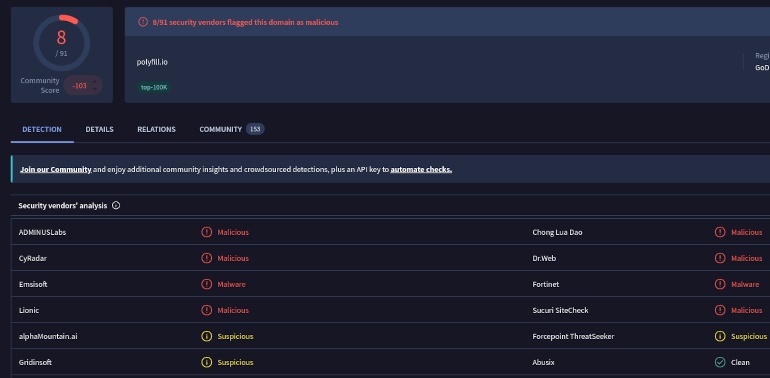
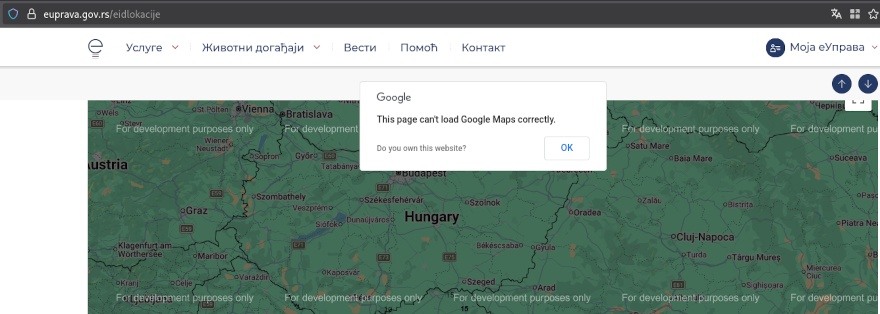
Trebalo bi napomenuti da je i sama eUprava stranica najverovatnije zapuštena, jer ne radi Google Maps koji je integralan za samu uslugu stranice i pri tome je obeležena development žigovima.
Polyfill domen je sredinom 2024. godine kupljen za dodatak zlonamernog koda u istomenoj biblioteci koji je pogodio veliki broj sajtova širom sveta sa preusmerenjima na spam. Stranica na eUpravi koja koristi tu biblioteku je linkovana na glavnim pomoćnim stranicama poput Пријава мобилним телефоном (апликација ConsentID), što uvećava potencijalni broj korisnika izloženih zlonamernoj biblioteci.
polyfill.io je u međuvremenu prestao da opslužuje zlonamernu biblioteku i sada je ceo sajt zaštićen sa HTTP autorizacijom, što posledično dovodi i do zapitkivanja za kombinaciju korisničkog imena i lozinke pri učitavanju eidlokacije stranice.
Pozadina i motivi iza toga se mogu spekulisati, poput mogućnosti kradljivog sakupljanja kredencijala koji se pošalju ljudima iza polyfill.io nakon korisničkog unosa na stranici.
Takođe, od 2024. godine su pojedine organizacije stavile polyfill domen na crnu listu (uBlock Origin, Quad9 [provajderi crnih lista], Fortinet, Cloudflare CDN, itd...), što smanjuje potencijalnu štetu ali i dalje nije sjajno.
Sa druge strane, po VirusTotal bazi maltene nijedan komercijalni antivirus nema polyfill domen na crnoj listi, što je vrlo loše.
Trebalo bi napomenuti da je i sama eUprava stranica najverovatnije zapuštena, jer ne radi Google Maps koji je integralan za samu uslugu stranice i pri tome je obeležena development žigovima.
