

06-12-2026, 08:31 AM
Na sajtu Uprave za saradnju s crkvama i verskim zajednicama sam uočio User-Agent cloaking, ovoga puta je u pitanju japanski spam ali po svemu sudeći "testiranje" istog ili vrlo nesposoban, makar za sada.
Ovaj pristup je malo pametniji od indonežanskih - nije dovoljno samo "Googlebot" u stringu, već puni string kakav inače koristi Google, na primer:
Dodatno, ukoliko se detektuje Referer, čak i sa punim Googlebot user-agent stringom neće prikazivati cloaking stranicu.
Pogođena stranica je početna https://vere.gov.rs/
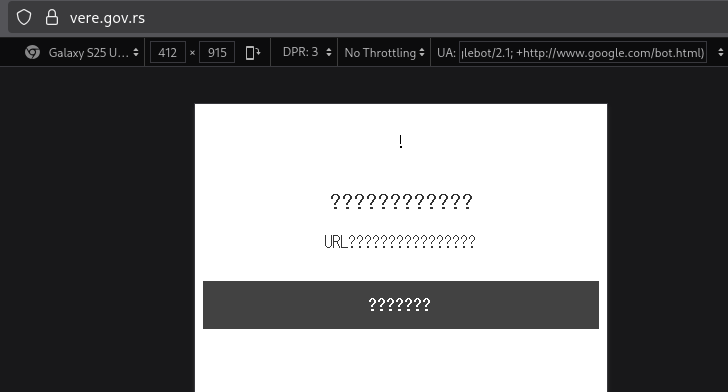
Inače su u pitanju besmislice, ali na mestu upitnika je nepravilan pokazivač za učitavanje slike sa sajta daiku . co . jp koji reklamira renoviranje kuća. base64 URI nema smisla sa učitavanjem sa domena, što uz besmisleni sadržaj upućuje na test ili ipak nesposobnu konfiguraciju.

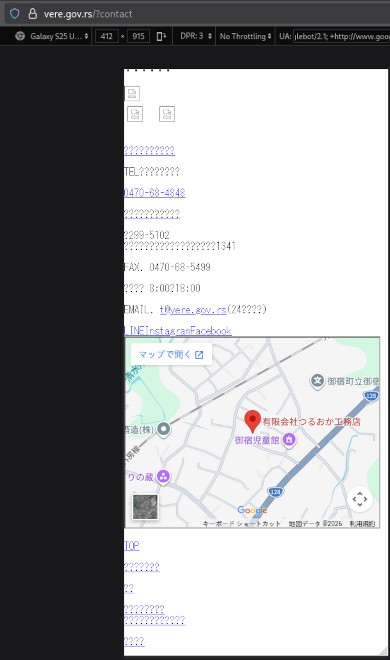
Na URI sa parametrom /?contact se već prikazuje reklamni spam pomenute kompanije/organizacije uz razne forme za popunu i LINE.me stranice, međutim sa zeznutim enkodiranjem karaktera koji uzrokuje zamenske upitnike umesto japanskih karaktera i isključivog učitavanja statičkih resursa sa pomenutog sajta sa HTTP umesto HTTPS što dovodi do blokiranja mešanih resursa, odnosno CSS i JS.
Sajt se hostuje u Češkoj (!!) na deljenom hosting serveru iis111.windows.loopia.com provajdera Active 24 zajedno sa potpuno levim sajtovima kao što je a-calendar . com ; bio je u istom vlasništvu kao i naša Loopia otuda takav PTR i verovatno je silom prilika završio na češkom Windows serveru takvom vezom, ali je trenutna situacija konfuzna i nisam siguran da li je to i dalje slučaj.
Radi na ASP.NET aplikaciji i web serveru IIS 10.0.
Ovaj pristup je malo pametniji od indonežanskih - nije dovoljno samo "Googlebot" u stringu, već puni string kakav inače koristi Google, na primer:
Code:
Mozilla/5.0 (Linux; Android 6.0.1; Nexus 5X Build/MMB29P) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/W.X.Y.Z Mobile Safari/537.36 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)Dodatno, ukoliko se detektuje Referer, čak i sa punim Googlebot user-agent stringom neće prikazivati cloaking stranicu.
Pogođena stranica je početna https://vere.gov.rs/
Inače su u pitanju besmislice, ali na mestu upitnika je nepravilan pokazivač za učitavanje slike sa sajta daiku . co . jp koji reklamira renoviranje kuća. base64 URI nema smisla sa učitavanjem sa domena, što uz besmisleni sadržaj upućuje na test ili ipak nesposobnu konfiguraciju.
Na URI sa parametrom /?contact se već prikazuje reklamni spam pomenute kompanije/organizacije uz razne forme za popunu i LINE.me stranice, međutim sa zeznutim enkodiranjem karaktera koji uzrokuje zamenske upitnike umesto japanskih karaktera i isključivog učitavanja statičkih resursa sa pomenutog sajta sa HTTP umesto HTTPS što dovodi do blokiranja mešanih resursa, odnosno CSS i JS.
Sajt se hostuje u Češkoj (!!) na deljenom hosting serveru iis111.windows.loopia.com provajdera Active 24 zajedno sa potpuno levim sajtovima kao što je a-calendar . com ; bio je u istom vlasništvu kao i naša Loopia otuda takav PTR i verovatno je silom prilika završio na češkom Windows serveru takvom vezom, ali je trenutna situacija konfuzna i nisam siguran da li je to i dalje slučaj.
Code:
# ping vere.gov.rs
PING vere.gov.rs (81.95.105.81) 56(84) bytes of data.
64 bytes from iis111.windows.loopia.com (81.95.105.81): icmp_seq=1 ttl=120 time=18.9 ms

# whois -I 81.95.105.81 | grep org-name
org-name:      ACTIVE 24, s.r.o
Radi na ASP.NET aplikaciji i web serveru IIS 10.0.
Code:
# curl -Is http://vere.gov.rs | grep IIS
Server: Microsoft-IIS/10.0