

06-08-2026, 03:45 PM
Na republičkom Portalu otvorenih podataka je preko vikenda ušao zlonameran unos kroz kompromitovani nalog sa administrativnim privilegijama nad jednom organizacijom.
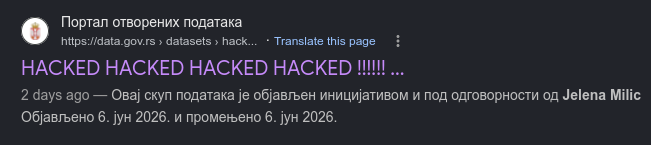
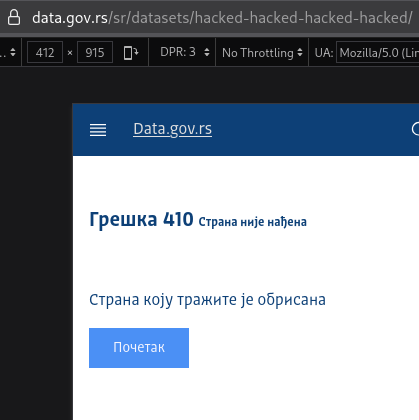
Unos je obrisan i korisniku su ukinuta administrativna prava nad organizacijom.
Iako nije kompromitacija samog resursa već najverovatnije iskorišćeni ukradeni kredencijali sa drugog izvora, možda bi trebalo razmotriti sistem ITE odobrenja pre javne vidljivosti pošto postoji dosta "spoljnih" organizacija i ovakve stvari se mogu učestalo ponavljati.
Dodatno sam primetio da je kroz API tehnički moguće uraditi enumeraciju korisnika kroz organizacije iako je sama anonimna enumeracija korisnika zabranjena, kao i da je dev okruženje dev.data.gov.rs javno dostupno svima, što ne znam da li su poželjne stvari.
Unos je obrisan i korisniku su ukinuta administrativna prava nad organizacijom.
Iako nije kompromitacija samog resursa već najverovatnije iskorišćeni ukradeni kredencijali sa drugog izvora, možda bi trebalo razmotriti sistem ITE odobrenja pre javne vidljivosti pošto postoji dosta "spoljnih" organizacija i ovakve stvari se mogu učestalo ponavljati.
Dodatno sam primetio da je kroz API tehnički moguće uraditi enumeraciju korisnika kroz organizacije iako je sama anonimna enumeracija korisnika zabranjena, kao i da je dev okruženje dev.data.gov.rs javno dostupno svima, što ne znam da li su poželjne stvari.