
06-04-2026, 05:55 PM
Ukoliko preuzimate ili objavljujete ovaj nalaz u celosti ili delimično, molimo da navedete izvor i autora istraživanja.
Na web aplikaciji GNK Dinamo identifikovana je ranjivost tipa Insecure Direct Object Reference (IDOR) koja je omogućavala neovlašćen pristup ličnim podacima članova kluba.
API endpoint:
vraćao je kompletne podatke člana na osnovu barkoda članske karte.
Iako je pristup endpointu zahtevao validan JWT token, nije postojala adekvatna autorizaciona provera koja bi potvrdila da prijavljeni korisnik ima pravo pristupa traženim podacima.
Posledično, korisnik sa običnim nalogom, čak i bez aktivnog članstva, mogao je slanjem zahteva sa proizvoljnim barkodom da pristupi podacima drugih članova kluba.
Ranjivi endpoint:
Prilikom obrade zahteva aplikacija je proveravala validnost JWT tokena, ali nije proveravala da li barkod naveden u URL putanji pripada autentifikovanom korisniku.
Ranjivost je sada popravljena.
Druga ranjivost je trenutno prisutna na ulaznice.hr.
Menjanjem vrednosti identifikatora u URL-u moguće je pristupiti potvrdama kupovine koje pripadaju drugim korisnicima, bez provere vlasništva nad konkretnom narudžbom.
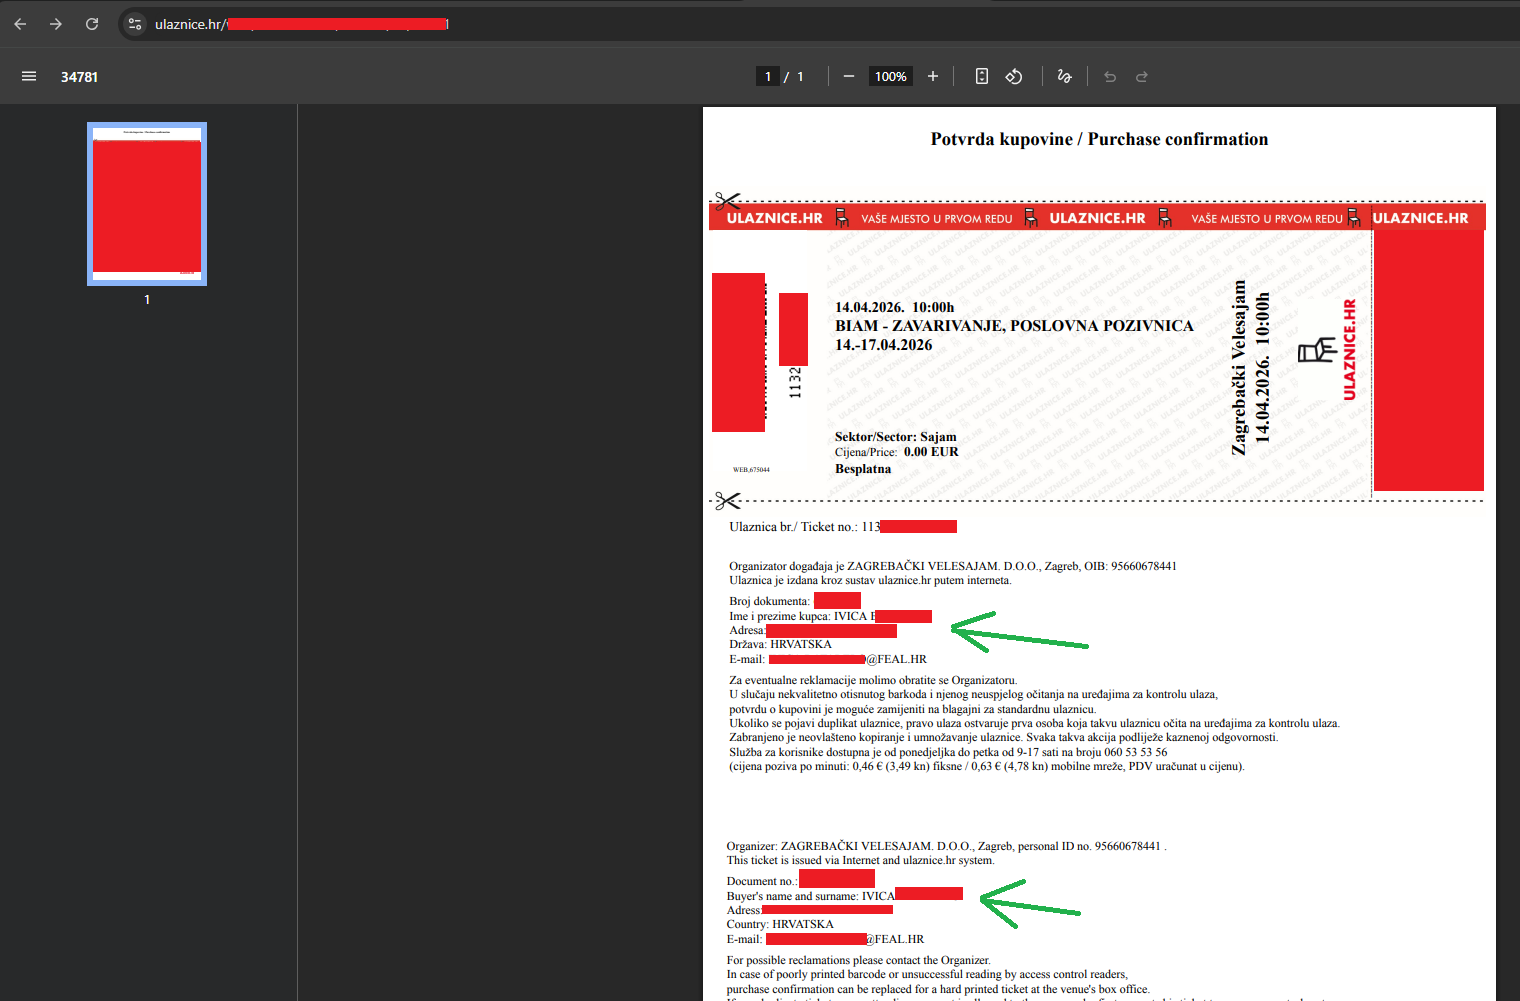
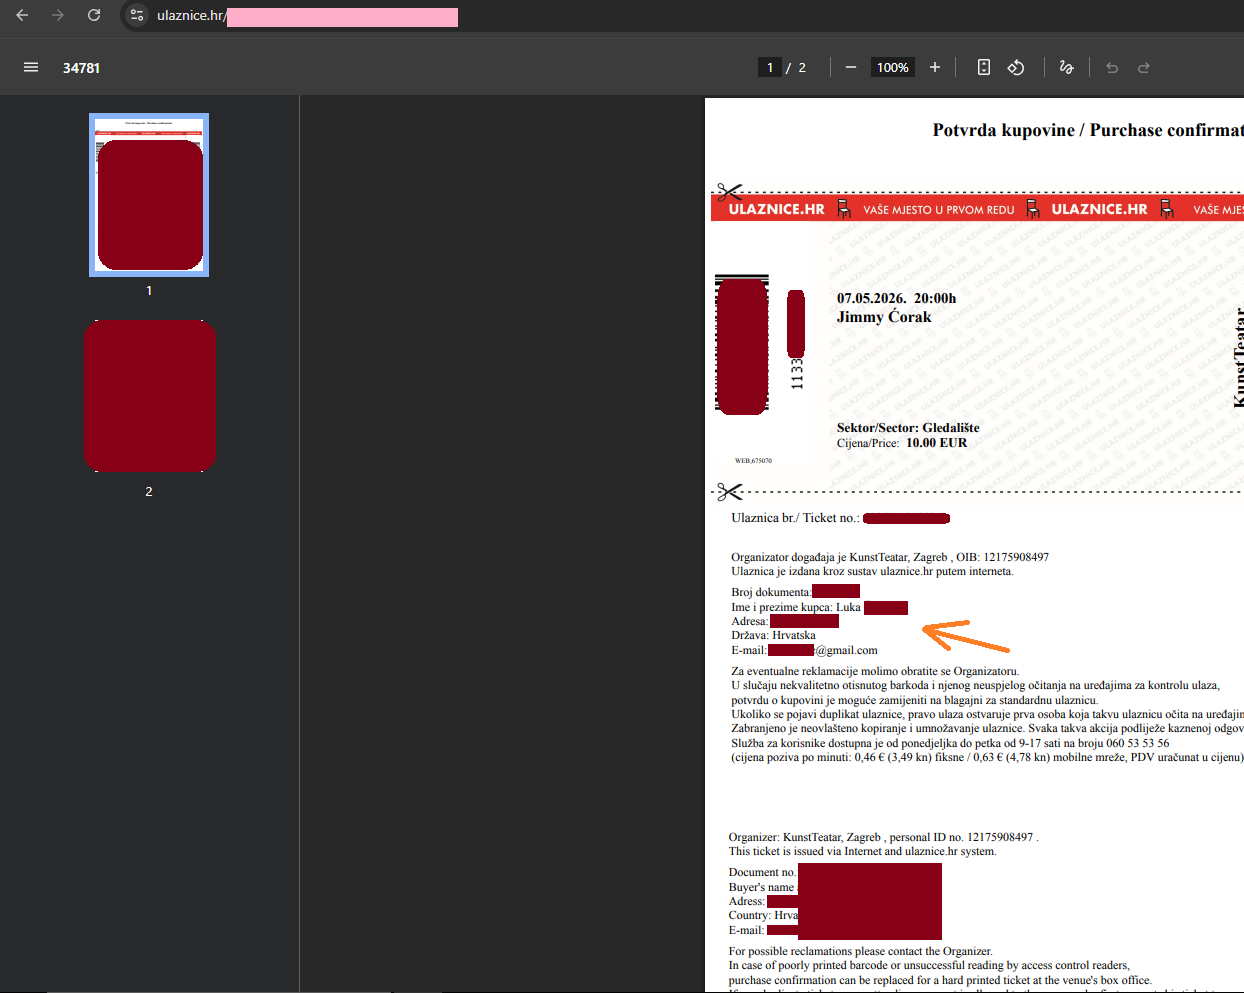
S obzirom da sistem prikazuje podatke direktno kroz URL sa sekvencijalnim identifikatorima, eksploatacija ne zahteva posebne tehničke veštine niti privilegovan pristup.
Propust prijavljen..
Na web aplikaciji GNK Dinamo identifikovana je ranjivost tipa Insecure Direct Object Reference (IDOR) koja je omogućavala neovlašćen pristup ličnim podacima članova kluba.
API endpoint:
Code:
getMemberDataIako je pristup endpointu zahtevao validan JWT token, nije postojala adekvatna autorizaciona provera koja bi potvrdila da prijavljeni korisnik ima pravo pristupa traženim podacima.
Posledično, korisnik sa običnim nalogom, čak i bez aktivnog članstva, mogao je slanjem zahteva sa proizvoljnim barkodom da pristupi podacima drugih članova kluba.
Ranjivi endpoint:
Code:
GET /conn/9/v1/memberships/getMemberData/{barcode}
Authorization: Bearer [JWT_TOKEN]Ranjivost je sada popravljena.
Druga ranjivost je trenutno prisutna na ulaznice.hr.
Menjanjem vrednosti identifikatora u URL-u moguće je pristupiti potvrdama kupovine koje pripadaju drugim korisnicima, bez provere vlasništva nad konkretnom narudžbom.
S obzirom da sistem prikazuje podatke direktno kroz URL sa sekvencijalnim identifikatorima, eksploatacija ne zahteva posebne tehničke veštine niti privilegovan pristup.
Propust prijavljen..