

10-30-2025, 12:25 PM
Sveopšte phishing/SPAM kampanje

11-27-2025, 06:33 PM
Mejl ambasade Kube u Mađarskoj je kompromitovan i šalje spam :
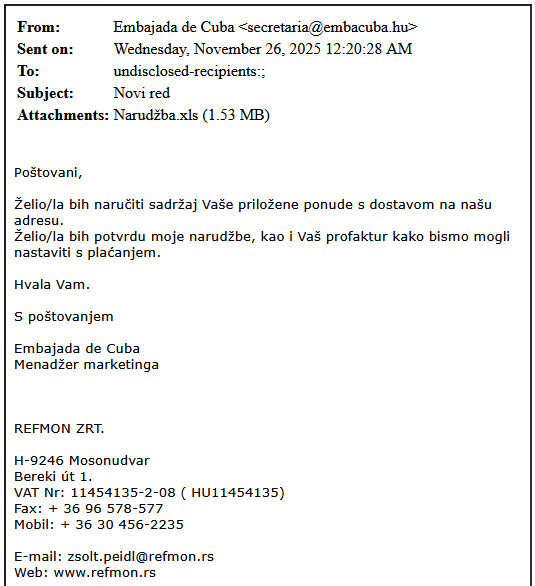
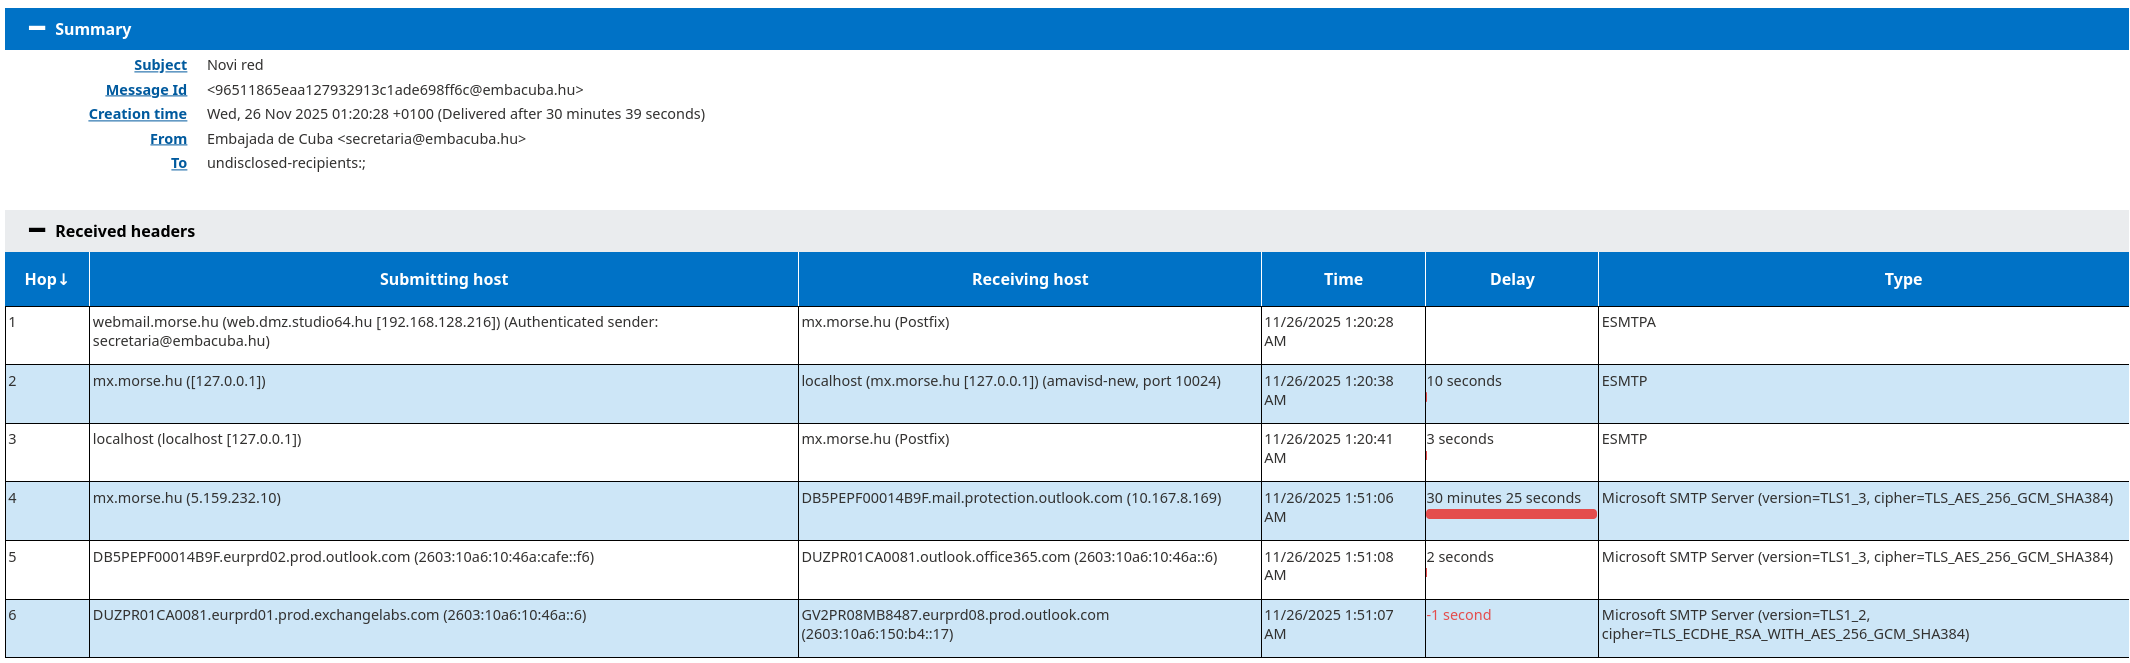
prilog je https://www.virustotal.com/gui/file/b628...e5d5d4f8a0
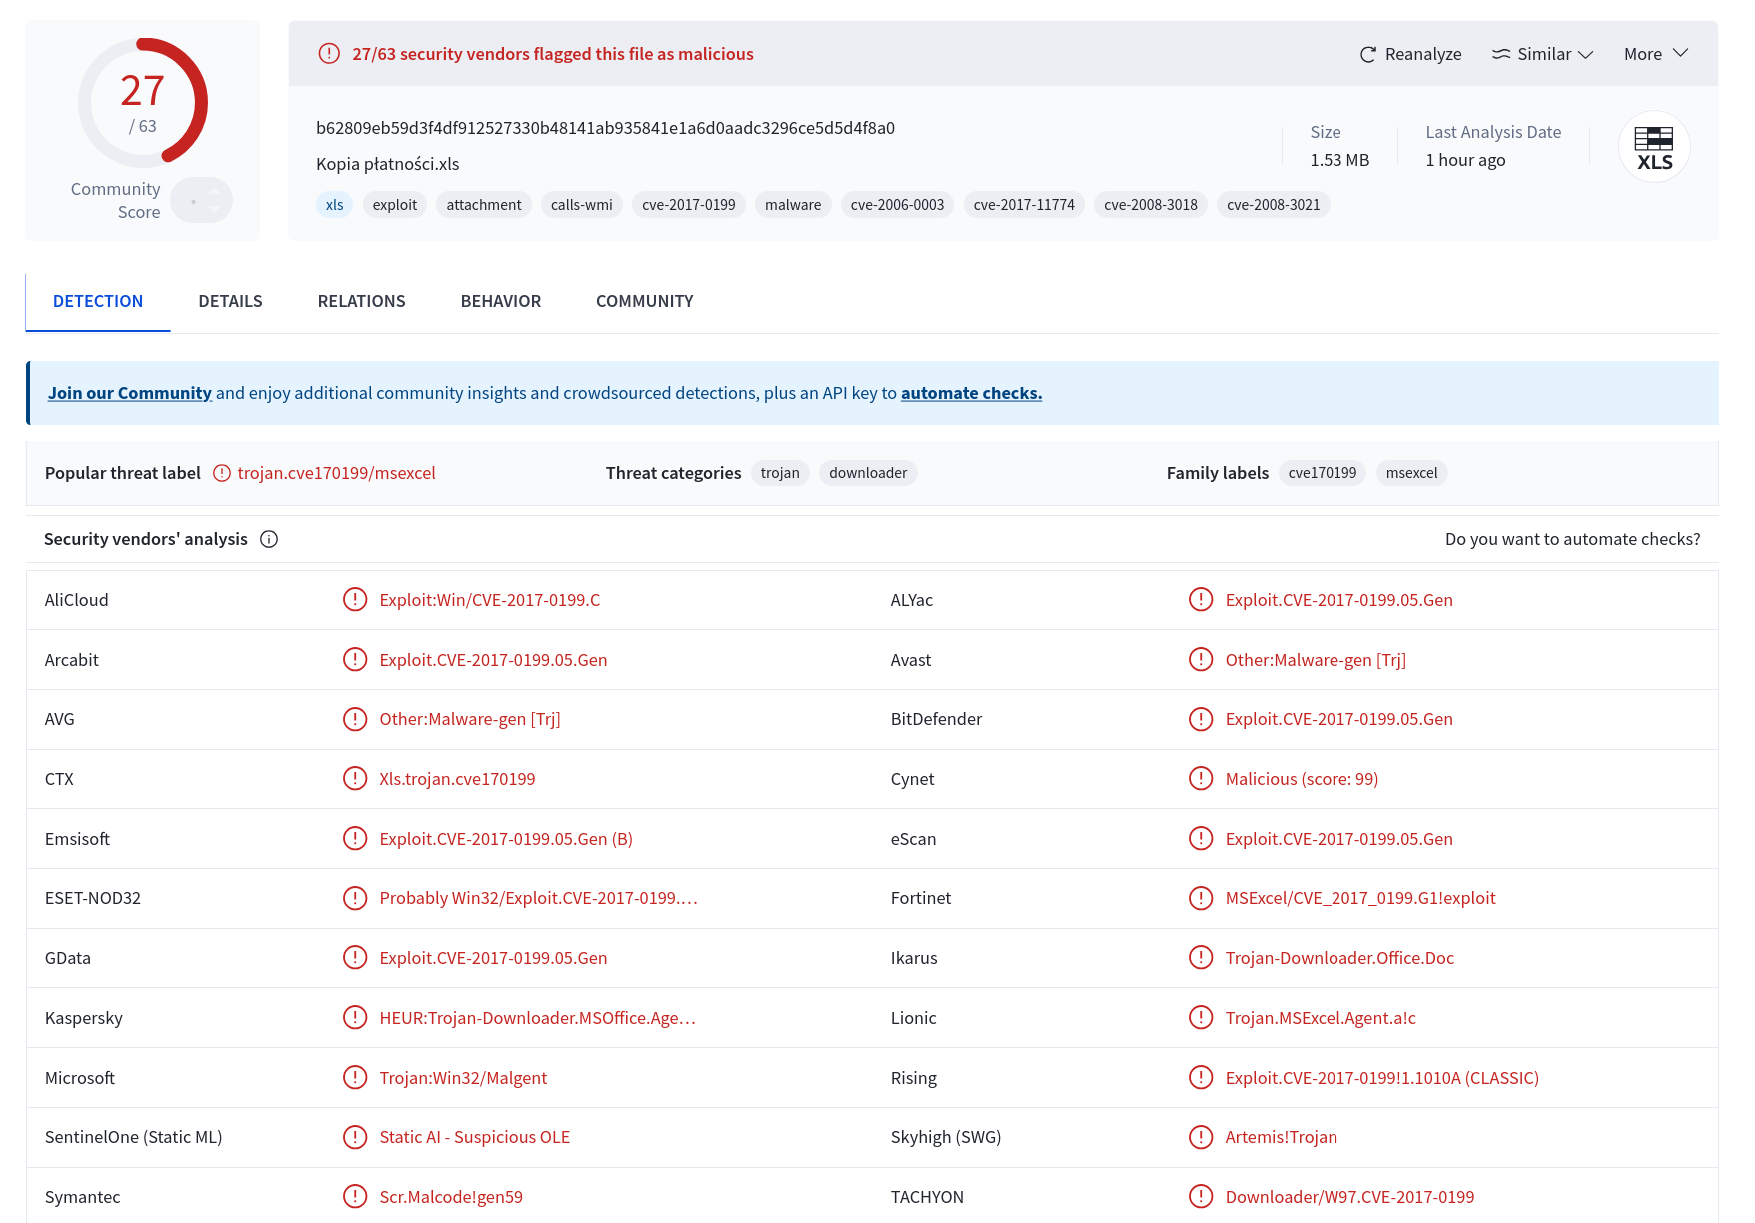
prilog je https://www.virustotal.com/gui/file/b628...e5d5d4f8a0
12-08-2025, 12:08 PM
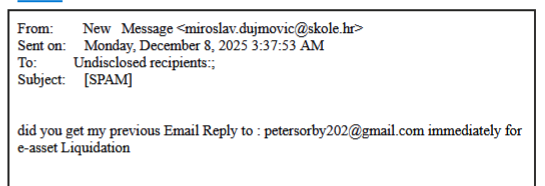
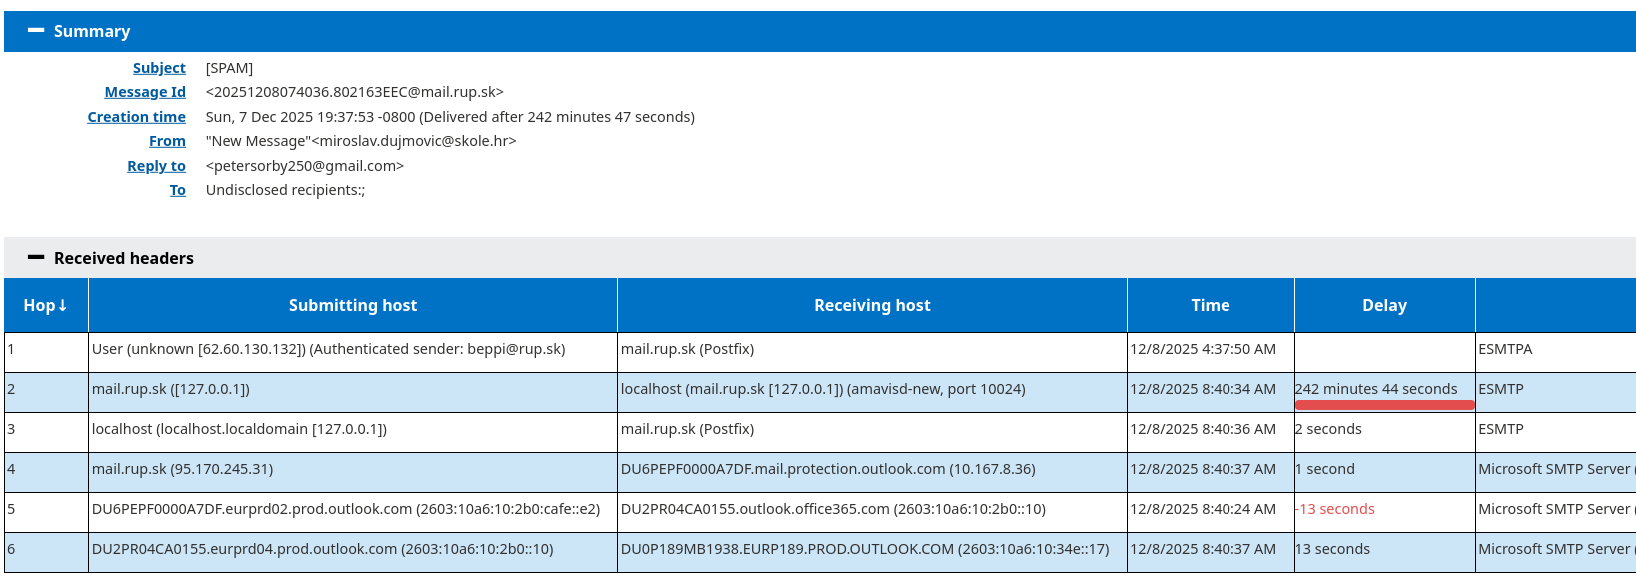
jedan izuzetno amaterski pokušaj... naravno nije prošao spam filtere :
12-25-2025, 08:10 PM
Fišing paypal naloga...
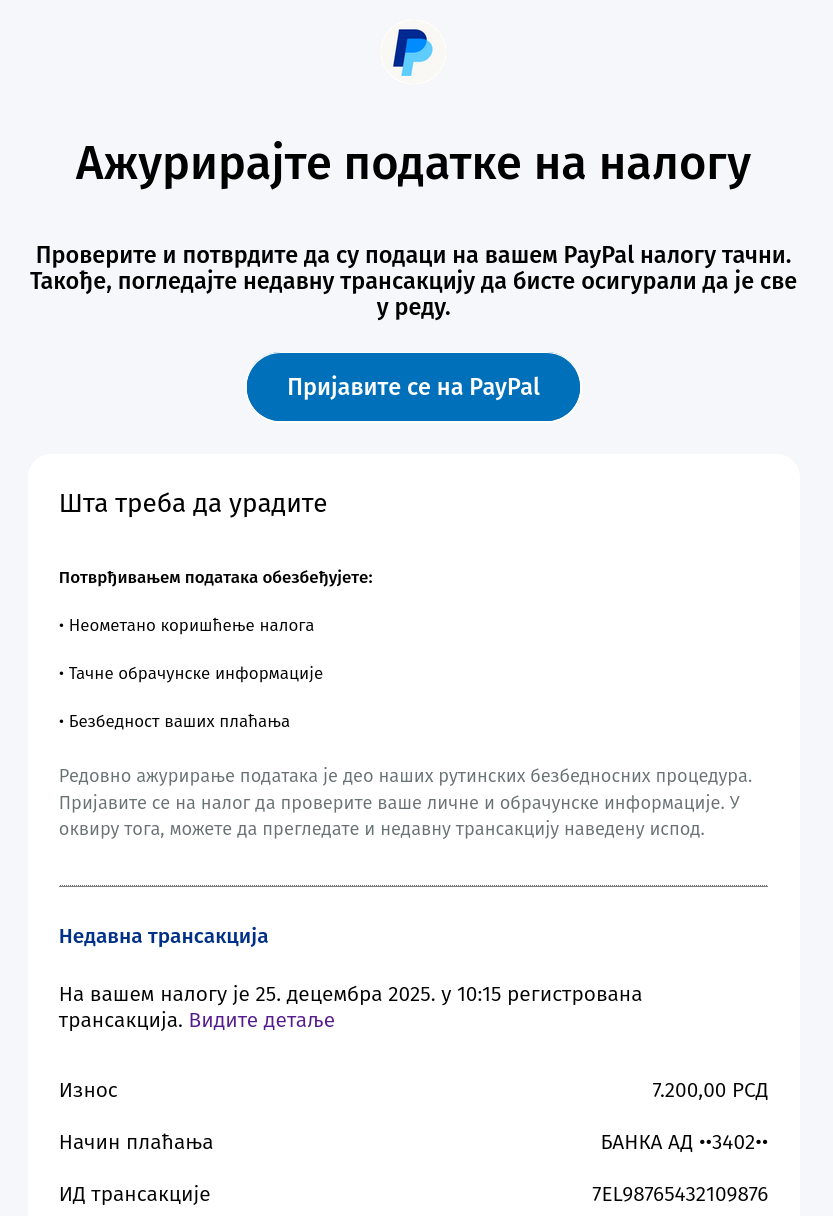
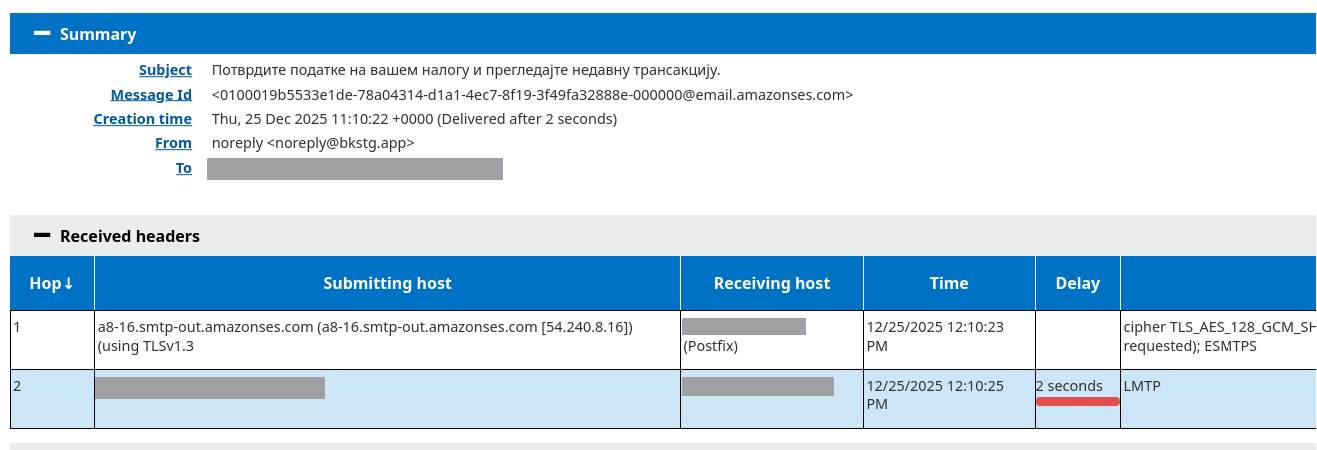
link je links.truthsocial .com/link/115776870792493445 koji redirektuje na transactions-review .com/check i prikazuje :
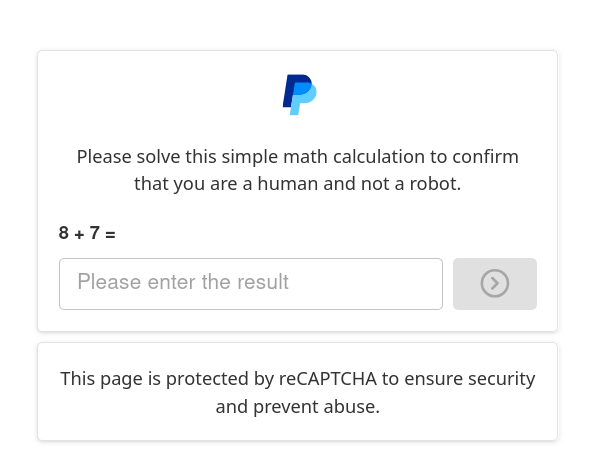
posle "captcha" traži login:
koristi se dosta novi fišing kit koji se zove BlackForce :
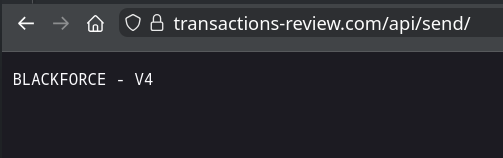
više o njemu možete pročitati na Technical Analysis of the BlackForce Phishing Kit
link je links.truthsocial .com/link/115776870792493445 koji redirektuje na transactions-review .com/check i prikazuje :
posle "captcha" traži login:
koristi se dosta novi fišing kit koji se zove BlackForce :
više o njemu možete pročitati na Technical Analysis of the BlackForce Phishing Kit
01-06-2026, 12:30 PM
Ovaj spam već neko vreme stiže sa kompromitovanog mejl servera hostovanog kod KDS Victory Media koji je valjda deo www.sattrakt.com ili nekakav podprovajder nisam siguran. Sajt na https://www.victorymedia.rs otvara stranicu za https://stcable.tv ?
Isti mejl stiže istom putanjom, ranije u decembru :
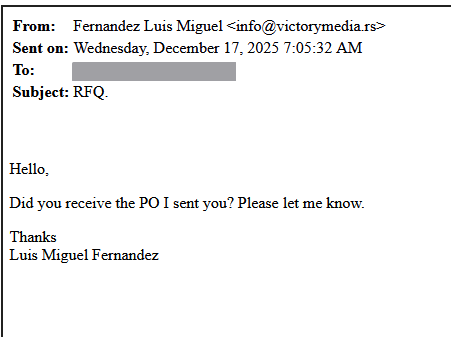
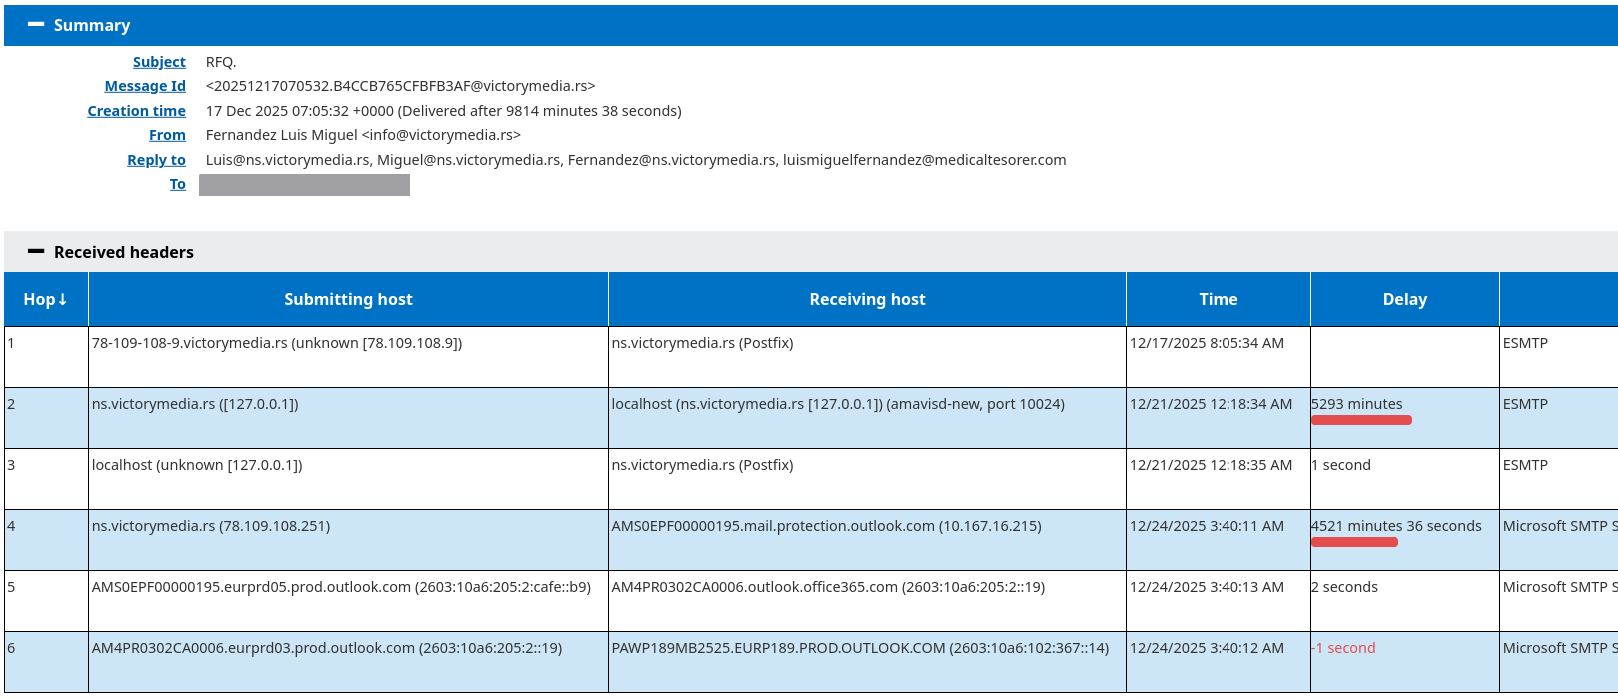
I sada u januaru :
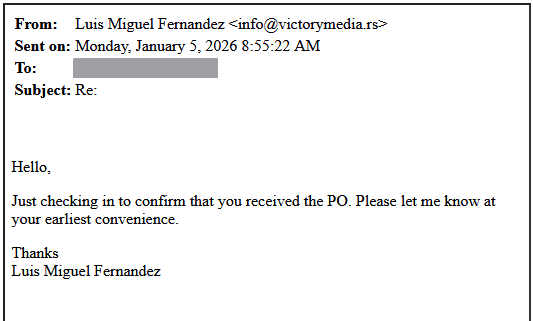
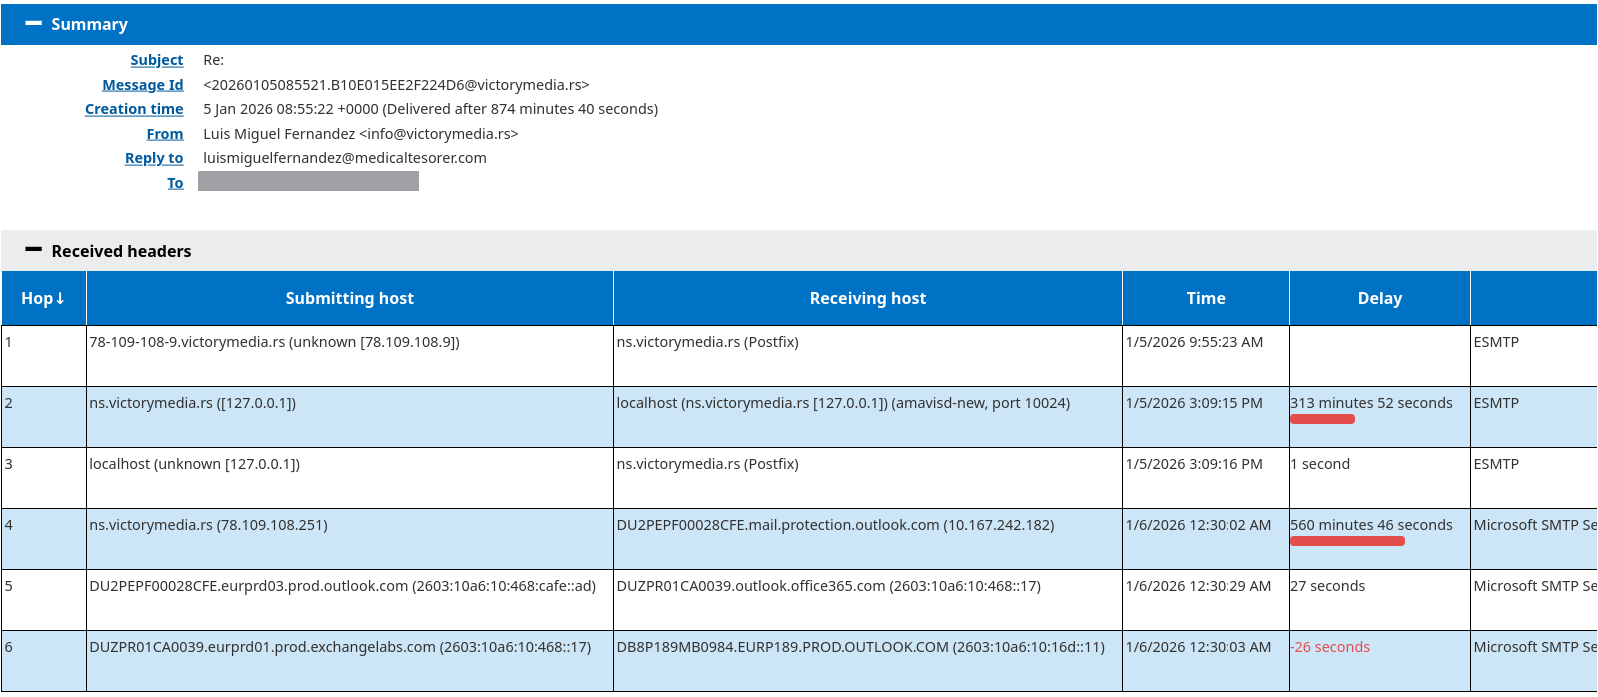
IP adrese koje učestvuju u ovome, 78.109.108.251 je mejl server a usput i DNS server :
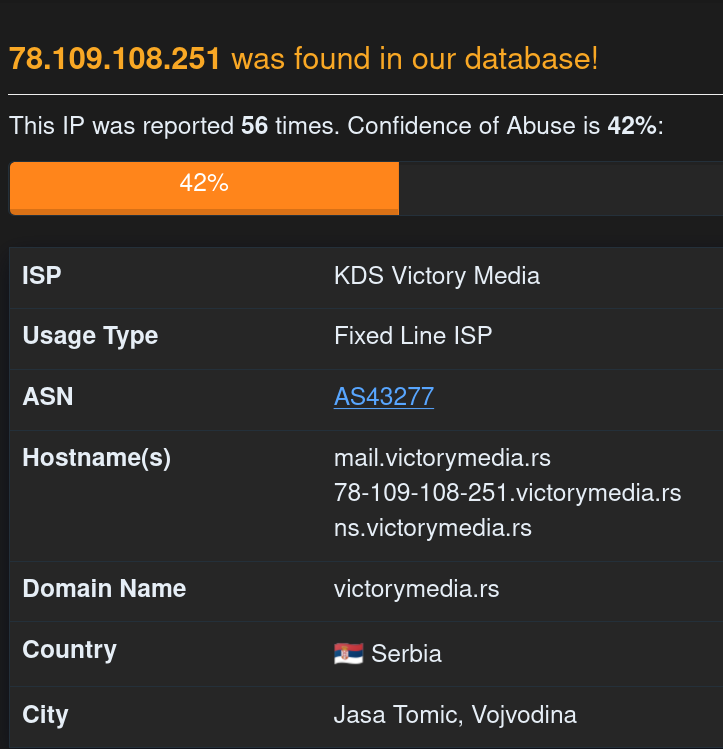
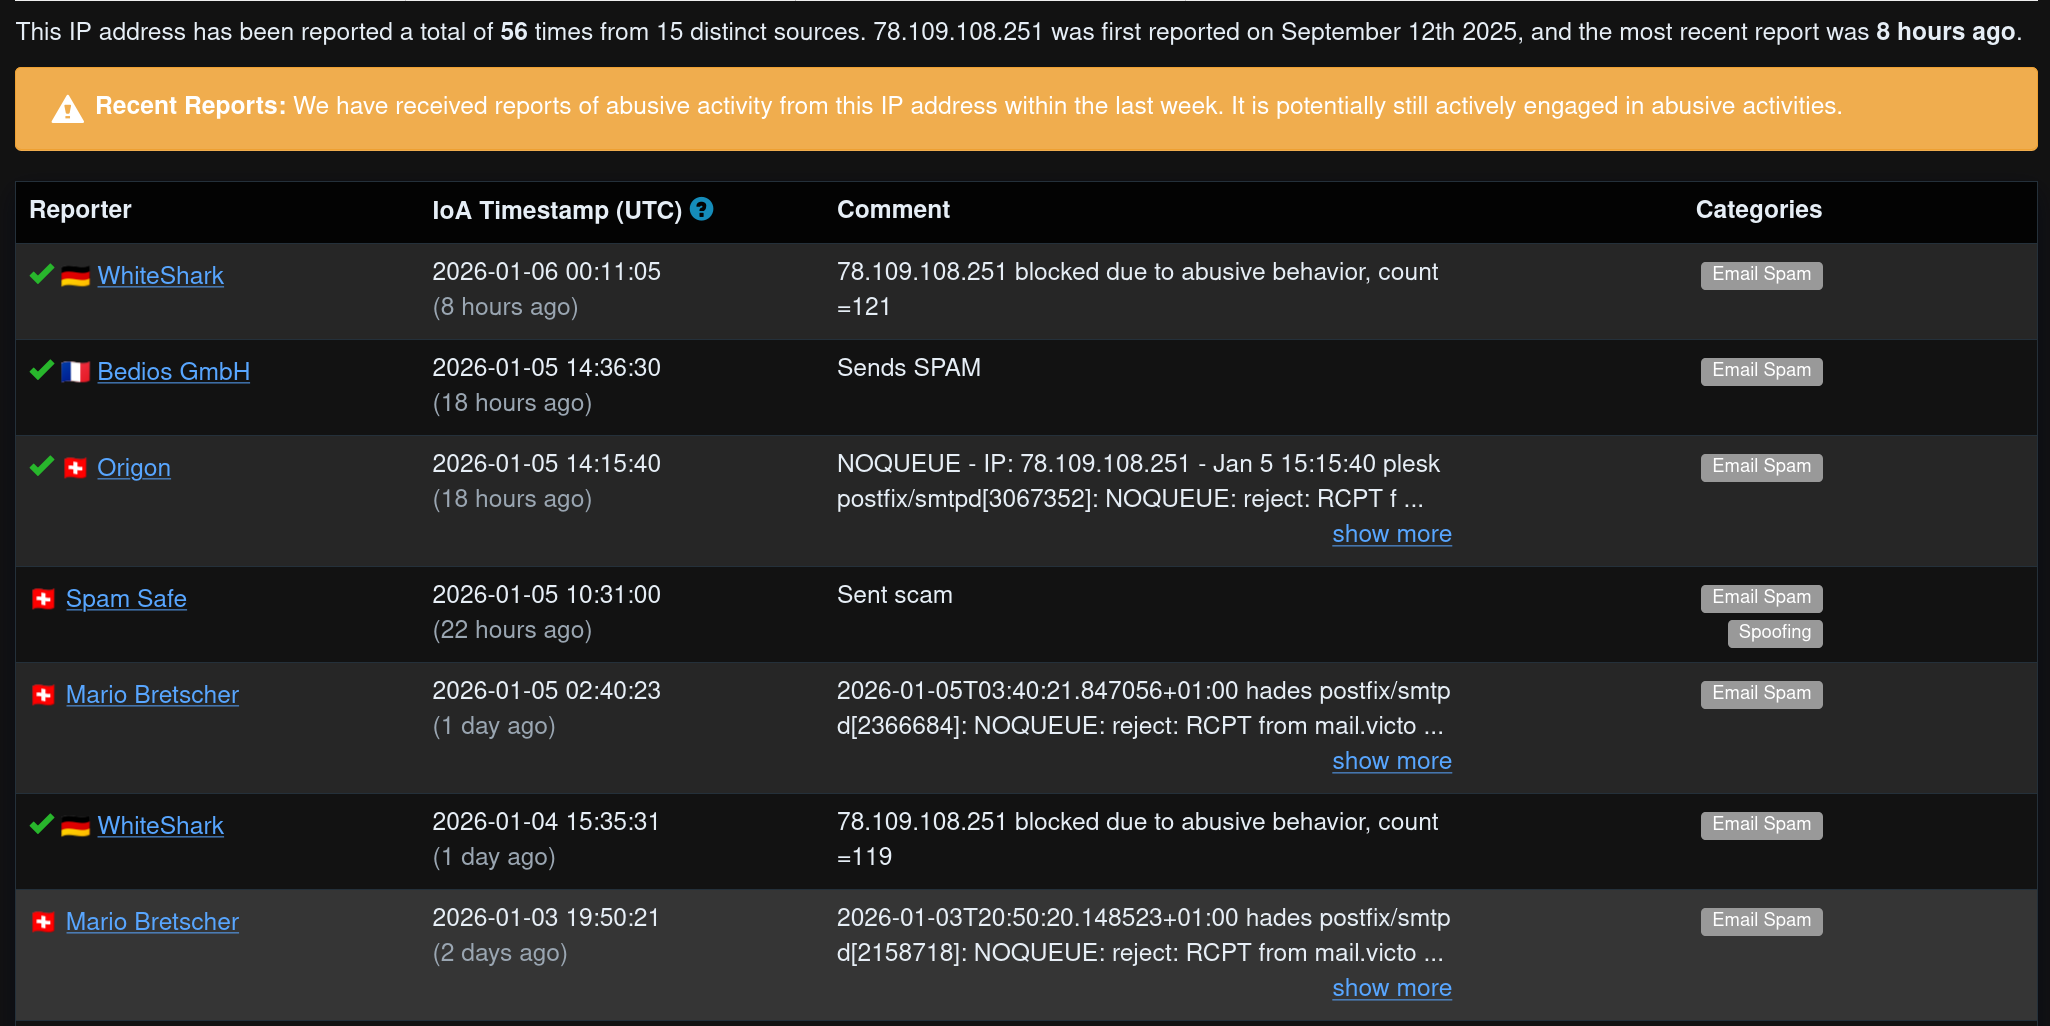
https://www.abuseipdb.com/check/78.109.108.251
A 78.109.108.9 je izvor samog mejla :
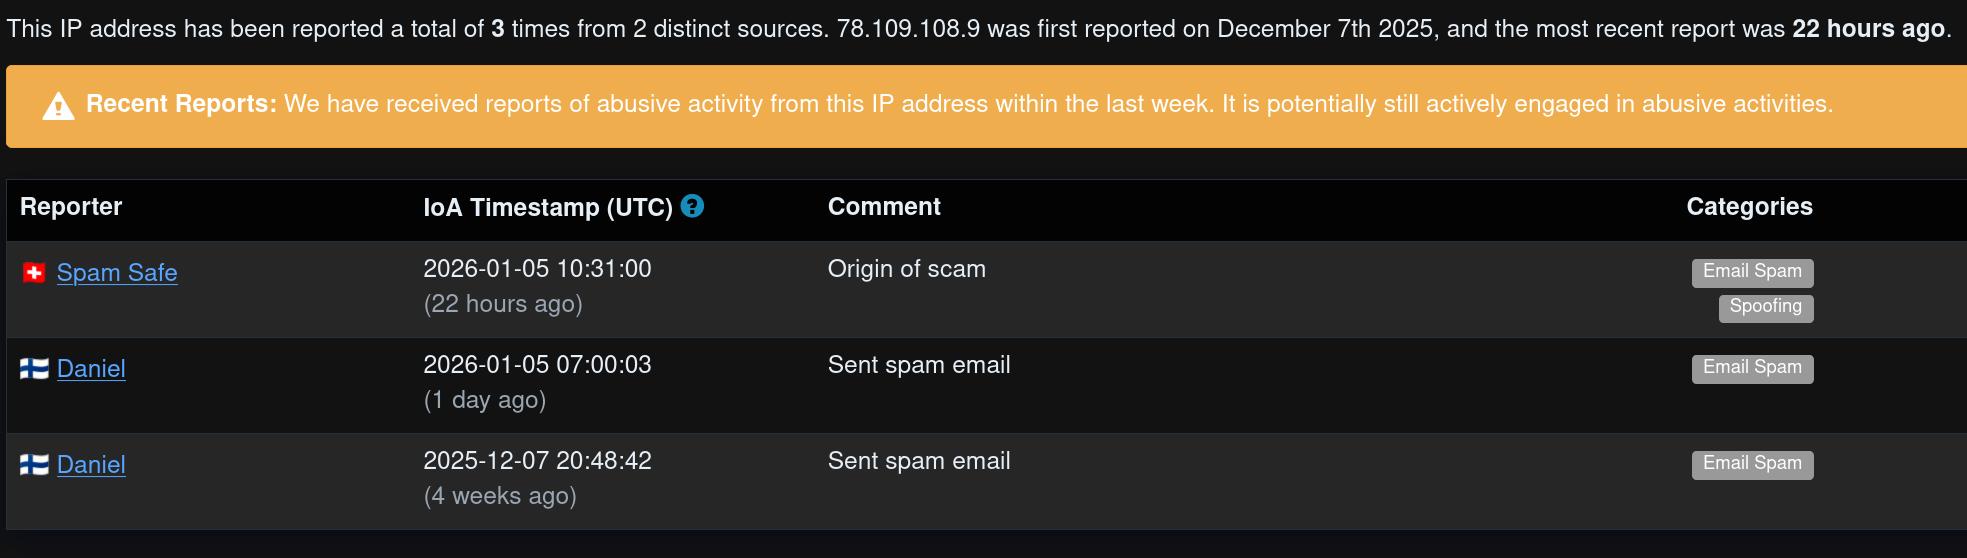
Obe IP adrese imaju prethodni mrežni skok 170-6-40-46.cpe.sattrakt.net što bi značilo da su iza CPE (Customer-premises equipment) uređaja odnosno rutera ili modema od provajdera. Dodatni skok posle ovoga za IP adresu 78.109.108.9 je 78-109-108-223.victorymedia.rs na kojoj je MikroTik RouterOS 6.49.10
Uređaji su verovatno na lokaciji firme Victory media d.o.o. gde je nešto kompromitovano i koristi se za SPAM
Isti mejl stiže istom putanjom, ranije u decembru :
I sada u januaru :
IP adrese koje učestvuju u ovome, 78.109.108.251 je mejl server a usput i DNS server :
https://www.abuseipdb.com/check/78.109.108.251
A 78.109.108.9 je izvor samog mejla :
Obe IP adrese imaju prethodni mrežni skok 170-6-40-46.cpe.sattrakt.net što bi značilo da su iza CPE (Customer-premises equipment) uređaja odnosno rutera ili modema od provajdera. Dodatni skok posle ovoga za IP adresu 78.109.108.9 je 78-109-108-223.victorymedia.rs na kojoj je MikroTik RouterOS 6.49.10
Uređaji su verovatno na lokaciji firme Victory media d.o.o. gde je nešto kompromitovano i koristi se za SPAM
01-14-2026, 04:42 PM
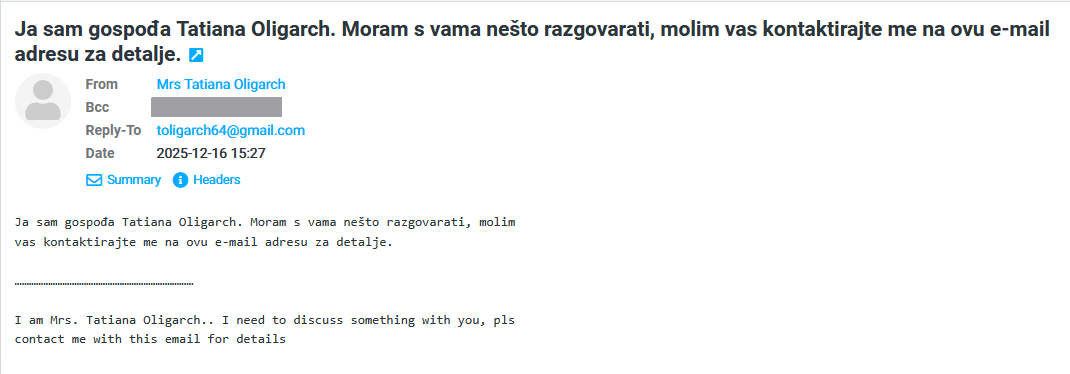
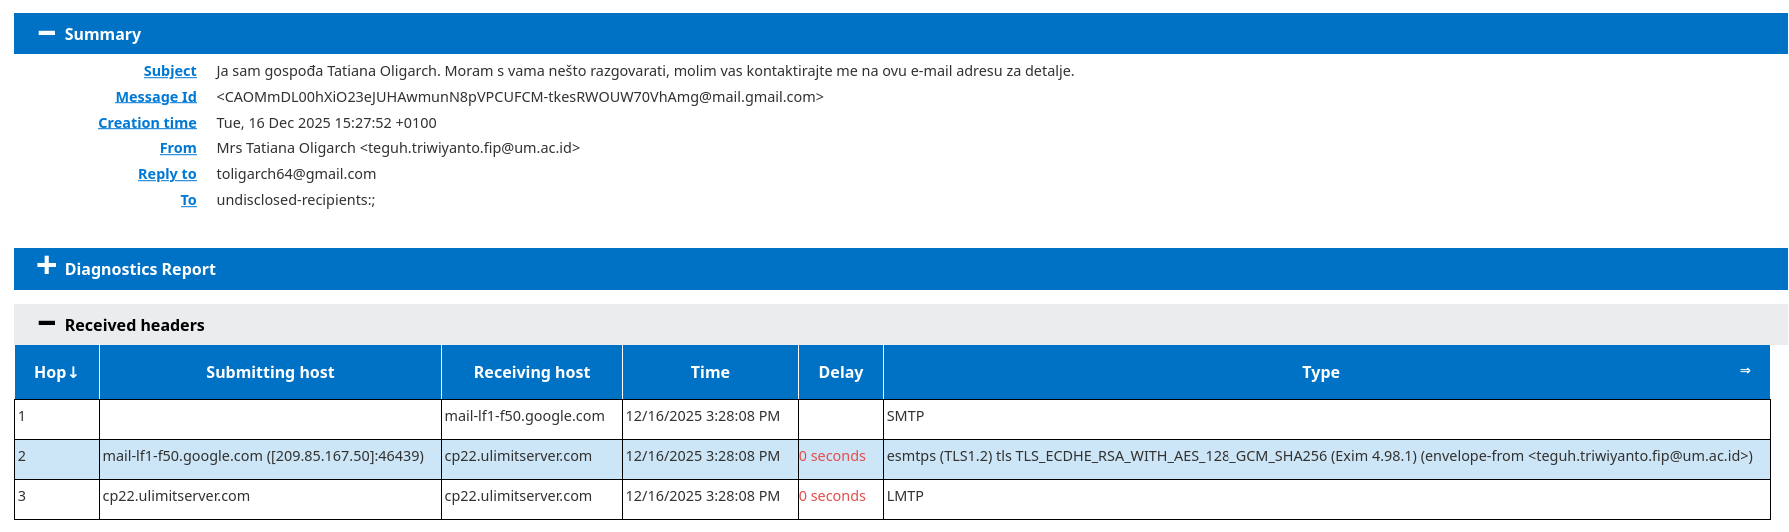
Gospođa Oligarh verovatno nudi deo svog bogatstva....
01-23-2026, 11:49 AM
01-30-2026, 01:44 AM
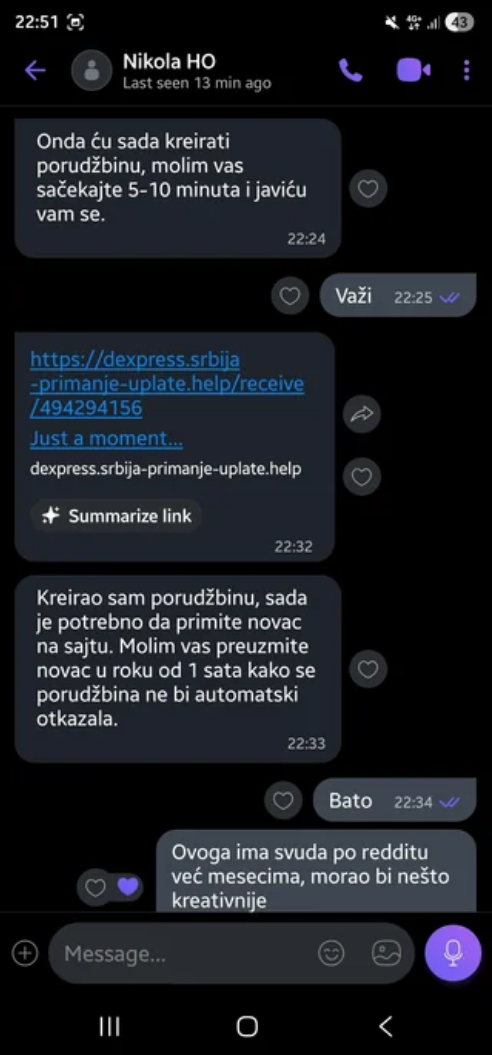
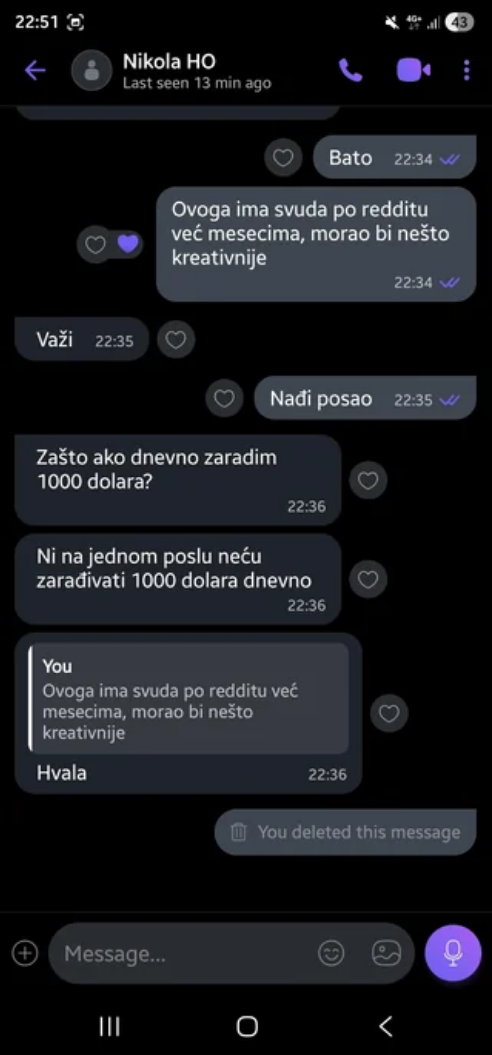
jedna zanimljiva razmena sa prevarantom za one prevare gde se jave na oglas da žele nešto da kupe i pošalju link kurira kao da ti legnu pare
02-02-2026, 02:57 PM
Slovenci još uvek spamuju sa istog mejl naloga, prethodno pre više od nedelju dana: https://bezbedanbalkan.net/thread-1877-p...ml#pid5676 ...
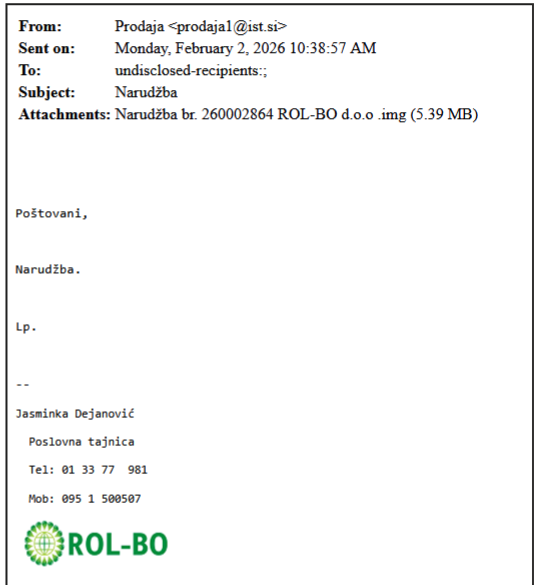
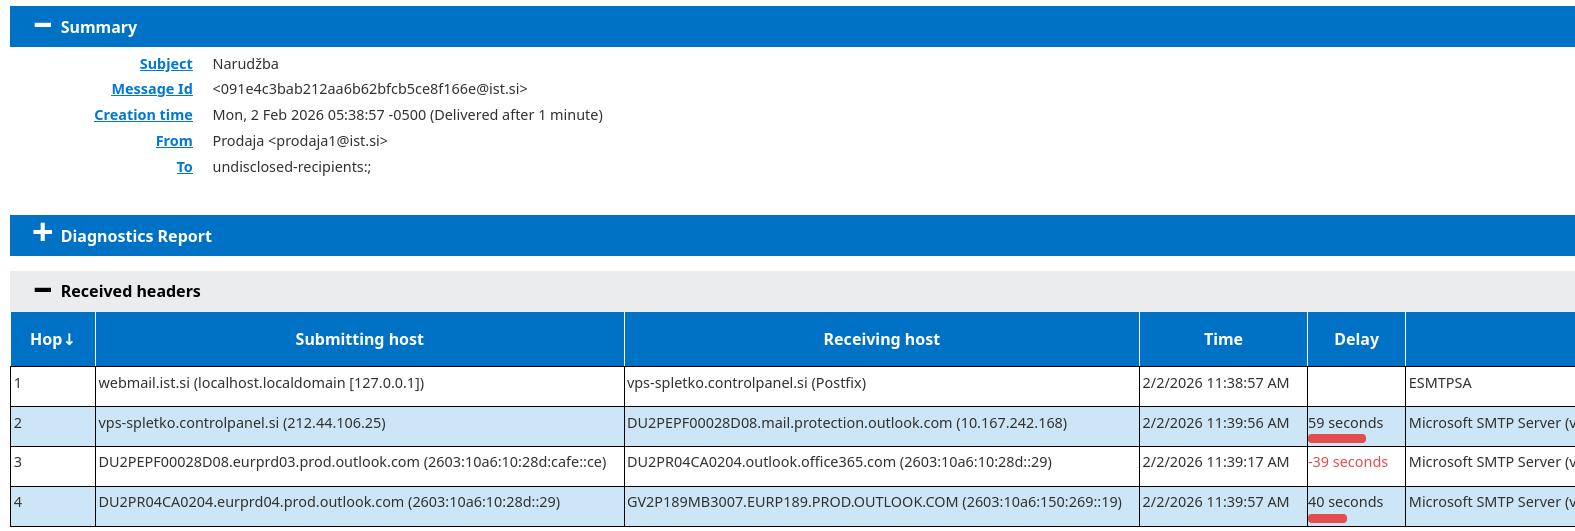
prilog je https://www.virustotal.com/gui/file/90ef...d57ef412af
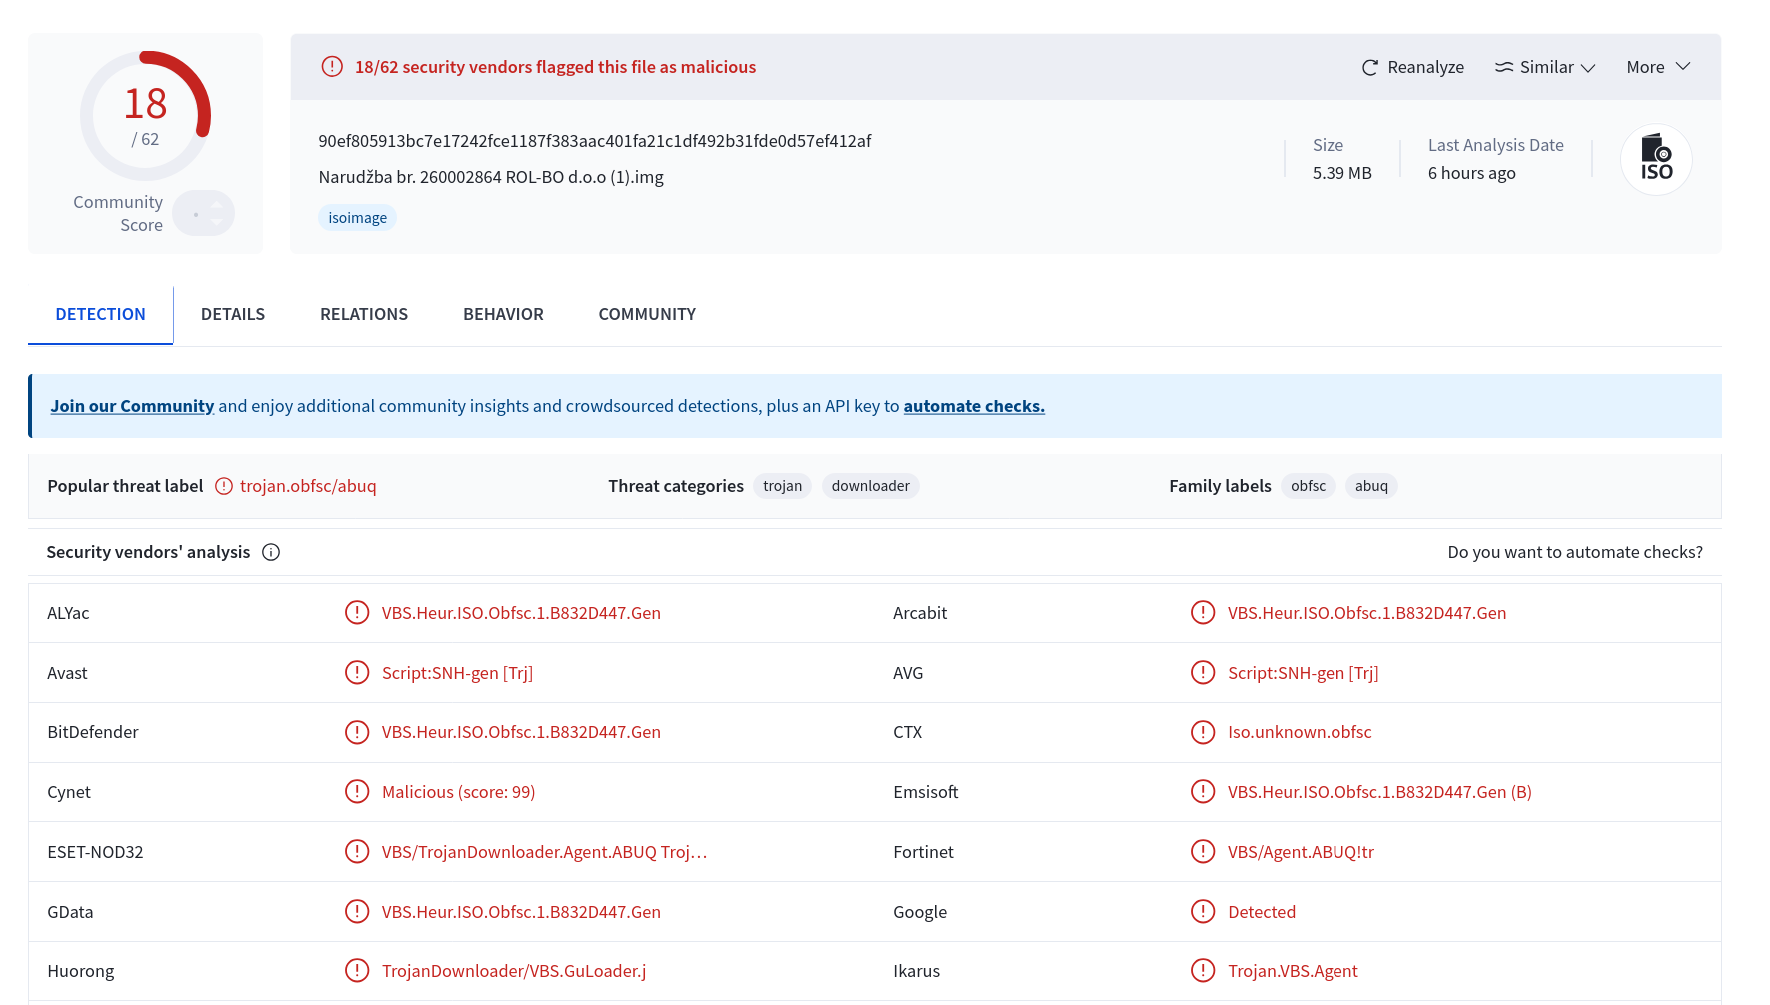
prilog je https://www.virustotal.com/gui/file/90ef...d57ef412af
« Next Oldest | Next Newest »
Users browsing this thread: 3 Guest(s)