

09-15-2025, 04:36 PM
Sveopšte phishing/SPAM kampanje

09-15-2025, 04:41 PM
prilog je https://www.virustotal.com/gui/file/0498...3ef6ae8123
očigledno isti akter na ovaj i prethodna dva mejla, uvek zapakuje malver iznova za novi mejl koji šalje preko kompromitovanih naloga i servera
09-17-2025, 11:57 AM
09-23-2025, 05:17 PM
09-29-2025, 11:23 AM
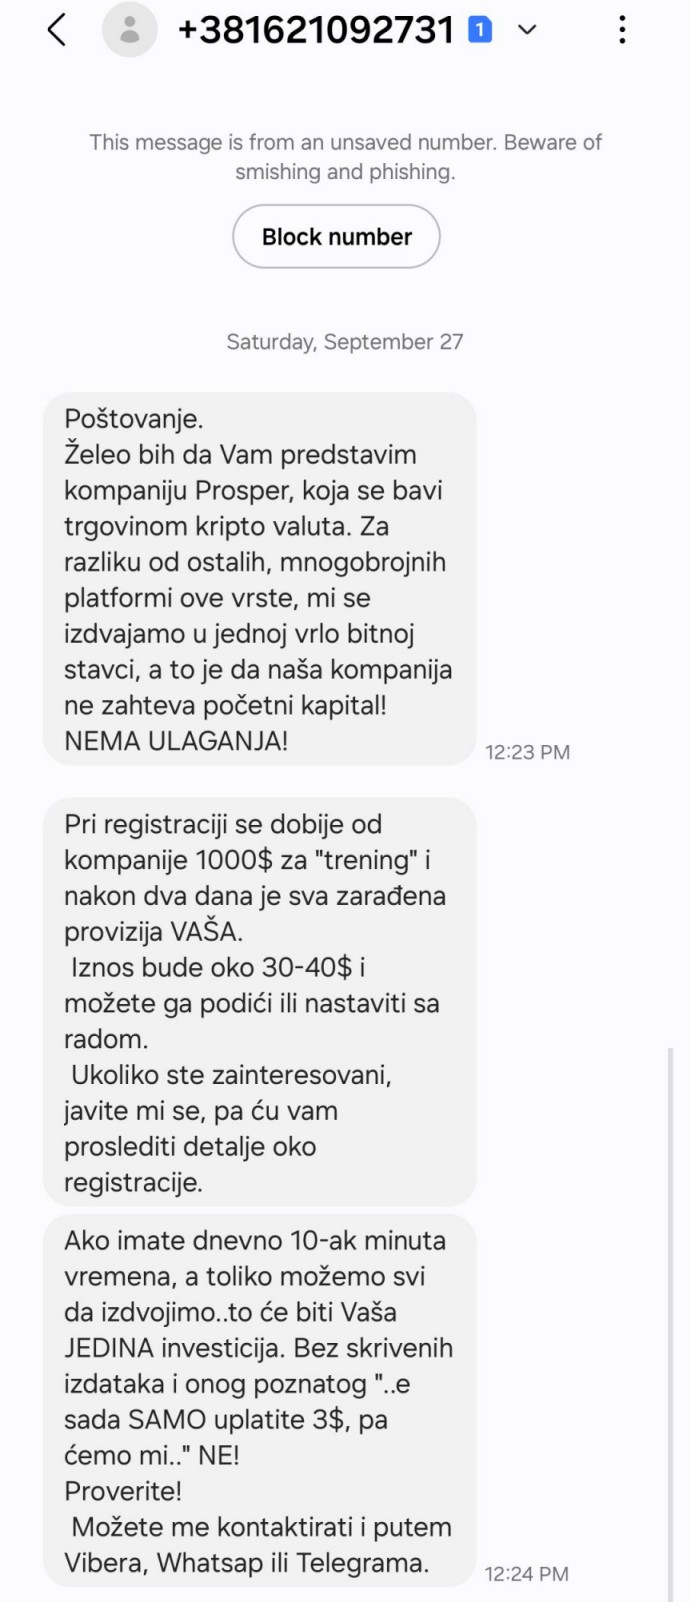
nekakva kripto prevara, stavljam ovde dok ne nađem više informacija...
10-01-2025, 11:18 AM
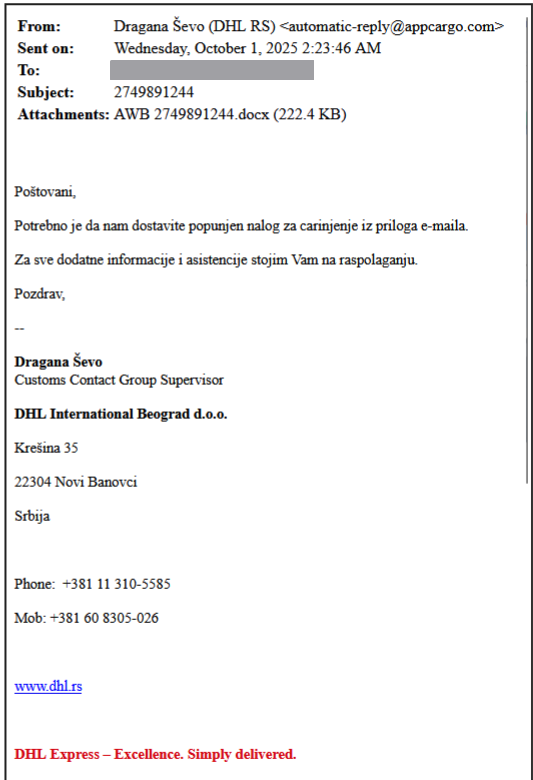
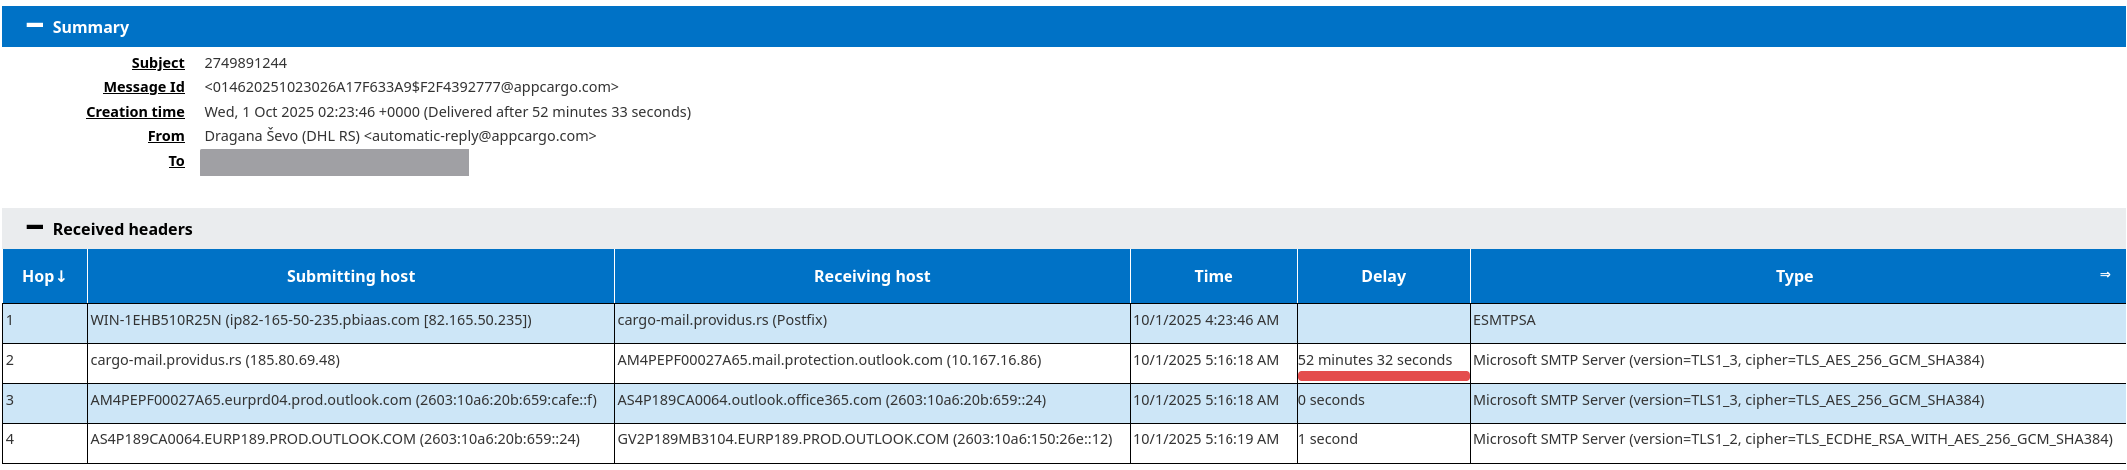
Mejl server od appcargo.com opet šalje fišing malver... prethodni put se desilo početkom septembra sa adrese [email protected] a sada izgleda da stiže sa [email protected]
Mejl server im je hostovan kod providus.rs sa čijeg server i stižu mejlovi
Prethodni mejlovi :
https://bezbedanbalkan.net/thread-1877-p...ml#pid5356
https://bezbedanbalkan.net/thread-1877-p...ml#pid5357
današnji novi spam :
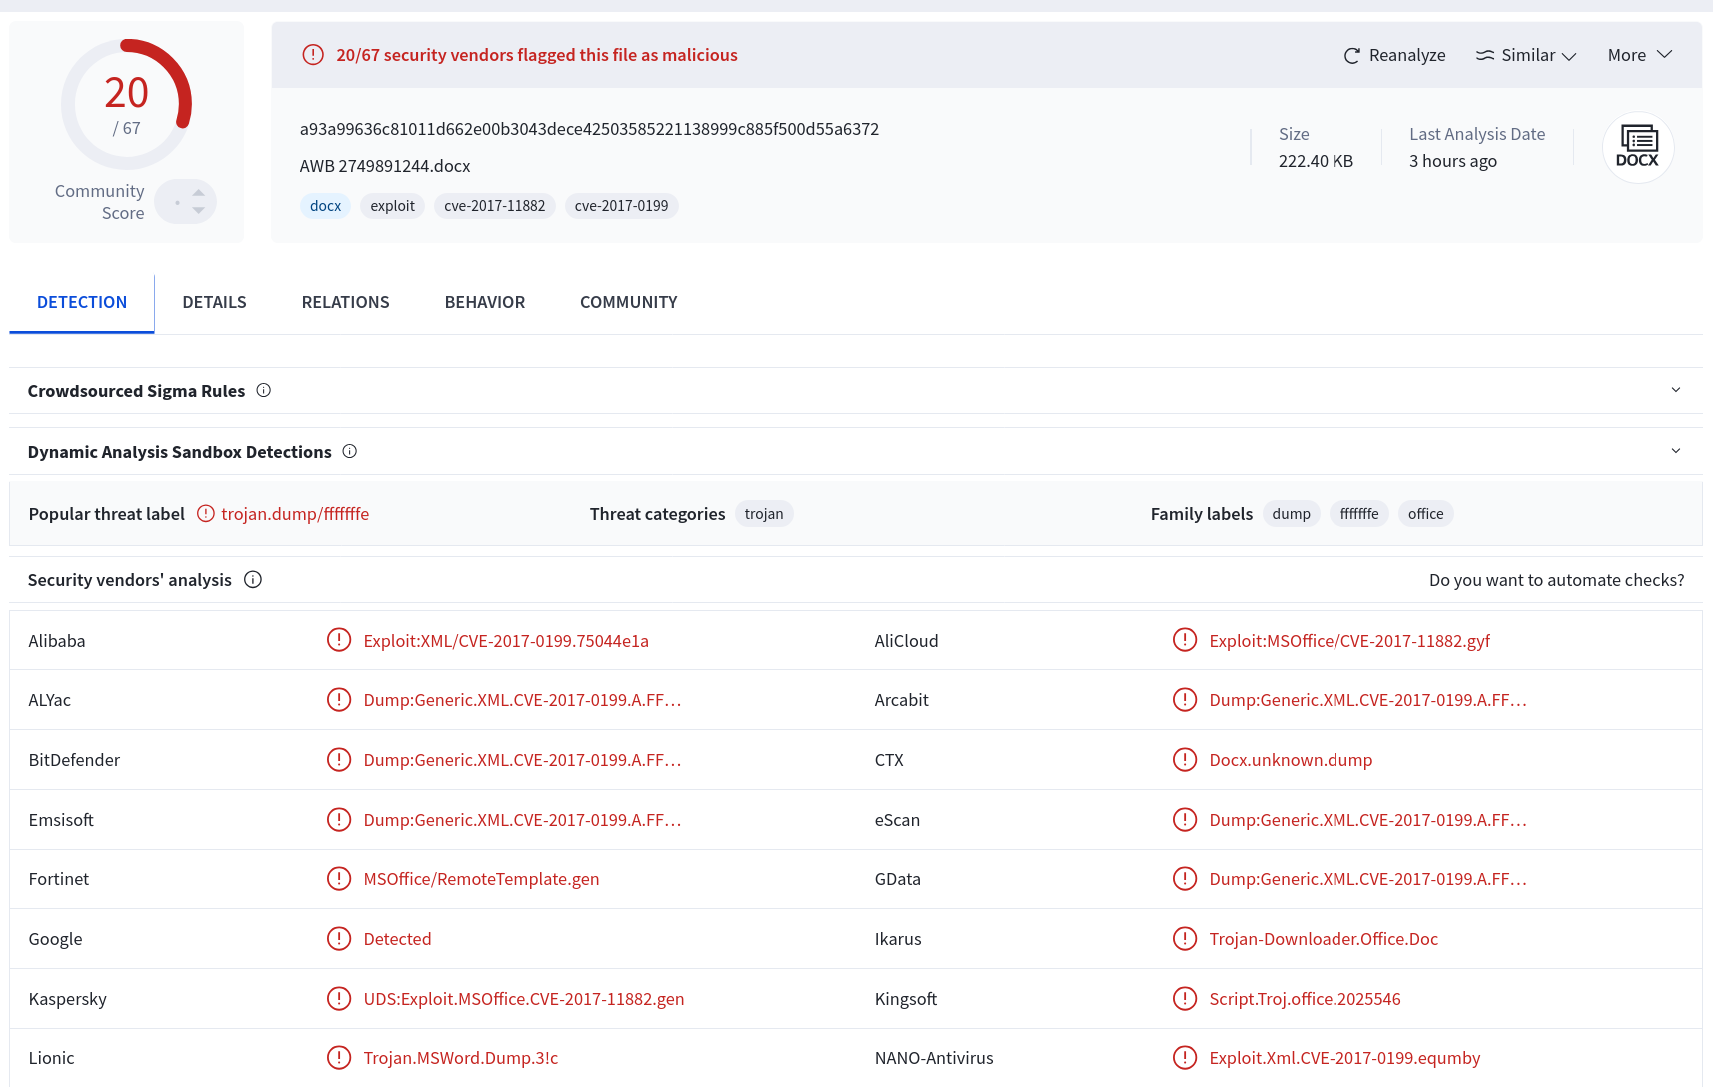
prilog je https://www.virustotal.com/gui/file/a93a...00d55a6372
Mejl server im je hostovan kod providus.rs sa čijeg server i stižu mejlovi
Prethodni mejlovi :
https://bezbedanbalkan.net/thread-1877-p...ml#pid5356
https://bezbedanbalkan.net/thread-1877-p...ml#pid5357
današnji novi spam :
prilog je https://www.virustotal.com/gui/file/a93a...00d55a6372
10-07-2025, 03:25 PM
10-08-2025, 12:59 PM
appcargo.com nastavlja da bude zloupotrebljen, ovaj put ne direktnim slanjem sa njihovog mejl servera nego kao lažna FROM adresa u SPAMu
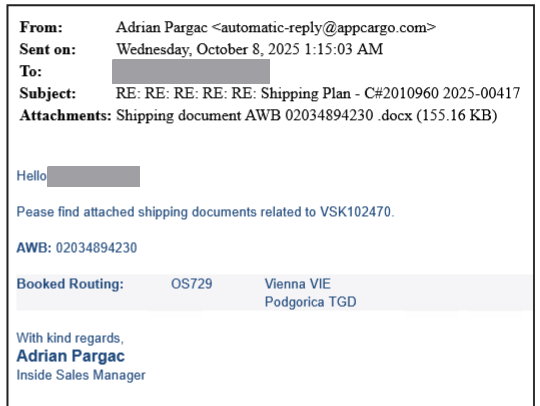
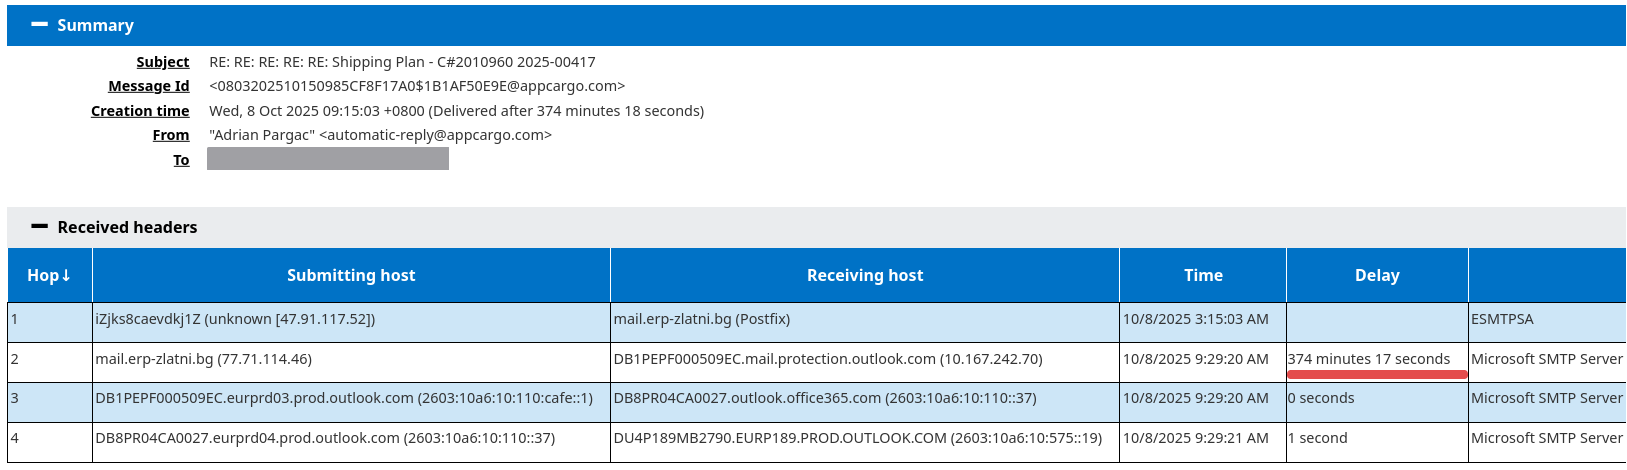
gledajući SPF zapis od appcargo.com vidim da imaju ?all što znači "?all (Neutral) indicates that the domain's SPF record does not claim whether the IP address is authorized or not." što je loša praksa u današnje doba, ovo omogućava svakom serveru da se predstavi kao appcargo.com i šalje melj bez da primajuća strana ima načina da to spreči kroz konkretne SPF zapise koji ograničavaju slanje mejlova na određene IP adrese.
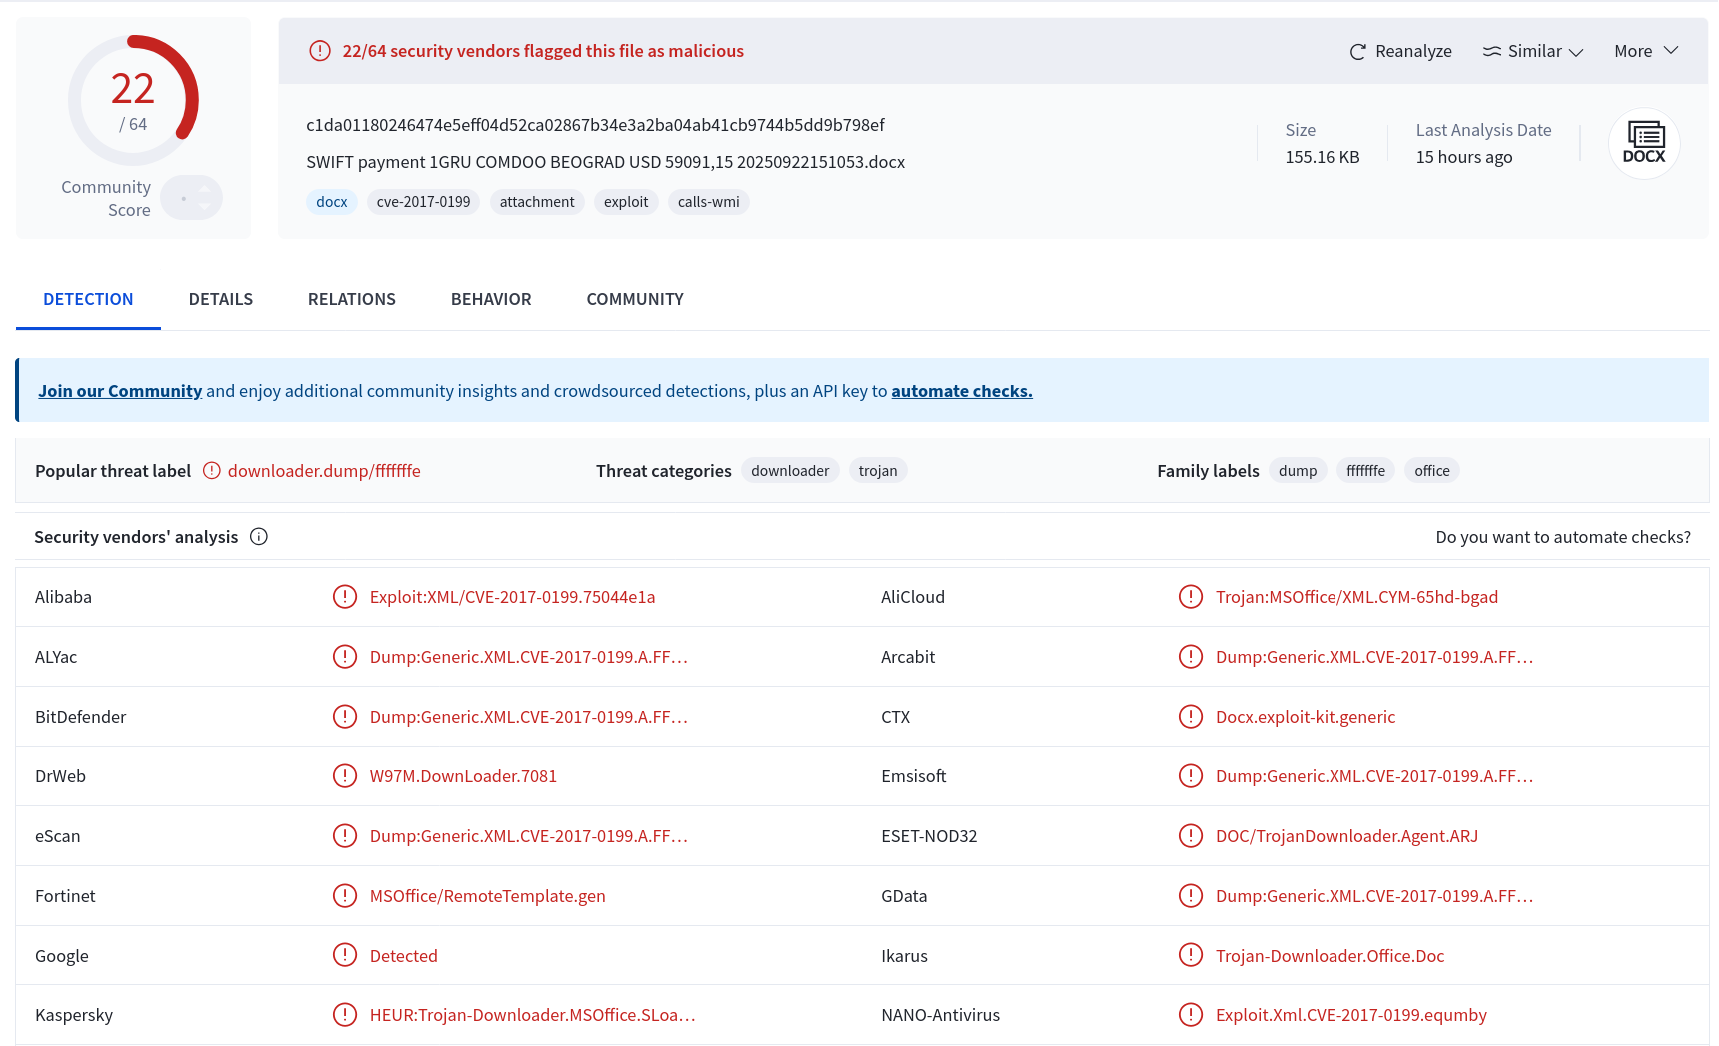
prilog je https://www.virustotal.com/gui/file/c1da...5dd9b798ef
Zanimljivo je da zloupotrebljava CVE-2017-0199 u Microsoft Wordu, dosta stari propust ali očigledno im prolazi inače ga ne bi koristlii.
Code:
Authentication-Results : spf=neutral (sender IP is 77.71.114.46) smtp.mailfrom=appcargo.com; dkim=none (message not signed) header.d=none;dmarc=fail action=none header.from=appcargo.com;compauth=fail reason=001

Received-SPF: Neutral (protection.outlook.com: 77.71.114.46 is neither permitted nor denied by domain of appcargo.com)
gledajući SPF zapis od appcargo.com vidim da imaju ?all što znači "?all (Neutral) indicates that the domain's SPF record does not claim whether the IP address is authorized or not." što je loša praksa u današnje doba, ovo omogućava svakom serveru da se predstavi kao appcargo.com i šalje melj bez da primajuća strana ima načina da to spreči kroz konkretne SPF zapise koji ograničavaju slanje mejlova na određene IP adrese.
Code:
appcargo.com descriptive text "v=spf1 a mx a:appcargo.com ip4:185.80.69.48 ?all"prilog je https://www.virustotal.com/gui/file/c1da...5dd9b798ef
Zanimljivo je da zloupotrebljava CVE-2017-0199 u Microsoft Wordu, dosta stari propust ali očigledno im prolazi inače ga ne bi koristlii.
10-16-2025, 11:46 PM
Zanimljiv phish koji nisam ranije video...
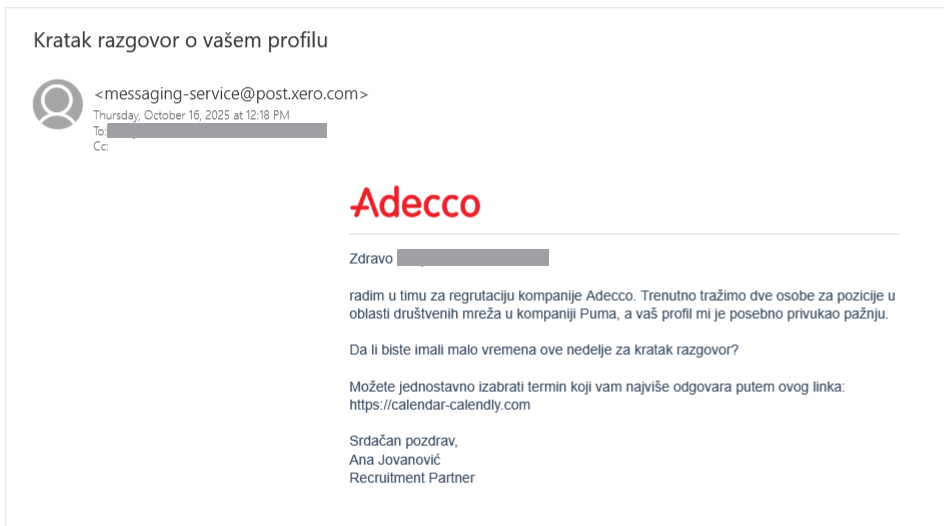
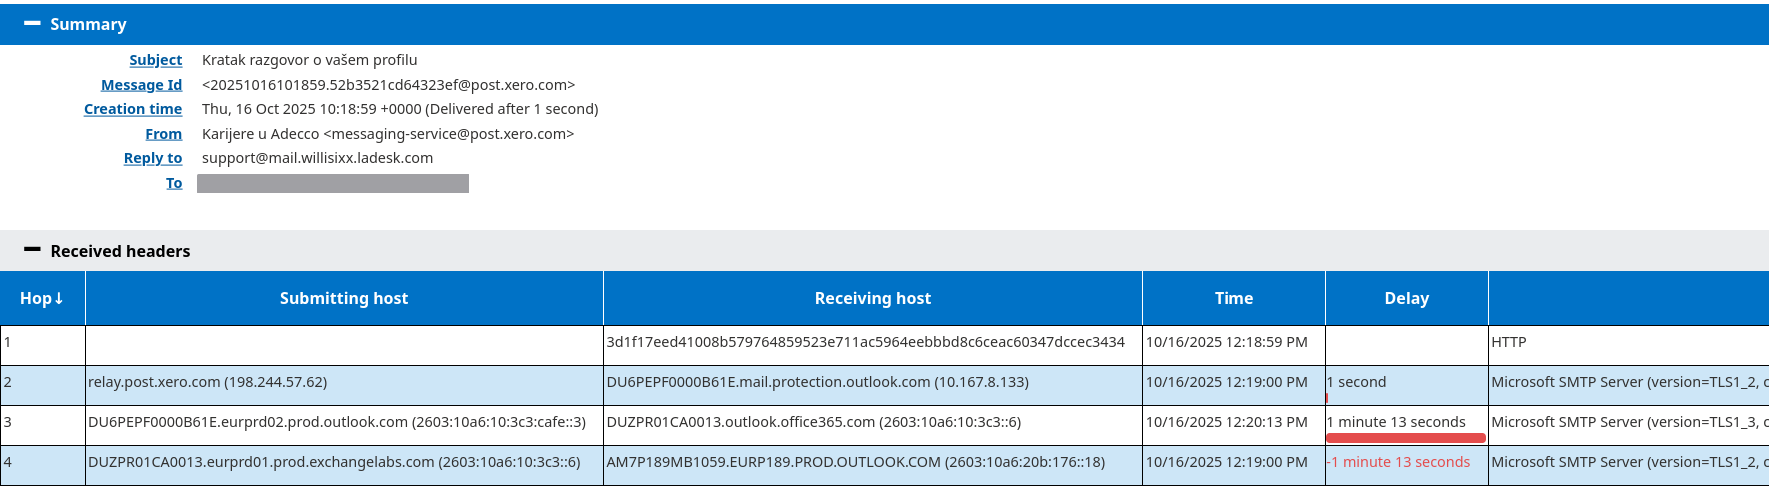
Izgleda da je verovatno preko kompromitovanog XERO naloga :
fišing URL je jednostavno calendar-calendly .com u pokušaju da imitira calendly.com valjda.
Otvara lažnu cloudflare proveru :
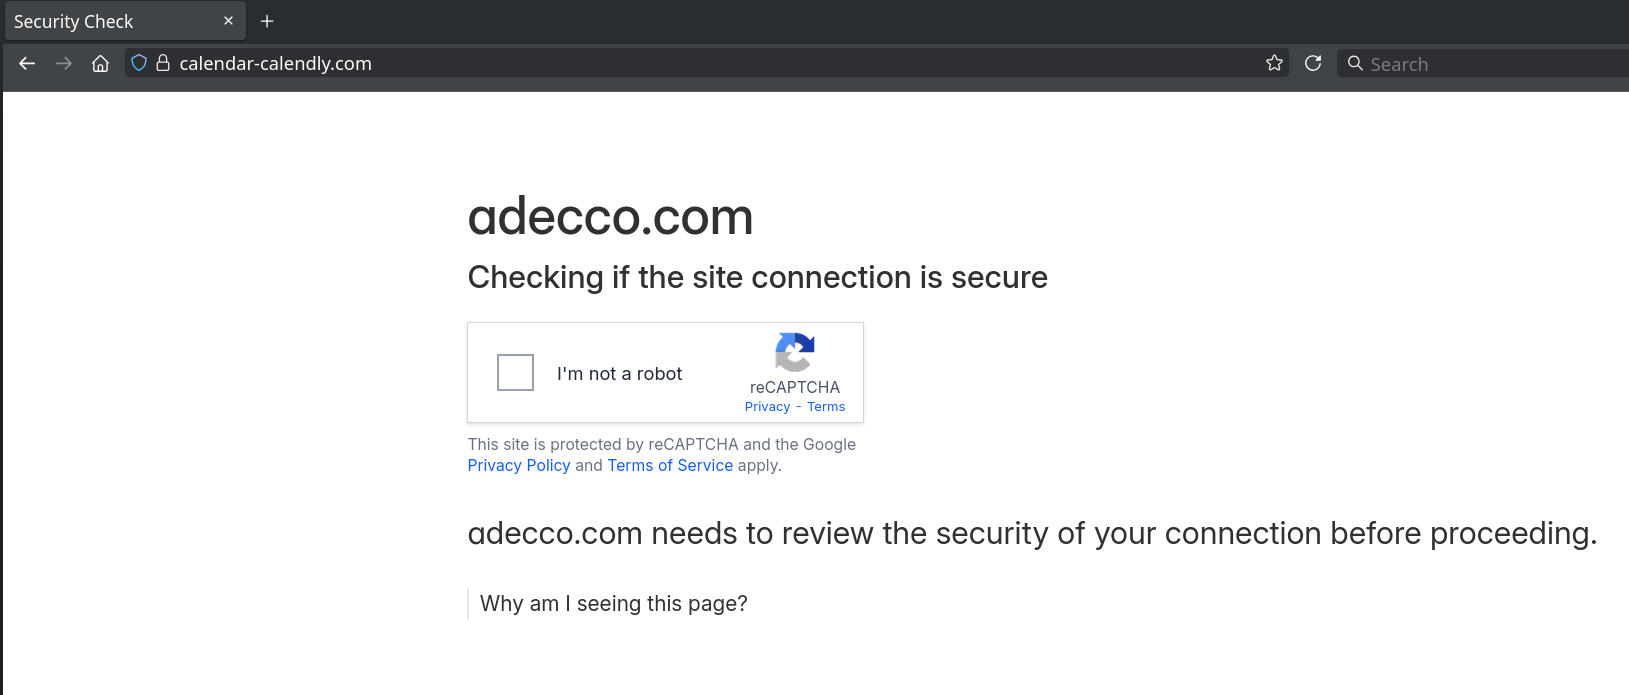
Onda dobijemo sajt :
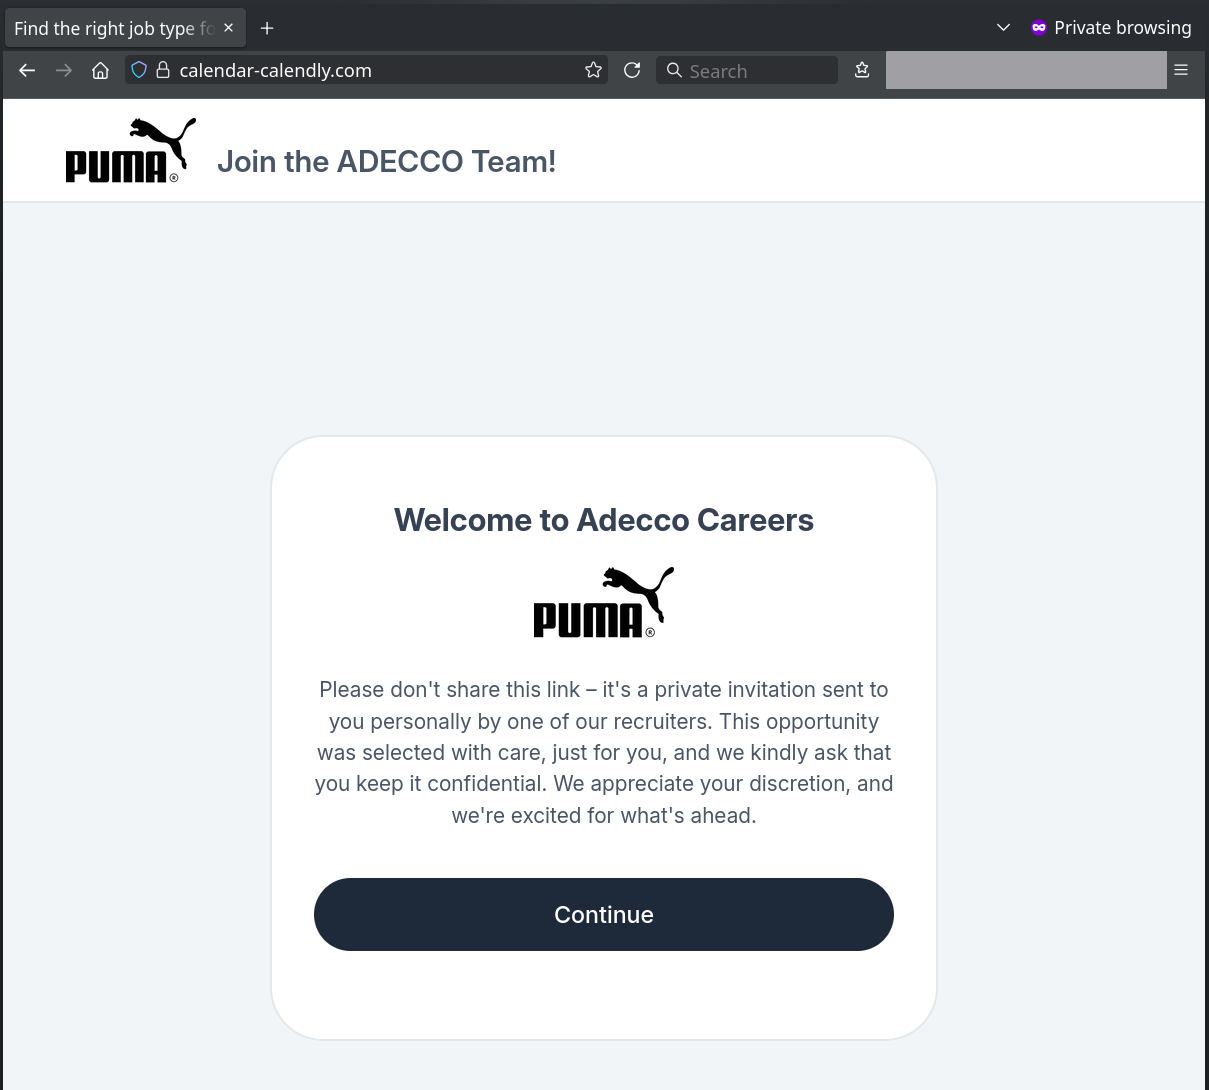
Dalje nudi neke poslove i nastavak sa fejsbukom:
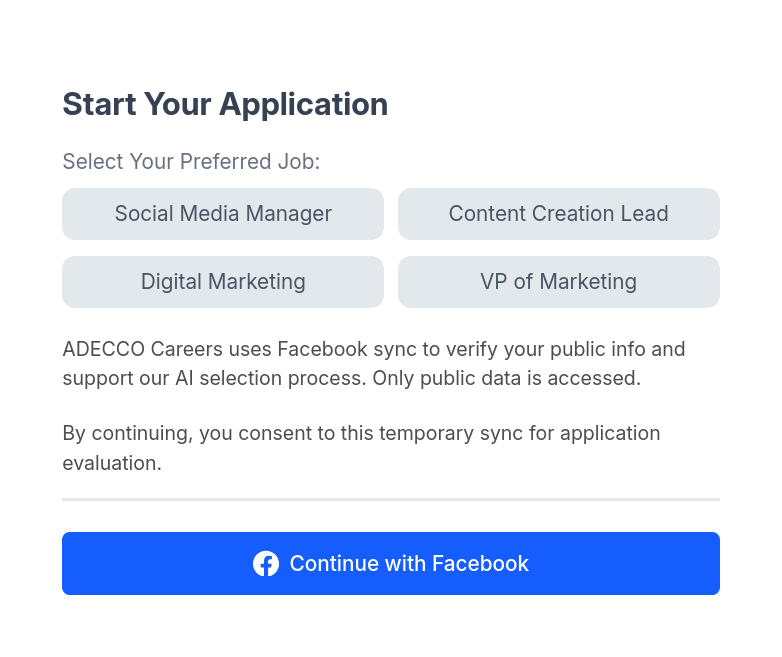
Kada se klikne otvara kao facebook login koji izgleda kao da je svoj prozor ali nije, jednostavno renderuje na postojećoj stranici :
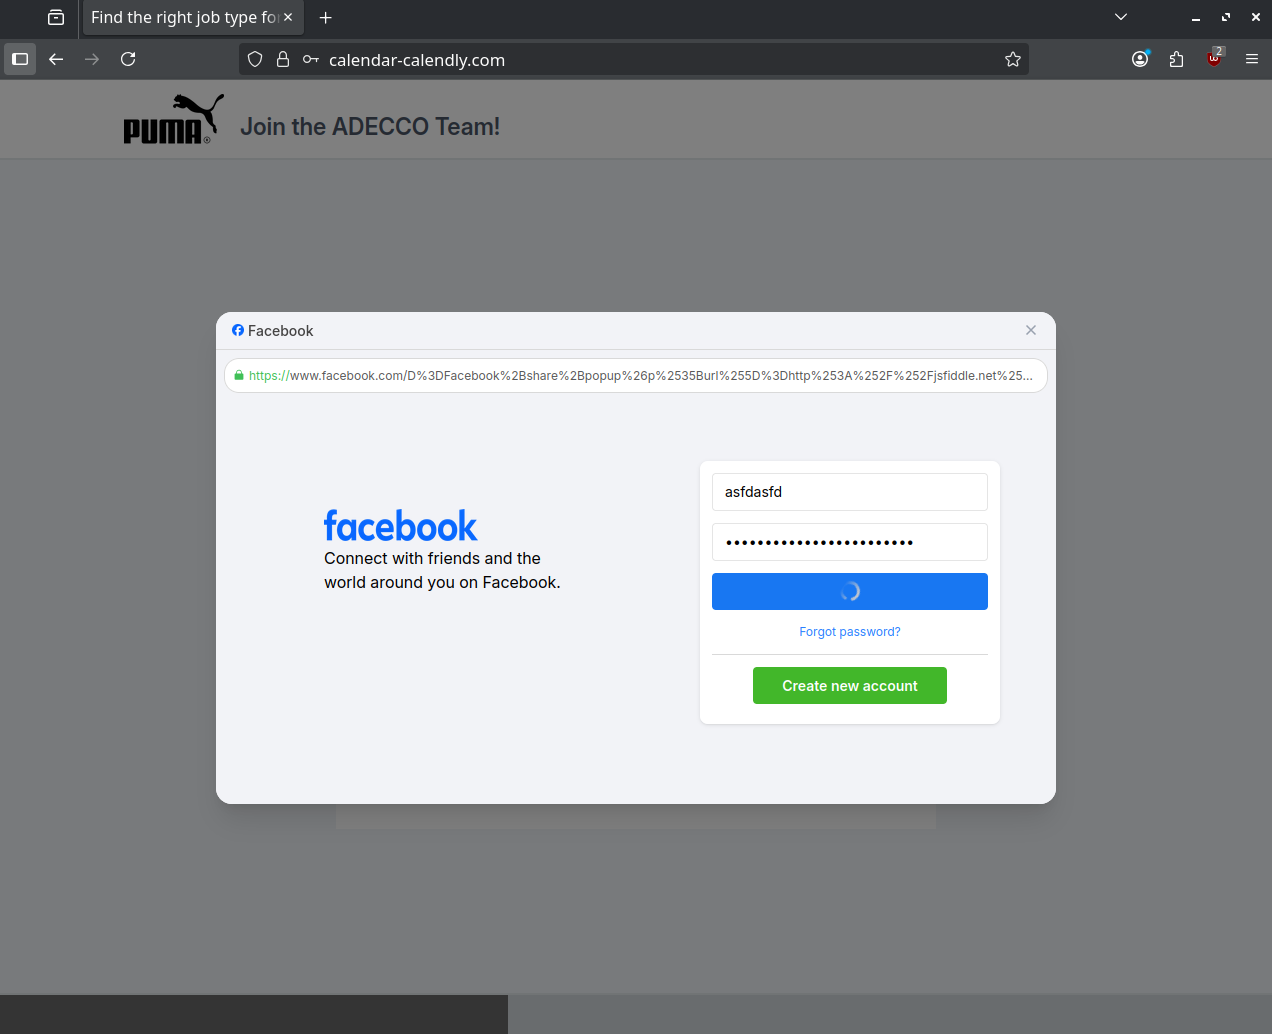
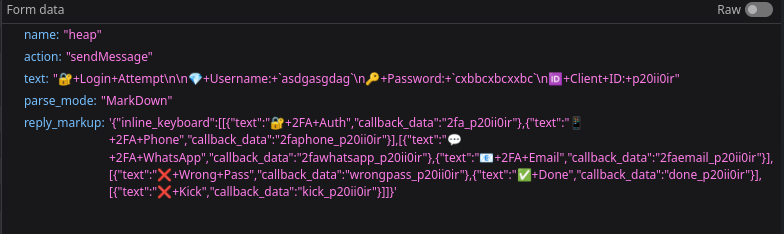
šalje podatke kada se unesu i onda vrti u nedogled, ništa se ne dešava samo u pozadini baci redovno grešku HTTP error: 409"...
Izgleda da je verovatno preko kompromitovanog XERO naloga :
Code:
X-Mailgun-Variables : {"xero-clientId":"77","xero-messageId":"XXX","xero-parentMessageId":"","xero-organisationId":"cf64450c-e802-42f5-9bf0-1921bc0b3102","xero-userId":"6a8f1e92-2a85-42c0-a158-371746056df5"}fišing URL je jednostavno calendar-calendly .com u pokušaju da imitira calendly.com valjda.
Code:
calendar-calendly.com has address 173.201.252.61Otvara lažnu cloudflare proveru :
Onda dobijemo sajt :
Dalje nudi neke poslove i nastavak sa fejsbukom:
Kada se klikne otvara kao facebook login koji izgleda kao da je svoj prozor ali nije, jednostavno renderuje na postojećoj stranici :
šalje podatke kada se unesu i onda vrti u nedogled, ništa se ne dešava samo u pozadini baci redovno grešku HTTP error: 409"...
10-22-2025, 04:25 PM
« Next Oldest | Next Newest »
Users browsing this thread: 2 Guest(s)