Sveopšte phishing/SPAM kampanje
#21


Prilog se u ovom mejlu zove " EUR 100.000,00 20250722155918.docx " ali je isti kao i https://www.virustotal.com/gui/file/1b47...050fc86769

   
Reply
#22


attachment je https://www.virustotal.com/gui/file/e4bd...fa37a659be

   
Reply
#23

Zanimljiva mešavina izvornog servera iz Bosne, FROM adrese sa duvan.gov.rs, a mejl kao od firme ivasped


prilog u mejlu je https://www.virustotal.com/gui/file/f6f3...dbc230a878


Reply
#24

verovatno ista ekipa danas sa novim mejlom i sveže upakovanim malverom...


prilog je https://www.virustotal.com/gui/file/2ee6...d563b6fc4a

   
Reply
#25

Još jedan iz iste priče, opet šalje sa istog .ba servera kao i pre dva dana znači još uvek je kompromitovan taj mejl server, i opet koristi duvan.gov.rs kao lažni FROM mejl, verovatno je blio uspešnije tako pa su se zato vratili...


attachment je https://www.virustotal.com/gui/file/890f...e6ae00795d

   
Reply
#26


attachment je https://www.virustotal.com/gui/file/5a0e...28c4a0682/

   
Reply
#27


attachment je https://www.virustotal.com/gui/file/5e1d...0e8d410281

   
Reply
#28


attachment je https://www.virustotal.com/gui/file/bbb8...3832322187

   
Reply
#29

mejl server jumbo.rs, izgleda da je nalog [email protected] kompromitovan šalje spam...

Ovo je onaj od skoro popularan način da se u mejl stavi slika koja izgleda kao attachment a da je zapravo link ka malicioznom sajtu...
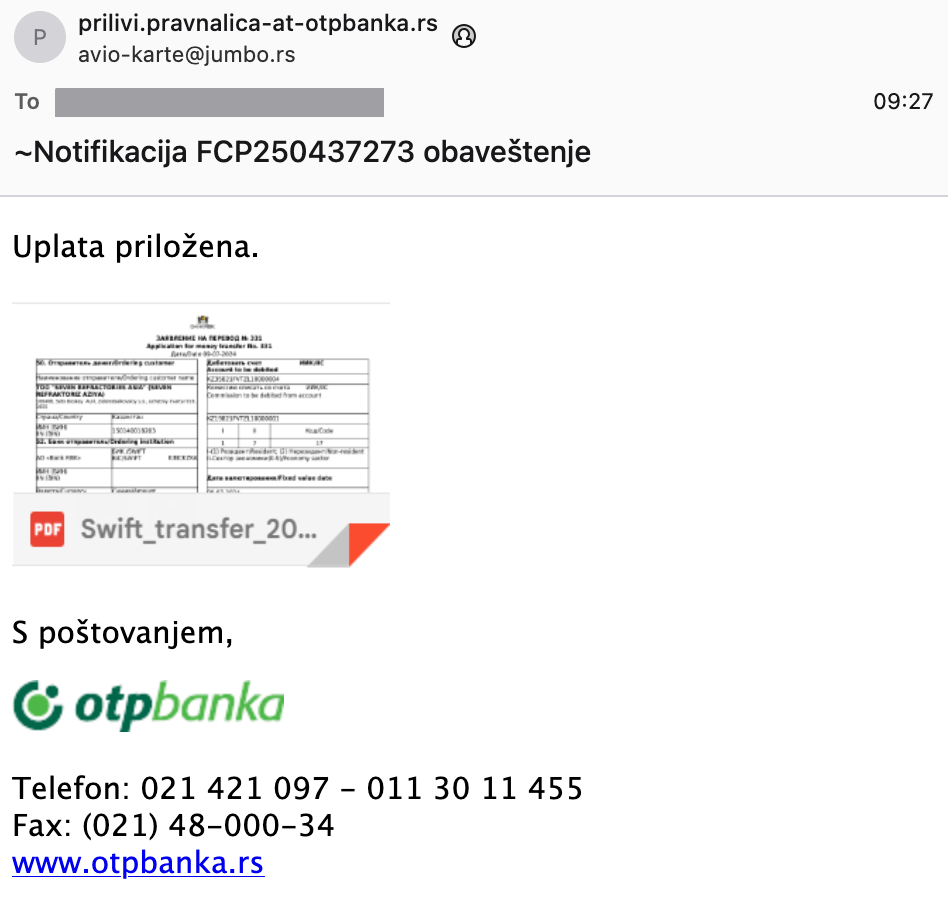
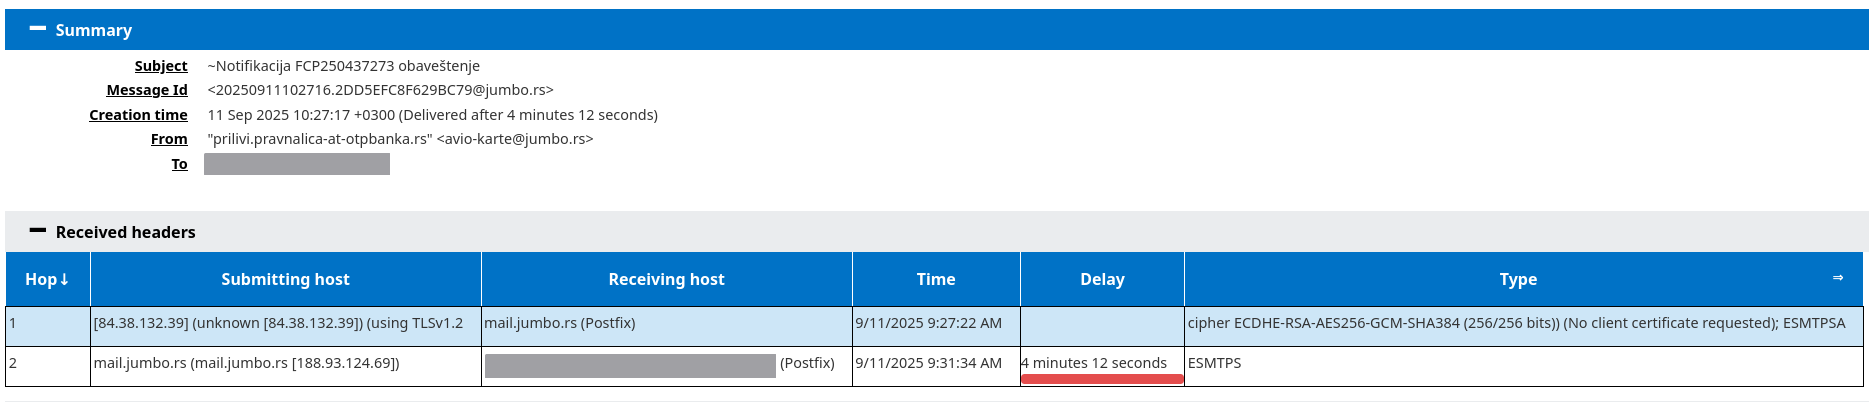


Maliciozni sajt pokušava da ukrade kredencijale za mejl :
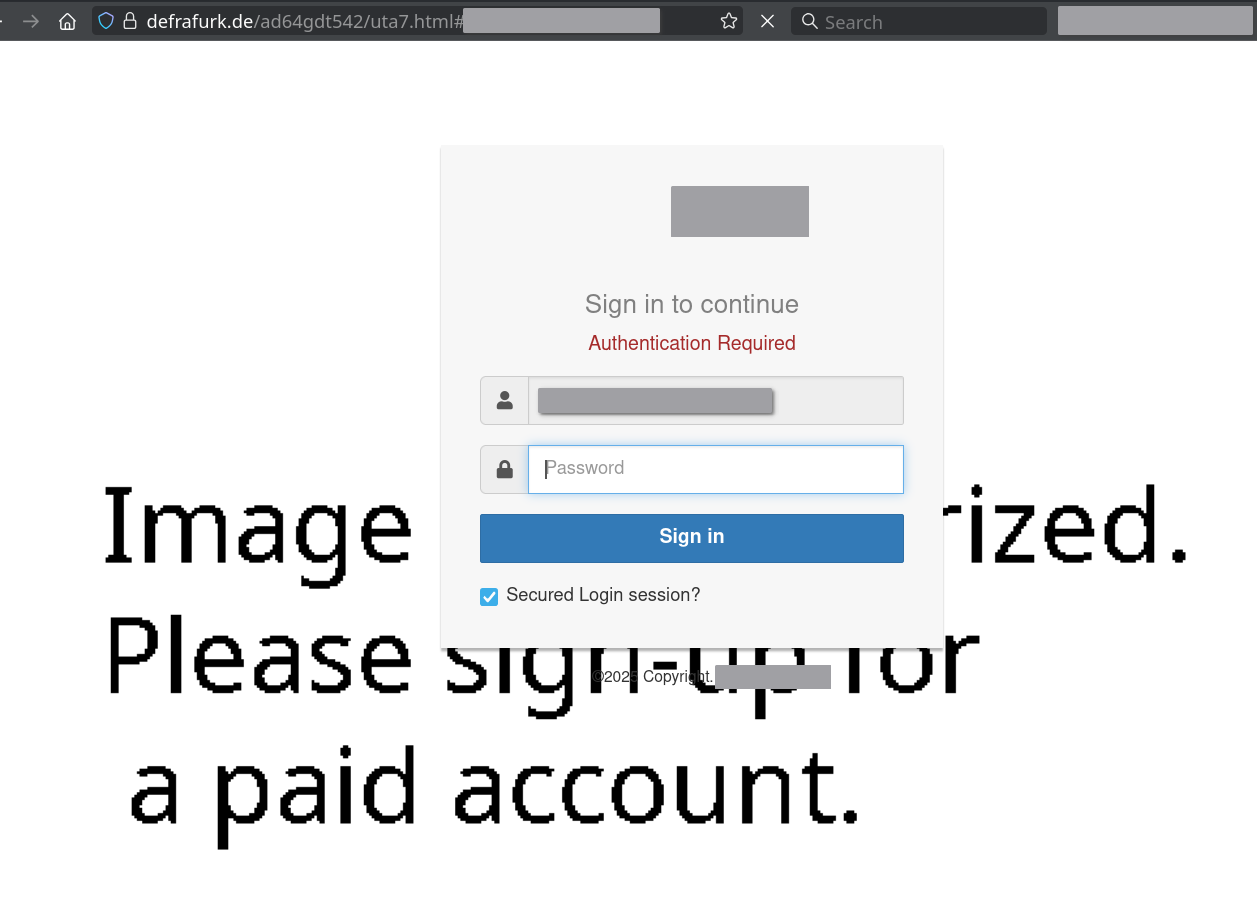
   

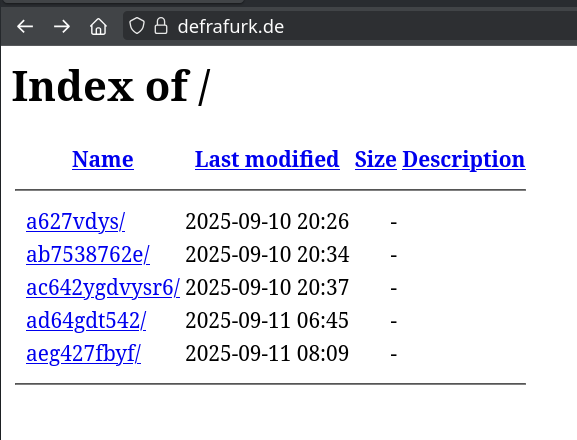
na sajtu su vidljivi fajlovi, html stranica šalje unete kredencijale na taj PHP...
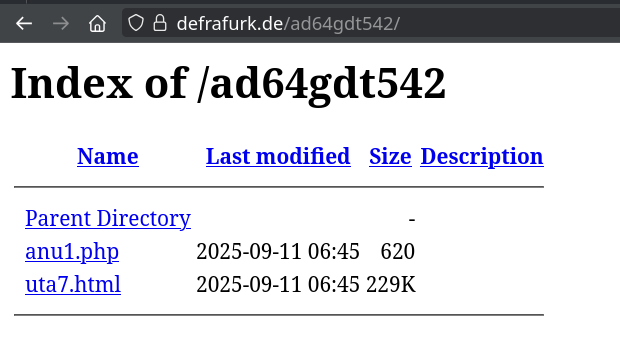
   

i izgleda da ima više trenutno aktivnih kampanja, ukradeni podaci se ne nalaze među faljovima, možda se šalju preko nečega drugde...
   

adresa pošiljaoca mejla ima više prijava na https://www.abuseipdb.com/check/84.38.132.39
Reply
#30


prilog je https://www.virustotal.com/gui/file/c022...16593ac818

   
Reply


Forum Jump:


Users browsing this thread: 3 Guest(s)

