Kako je otkrivena INF GRUPA... TLDR: loš opsec
Ovo su ekskluzivni detalji istrage i hapšenja INF GRUPE koji su prezentovani na
eSecurity Conference - 10th anniversary edition / 29.09 - 02.10.2026 / Belgrade
Pažnja: možda sam nešto loše čuo ili protumačio/zapamtio te nemojte ovaj tekst smatrati potpunim autoritetom za temu.
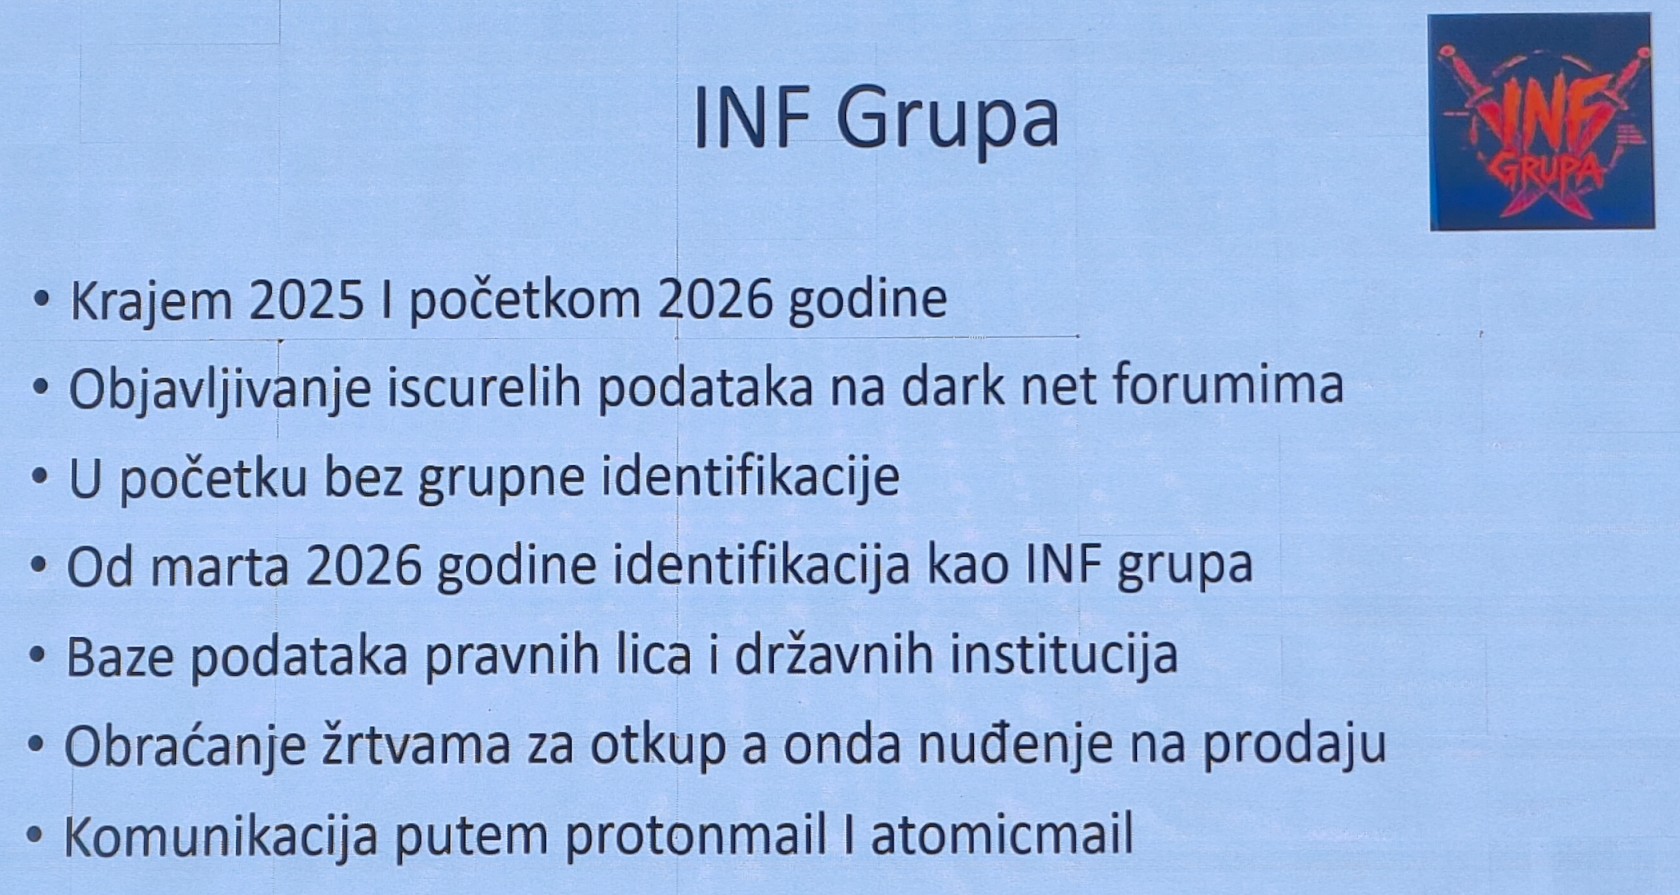
Bilo je više odvojenih indikacija i dokaza koji su se međusobno potvrđivali da ukažu na aktere iz INF GRUPE.
Počnimo sa ovim pregledom njihovih povezivanja na mejl adrese koje su javno objavljivali da bi im se žrtve javile :
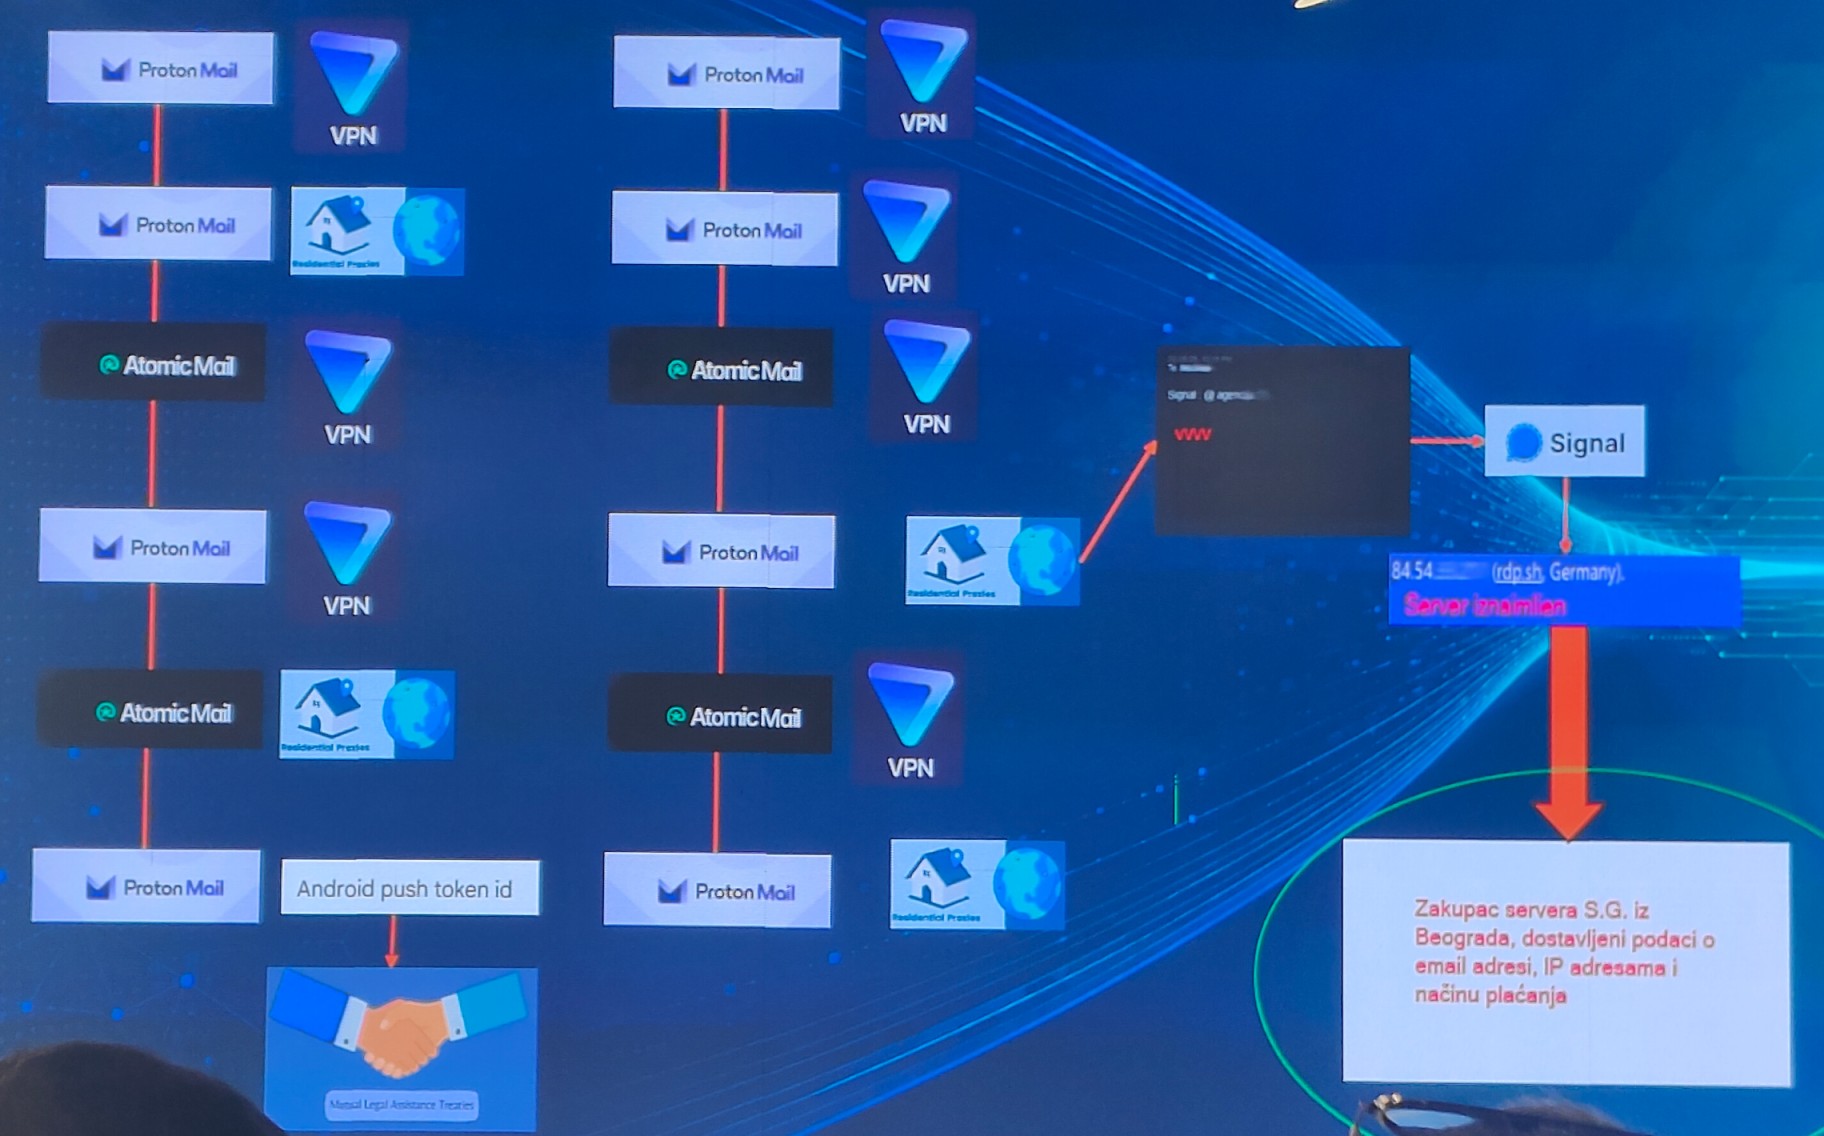
Sva povezivanja aktera na protonmail i atomicmail su se dešavala preko VPN-a ili rezidencijalnog proksija. MUP je zatražio podatke od samih kompanija, među njima je bilo jedno povezivanje koje je registrovalo Android Push Token ID koji služi za slanje push notifikacija na jedan specifičan Android uređaj. Gugl preko ovoga može da precizno identifikuje uređaj i korisnika na njemu. MUP je koristeći MLAT (Ugovor o međusobnoj pravnoj pomoći) zatražio te podatke od Gugla ali odgovor nisu dobili u dogledno vreme te ovaj pronalazak nije učestvovao u identifikaciji.
Drugi dokaz je proistekao iz procurelih podataka sa jednog mračnog foruma gde je pronađena ostavljena poruka ili komentar sa Signal nalogom od aktera "vvvv", uz tu poruku je u procurelim podacima bila i IP adresa zabeležena na forumu u trenutku ostavljanja te poruke. Ta IP adresa je dovela do iznajmljenog servera na rdp.sh provajderu VPS servera za Remote Desktop pristup, od njih su dobijeni podaci registranta tog servera u vidu imena, email adrese, ip adrese sa koje se pristupalo i načinu plaćanja. Ovo je bio samo jedan komad slagalice ali u tom trenutku nije bilo dovoljno da se nedvosmisleno kaže da je to osoba koja se traži.
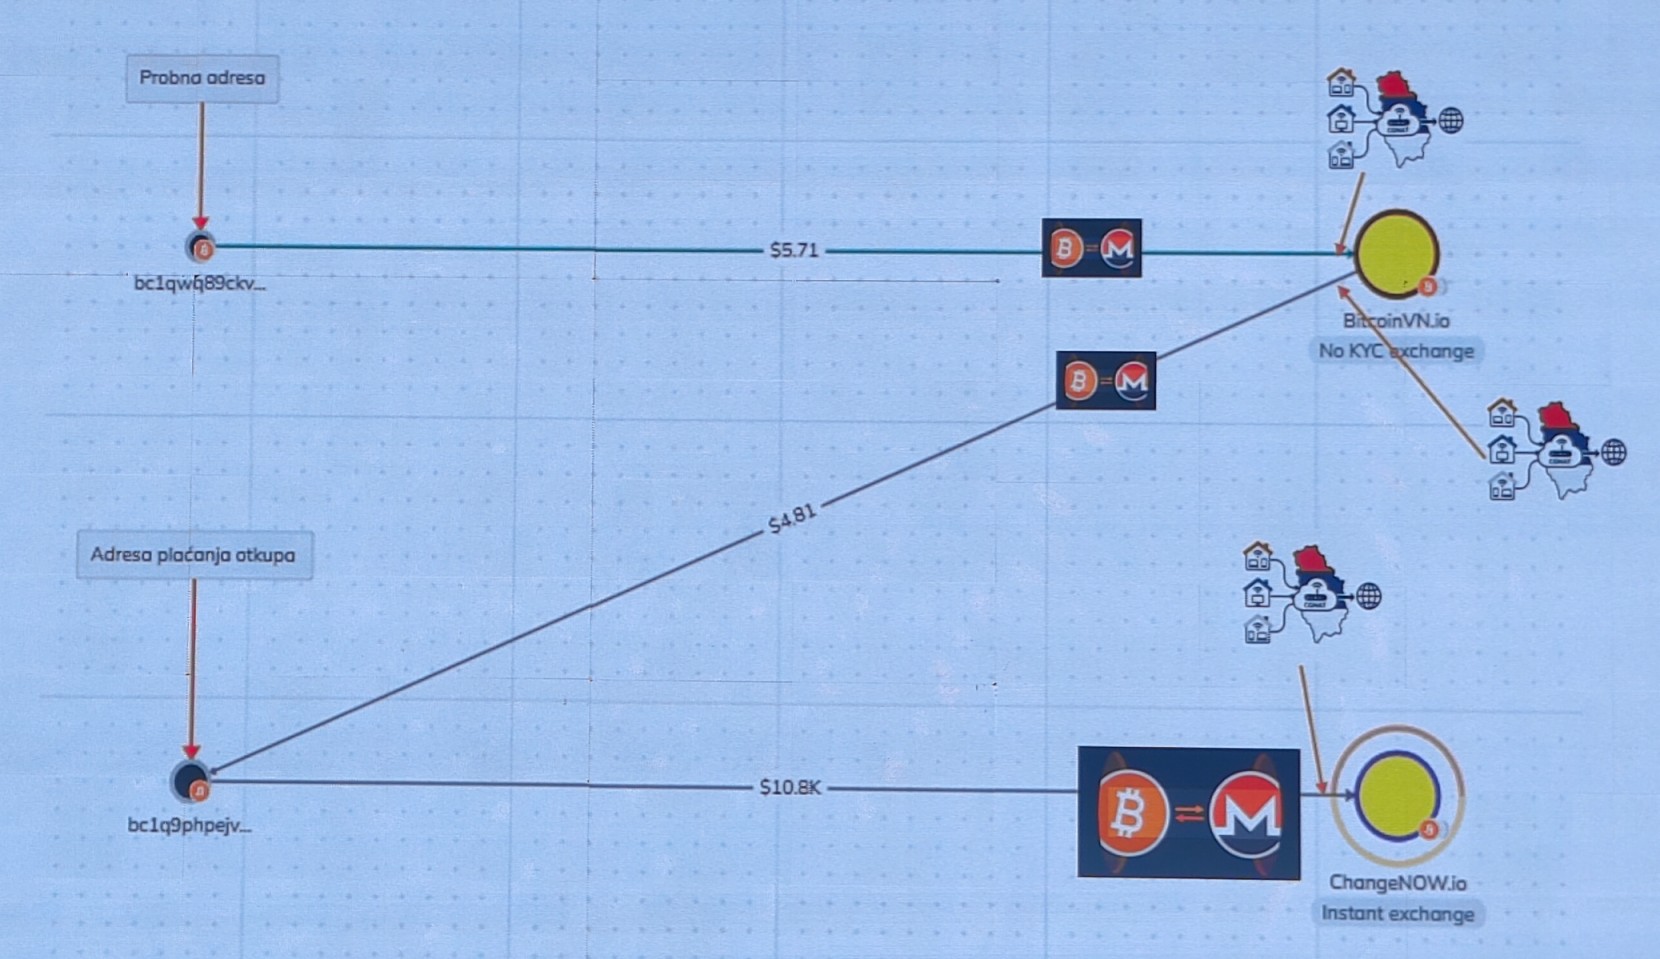
Idemo na kripto transakcije, jedna od žrtava je uplatila otkup za svoje podatke i forenzikom tih kripto transakcija moglo je da se dođe do još indikacija. Od menjačnica gde se kripto menjao iz Bitcoina za Monero dobijene su IP adrese povezane sa tim transakcijama. IP adrese su bile iza CGNAT od domaćeg provajdera te provajder nije mogao precizno utvrditi ko stoji iza tih konkretnih povezivanja na kripto menjačnice. Što više transakcija i više sesija se dešavaju vremenom to se više mogao suziti spisak mogućih osumnjičenih iza CGNAT-a. Uglavnom i ovde je bio moguć samo nagoveštaj potencijalnog krivca bez solidnog zaključka, kao i kod VPS servera.
Do krunskog dokaza došlo se kod kompromitacije RFZO. RFZO je bio dva puta kompromitovan za kratko vreme, prvu kompromitaciju objavio je akter "bytetobreach" koji po mom mišljenju nema veze sa INF Grupom:
Kompromitovan RFZO - akter nudi sve baze podataka osiguranika na prodaju.
Drugu kompromitaciju je uradila INF GRUPA:
Oglašena prodaja navodne baze ličnih i medicinskih podataka 4.3M građana Srbije
Uglavnom meni se čini da je neko iz INF Grupe video šta je taj prvi akter radio i onda su krenuli na RFZO.
Kako se saznalo na prezentaciji, RFZO je u nekom trenutku posle prve kompromitacije uveo hitne mere da se ka internet resursima RFZO ne može pristupiti van Srbije. Pošto su akteri samo mogli da pristupe preko IP adrese iz Srbije to su i učinili i preko ove IP adrese je potvrđen identitet koji je ranije dobijen od VPS provajdera i neprecizno kod kripto transakcija. Ne znam da li je i kod RFZO opet bila CGNAT IP adresa kao i kod transakcija kripto menjačnica ali je na kraju bilo dovoljno da se sve poveže i da se nedvosmisleno utvrde akteri. Verujem i da je između svih dokaza bilo i nekih terenskih akcija u pokušaju identifikacije, ali o tome nije bilo priče na prezentaciji nego samo o tehničkim pronalascima.
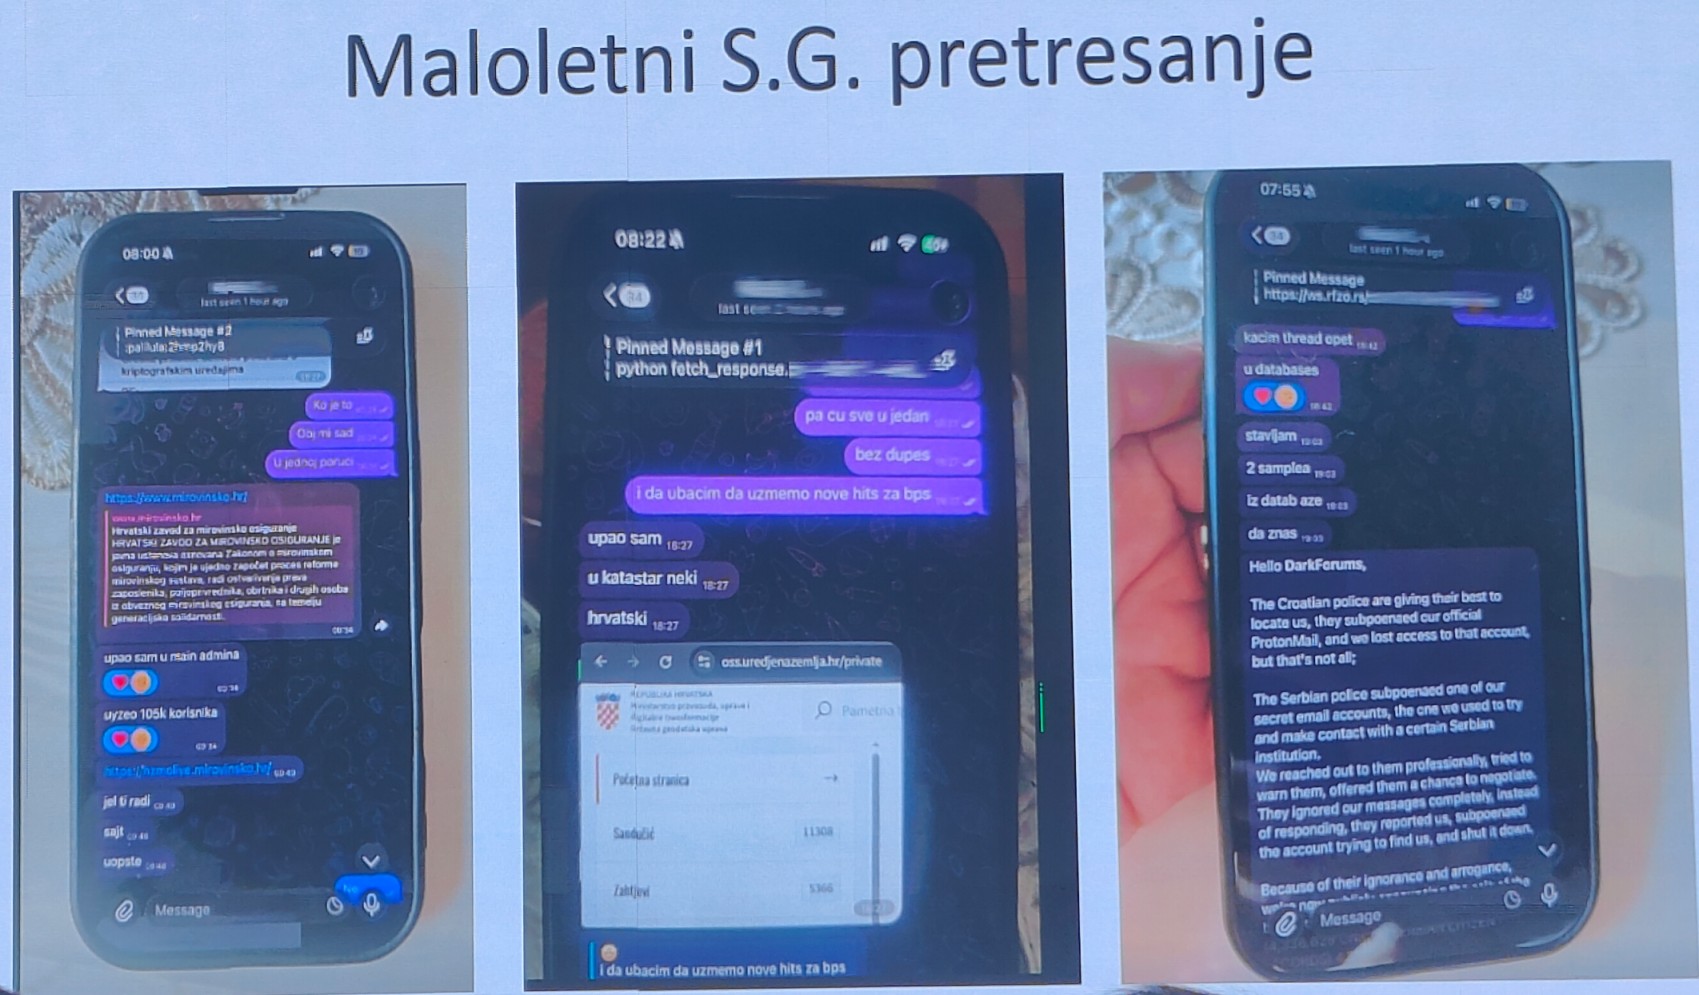
Maloletni akter je izgleda vršio kompromitacije i objavljivao svoje pronalaske u zajedničkoj Telegram grupi sa ostalim akterima gde su planirali tekst objava na forumima i dalje akcije :
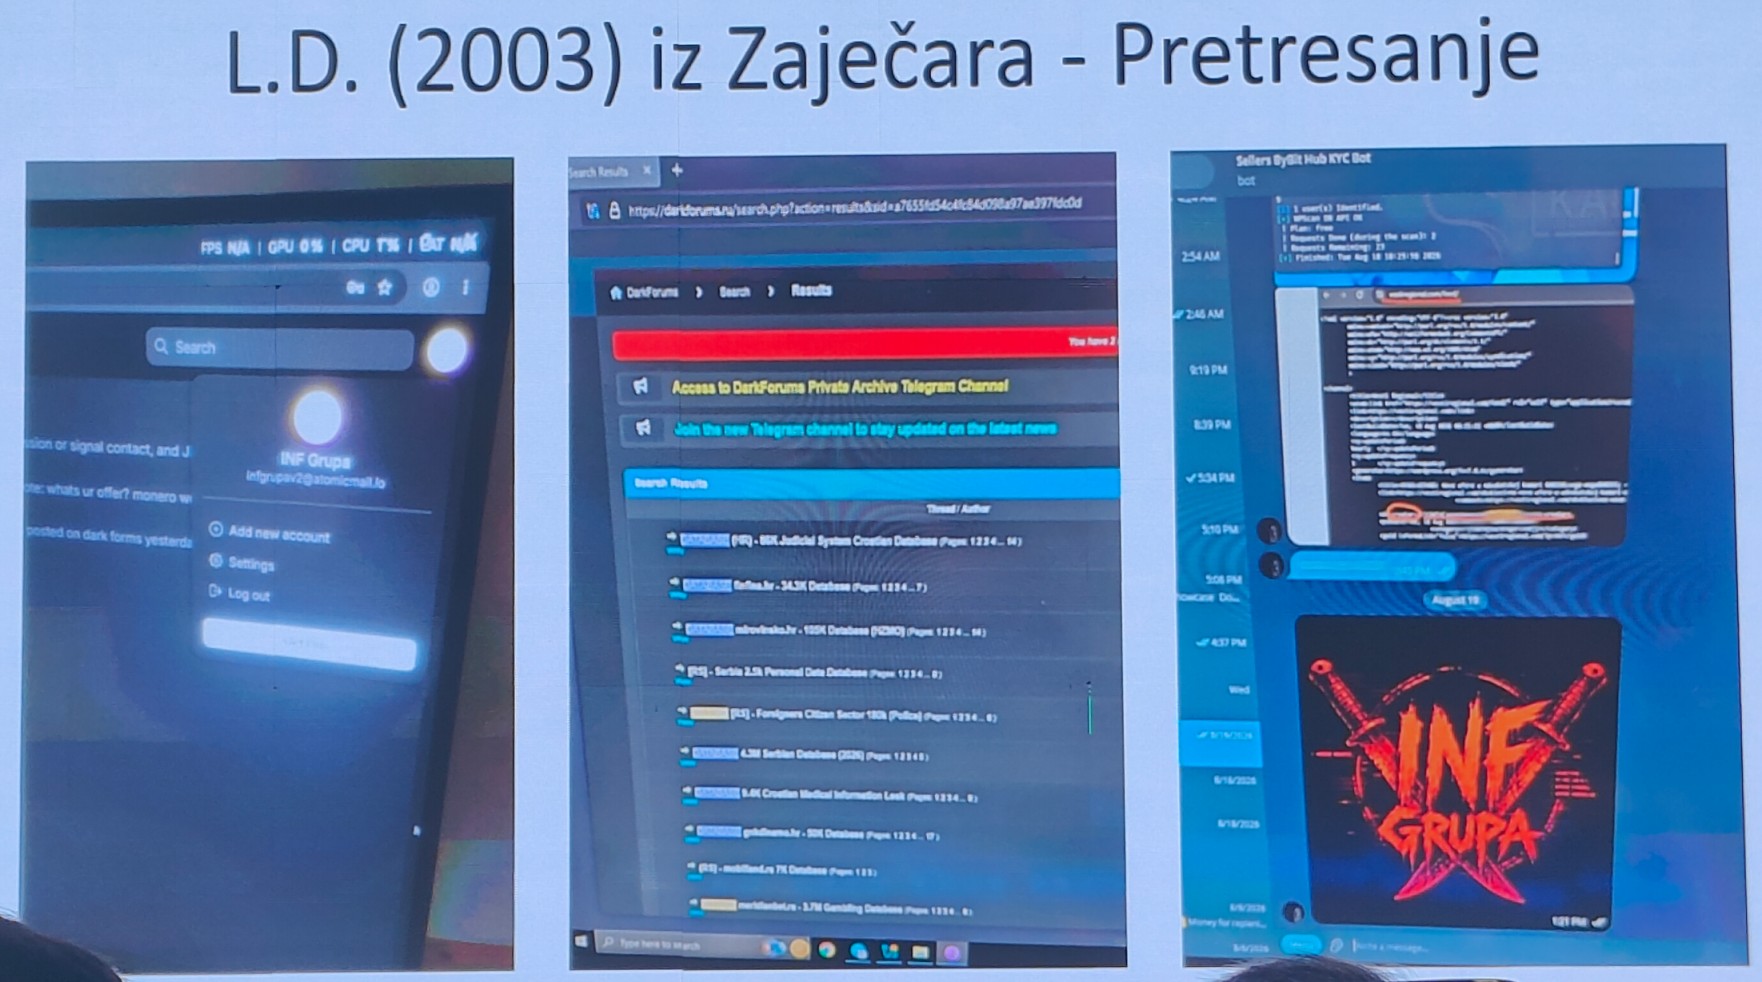
Kod L.D. su pronađene kredencijale za forum preko kojih je i promenjen profil naloga na tom forumu da piše da je nalog pod kontrolom MUP-a.
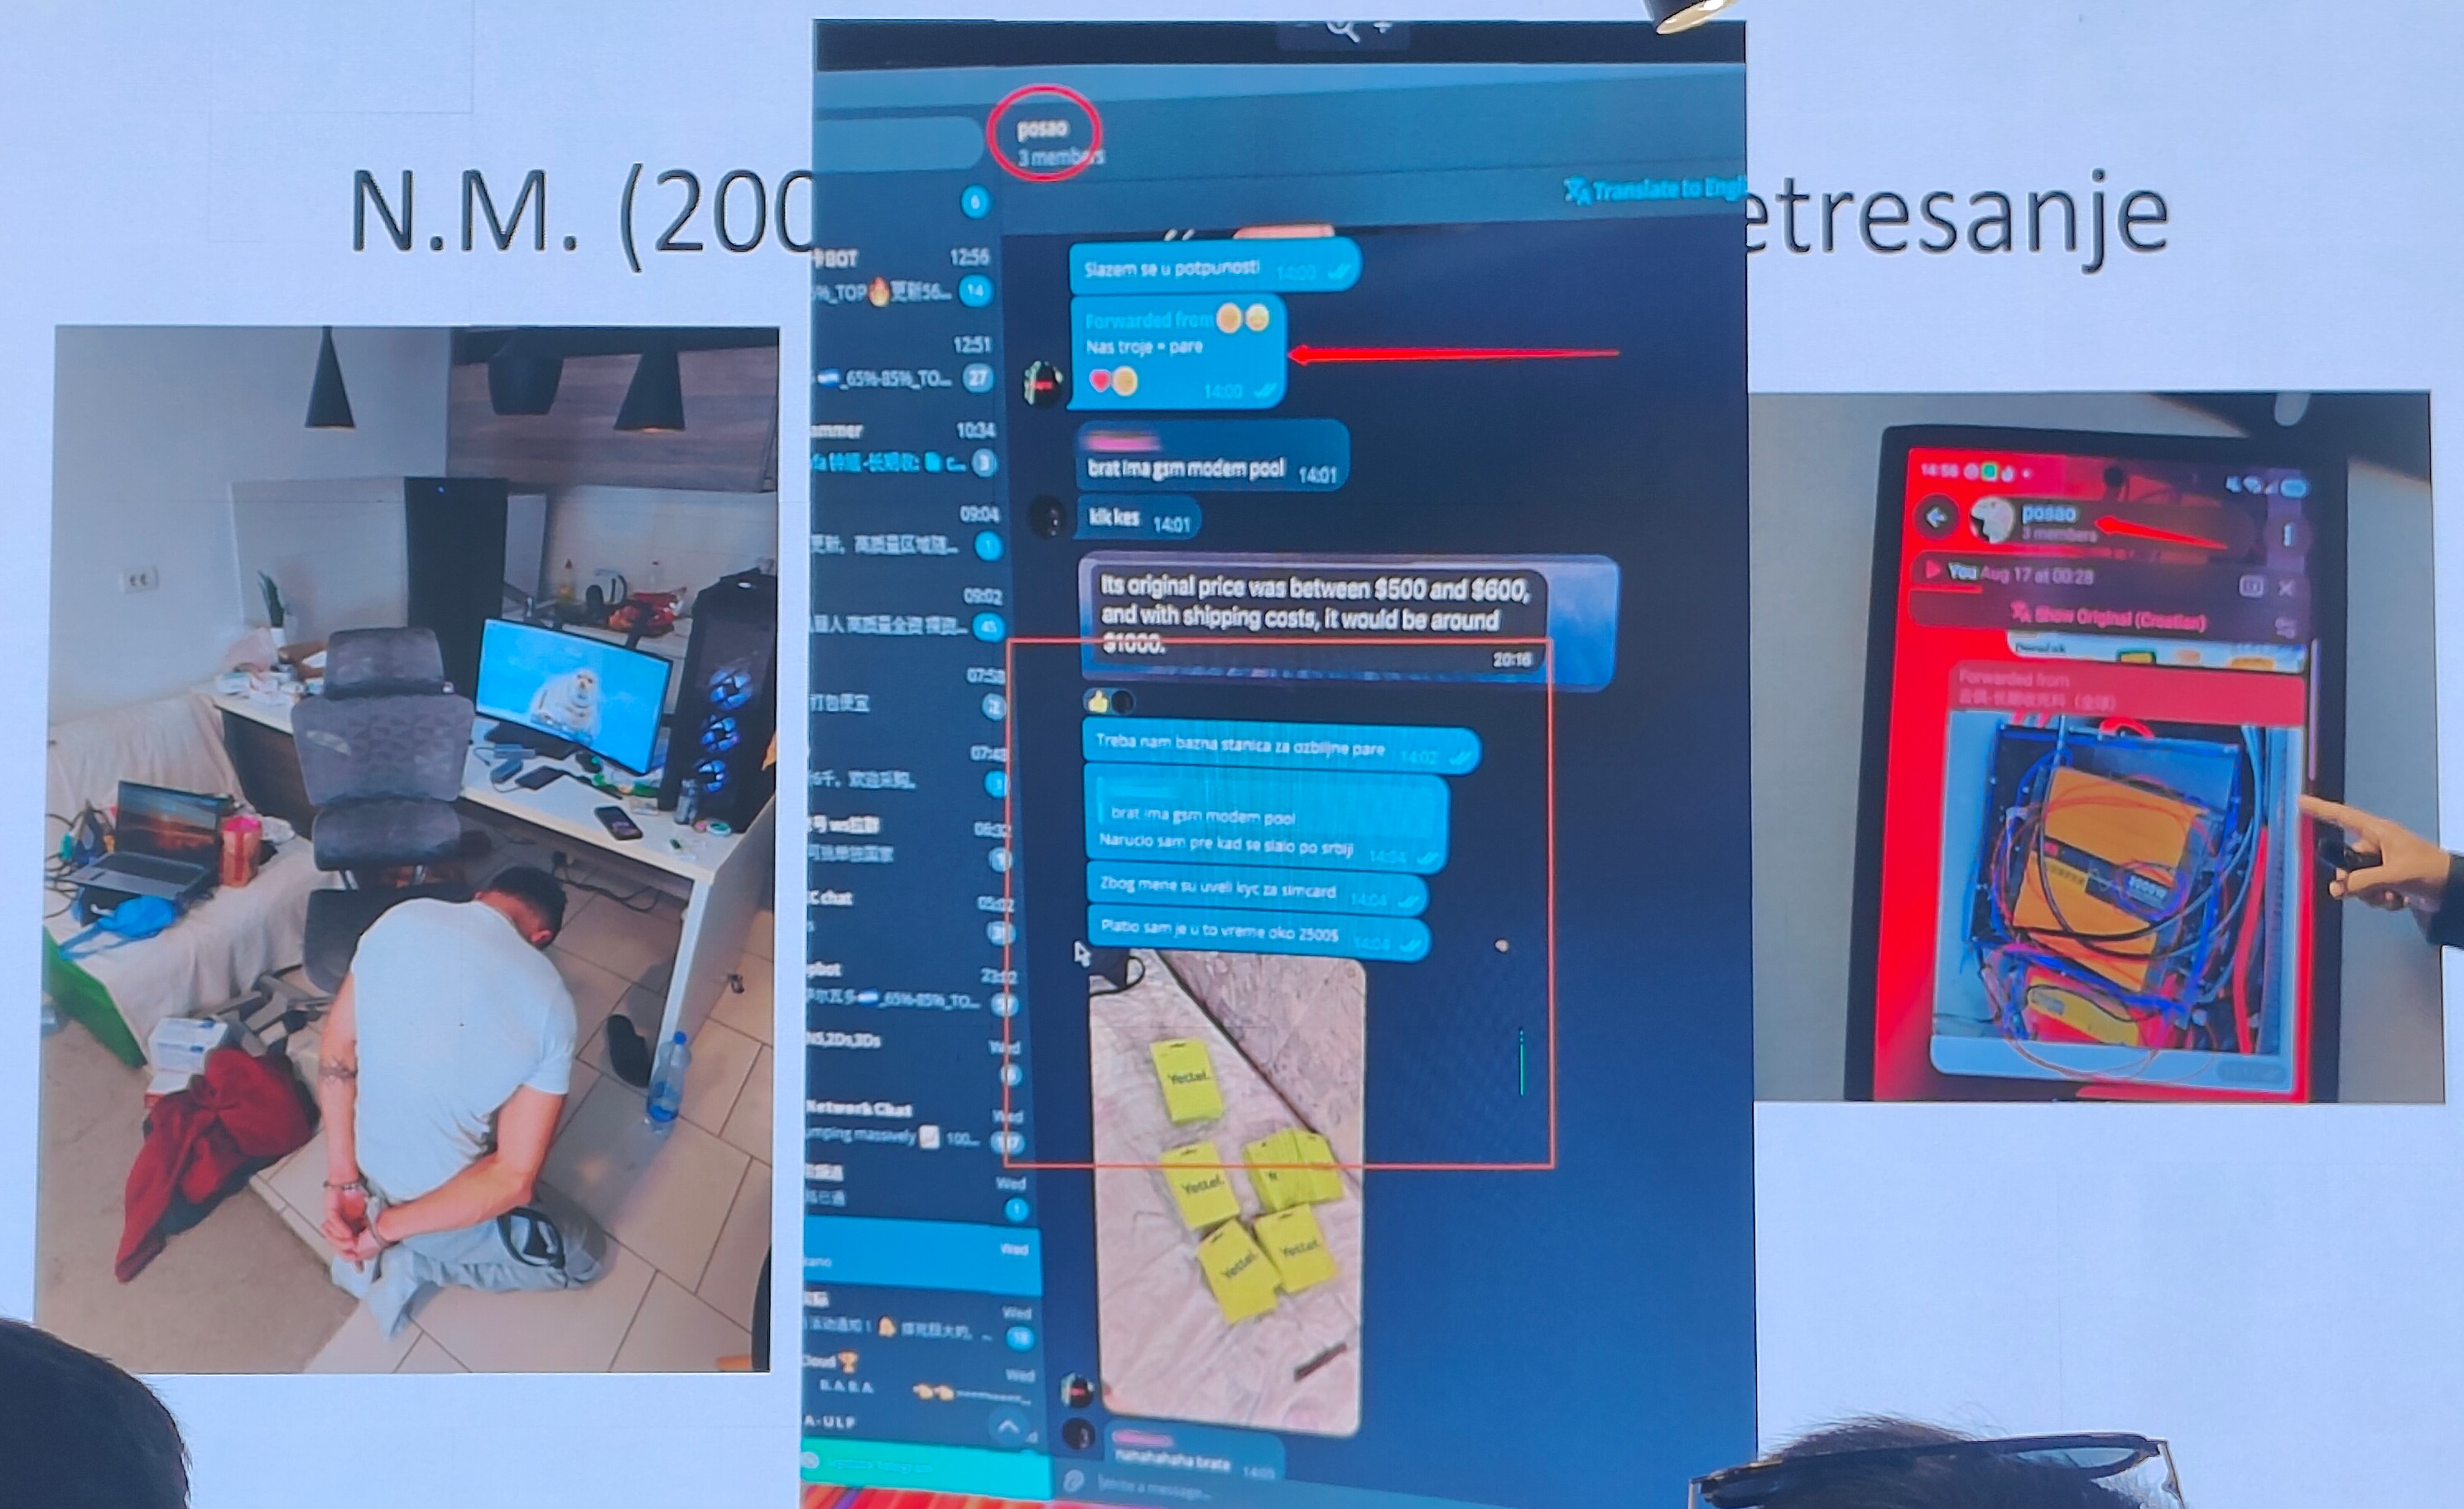
Članovi zajedno su imali grupu "posao" u kojoj je član N.M. izneo plan da kupe IMSI kečer i da koristeći podatke koje su kompromitovali izvrše masovnu fišing kampanju od koje bi bile "ozbiljne pare".
To bi bilo to, verovatno je pored ovih tehničkih bilo i drugih akcija koje su doprinele do hapšenja.