

07-10-2026, 12:15 PM
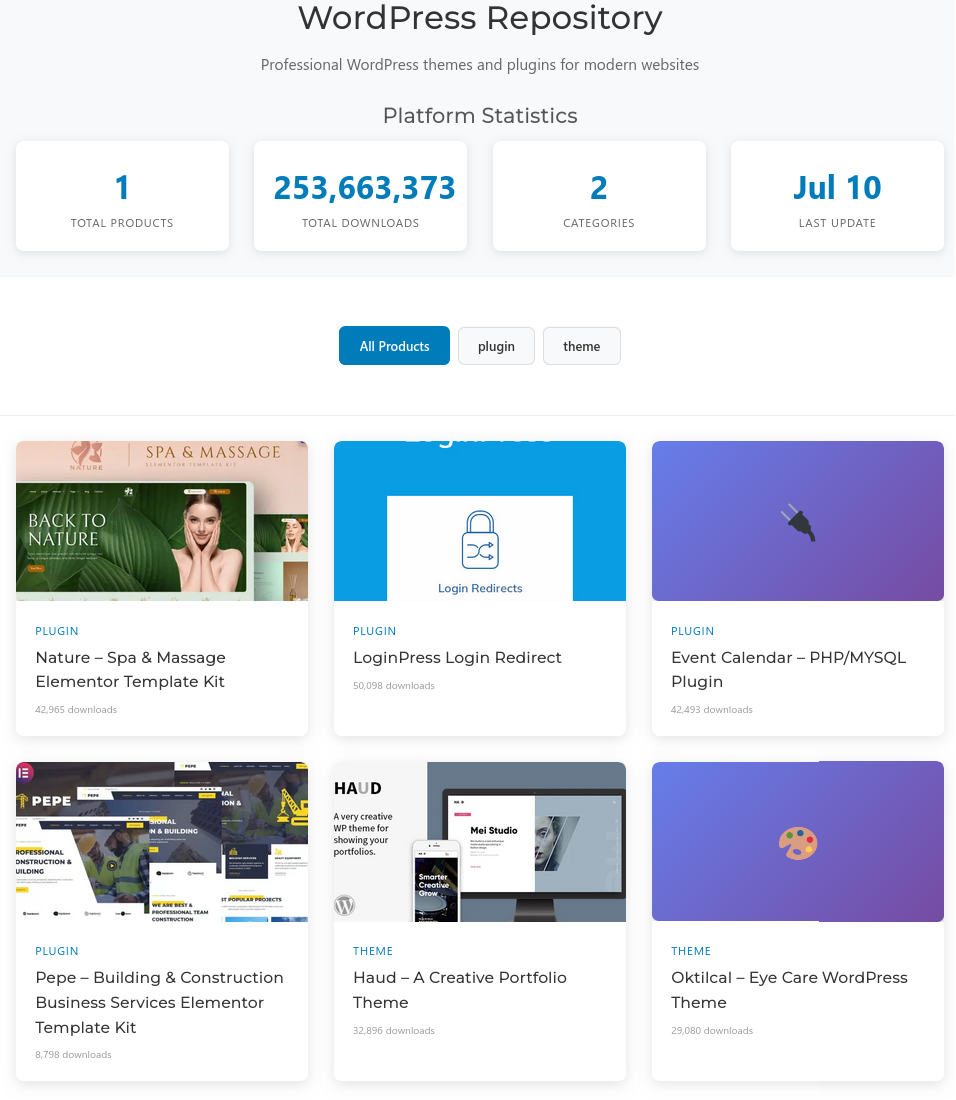
stamparijabis.rs je kompromitovana da na sledećoj putanji sadrži "index" preuzimanja navodnih WordPress plugina i tema sa očigledno napumpanim brojkama i statistikama zarad potencijala varanja pri pretrazi za preuzimanje legitimnih resursa.
Sajt je na tekuće najnovijim WordPress 7.0.1 + WooCommerce 10.9.4.
Tema je nešto starija Flatsome 3.20.1 koja je izašla krajem 2025. godine.
Krajem aprila 2026. (nakon kompromitacije ovog sajta u martu) je izašla verzija 3.20.6 sa generičnom objavom da je poboljšana sigurnost i da se preporučuje ažuriranje.
Imaju jako puno sporednih nezvaničnih plugina za WooCommerce, neke od kojih na prvu teško i nalazim, neki su i ažurirani.
Sajt se hostuje na DreamWeb shared hostingu host121.dwhost.net - 167.235.88.219.
Primeri linkova:
Sve "objave" su naizgled kreirane 9. marta 2026. godine i svi do jednog zapravo preuzimaju malver fajlove sa depo287[.]com.

depo287[.]com domen je registrovan krajem februara 2026. godine u Turskoj i Cloudflare je po običaj u jednačini.
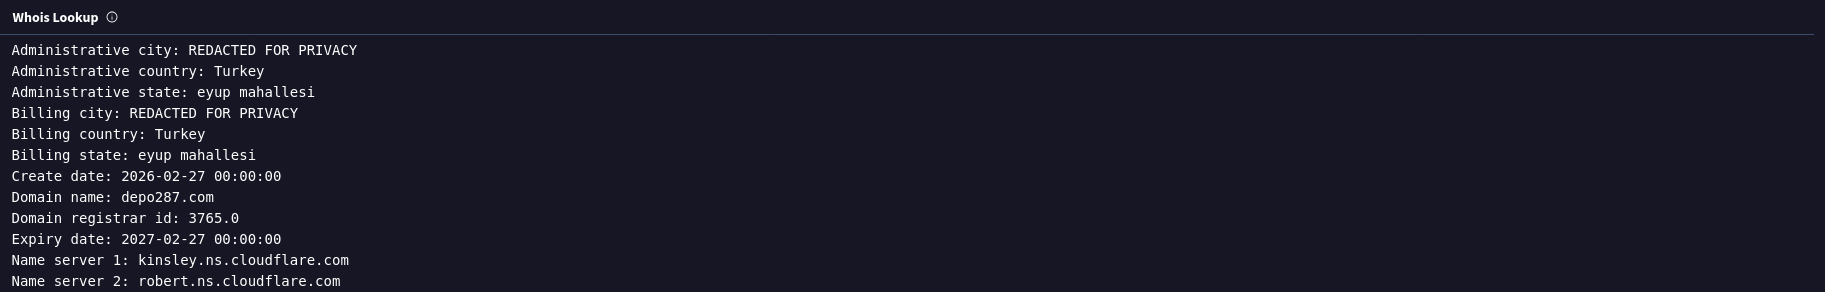
Taj domen koji hostuje malver fajlove je od ranije poznat u zlonamernim bazama.
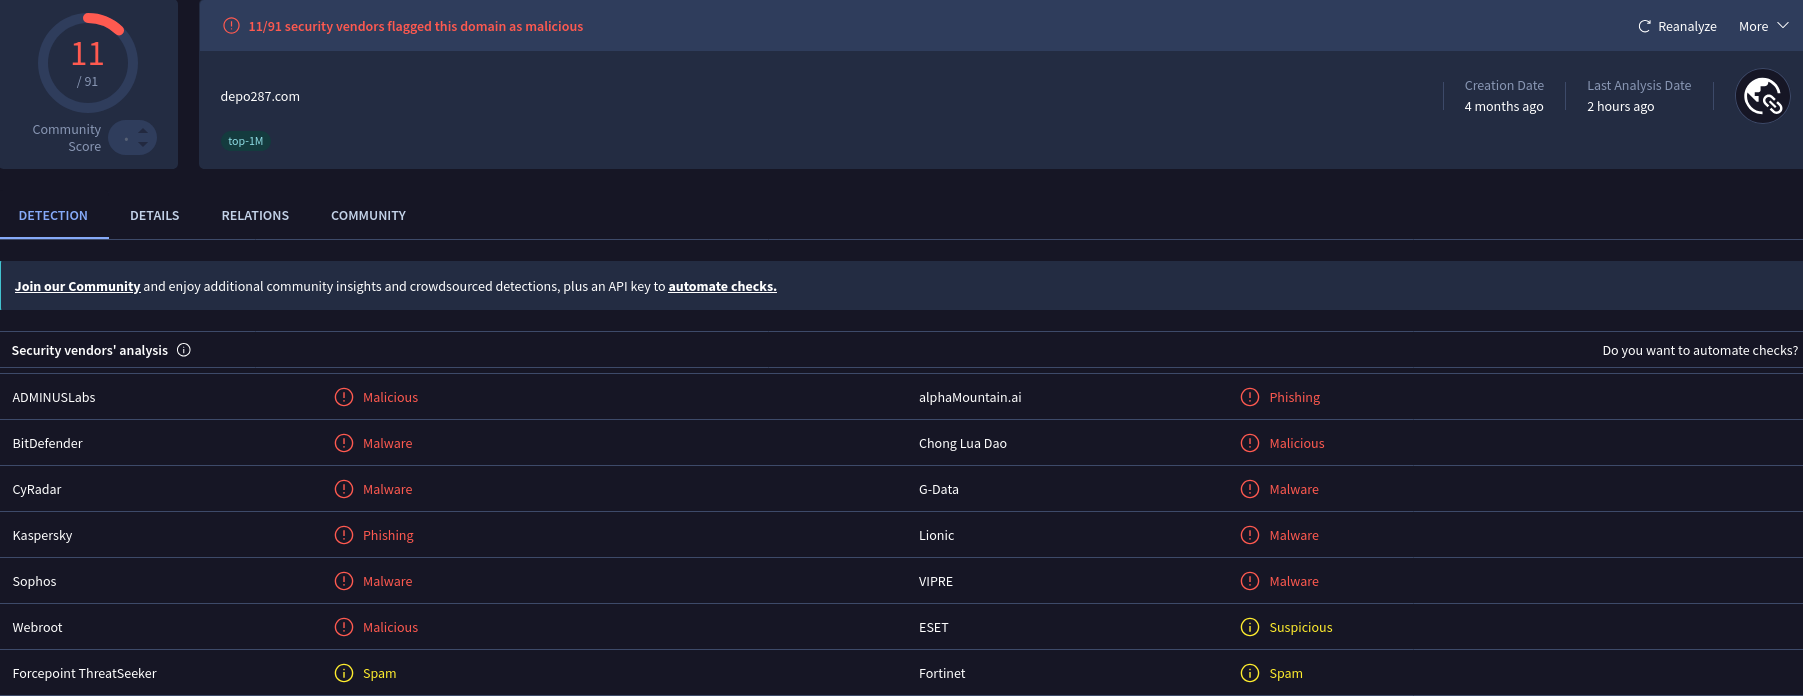
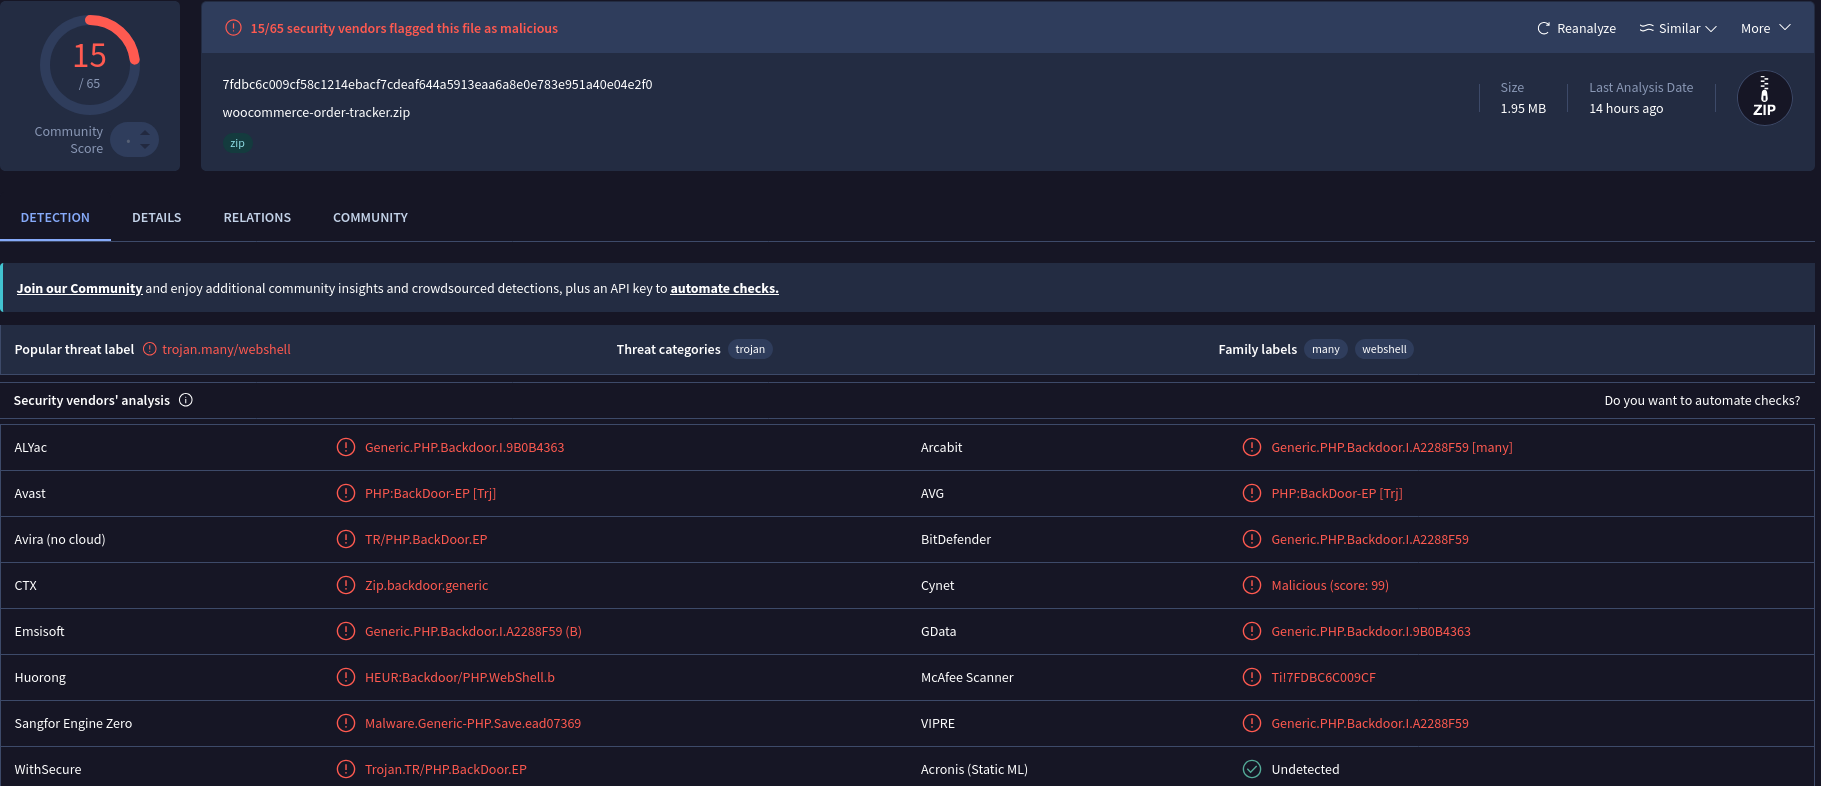
Same datoteke su slično tako isto od ranije poznate policijikompanijama kao PHP trojan backdoor/webshell.
Code:
hxxps://www.stamparijabis.rs/repository-home/Sajt je na tekuće najnovijim WordPress 7.0.1 + WooCommerce 10.9.4.
PHP Code:
<meta name="generator" content="WordPress 7.0.1" />
<meta name="generator" content="WooCommerce 10.9.4" />
Tema je nešto starija Flatsome 3.20.1 koja je izašla krajem 2025. godine.
Quote:<link rel='prefetch' href='https://www.stamparijabis.rs/wp-content/themes/flatsome/assets/js/chunk.slider.js?ver=3.20.1' />
Krajem aprila 2026. (nakon kompromitacije ovog sajta u martu) je izašla verzija 3.20.6 sa generičnom objavom da je poboljšana sigurnost i da se preporučuje ažuriranje.
Quote:--- 3.20.6 (20.04.26) ---
FIXED: Instagram Feed: Missing closing quote on follow link target attribute.
Note: This release contains an enhanced security measure. We recommend updating your sites promptly for optimal protection.
Imaju jako puno sporednih nezvaničnih plugina za WooCommerce, neke od kojih na prvu teško i nalazim, neki su i ažurirani.
Sajt se hostuje na DreamWeb shared hostingu host121.dwhost.net - 167.235.88.219.
PHP Code:
# dig stamparijabis.rs A @1.1.1.1 +short
167.235.88.219

# dig -x 167.235.88.219 @1.1.1.1 +short
host121.dwhost.net.
Primeri linkova:
Code:
hxxps://www.stamparijabis.rs/repository/nature-spa-massage-elementor-template-kit/
hxxps://www.stamparijabis.rs/repository/loginpress-login-redirect/
hxxps://www.stamparijabis.rs/repository/event-calendar-php-mysql-plugin/
hxxps://www.stamparijabis.rs/repository/pepe-building-construction-business-services-elementor-template-kit/
hxxps://www.stamparijabis.rs/repository/haud-a-creative-portfolio-theme/
hxxps://www.stamparijabis.rs/repository/oktilcal-eye-care-wordpress-theme/
hxxps://www.stamparijabis.rs/repository/network-merchants-collect-js-payment-gateway-for-woocommerce/
hxxps://www.stamparijabis.rs/repository/themify-post-type-builder-search/
hxxps://www.stamparijabis.rs/repository/fashion-store-hanbags-shoer-rtl-responsive-woocommerce-wordpress-theme/
hxxps://www.stamparijabis.rs/repository/clever-woocommerce-ajax-product-filter/
hxxps://www.stamparijabis.rs/repository/moge-motorcycle-repair-service-elementor-template-kit/
hxxps://www.stamparijabis.rs/repository/artchi-modern-architecture-elementor-template-kit/
Sve "objave" su naizgled kreirane 9. marta 2026. godine i svi do jednog zapravo preuzimaju malver fajlove sa depo287[.]com.
depo287[.]com domen je registrovan krajem februara 2026. godine u Turskoj i Cloudflare je po običaj u jednačini.
Taj domen koji hostuje malver fajlove je od ranije poznat u zlonamernim bazama.
Same datoteke su slično tako isto od ranije poznate policijikompanijama kao PHP trojan backdoor/webshell.
Code:
VT Hash: 7fdbc6c009cf58c1214ebacf7cdeaf644a5913eaa6a8e0e783e951a40e04e2f0
VT Original name:  woocommerce-order-tracker.zip