


07-04-2026, 02:57 PM
Nakon nedavne kompromitacije domaćeg sajta hotsport.rs
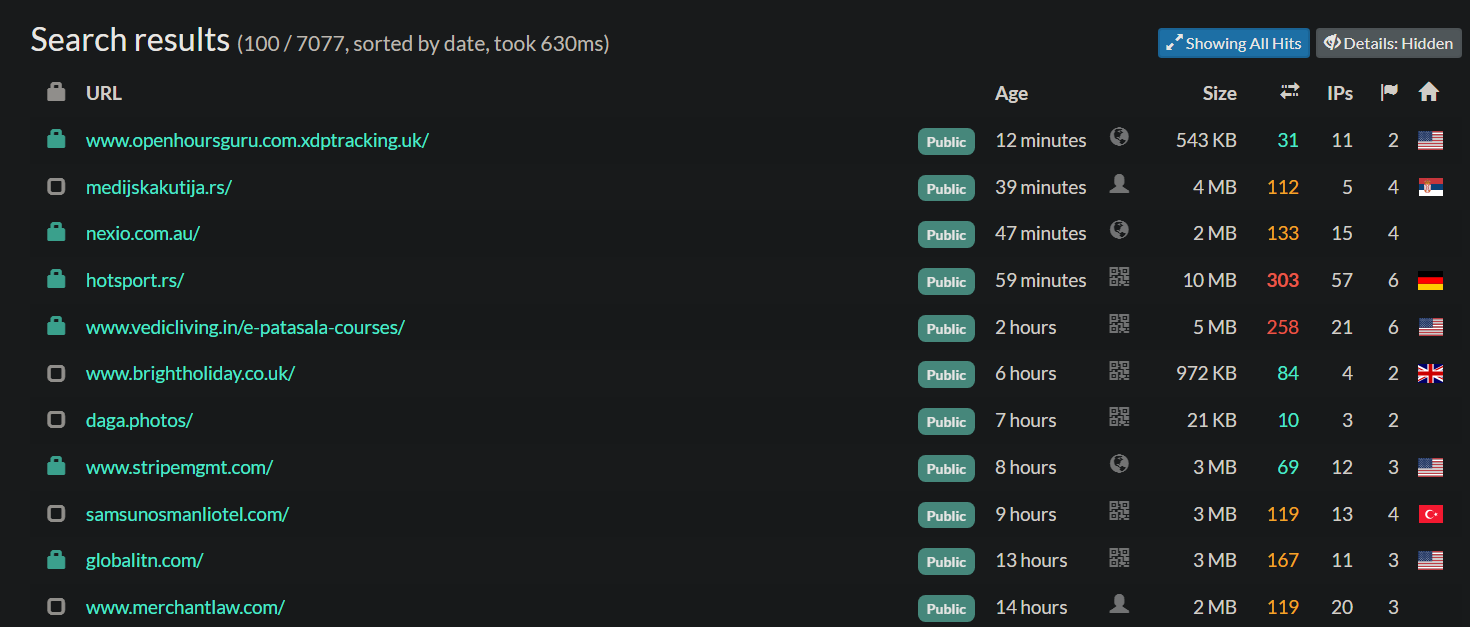
Istraživanjem preko platforme Urlscan, identifikovana je još jedna žrtva sa istim šablonom kompromitacije , sajt:
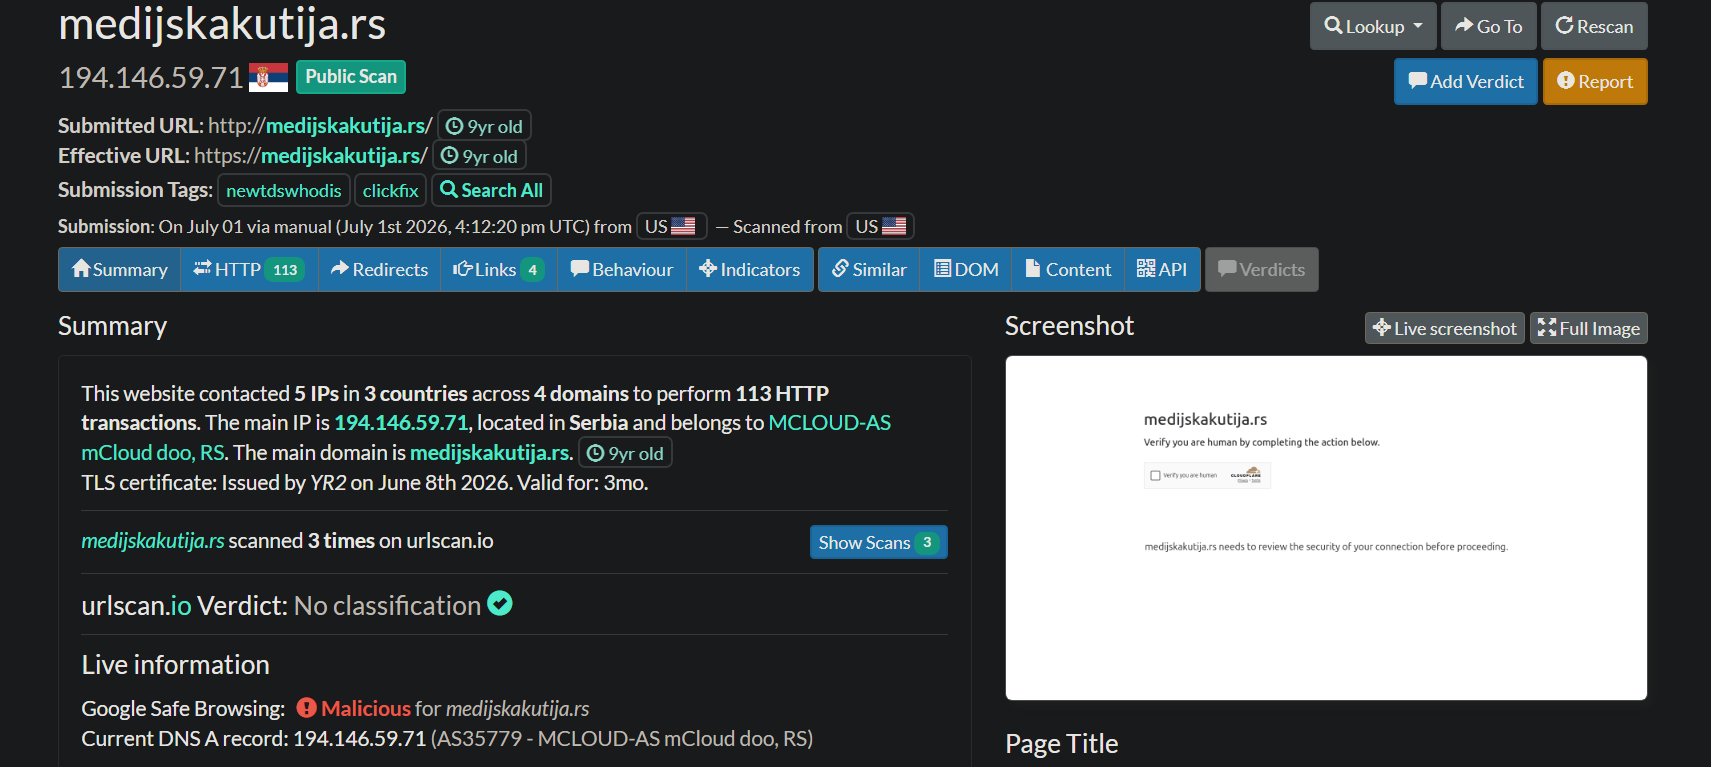
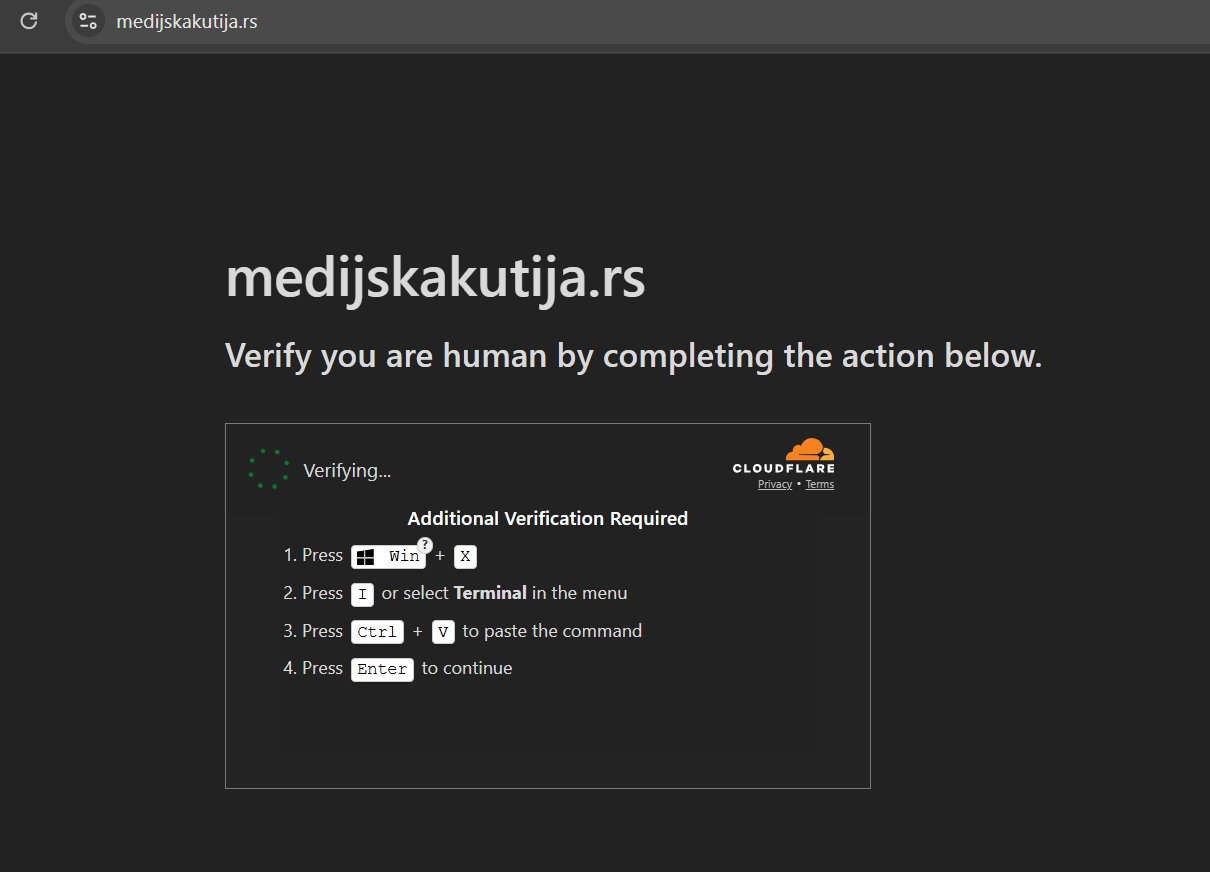
Analiza mrežnog saobraćaja i HTTP komunikacije otkrila je prisustvo zlonamernog koda koji korisnike preusmerava na lažne Cloudflare verifikacione stranice sa ciljem inficiranja sistema.
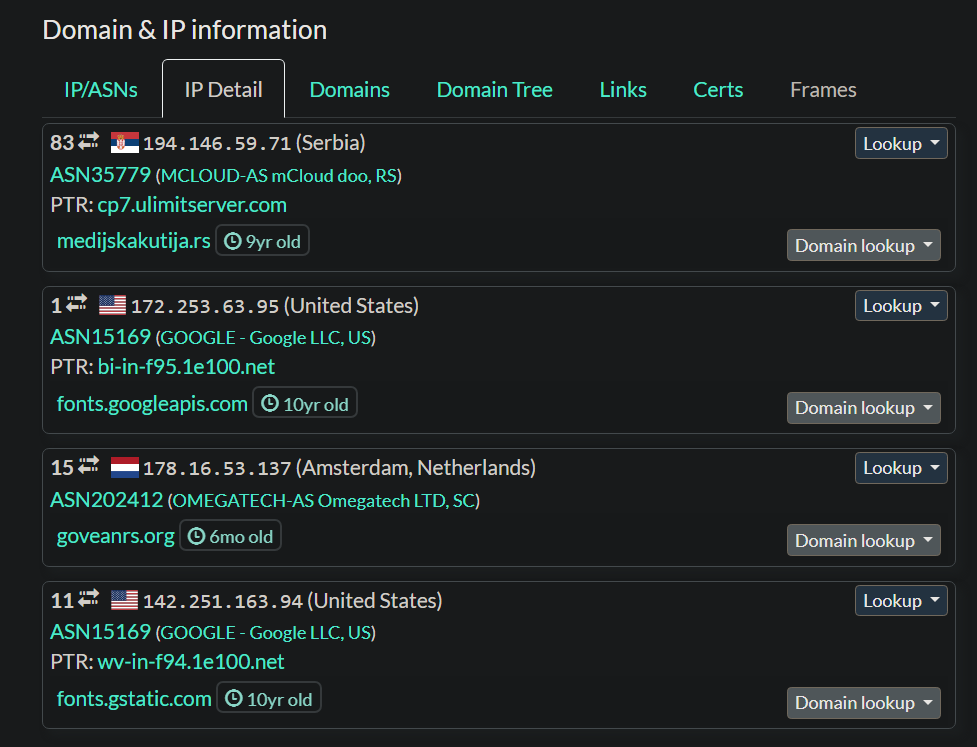
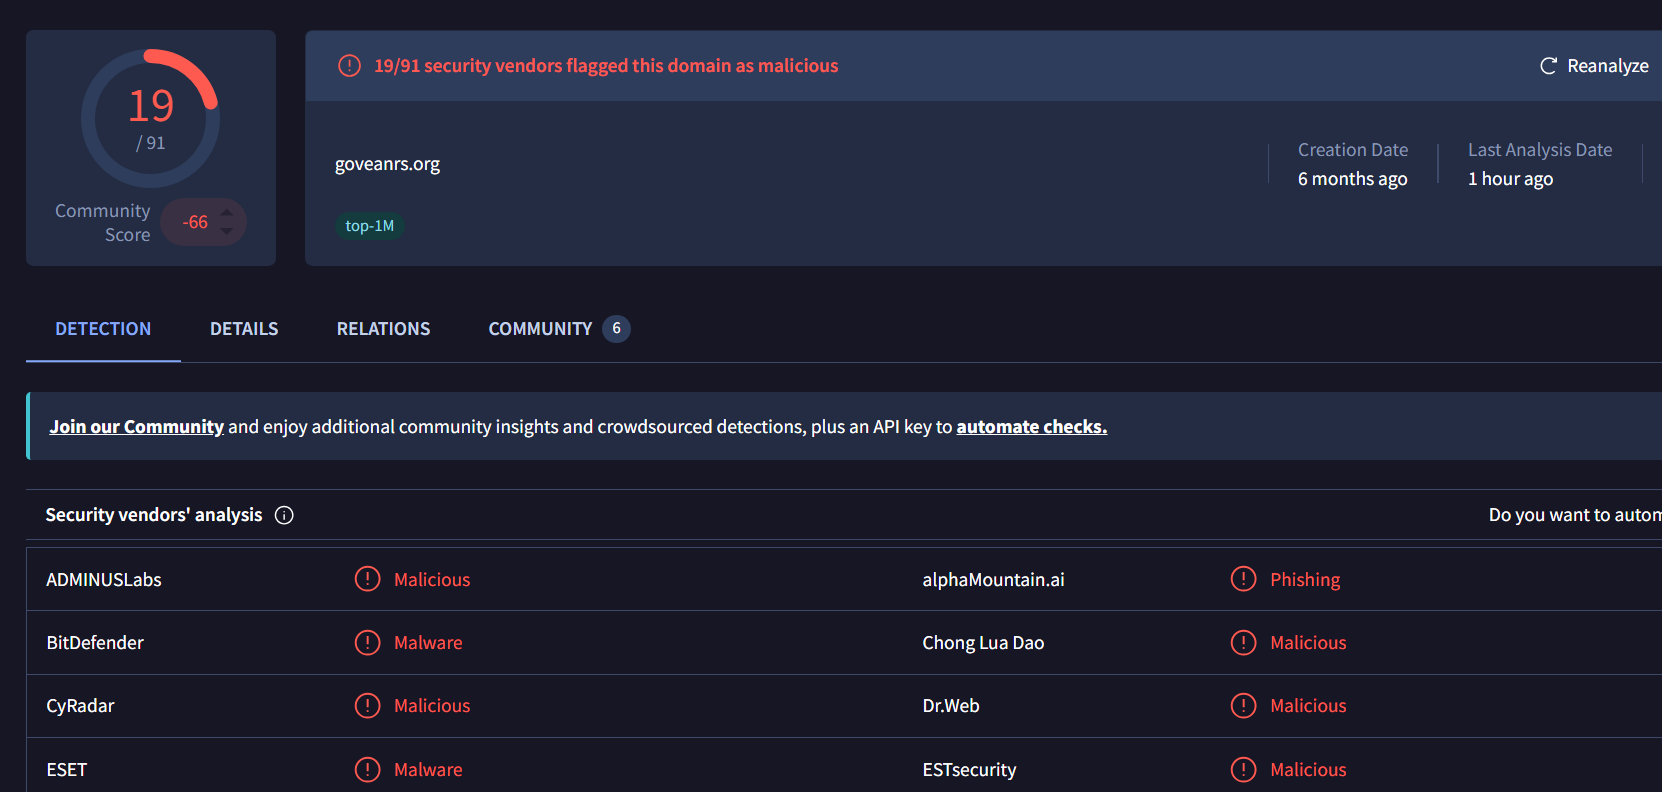
Uočeno je da skripta teme povlači zlonamerni payload sa eksternog domena.
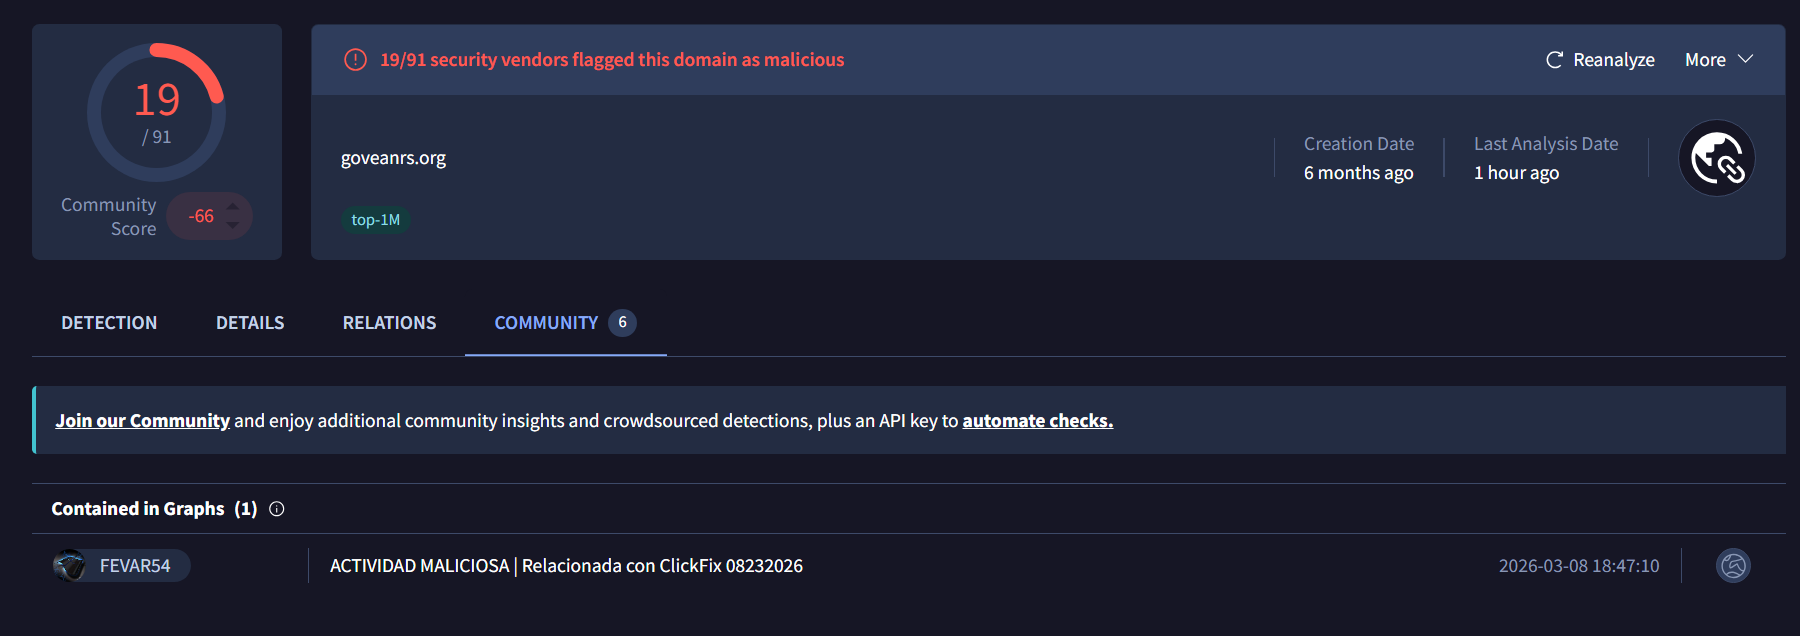
Ova operacija koristi specifičnu metodu gde napadači kompromituju legitimne veb-sajtove ili kroz maliciozne reklame mame korisnike na lažne CAPTCHA stranice koje imitiraju Cloudflare verifikaciju ("Proverite da niste bot"). Kada korisnik poseti sajt, maliciozni domen preko
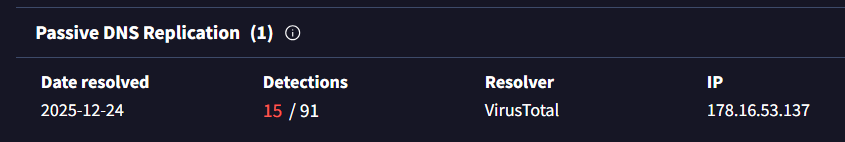
endpointa servira JavaScript payload koji automatski kopira zlonamernu komandu u Clipboard korisnika i navodi ga da je pokrene kroz PowerShell. Sam napad predstavlja kao prvu fazu (loader) za preuzimanje i izvršavanje prikrivenih info-stealer-a, koji služi za krađu lozinki, sesija, kripto novčanika... Potvrđeno je takođe da je i prethodno kompromitovani sajt hotspot[.]rs povlačio identičan payload sa ovog endpointa.

Ostatak sjajne analize clickfix napada se nalazi ovde: https://bezbedanbalkan.net/thread-2599.html
Istraživanjem preko platforme Urlscan, identifikovana je još jedna žrtva sa istim šablonom kompromitacije , sajt:
Code:
medijskakutija[.]rsAnaliza mrežnog saobraćaja i HTTP komunikacije otkrila je prisustvo zlonamernog koda koji korisnike preusmerava na lažne Cloudflare verifikacione stranice sa ciljem inficiranja sistema.
Uočeno je da skripta teme povlači zlonamerni payload sa eksternog domena.
PHP Code:
Full URL
https://goveanrs[.]org/jsrepo?rnd=0.09057856894020566&ts=1782922347308
Requested by
Host: medijskakutija[.]rs
URL: https://medijskakutija[.]rs /wp-content/plugins/td-composer/legacy/Newspaper/js/tagdiv_theme.min.js?ver=12.6.9
Protocol
HTTP/1.1
Security
TLS 1.3, , AES_128_GCM
Server
 178.16.53.137 Amsterdam, Netherlands, ASN202412 (OMEGATECH-AS Omegatech LTD, SC),
Reverse DNS
Software
nginx /
Resource Hash
d00a29e970904f2b2d469e222a417d12e389676fd9c6cc45dee55ef8b7ff19b4
Ova operacija koristi specifičnu metodu gde napadači kompromituju legitimne veb-sajtove ili kroz maliciozne reklame mame korisnike na lažne CAPTCHA stranice koje imitiraju Cloudflare verifikaciju ("Proverite da niste bot"). Kada korisnik poseti sajt, maliciozni domen preko
Code:
/jsrepoendpointa servira JavaScript payload koji automatski kopira zlonamernu komandu u Clipboard korisnika i navodi ga da je pokrene kroz PowerShell. Sam napad predstavlja kao prvu fazu (loader) za preuzimanje i izvršavanje prikrivenih info-stealer-a, koji služi za krađu lozinki, sesija, kripto novčanika... Potvrđeno je takođe da je i prethodno kompromitovani sajt hotspot[.]rs povlačio identičan payload sa ovog endpointa.
Ostatak sjajne analize clickfix napada se nalazi ovde: https://bezbedanbalkan.net/thread-2599.html
There is no patch for stupidity - Kevin Mitnick