05-24-2026, 05:42 PM
Mnogi su danas primili mejl za reset lozinke koji nisu tražili :
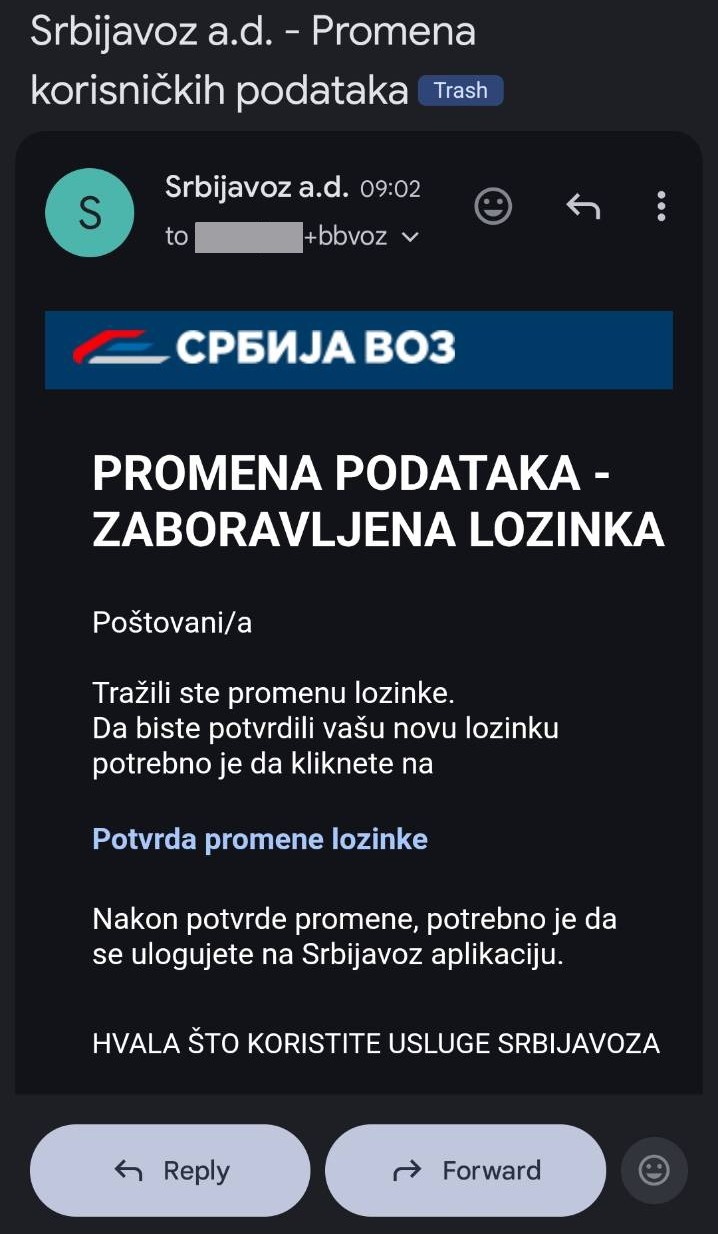
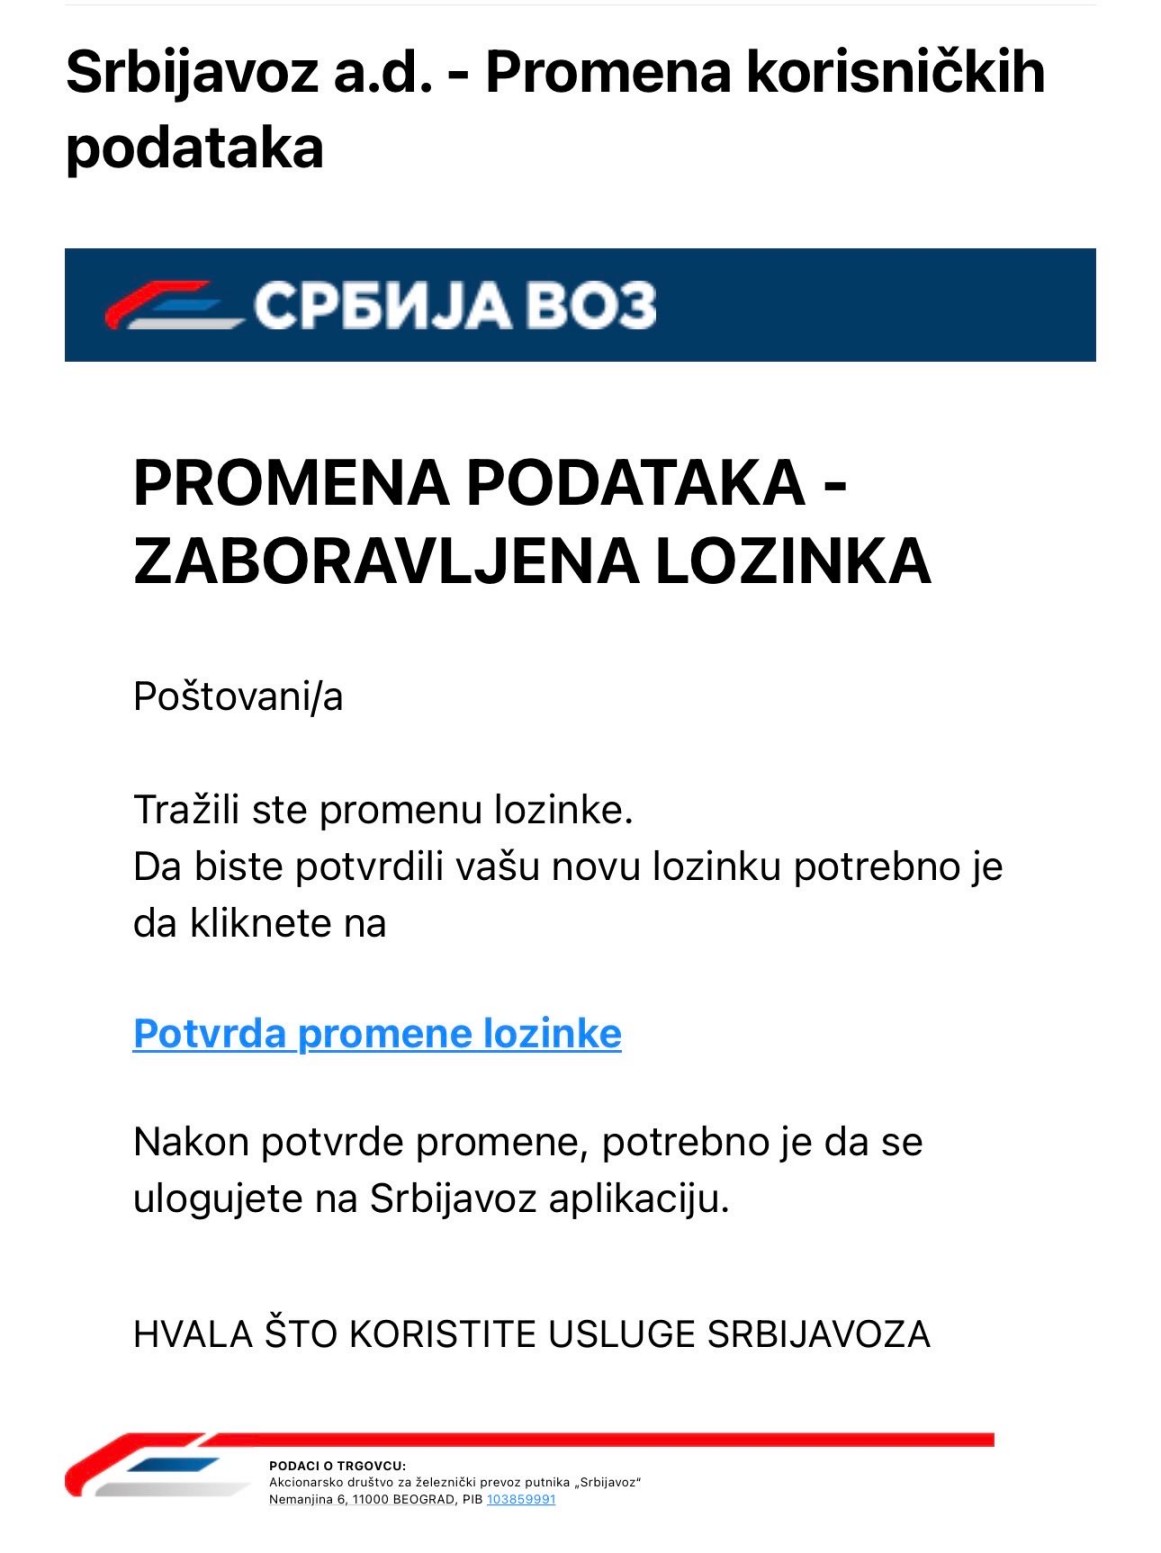
Mejl je po svemu sudeći stigao sa servera Srbija Voza :
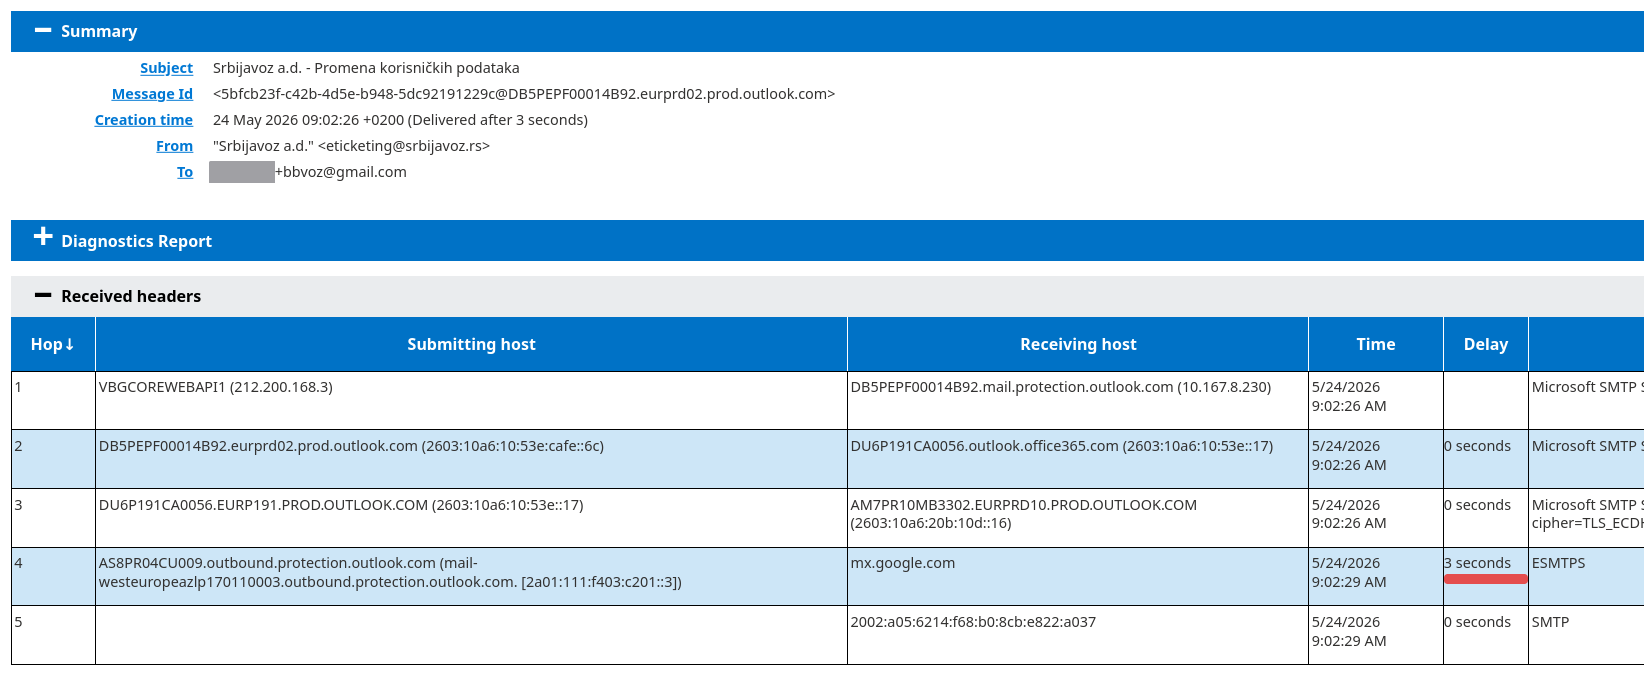
link vodi ka webapi1.srbvoz .rs/eKarta/app/#!/zaboravljena/[email protected]/TAJNI_KLJUČ==/ da bi se potvrdilo resetovanje lozinke.
Ali ako osoba nije postavila promenjenu lozinku kako će da je zna ako je potvrdi?
Napomenuo bih da su mejl dobili samo oni koji su koristili SrbijaVoz aplikaciju, oni koji imaju nalog samo na sajtu nisu dobili mejl.
Ovo je često znak da su podaci negde kompromitovani i da administratori zbog toga resetuju kompromitovane lozinke. Moguće je i da je nešto drugo zakazalo na sajtu i automatski slalo ove mejlove, ili da je neki eksterni akter uspeo da okine slanje mejla.
Sajt Srbijavoza istorijski pokazuje veoma loše bezbednosne prakse :
SrbijaVoz.rs curenje podataka!
Srbija Voz sajt skraćuje šifru pri unosu - verovatno čuvaju šifre kao plaintext
Mejl je po svemu sudeći stigao sa servera Srbija Voza :
link vodi ka webapi1.srbvoz .rs/eKarta/app/#!/zaboravljena/[email protected]/TAJNI_KLJUČ==/ da bi se potvrdilo resetovanje lozinke.
Ali ako osoba nije postavila promenjenu lozinku kako će da je zna ako je potvrdi?
Napomenuo bih da su mejl dobili samo oni koji su koristili SrbijaVoz aplikaciju, oni koji imaju nalog samo na sajtu nisu dobili mejl.
Ovo je često znak da su podaci negde kompromitovani i da administratori zbog toga resetuju kompromitovane lozinke. Moguće je i da je nešto drugo zakazalo na sajtu i automatski slalo ove mejlove, ili da je neki eksterni akter uspeo da okine slanje mejla.
Sajt Srbijavoza istorijski pokazuje veoma loše bezbednosne prakse :
SrbijaVoz.rs curenje podataka!
Srbija Voz sajt skraćuje šifru pri unosu - verovatno čuvaju šifre kao plaintext