
06-03-2026, 03:39 AM
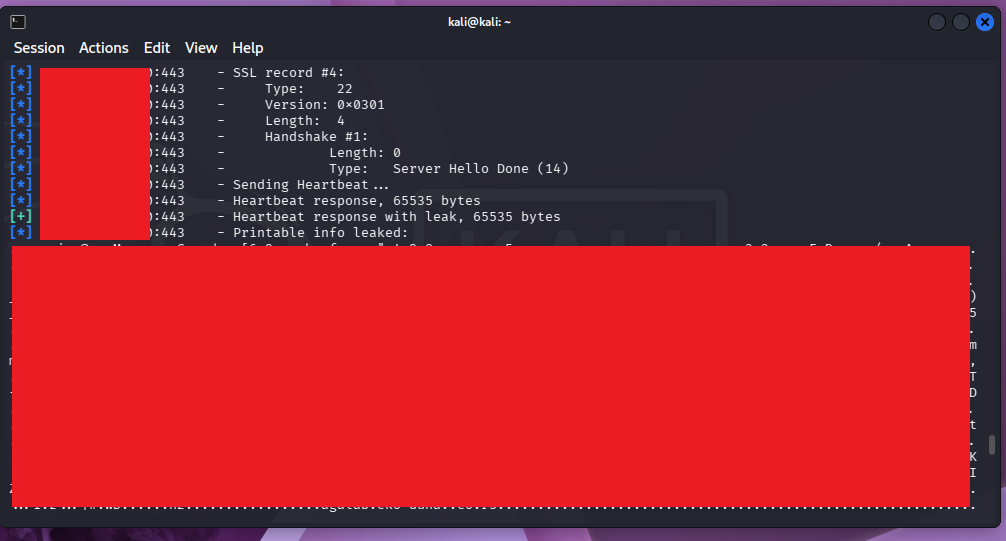
Tokom bezbednosne provere identifikovana su dva bezbednosna problema.
Prvi problem predstavlja kritična ranjivost Heartbleed (CVE-2014-0160), koja može dovesti do neovlašćenog otkrivanja podataka iz memorije servera i ugroziti poverljivost sistema.
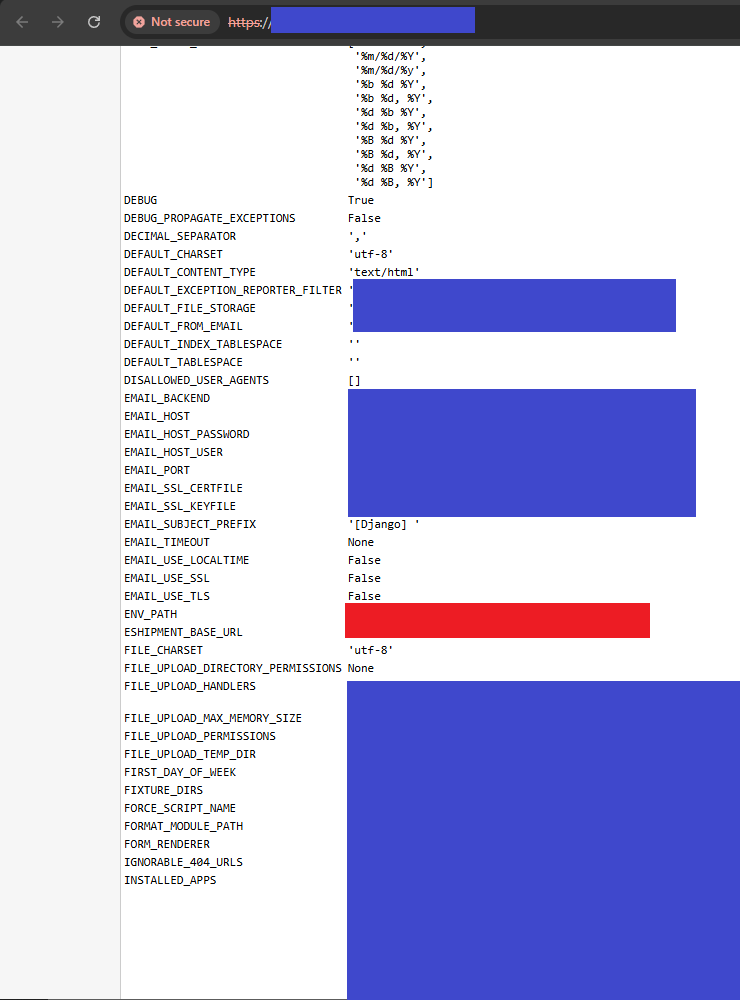
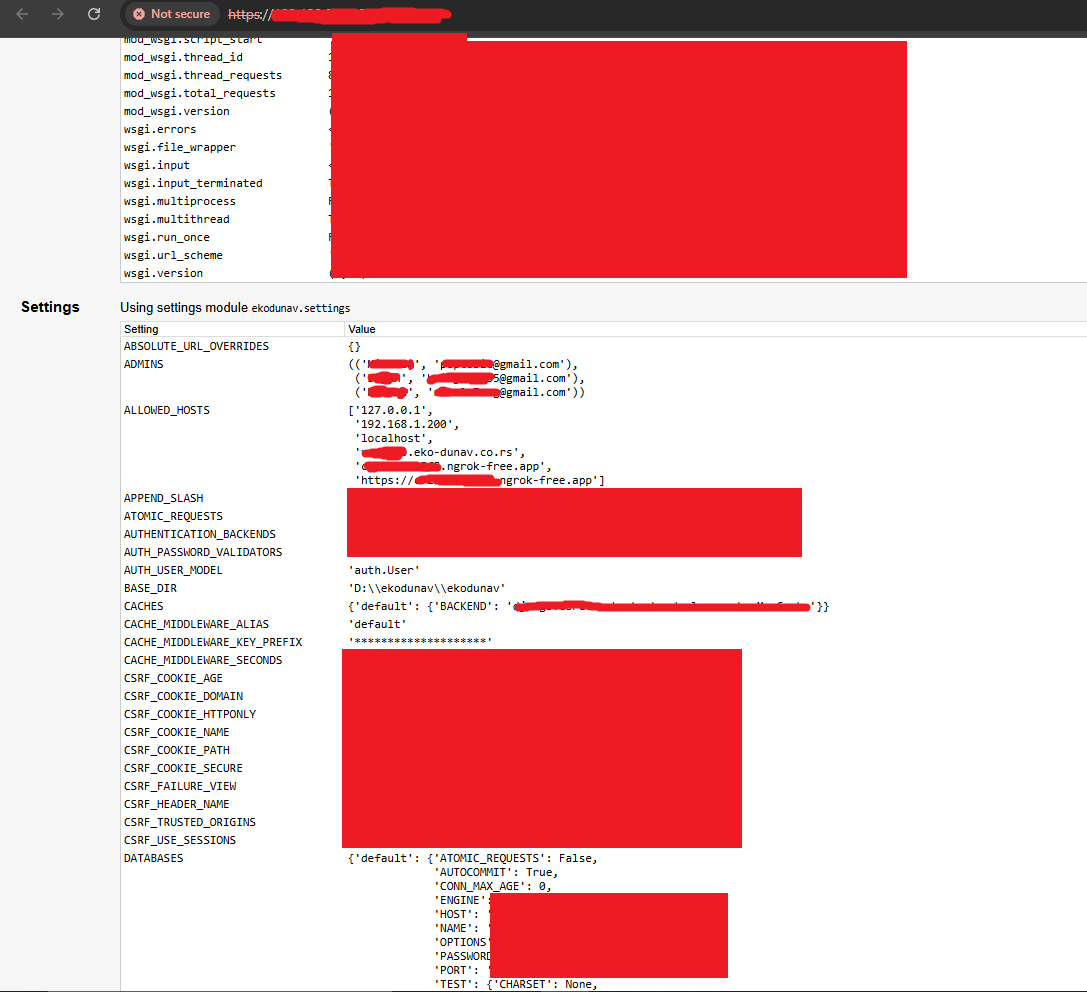
Drugi problem je miskonfiguracija Django aplikacije, gde je aktiviran DEBUG režim u produkcionom okruženju.
Prilikom pristupa aplikaciji prikazuje se "DisallowedHost" greška zajedno sa kompletnim traceback prikazom, čime su javno dostupne informacije o internim putanjama aplikacije, verzijama korišćenog softvera, konfiguraciji servera, HTTP zaglavljima i drugim internim detaljima okruženja..
Poslao sam im propust i vrlo brzo su popravili
Pohvala za momka koji je bio vrlo ljubazan!
Prvi problem predstavlja kritična ranjivost Heartbleed (CVE-2014-0160), koja može dovesti do neovlašćenog otkrivanja podataka iz memorije servera i ugroziti poverljivost sistema.
Drugi problem je miskonfiguracija Django aplikacije, gde je aktiviran DEBUG režim u produkcionom okruženju.
Prilikom pristupa aplikaciji prikazuje se "DisallowedHost" greška zajedno sa kompletnim traceback prikazom, čime su javno dostupne informacije o internim putanjama aplikacije, verzijama korišćenog softvera, konfiguraciji servera, HTTP zaglavljima i drugim internim detaljima okruženja..
Poslao sam im propust i vrlo brzo su popravili
Pohvala za momka koji je bio vrlo ljubazan!