05-14-2026, 02:36 PM
Sajt ministarstva prosvete se zloupotrebljava za širenje indonežanskog kazino spama kada se učita kao Google bot koji indeksira sajtove na internetu, posle indeksiranja taj spam se nađe među gugl rezultatima, time povećava rangiranje ovih kazino sajtova i određenih termina na guglu :
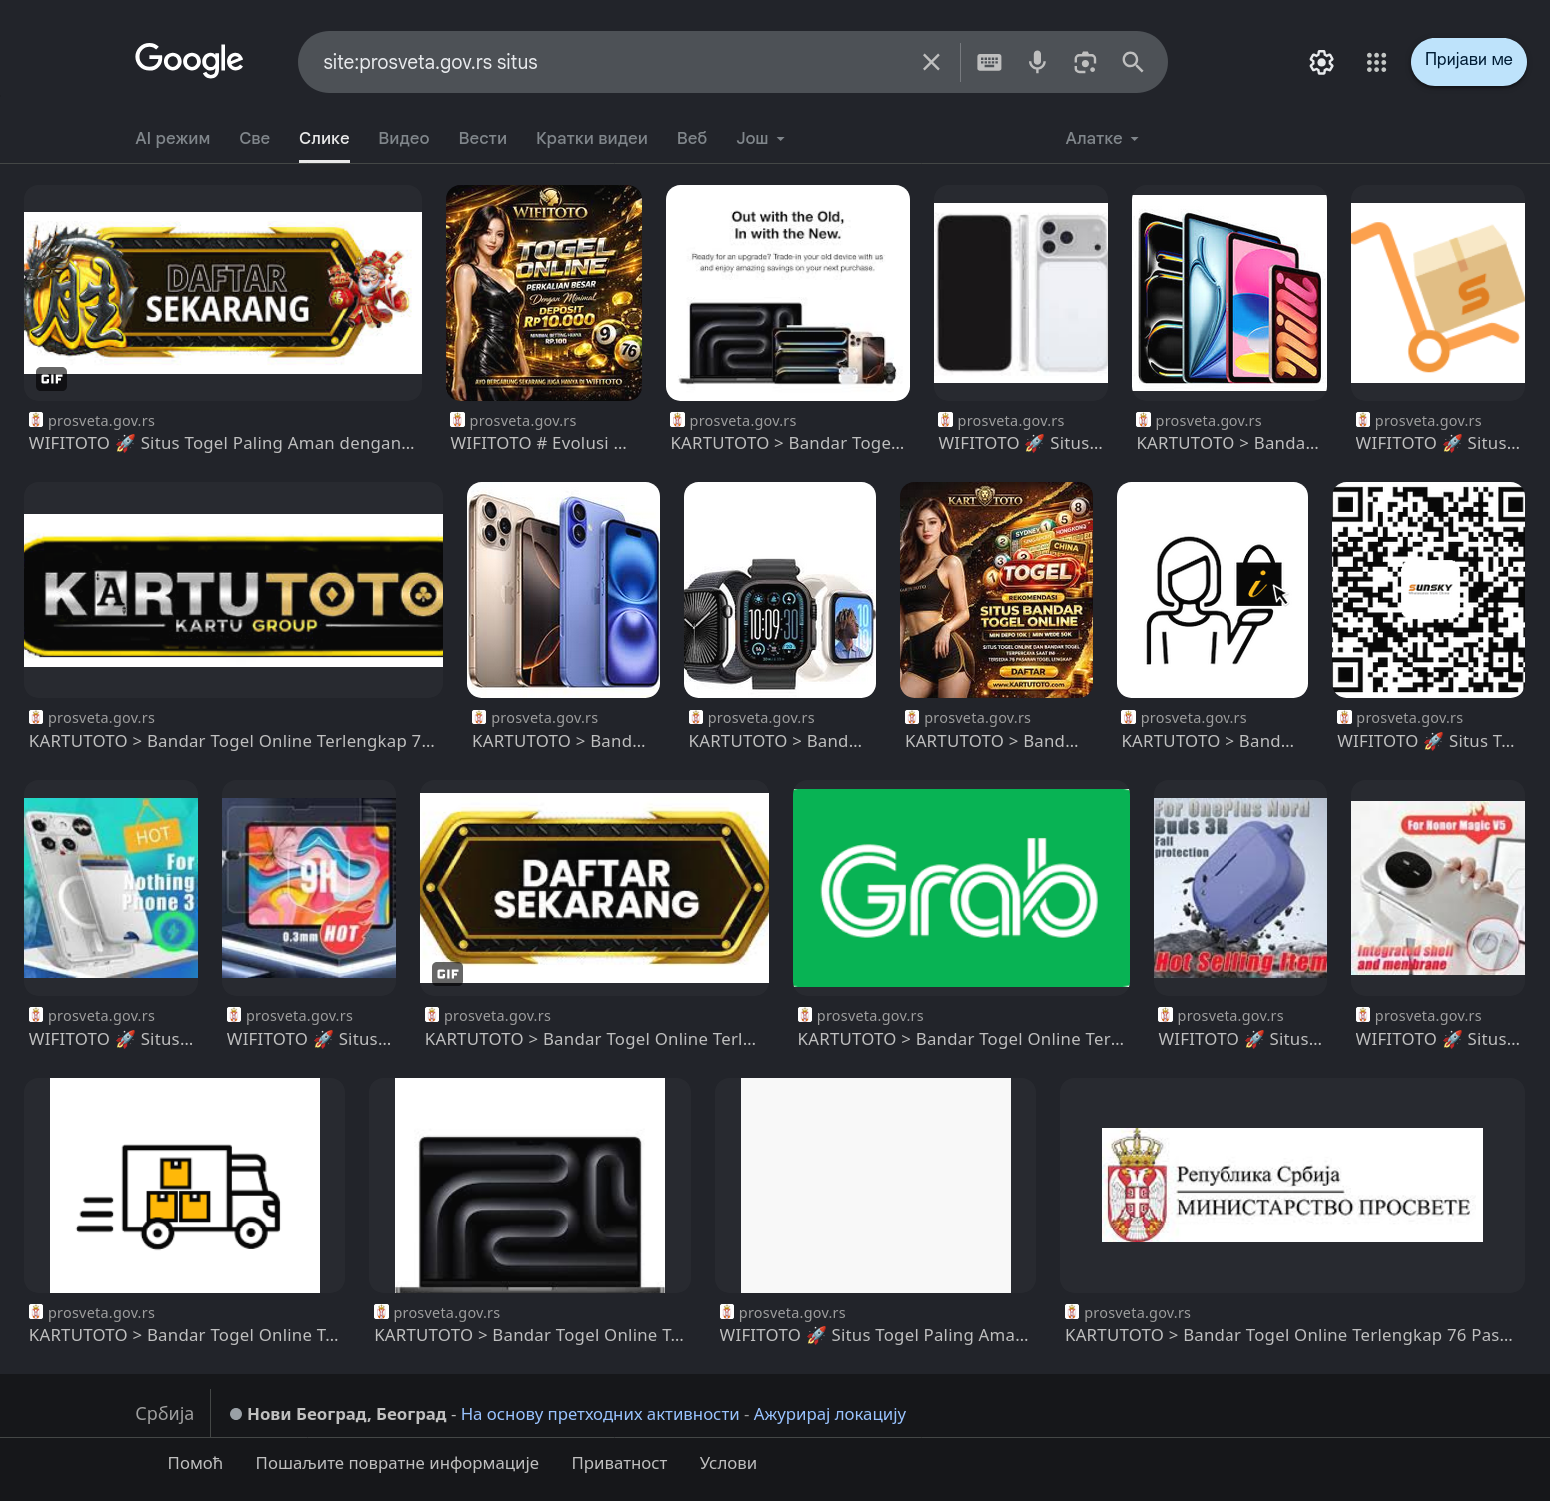
Stranica funkcioniše normalno kada se otvori sa računara ili mobilnog, spam stranica se prikazuje samo ako joj se pristupi kao gugl bot
Sajt je hostovan na državnoj infrastrukturi Kancelarije ITE:
Stranice koje su pronađene kompromitovane :
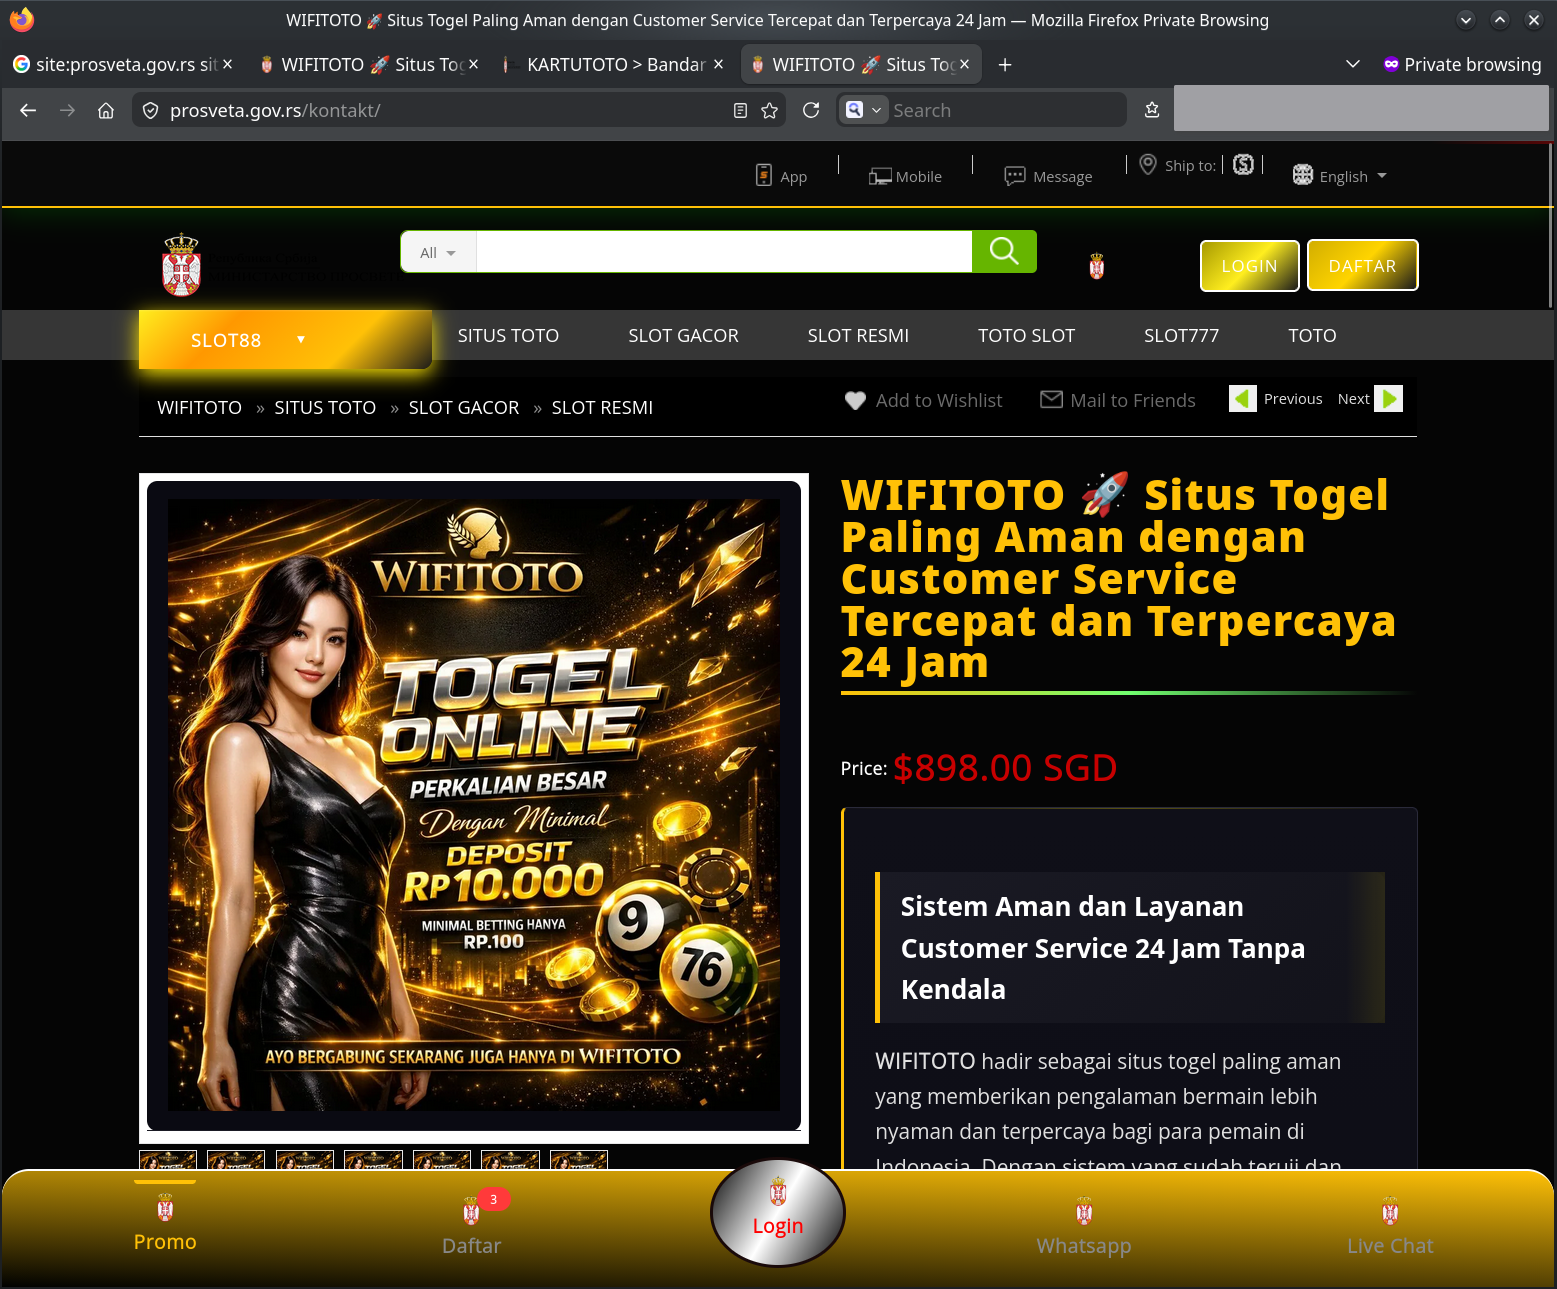
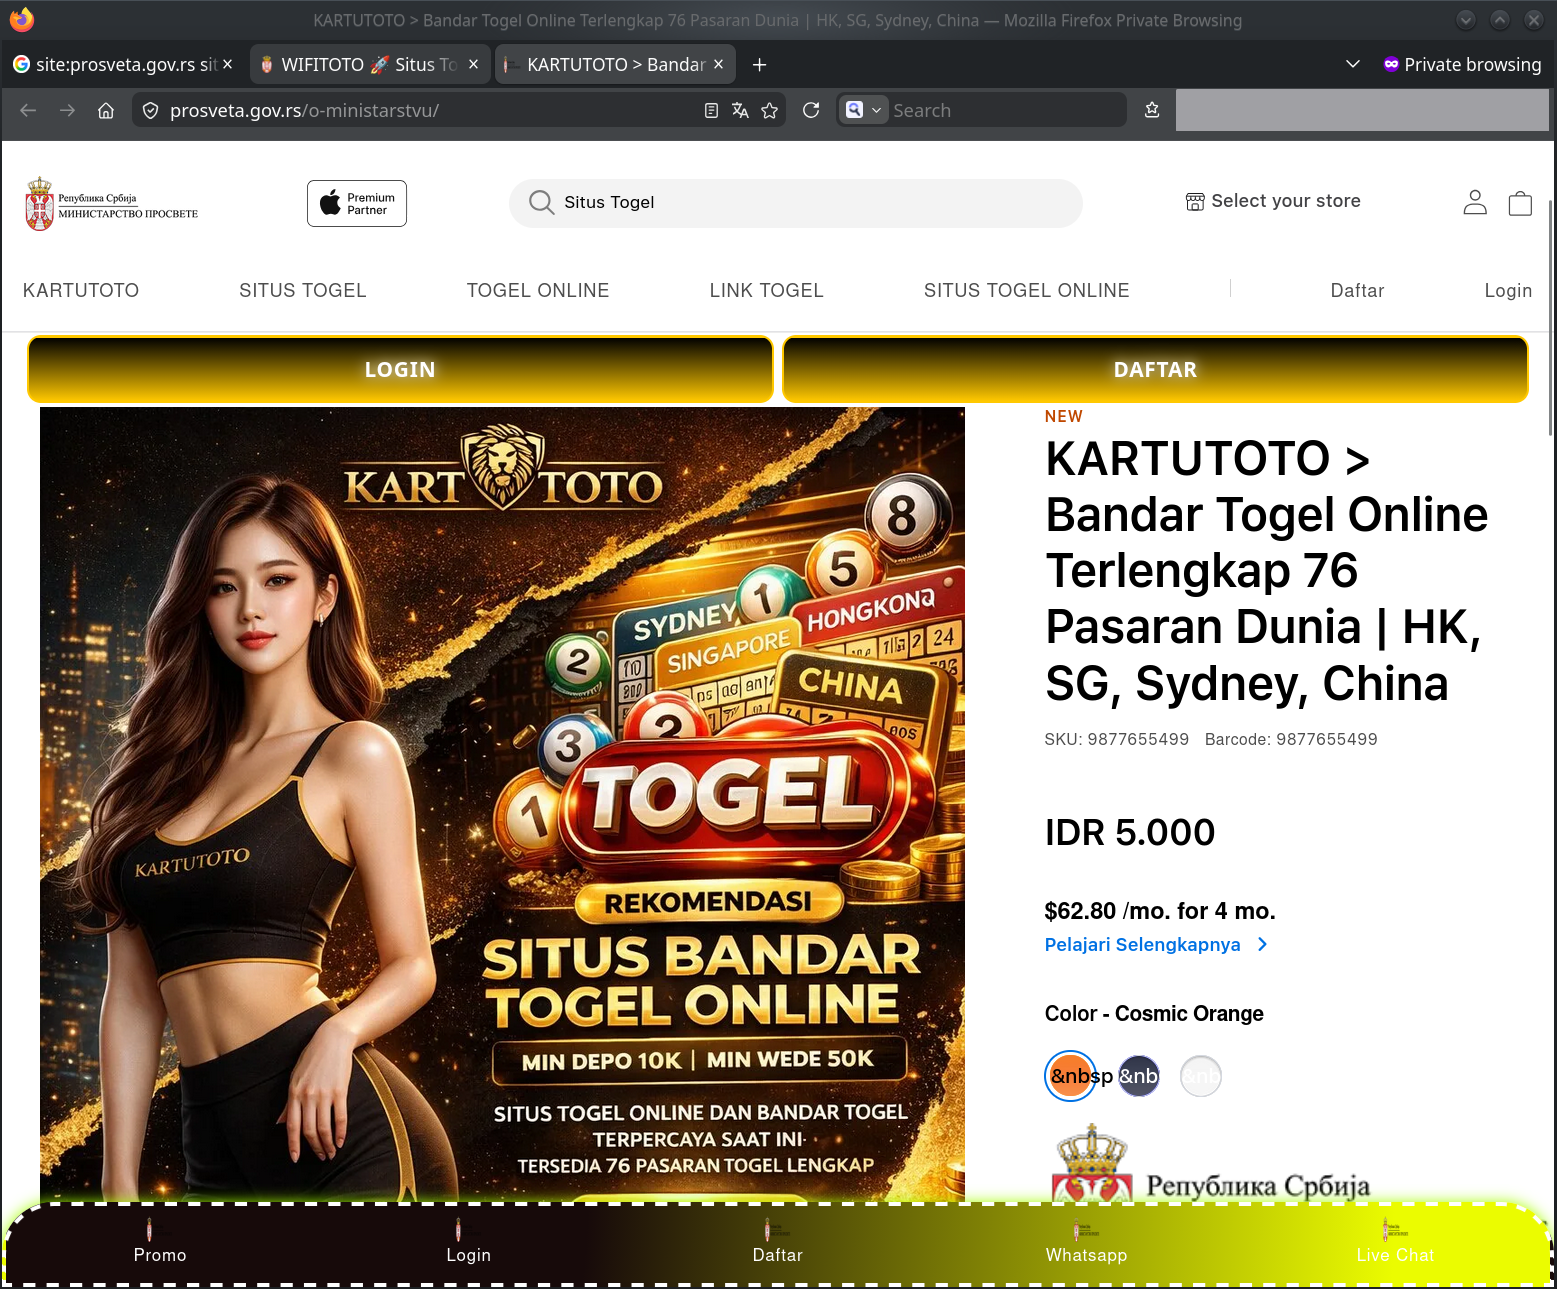
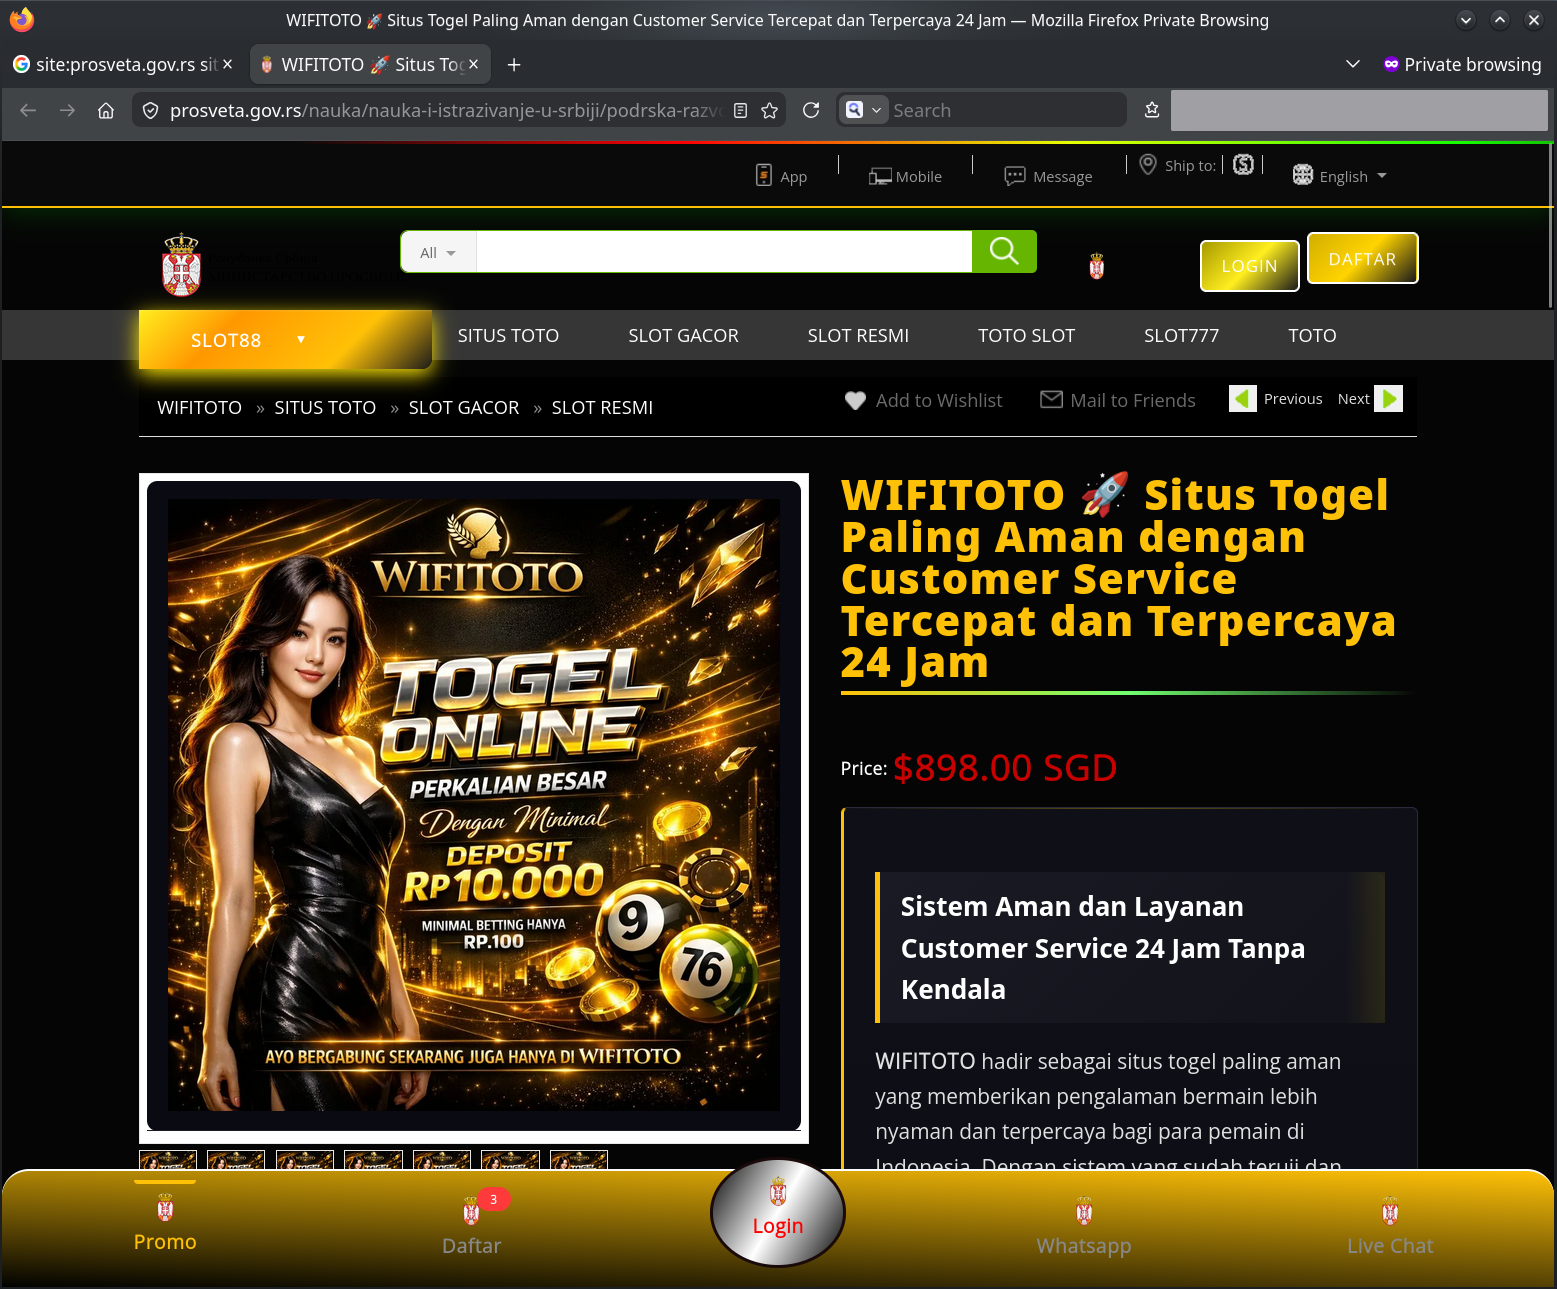
linkovi na reklamnim stranicama su kontaktgovrs.pages[.]dev i ministarstvu.pages[.]dev
dalje linkuju ka cutt[.]ly/M0onKartu koji preusmerava na krajnji kazino kartudiamond[.]com
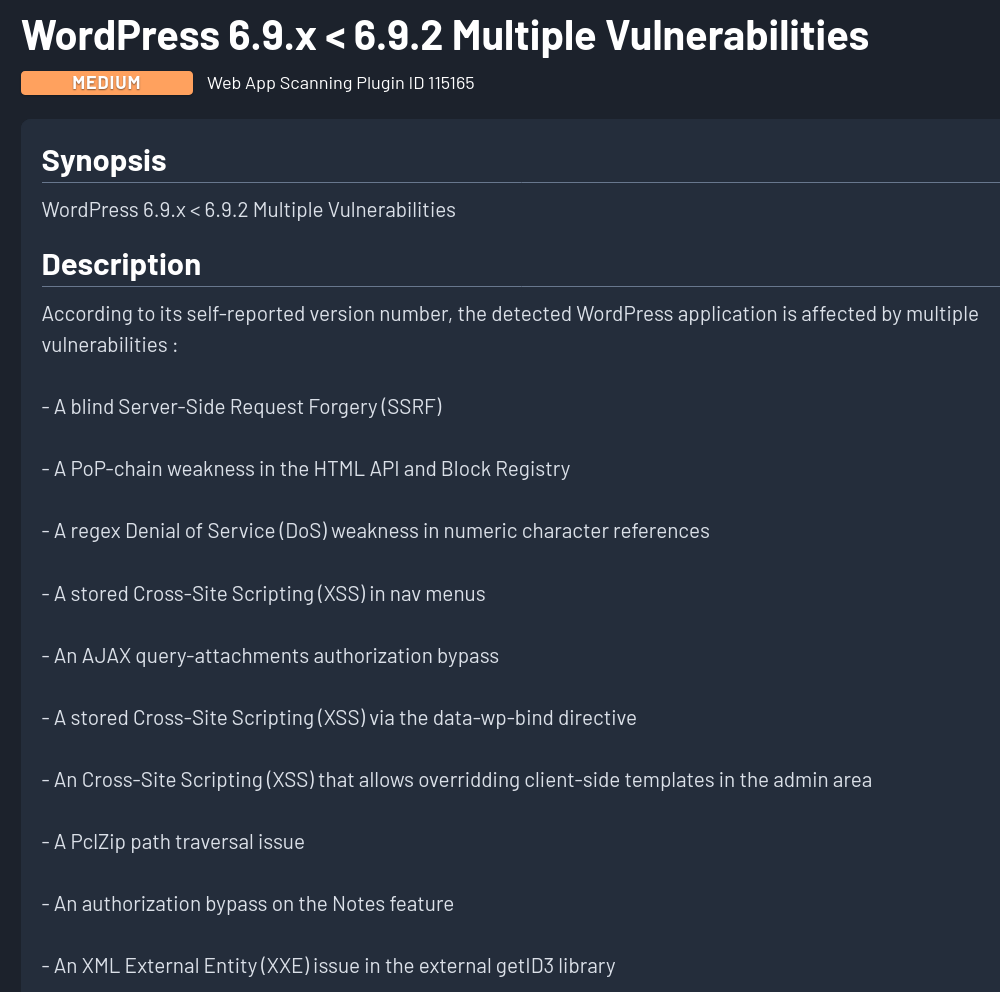
Prema WPScan-u na ovom sajtu je Wordpress verzija 6.9 koja je nebezbedna i ima mnogo propusta za koje srećom treba prvo biti autentifikovan nalog na WP-u :
Takođe koristi stare verzije sledećih dodataka : elementor, elementskit-lite, instagram-feed, wp-accessibility
Izdvojio bih i dodatak wp-school-calendar-pro koji im je čak 3 godine stara verzija!
Koriste sopstvenu temu zvanu "mpn"
U većini slučajeva ovakvih spam napada u pitanju je kompromitacija dodataka ili teme i ubrizgavanje malvera koji onda prema User-Agentu klijenta prikaže spam ili normalnu stranicu. Samo onaj sa pristupom serveru može da otkrije tačno šta je kompromitovano.
Stranica funkcioniše normalno kada se otvori sa računara ili mobilnog, spam stranica se prikazuje samo ako joj se pristupi kao gugl bot
Sajt je hostovan na državnoj infrastrukturi Kancelarije ITE:
Code:
prosveta.gov.rs has address 195.222.98.253Stranice koje su pronađene kompromitovane :
Code:
https://prosveta.gov.rs/nauka/nauka-i-istrazivanje-u-srbiji/podrska-razvoju-naucnoistrazivackih-kadrova/kontakti-za-programske-aktivnosti-podrske-razvoju-naucnoistrazivackih-kadrova/
https://prosveta.gov.rs/o-ministarstvu/
https://prosveta.gov.rs/kontakt/
linkovi na reklamnim stranicama su kontaktgovrs.pages[.]dev i ministarstvu.pages[.]dev
dalje linkuju ka cutt[.]ly/M0onKartu koji preusmerava na krajnji kazino kartudiamond[.]com
Prema WPScan-u na ovom sajtu je Wordpress verzija 6.9 koja je nebezbedna i ima mnogo propusta za koje srećom treba prvo biti autentifikovan nalog na WP-u :
Takođe koristi stare verzije sledećih dodataka : elementor, elementskit-lite, instagram-feed, wp-accessibility
Izdvojio bih i dodatak wp-school-calendar-pro koji im je čak 3 godine stara verzija!
Koriste sopstvenu temu zvanu "mpn"
U većini slučajeva ovakvih spam napada u pitanju je kompromitacija dodataka ili teme i ubrizgavanje malvera koji onda prema User-Agentu klijenta prikaže spam ili normalnu stranicu. Samo onaj sa pristupom serveru može da otkrije tačno šta je kompromitovano.