

06-11-2026, 06:59 PM
Podsajt Vojske Srbije za Vojnu ustanovu Tara hotelitara.mod.gov.rs je tokom ove nedelje kompromitovan sa dinamičkim kazino Amazon fišing spamom i WhatsApp prevarama.
Sajt se ne hostuje u Srbiji, već na Hosteurope GmbH serveru za Plesk deljeni hosting gde se hostuje još nekoliko regionalnih hotela, poput:
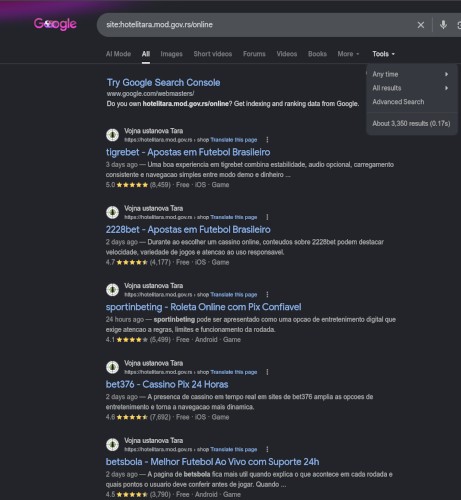
Stranice se nalaze na putanji /online i trenutno se broji oko 3.300 njih.
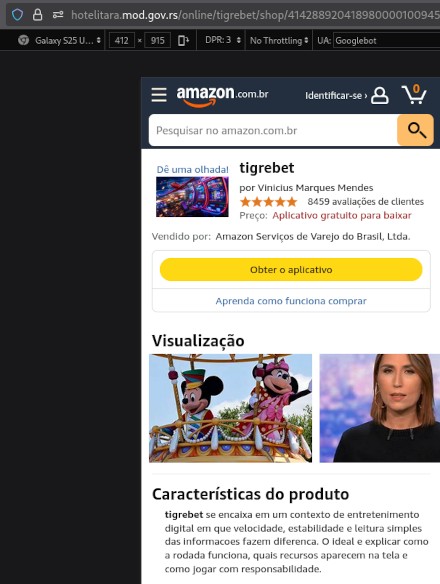
Kada se ovi linkovi posete sa Googlebot u User-Agent stringu bez Referer zaglavlja, izađe lažna Amazon stranica koja reklamira onlajn kladionice. Zbog toga ih Google tako sačuva u pretrazi a običan posetilac ne primeti, jer se ubaci kod koji proverava prosleđeni User-Agent string i na osnovu toga drugačije izbacuje dinamičke stranice.
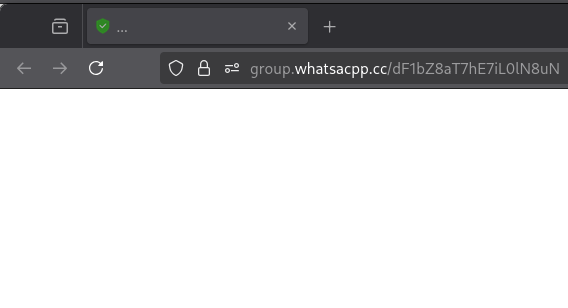
Međutim, ukoliko se /online stranice posete sa Referer zaglavljem sa stringom koji sadrži google.com, odnosno kada se /online klikne na Google pretrazi, izlazi "stranica" koja je preusmerenje ka Whatsapp fišingu group . whatsacpp . cc . Ovo može da znači da je cilj da posetilac koji klikne na Google link bude navučen na WhatsApp prevare a da se onlajn kazino samo spamdexuje.
Lanac preusmerenja se ne završava tu, već je krajnje odredište whatsgrouplink . com . Na ovom domenu su se do kraja maja nalazili linkovi ka prevarantskim WhatsApp grupama.
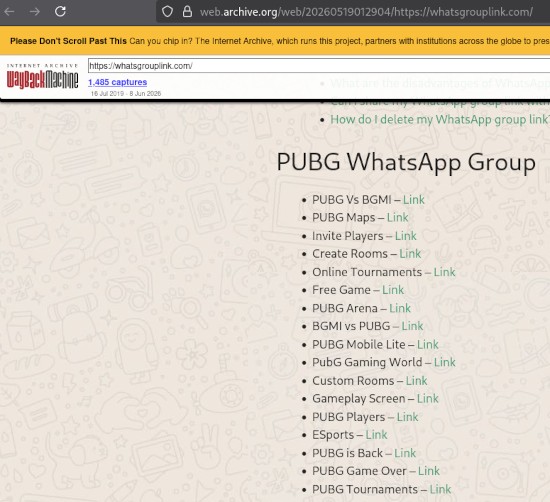
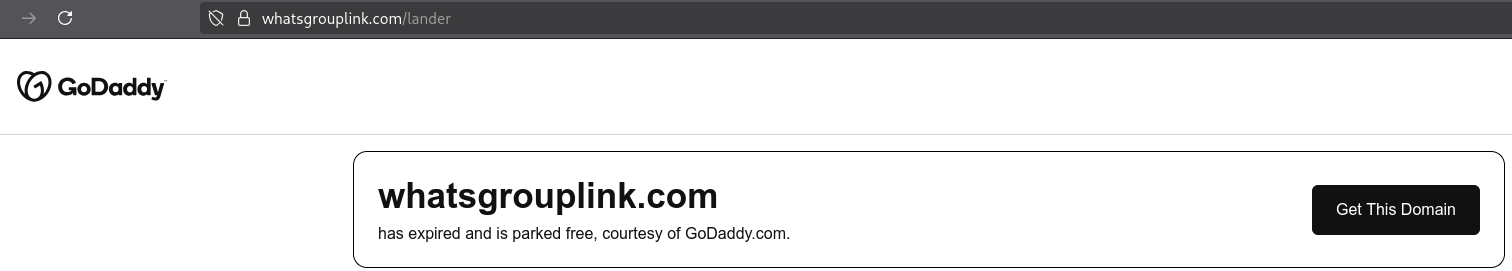
Međutim, domen je u međuvremenu istekao/otet od strane registrara (GoDaddy) i sada je u stanju parkiranja.
Čudno je što je u ovom trenutku po Verisign whois bazi (.com TLD) domen produžen.
Dok whois baza registrara domena GoDaddy peva drugačiju pesmu uz flag zabrane za produženje.
Poput pzsz.gov.rs ove nedelje, deluje da su i ovde svi plugini (kojih naizgled ima malo) uz WordPress jezgro redovno ažurirani, makar ono što se može odokativno zaključiti iz javno dostupnog.

Tema je "njihova" vutara-theme-nova, "ver 1.0". Ukoliko sadrži izmene u PHP kodu, moguće da je kroz ranjivost u istim upalo, pogotovo ako je u pitanju modifikacija skinute teme kojoj nisu primenjene zakrpe. U suprotnom, moguće da je u pitanju složenija kampanja napada lanca snabdevanja ili ranjivosti, pogotovo što je u pitanju Plesk deljeni hosting.
PHP verzija je 8.0.30, koja jeste EOL od 2023. godine, ali nisam ubeđen da je PHP verzija uzročnik ubacivanja malvera.

Sajt se ne hostuje u Srbiji, već na Hosteurope GmbH serveru za Plesk deljeni hosting gde se hostuje još nekoliko regionalnih hotela, poput:
Code:
zlatiborskikonaci.com
hotel-mediteran.com
Code:
# ping hotelitara.mod.gov.rs

PING hotelitara.mod.gov.rs (83.169.4.158) 56(84) bytes of data.
64 bytes from lvps83-169-4-158.dedicated.hosteurope.de (83.169.4.158): icmp_seq=1 ttl=49 time=24.4 ms
Stranice se nalaze na putanji /online i trenutno se broji oko 3.300 njih.
Code:
site:hotelitara.mod.gov.rs/onlineKada se ovi linkovi posete sa Googlebot u User-Agent stringu bez Referer zaglavlja, izađe lažna Amazon stranica koja reklamira onlajn kladionice. Zbog toga ih Google tako sačuva u pretrazi a običan posetilac ne primeti, jer se ubaci kod koji proverava prosleđeni User-Agent string i na osnovu toga drugačije izbacuje dinamičke stranice.
Međutim, ukoliko se /online stranice posete sa Referer zaglavljem sa stringom koji sadrži google.com, odnosno kada se /online klikne na Google pretrazi, izlazi "stranica" koja je preusmerenje ka Whatsapp fišingu group . whatsacpp . cc . Ovo može da znači da je cilj da posetilac koji klikne na Google link bude navučen na WhatsApp prevare a da se onlajn kazino samo spamdexuje.
Lanac preusmerenja se ne završava tu, već je krajnje odredište whatsgrouplink . com . Na ovom domenu su se do kraja maja nalazili linkovi ka prevarantskim WhatsApp grupama.
Međutim, domen je u međuvremenu istekao/otet od strane registrara (GoDaddy) i sada je u stanju parkiranja.
Čudno je što je u ovom trenutku po Verisign whois bazi (.com TLD) domen produžen.
Quote:# whois -h whois.verisign-grs.com whatsgrouplink.com
Domain Name: WHATSGROUPLINK.COM
Registry Domain ID: 2395329679_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.godaddy.com
Registrar URL: http://www.godaddy.com
Updated Date: 2026-06-07T13:53:33Z
Creation Date: 2019-05-26T07:34:18Z
Registry Expiry Date: 2027-05-26T07:34:18Z
Registrar: GoDaddy.com, LLC
Registrar IANA ID: 146
Registrar Abuse Contact Email: [email protected]
Registrar Abuse Contact Phone: 480-624-2505
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Dok whois baza registrara domena GoDaddy peva drugačiju pesmu uz flag zabrane za produženje.
Quote:# whois -h whois.godaddy.com whatsgrouplink.com
Domain Name: whatsgrouplink.com
Registry Domain ID: 2395329679_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.godaddy.com
Registrar URL: https://www.godaddy.com
Updated Date: 2026-06-06T10:13:54Z
Creation Date: 2019-05-26T02:34:18Z
Registrar Registration Expiration Date: 2026-05-26T02:34:18Z
Registrar: GoDaddy.com, LLC
Registrar IANA ID: 146
Registrar Abuse Contact Email: [email protected]
Registrar Abuse Contact Phone: +1.4806242505
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Domain Status: clientRenewProhibited https://icann.org/epp#clientRenewProhibited
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Poput pzsz.gov.rs ove nedelje, deluje da su i ovde svi plugini (kojih naizgled ima malo) uz WordPress jezgro redovno ažurirani, makar ono što se može odokativno zaključiti iz javno dostupnog.
Tema je "njihova" vutara-theme-nova, "ver 1.0". Ukoliko sadrži izmene u PHP kodu, moguće da je kroz ranjivost u istim upalo, pogotovo ako je u pitanju modifikacija skinute teme kojoj nisu primenjene zakrpe. U suprotnom, moguće da je u pitanju složenija kampanja napada lanca snabdevanja ili ranjivosti, pogotovo što je u pitanju Plesk deljeni hosting.
PHP verzija je 8.0.30, koja jeste EOL od 2023. godine, ali nisam ubeđen da je PHP verzija uzročnik ubacivanja malvera.