04-15-2026, 07:30 AM
pravda.rs - Open Redirect

04-29-2026, 12:56 AM
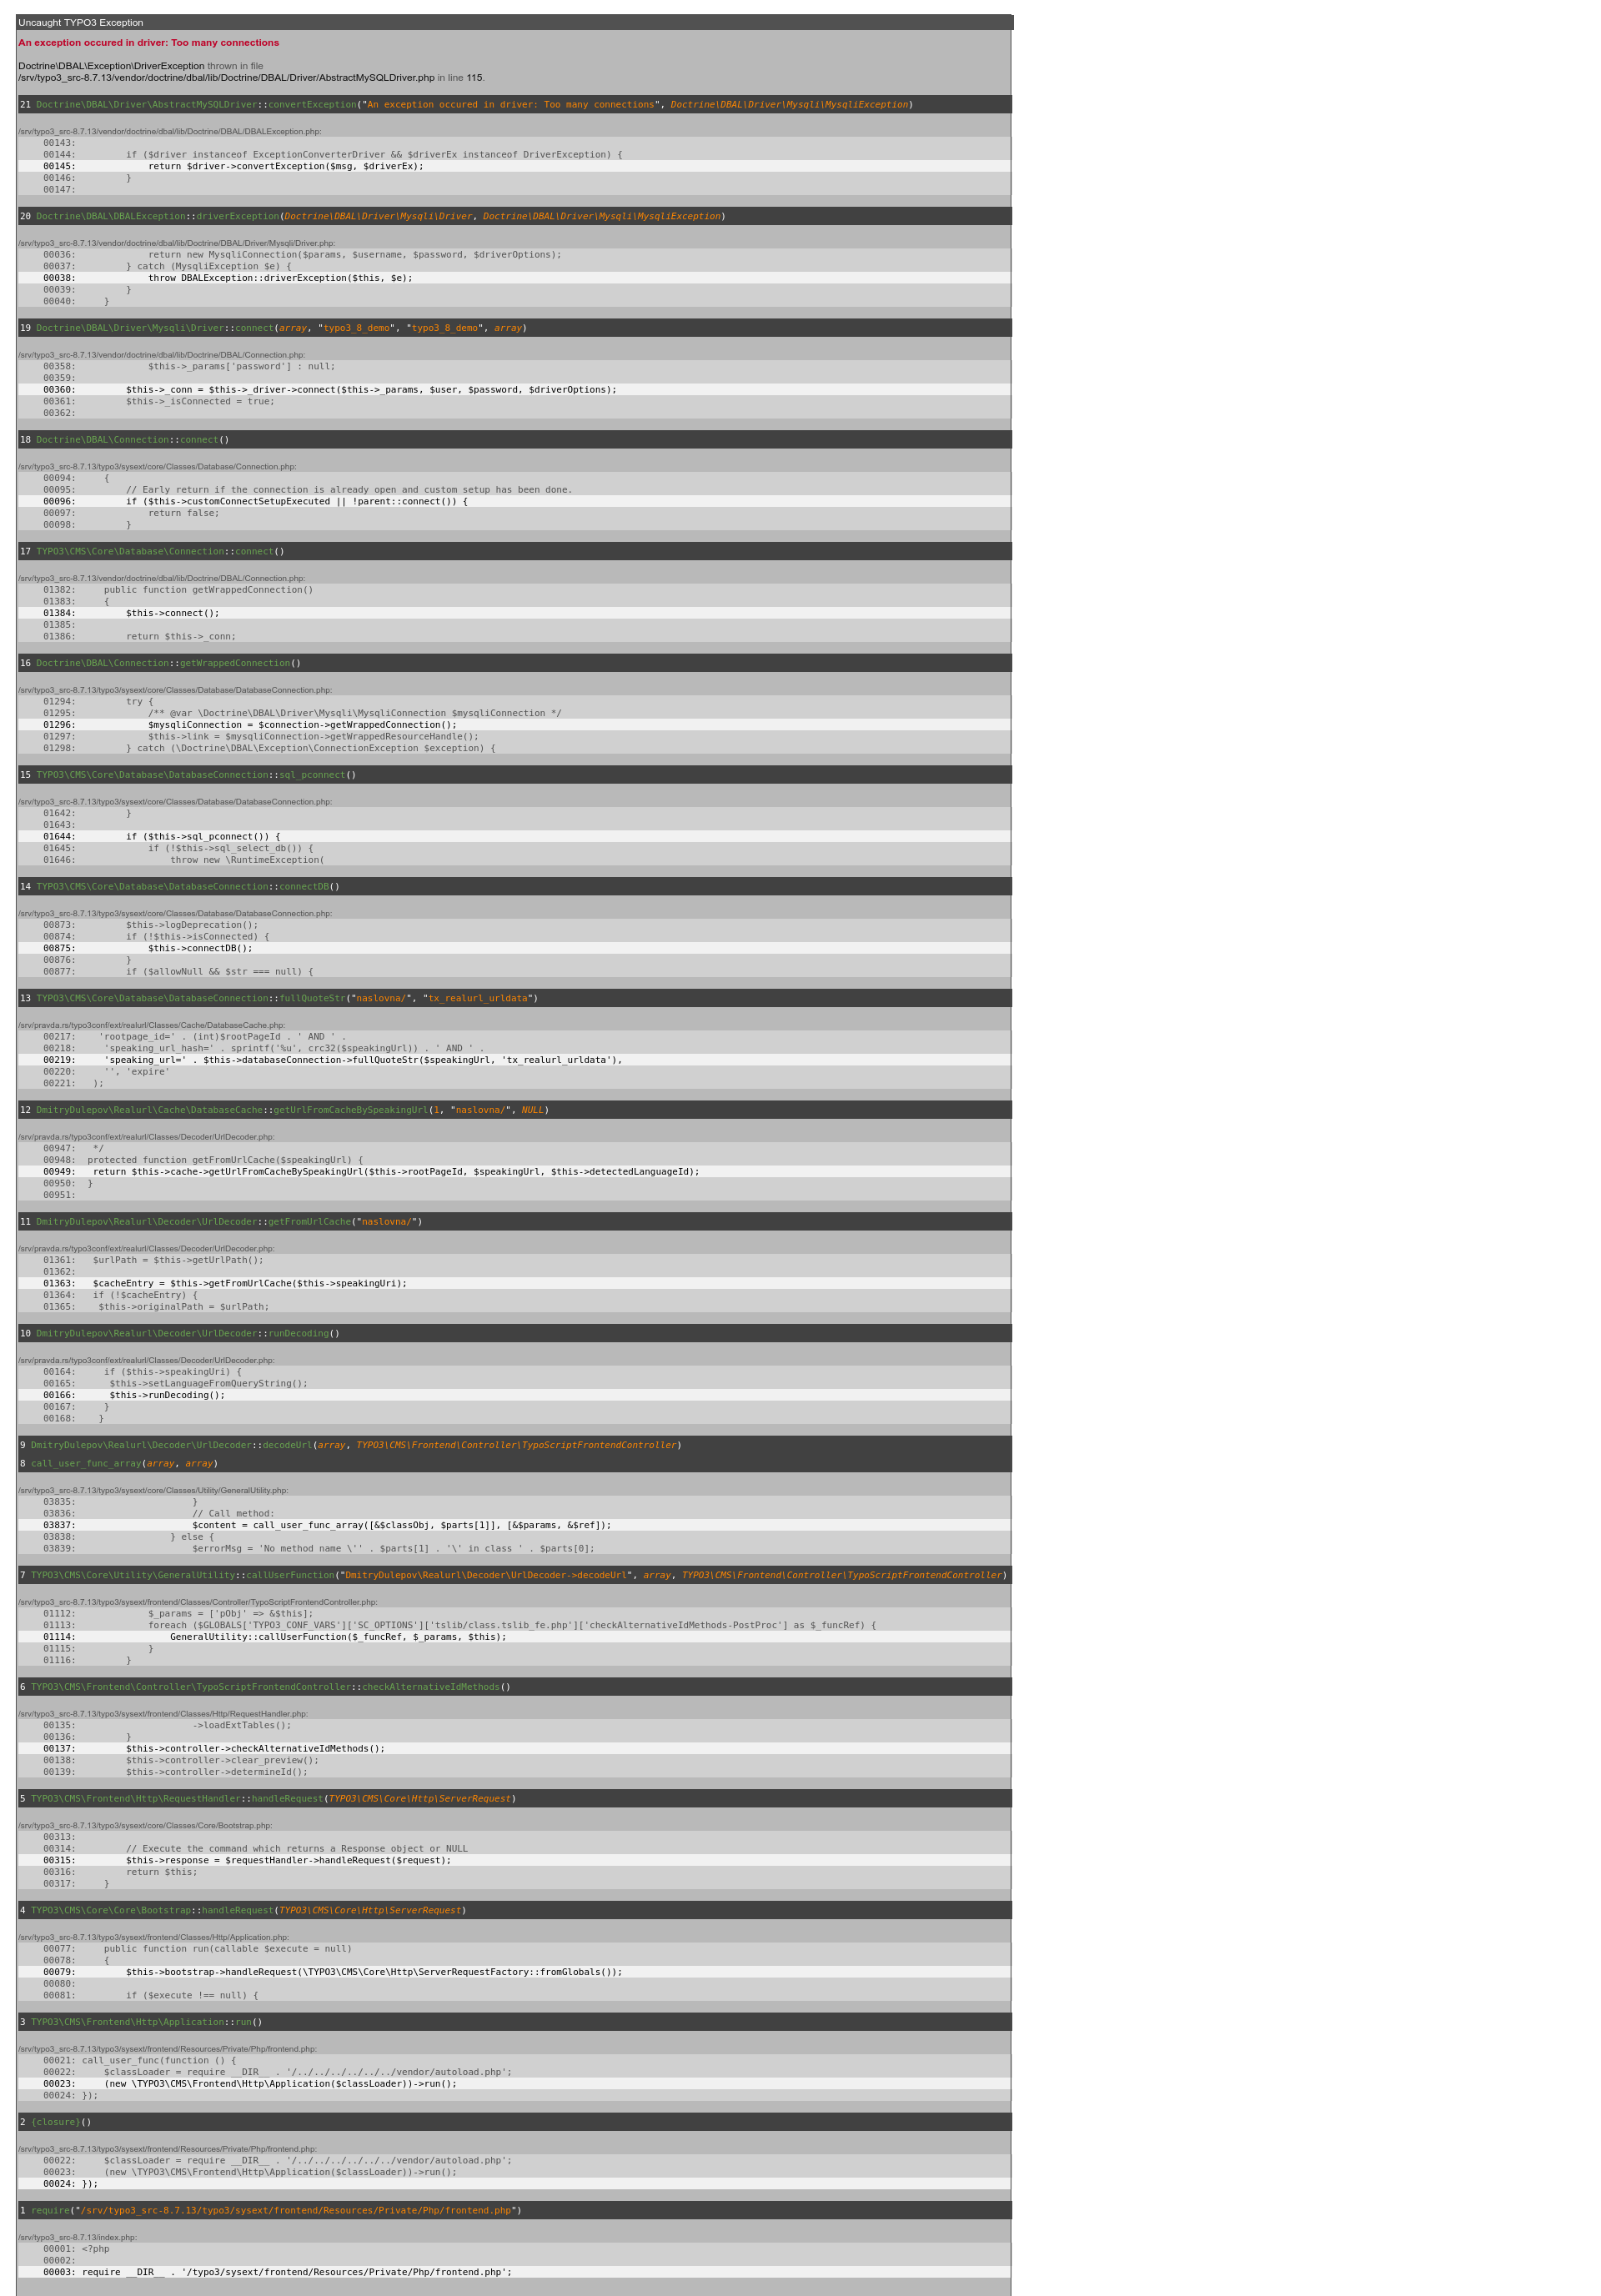
Do 23.50 su imali (D)DoS; ove poruke nisu nužno osetljive ali "verovatno" nije preporučljivo da se izbacuje ovoliko detalja.
04-29-2026, 02:15 AM
Nije mi žao zbog dvostruke objave.
Dodatno, njihov CMS buše SQL inekcija botovi, po mom viđenju kroz aplikativno nekritičan argument (query string) L:
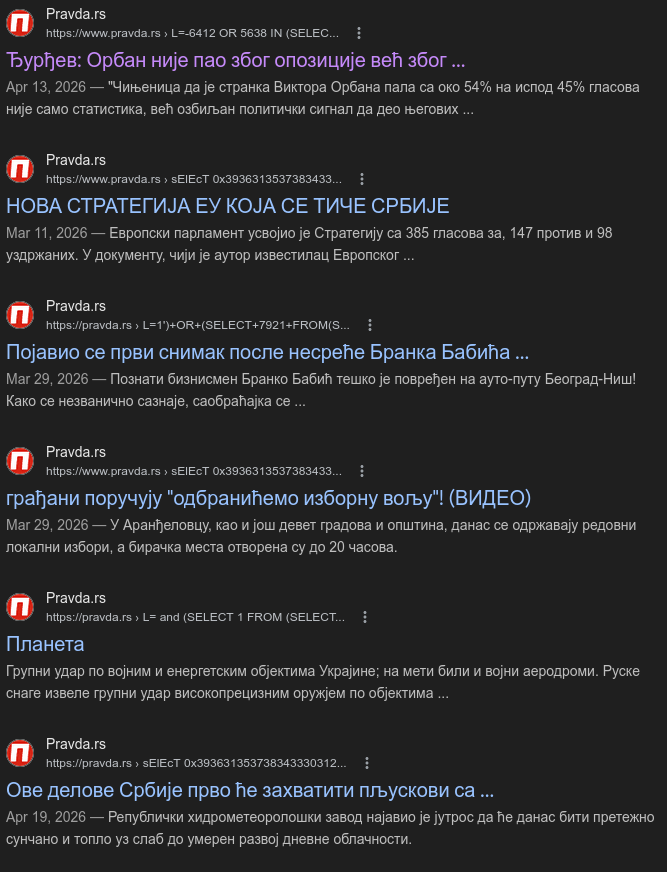
Ako dobro uočavam, zapravo nisu ranjivi na SQL inekciju. Pre bih rekao da ovo SEO trovanje omogućava kombinacija CMS lakovere i Google neinteligencije -- odnosno, CMS ima "ranjivost" tako što u aplikativno-generisanom HTMLu upućuje kompletan URL sa vrednošću tog L argumenta, npr. kroz a hrefove. Verovatno je za Google najbitnije što se to desi u sledećem meta tagu, koji sam primetio da Google slepo prati, ali o toj problematici možda uskoro na drugom potforumu:
Zbog navedenog i činjenice da će se stranica tehnički razlikovati, Google ovaj "spam" indexuje bez bunjenja.
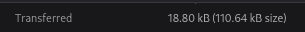
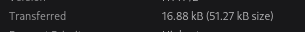
Tehničke razlike:
Sa neobaveznim L stringom:
Bez L stringa:
Imaju tiho serversko keširanje stranice tako da nije najlakše za replikaciju, na prvu može da izgleda kao da se sadržaj uopšte ne menja. Tako da se događa i trovanje keša, posebno zbog tog OpenGraph meta taga.
Dodatno, njihov CMS buše SQL inekcija botovi, po mom viđenju kroz aplikativno nekritičan argument (query string) L:
Ako dobro uočavam, zapravo nisu ranjivi na SQL inekciju. Pre bih rekao da ovo SEO trovanje omogućava kombinacija CMS lakovere i Google neinteligencije -- odnosno, CMS ima "ranjivost" tako što u aplikativno-generisanom HTMLu upućuje kompletan URL sa vrednošću tog L argumenta, npr. kroz a hrefove. Verovatno je za Google najbitnije što se to desi u sledećem meta tagu, koji sam primetio da Google slepo prati, ali o toj problematici možda uskoro na drugom potforumu:
Code:
<meta property="og:url" content="<POČETAK>&L=<POKUŠAJ_INEKCIJE>&<OSTATAK>" />Zbog navedenog i činjenice da će se stranica tehnički razlikovati, Google ovaj "spam" indexuje bez bunjenja.
Tehničke razlike:
Sa neobaveznim L stringom:
Bez L stringa:
Imaju tiho serversko keširanje stranice tako da nije najlakše za replikaciju, na prvu može da izgleda kao da se sadržaj uopšte ne menja. Tako da se događa i trovanje keša, posebno zbog tog OpenGraph meta taga.
« Next Oldest | Next Newest »
Users browsing this thread: 1 Guest(s)