
5 hours ago
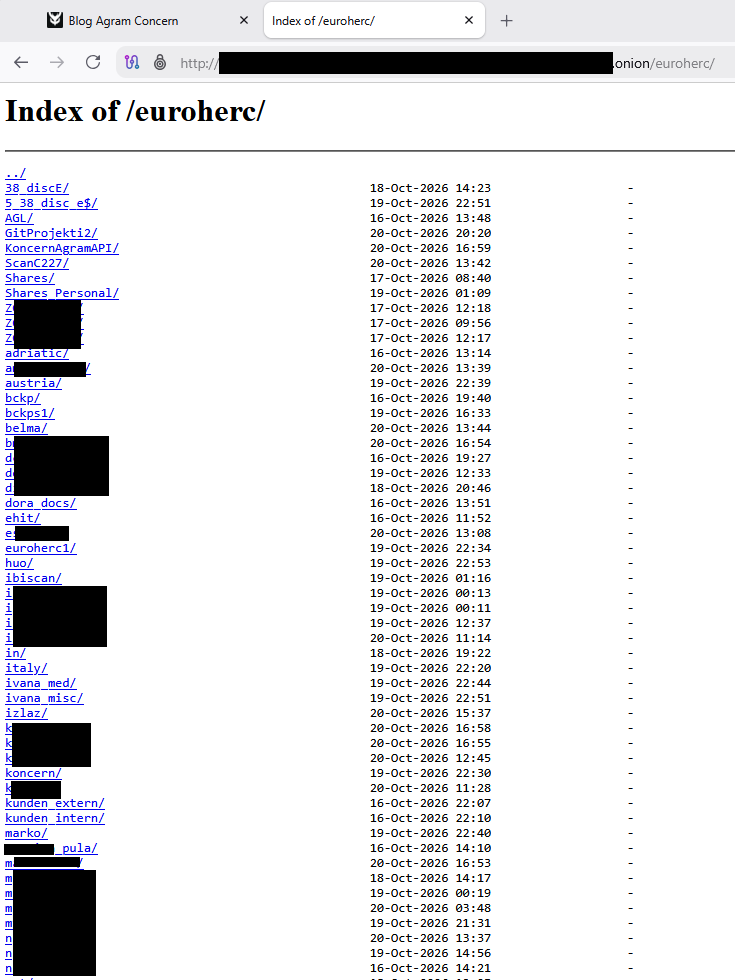
Qilin je objavio podatke ove kompanije. Deluje da je ransomware ekipa povukla dosta toga, od bekapa do korisničkih direktorijuma, sql baza, veb sajtova, ssl sertifikata, konfiguracije mrežne opreme, dokumentacija poslovanja, finansija, zaposlenih, itd.
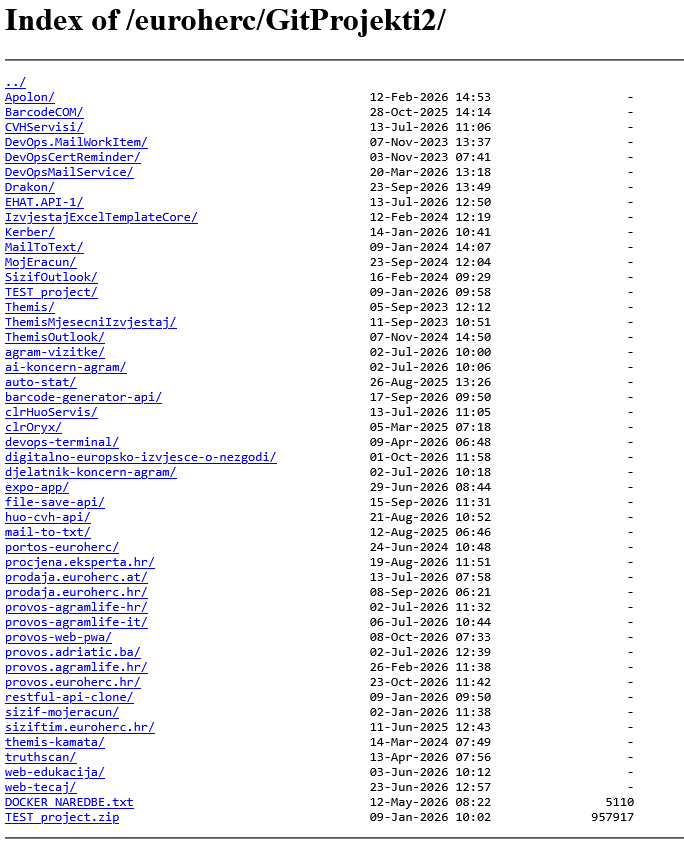
git projekti, možda sors kod sajtova:
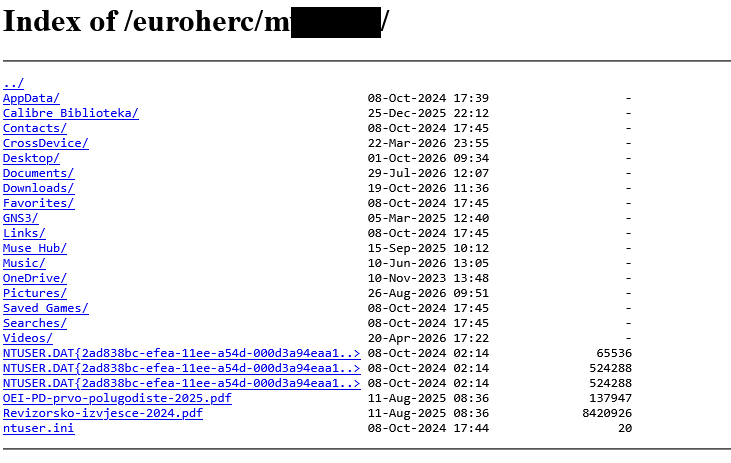
deluje kao celokupan User folder sa računara jednog zaposlenog:
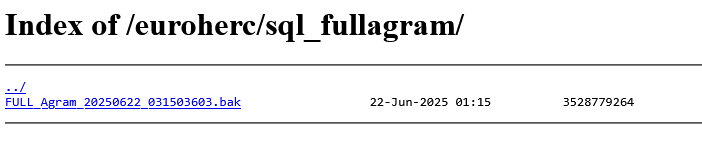
stariji bekap neke baze veličine 3.5GB:
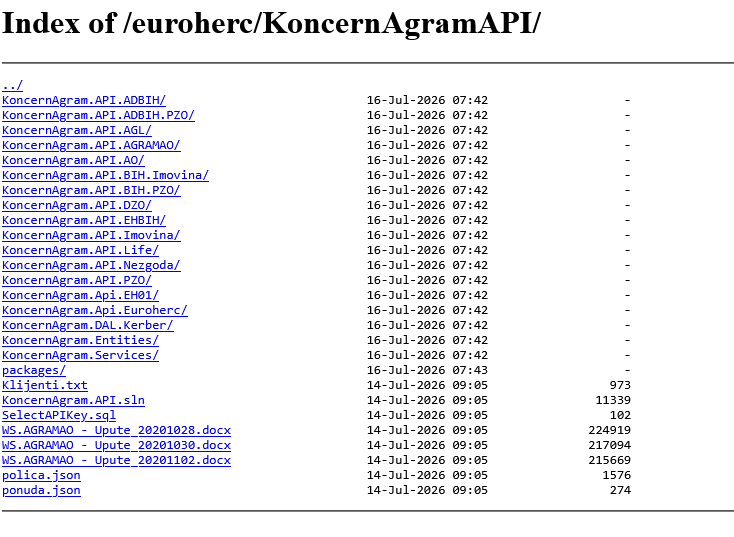
kod za API za nešto:
po imenu i veličini bih relativno skorašnji full bekapi raznih baza:
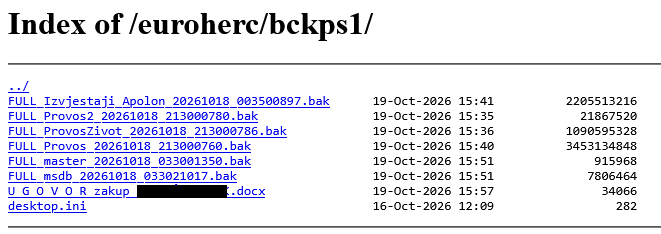
Po datumima na direktorijumima i fajlovima bih rekao da se prebacivanje fajlova desilo negde između 18-20.10.2026
git projekti, možda sors kod sajtova:
deluje kao celokupan User folder sa računara jednog zaposlenog:
stariji bekap neke baze veličine 3.5GB:
kod za API za nešto:
po imenu i veličini bih relativno skorašnji full bekapi raznih baza:
Po datumima na direktorijumima i fajlovima bih rekao da se prebacivanje fajlova desilo negde između 18-20.10.2026