
08-28-2026, 12:28 AM
Sadržaj koji je do sada podeljen od strane MUPa :
logo operacije :
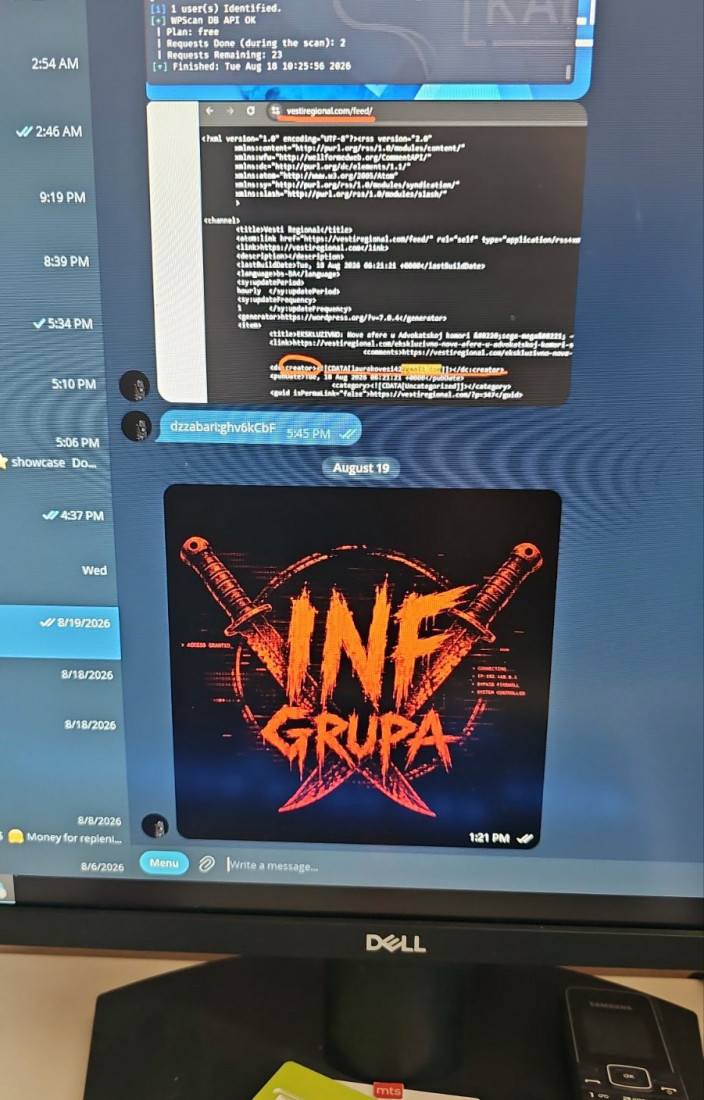
Na sledećoj fotografiji vidimo snimak ekrana aplikacije Telegram od nekog člana INF Grupe. Od gore na dole vidimo:
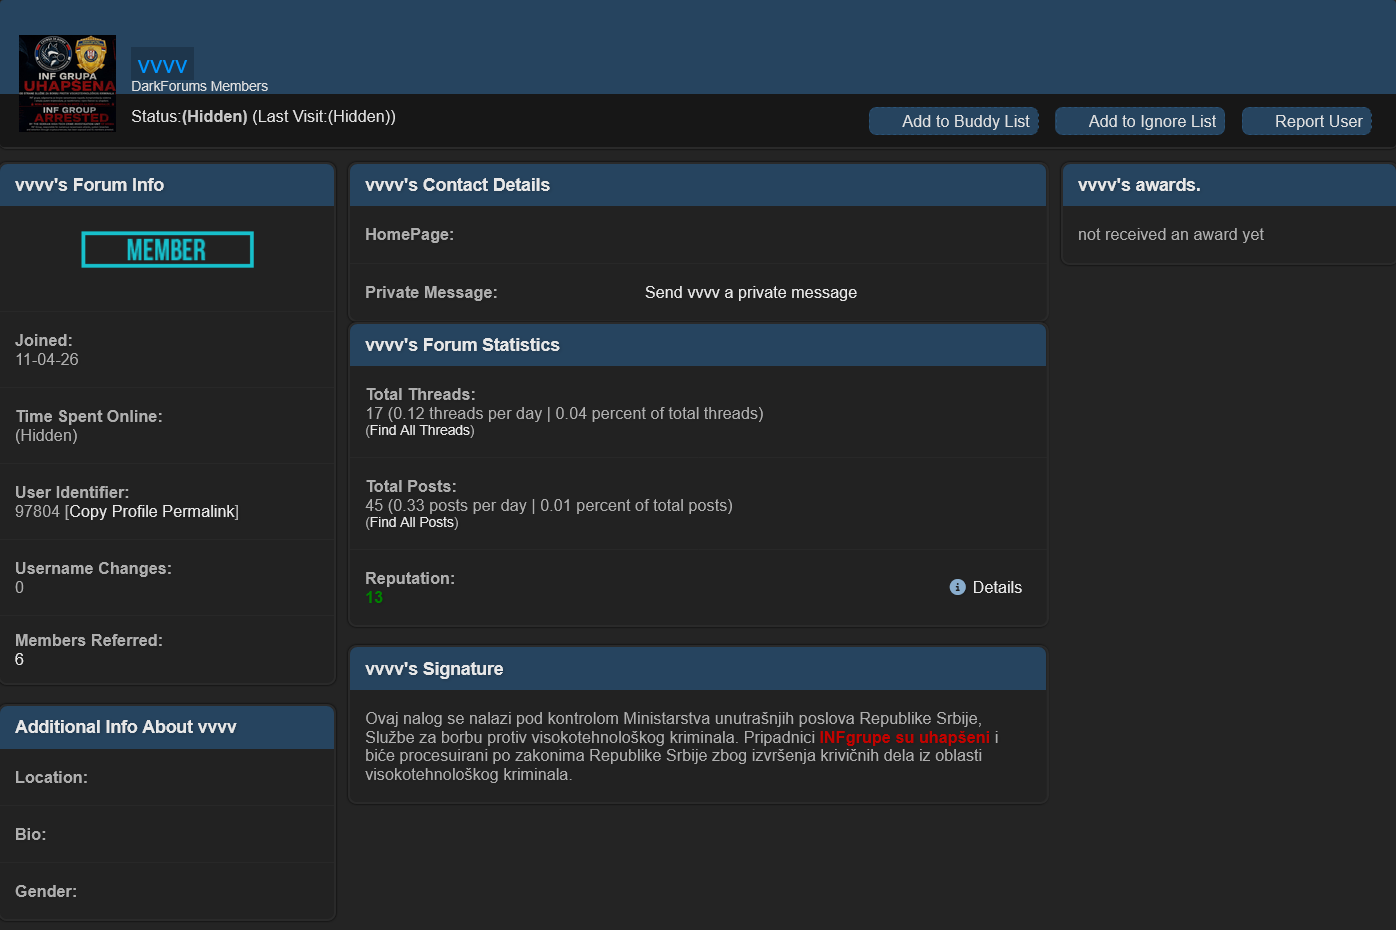
I poslednja slika je sa tog foruma i naloga koji je koristila INF Grupa, taj nalog je sada preuzet od strane MUPa uz poruku koja se vidi na snimku ekrana.
logo operacije :
Na sledećoj fotografiji vidimo snimak ekrana aplikacije Telegram od nekog člana INF Grupe. Od gore na dole vidimo:
- WPScan pokrenut protiv nepoznate mete. Ova skripta se koristi u otkrivanju informacija i ranjivostima na ciljanom WordPress sajtu. Vidi se da je alat pokrenut na Kali Linux operativnom sistemu.
- skrinšot kôda na sajtu vestiregional.com koji je " Minimalistički blog sa najnovijim vijestima iz Srbije, Balkana i aktuelnim političkim događajima." ali je trenutno van funkcije. Prema onome što se može pronaći na guglu sajt je iz Zaječara kao i jedan od INF grupa aktera. Na snimku ekrana je vidljiv mejl "[email protected]" kao kreator nekog sadržaja, nešto mi je ovaj mejl poznat kao da sam video da ga je INF grupa koristila, moraću da kopam da vidim šta mogu da nađem
- Treća stvar ovde je poruka ostavljena od strane Telegram naloga i predstavlja tipičan način kako se dele korisnička imena i šifre u svetu sajber kriminala, format je username:password, a username ovde "dzzabari" je jasno od Dom Zdravlja Žabari. Ovo može biti username i šifra za administraciju te stranice. Ja se nadam da je MUP proverio da se ovi podaci ne mogu zloupotrebiti protiv sajta DZ Žabari jer ih nije cenzurisao sa slike koju su podelili.
- Poslednja slika je logo INF Grupe, čini mi se da je ovaj logo bio korišćen na njihovom nalogu na forumu gde su objavljivali svoje kompromitacije.
- Ispod monitora je zanimljiv "idiot" Samsung mobilni telefon i vidljiva MTS SIM kartica kao i okvir Yettel kartice.
I poslednja slika je sa tog foruma i naloga koji je koristila INF Grupa, taj nalog je sada preuzet od strane MUPa uz poruku koja se vidi na snimku ekrana.