


04-20-2026, 11:15 PM
Ova kampanja je još uvek u opticaju, dobio sam još uzoraka :
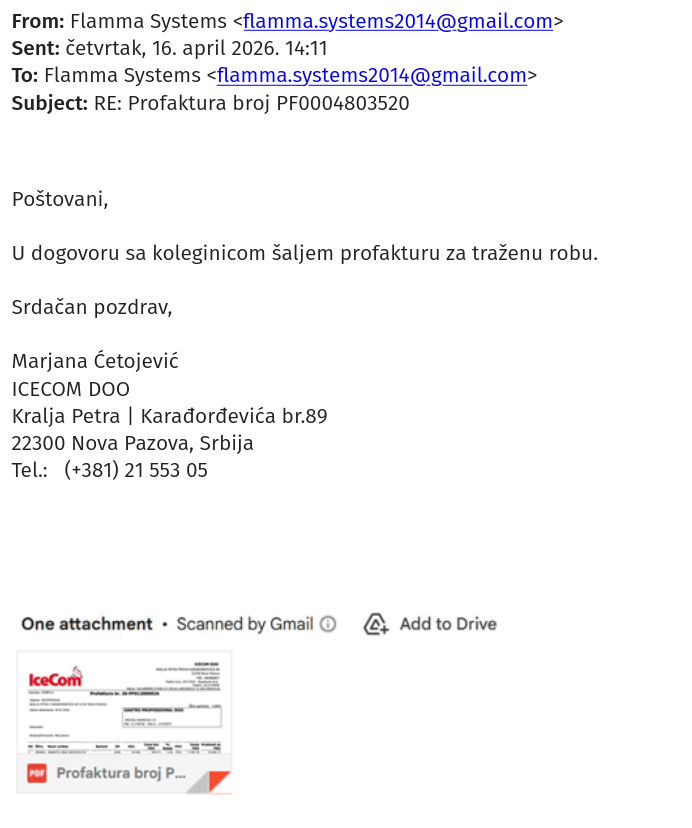
nisam uhvatio uzorak sa linka ali vodi ka Discordu.
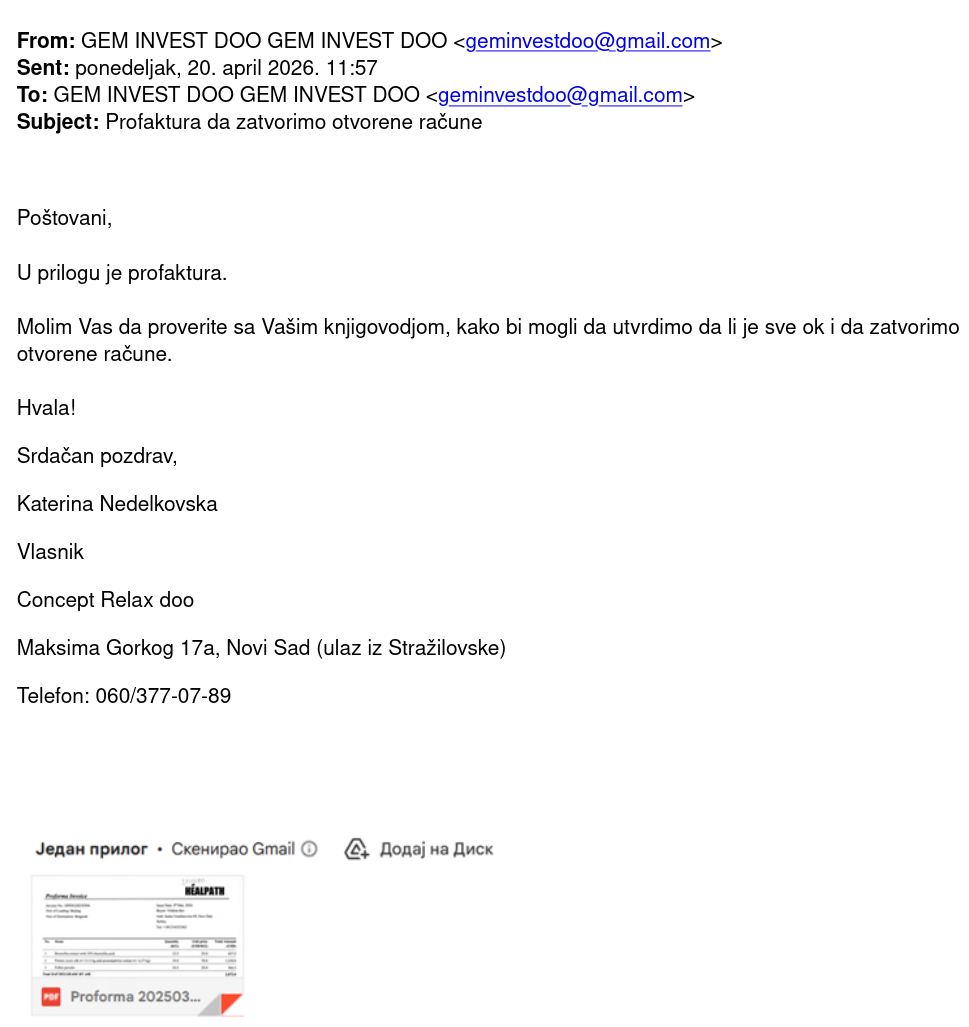
link je ka Discord-u skida javascript fajl
js fajl je https://www.virustotal.com/gui/file/80ac.../relations
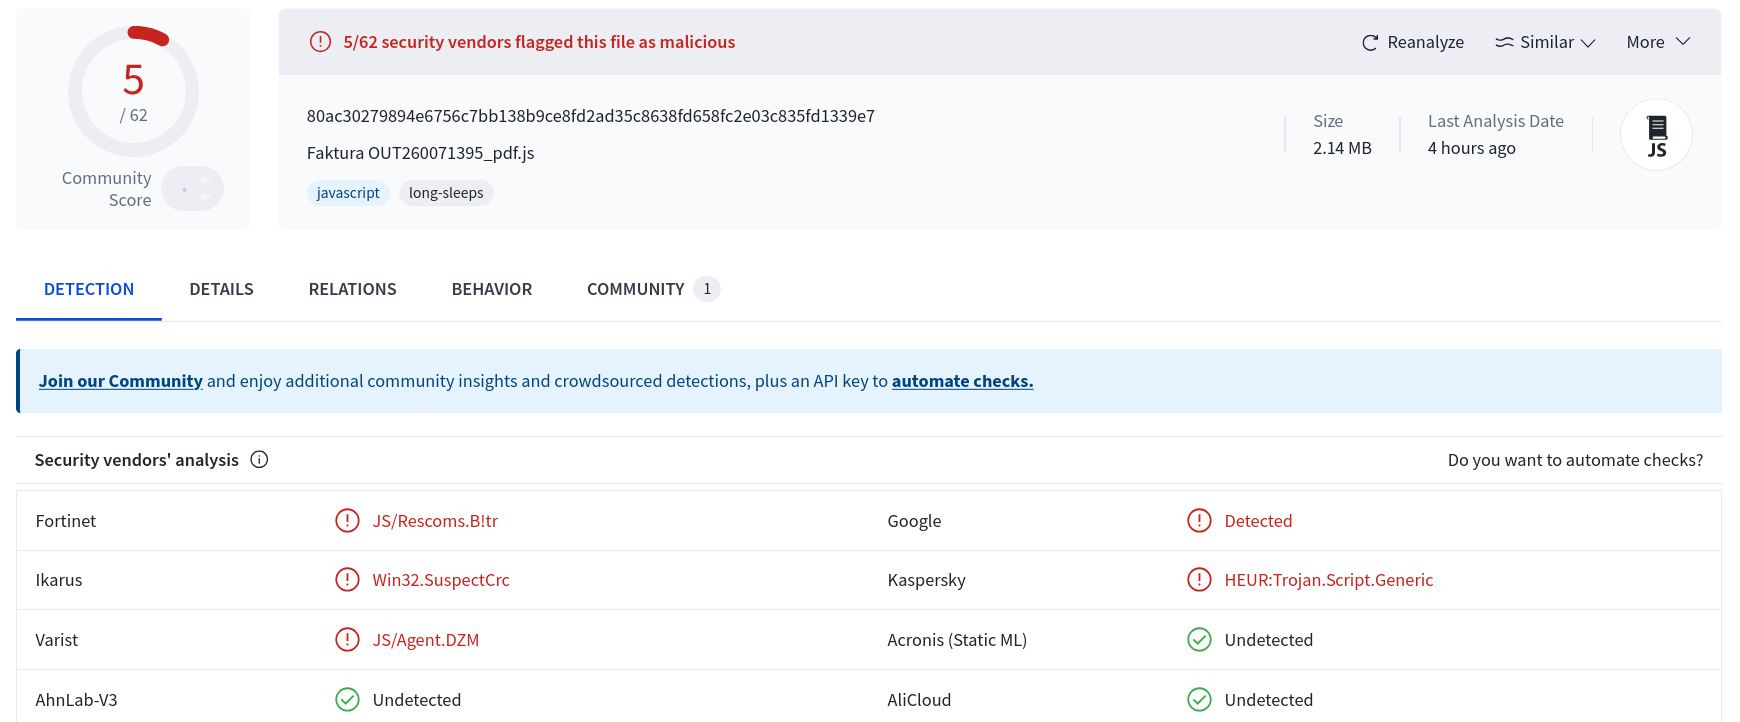
Nisam ulazio u dublju analizu kada sam video "Relations" tab na VirusTotalu :
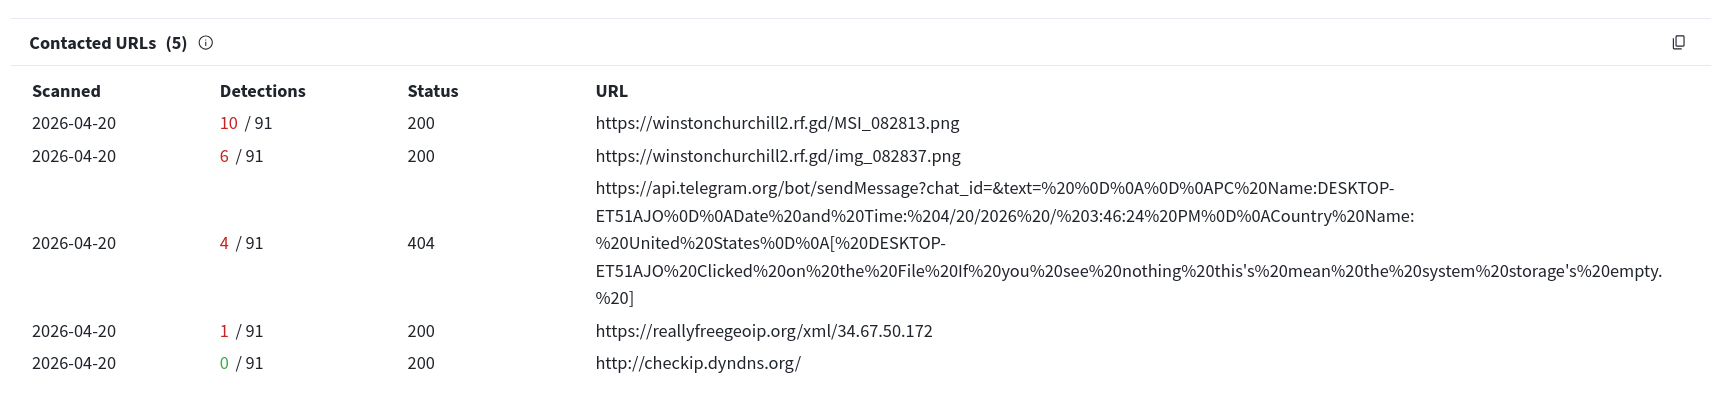
Jasno je da se ponaša isto kao i uzorci detaljno analizirani početkom marta meseca. Skida sledeću fazu preko slike koja steganografski krije binarni malver. Javlja se Telegramu kao i prethodni uzorci, sve je praktično identično samo izmenjeno dovoljno da ne okine zaštite.
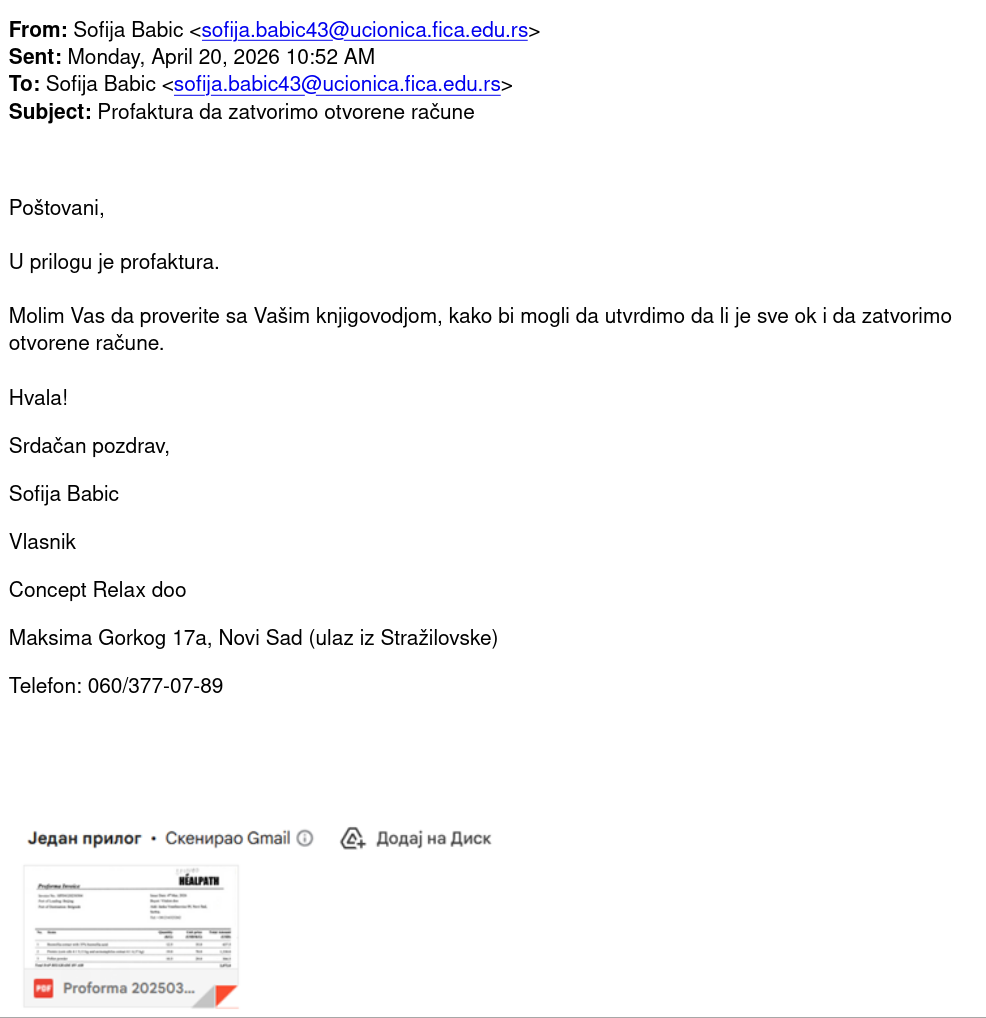
I u ovom sledećem mejlu je sve isto kao na prethodnom, od Discord linka do javascript datoteke koja se skida i pokreće prvu fazu...
I izgleda da je kompromitovan ovaj mejl od osnovne škole sa kojeg se šalje
nisam uhvatio uzorak sa linka ali vodi ka Discordu.
link je ka Discord-u skida javascript fajl
js fajl je https://www.virustotal.com/gui/file/80ac.../relations
Nisam ulazio u dublju analizu kada sam video "Relations" tab na VirusTotalu :
Jasno je da se ponaša isto kao i uzorci detaljno analizirani početkom marta meseca. Skida sledeću fazu preko slike koja steganografski krije binarni malver. Javlja se Telegramu kao i prethodni uzorci, sve je praktično identično samo izmenjeno dovoljno da ne okine zaštite.
I u ovom sledećem mejlu je sve isto kao na prethodnom, od Discord linka do javascript datoteke koja se skida i pokreće prvu fazu...
I izgleda da je kompromitovan ovaj mejl od osnovne škole sa kojeg se šalje