


03-24-2026, 03:14 PM
RNIDS je jutros suspendovao domen, pokazuje status Inactive i nije dostupan :
dobio sam detalje od osobe koja je prvobitno postavila temu na redditu, kaže :
Ovo znači da zlonamerni akter navodno ima pristup porudžbinama na zvaničnom Buzz sajtu, preko kojih uzima podatke i šalje lažni mejl za pecanje. Ovo je ozbiljan propust ali očigledno maliciozni akter nema dovoljno pristupa da krade platne kartice sa zvaničnog sajta nego je morao da smisli ovu kompleksnu prevaru sa nacionalnim domenom. Moguće je da na zvaničnom Buzz sajtu postoji IDOR ranjivost negde koja omogućava preuzimanje podataka bilo koje porudžbine.
Dugme "Ponovite Plaćanje" iz gornjeg mejla vodi na buzzsneaker .rs/kupovina/confirm?order=627****. Nije potrebno ni ukucavati brojeve otvara i bez parametara, doduše moram preko IP adrese jer je domen suspendovan :
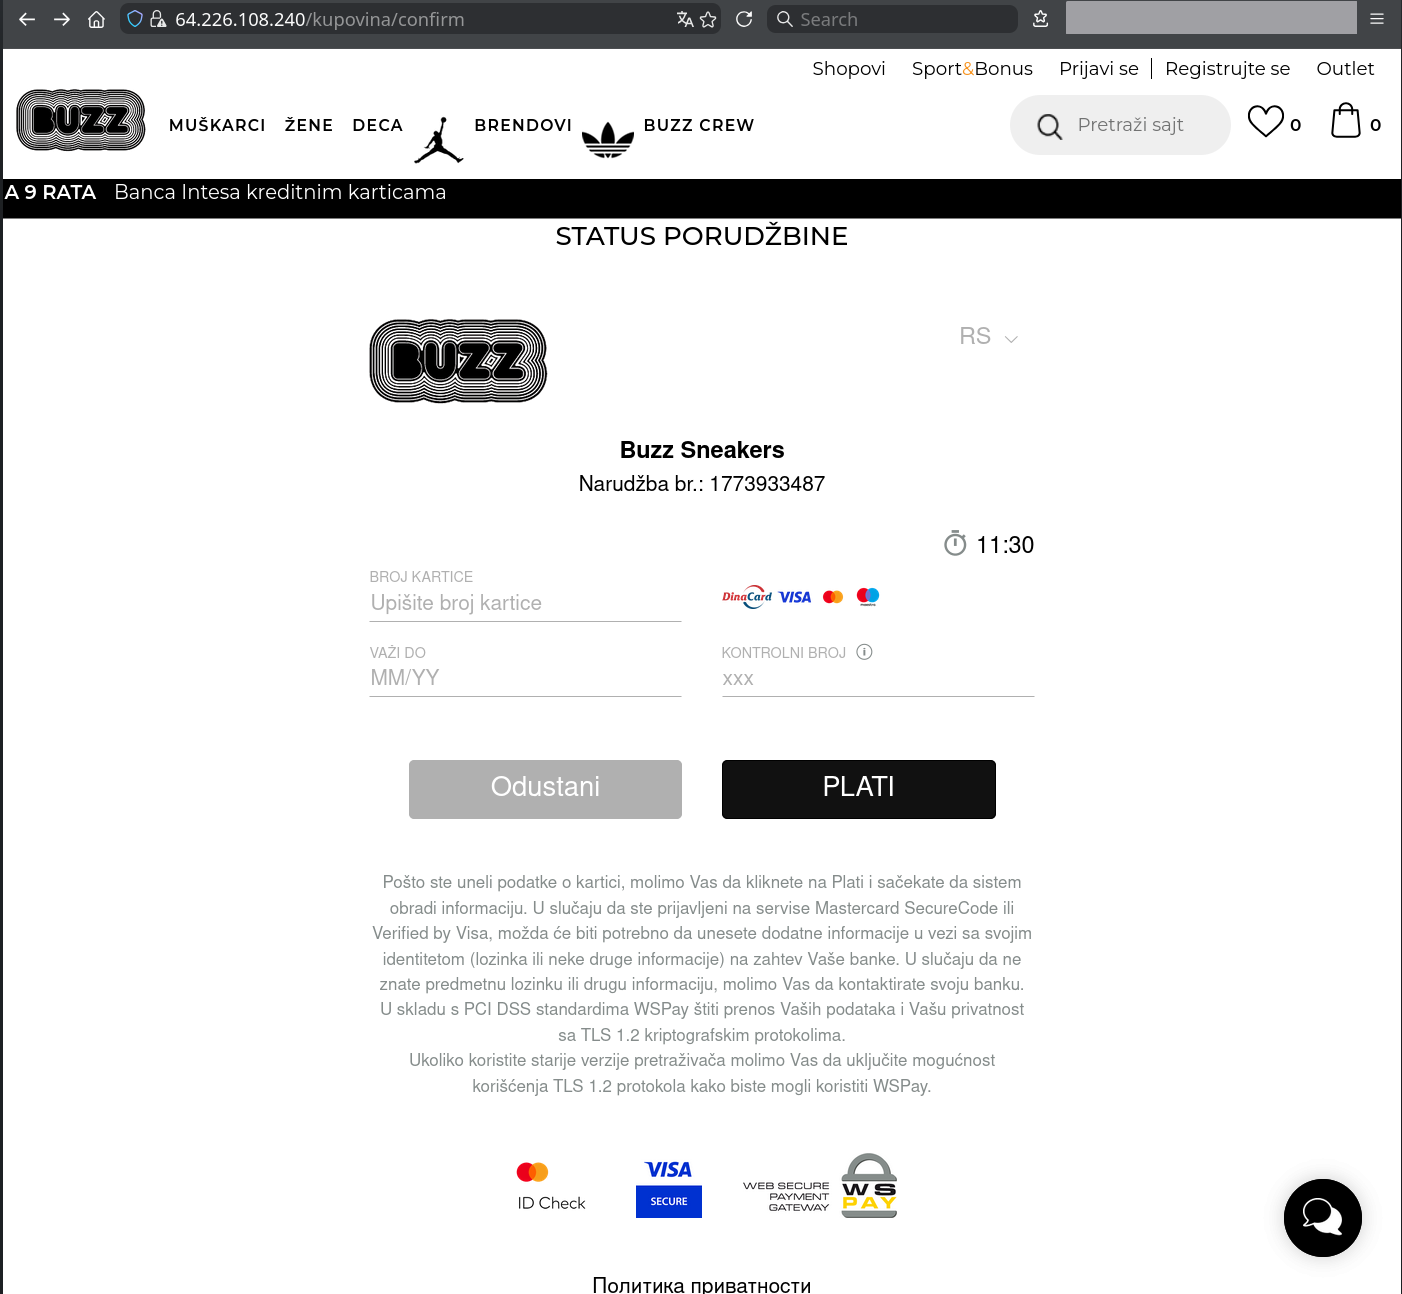
Nije bilo moguće napraviti porudžbinu na prevarantskom sajtu jer nema ni mogućnost toga nego je cilj prevariti ljude da unesu svoje platne kartice na ovu gornju stranicu kada dobiju uverljiv mejl i link od svoje porudžbine. Kada se unese kartica dobije se jednostavno :
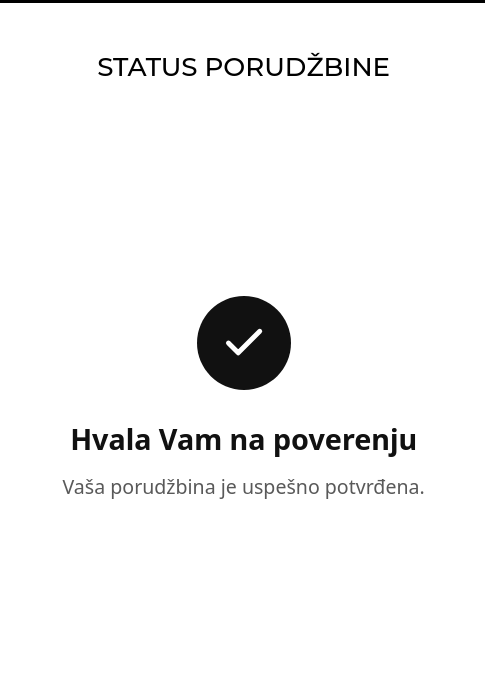
Ne proverava ni validnost kartice, moguće je uneti bilo kojih 16 brojeva
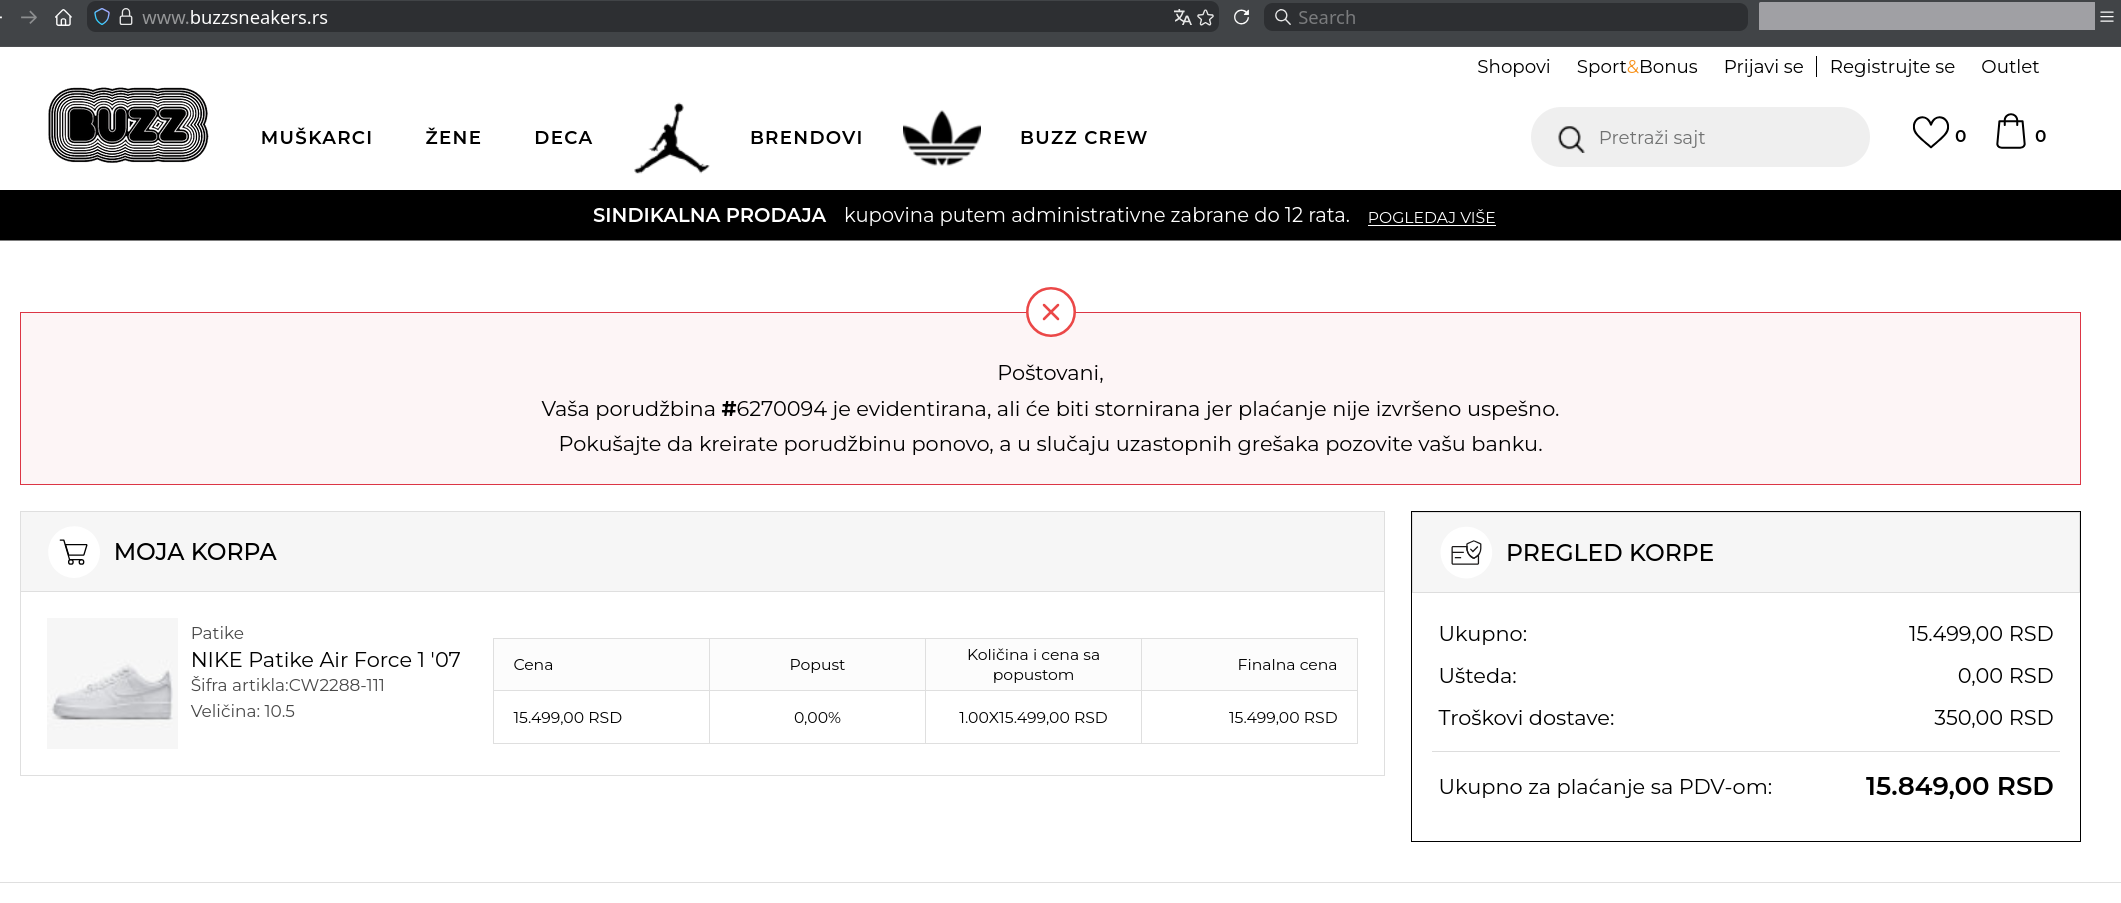
Donji link "Politika privatnosti" otvara politiku privatnosti ali je i link koji vodi ka https://form.wspay.biz/authorization?id=...xxxxxSAGQ# i statičan je u izvornom kodu prevarantskog sajta. Ovaj id plaćanja je potencijalno od osobe ili automatike koja je klonirala zvanični sajt i možda može da se upotrebi od strane administratora zvaničnog sajta kao i od VTK da identifikuju odakle je počelo kloniranje sajta. Ali takođe može biti da je link ukraden od negde.
Kada odem na taj link dobijem neuspešnu porudžbinu na zvaničnom sajtu, ovo je možda porudžbina koju je napravio zlonamerni akter da bi klonirao stranicu za plaćanje :
U prvobitnom mejlu prevarant preporučuje korišćenje DINA kartice za plaćanje. Verovatno zbog lakšeg kloniranja i zloupotrebe usled manjka sigurnosnih mera kod DINA kartica. Sve ukazuje da je zlonamerni akter potencijalno iz Srbije.
Code:
Domain name: buzzsneaker.rs
Domain status: Inactive https://www.rnids.rs/en/domain-name-status-codes#Inactive
Registration date: 10.03.2026 23:35:41
Modification date: 24.03.2026 10:07:44
Expiration date: 10.03.2027 23:35:41
Confirmed: 10.03.2026 23:37:21
Registrar: Stanco d.o.o.


Registrant: Individual

Administrative contact: Individual

Technical contact: Individual


DNS:  -


DNSSEC signed: no

Whois Timestamp: 24.03.2026 11:48:58
dobio sam detalje od osobe koja je prvobitno postavila temu na redditu, kaže :
Quote:kupio patike na zvanicnom sajtu, dobio mail od zvanicnog da je porudzbina prosla itd sve ok, sutra stize mail od laznog sajta da placanje nije uspesno pa pokusam ponovo sa dina karticom
Ovo znači da zlonamerni akter navodno ima pristup porudžbinama na zvaničnom Buzz sajtu, preko kojih uzima podatke i šalje lažni mejl za pecanje. Ovo je ozbiljan propust ali očigledno maliciozni akter nema dovoljno pristupa da krade platne kartice sa zvaničnog sajta nego je morao da smisli ovu kompleksnu prevaru sa nacionalnim domenom. Moguće je da na zvaničnom Buzz sajtu postoji IDOR ranjivost negde koja omogućava preuzimanje podataka bilo koje porudžbine.
Dugme "Ponovite Plaćanje" iz gornjeg mejla vodi na buzzsneaker .rs/kupovina/confirm?order=627****. Nije potrebno ni ukucavati brojeve otvara i bez parametara, doduše moram preko IP adrese jer je domen suspendovan :
Nije bilo moguće napraviti porudžbinu na prevarantskom sajtu jer nema ni mogućnost toga nego je cilj prevariti ljude da unesu svoje platne kartice na ovu gornju stranicu kada dobiju uverljiv mejl i link od svoje porudžbine. Kada se unese kartica dobije se jednostavno :
Ne proverava ni validnost kartice, moguće je uneti bilo kojih 16 brojeva
Donji link "Politika privatnosti" otvara politiku privatnosti ali je i link koji vodi ka https://form.wspay.biz/authorization?id=...xxxxxSAGQ# i statičan je u izvornom kodu prevarantskog sajta. Ovaj id plaćanja je potencijalno od osobe ili automatike koja je klonirala zvanični sajt i možda može da se upotrebi od strane administratora zvaničnog sajta kao i od VTK da identifikuju odakle je počelo kloniranje sajta. Ali takođe može biti da je link ukraden od negde.
Kada odem na taj link dobijem neuspešnu porudžbinu na zvaničnom sajtu, ovo je možda porudžbina koju je napravio zlonamerni akter da bi klonirao stranicu za plaćanje :
U prvobitnom mejlu prevarant preporučuje korišćenje DINA kartice za plaćanje. Verovatno zbog lakšeg kloniranja i zloupotrebe usled manjka sigurnosnih mera kod DINA kartica. Sve ukazuje da je zlonamerni akter potencijalno iz Srbije.