
03-17-2026, 11:15 PM
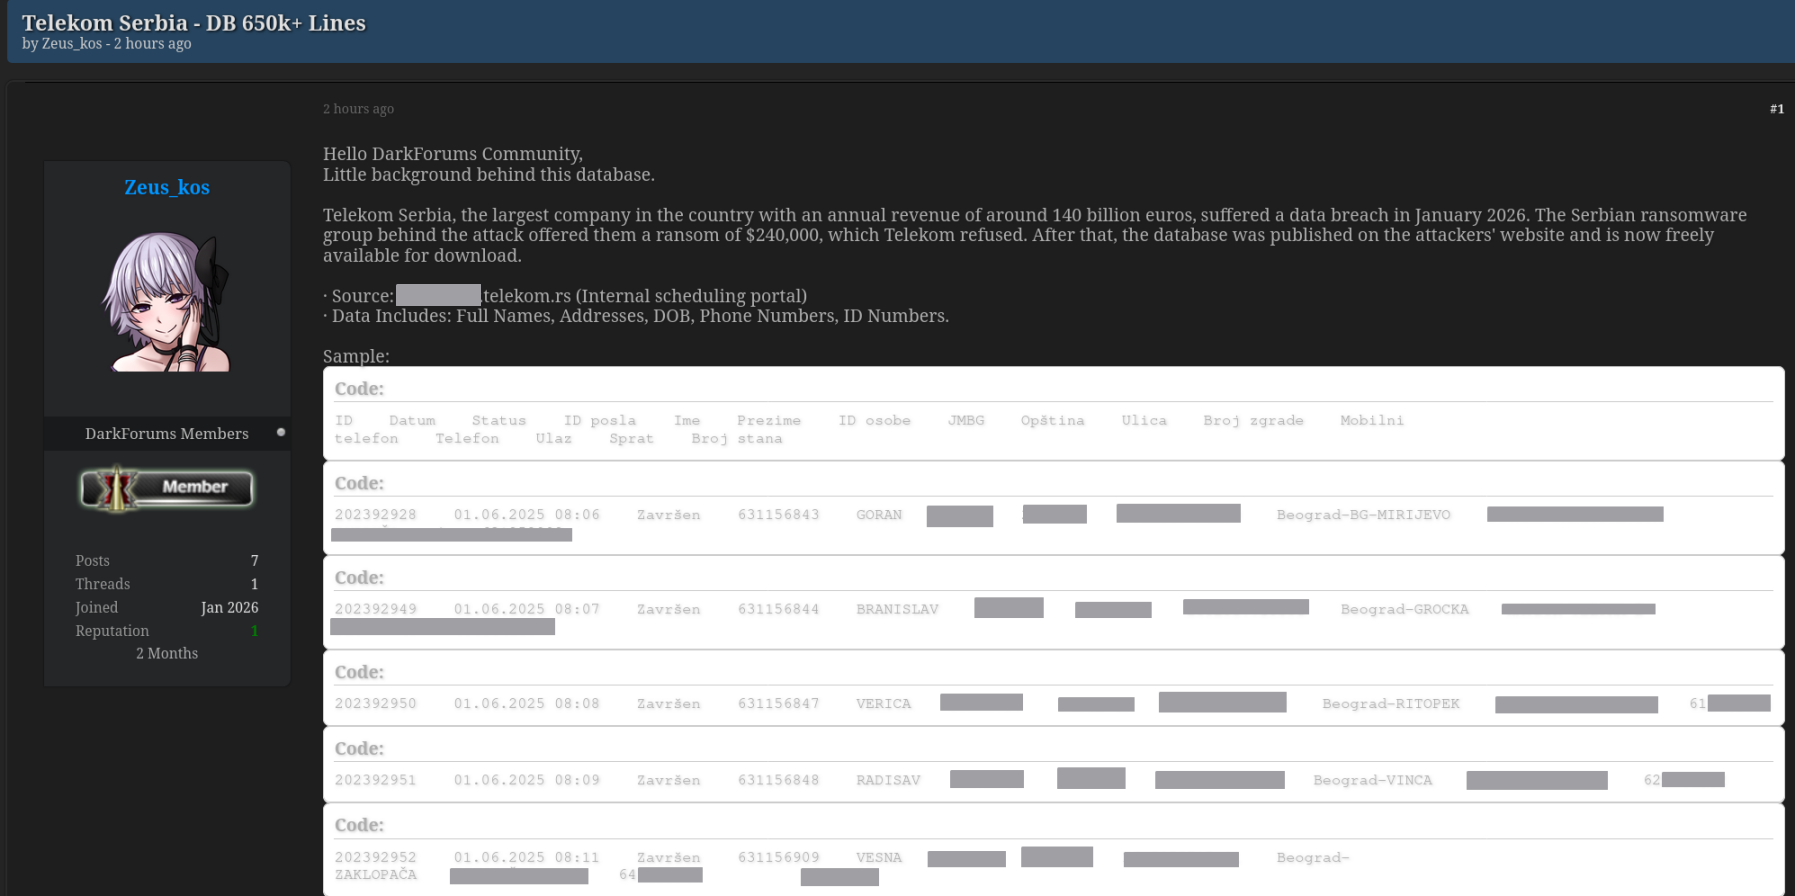
Isti maliciozni akter je napravio novu objavu na istom forumu od ranije gde je potvrdio da se kompromitacija desila u januaru i da je traženo $240,000 za otkup podataka, posle odbijanja plaćanja podaci su navodno objavljeni na sajtu napadača.
Sajt napadača nije spomenut niti mi je poznata bilo kakva ransomware grupa koja je objavila ovu kompromitaciju. Uglavnom ransomware napadi ne funkcionišu na ovaj način i ne objavljuju se ovako, moguće je da se neko igra ransomware grupe i da takva grupa ne postoji nego da je neki pojedinac iza ovoga.
Objava na forumu :
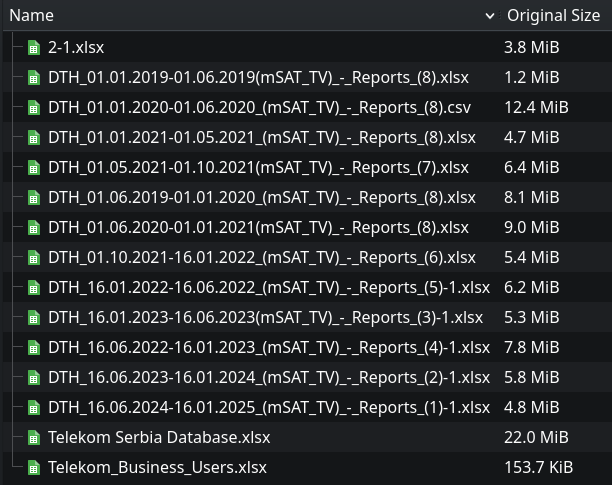
Podaci navodno sadrže 650,000+ zapisa iz baze zahteva za "m:SAT TV" usluge, uključuje godine 2019-2025 kao i biznis korisnike :
Moguće posledice pojavljivanja ovih podataka u javnosti su povećana opasnost od daljih napada na sve osobe koje su u ovom periodu podnele zahtev za m:SAT TV usluge bez obzira da li su je na kraju montirali antenu i STB uređaje ili ne. Baza takođe sadrži one koji su se odjavili od usluge tako da su i oni u opasnosti.
Opasnost se sastoji od ciljanih fišing napada gde se neko javi ili stigne SMS/Viber/whatsapp/itd poruka gde se nudi nešto ili zahteva nešto, ko god bude akter ovakvih napada ima dovoljno podataka da zvuči uverljivo.
Svi sadašnji i bivši korisnici m:SAT TV usluga kao i drugih satelitskih provajdera koje je mts kupio kao što je Total TV moraju u narednom periodu a poželjno i zauvek povećati nivo sumnjičavosti na bilo kakve poruke koje im stižu i nešto nude ili zahtevaju od njih. Naročito nemojte kliktati na netražene linkove ili unositi podatke svojih platnih kartica za nekakve nagrade, dospele kazne, zahteve obnavljanja pretplata, zahteve za proveru podataka za nekakve usluge, itd.
Sajt napadača nije spomenut niti mi je poznata bilo kakva ransomware grupa koja je objavila ovu kompromitaciju. Uglavnom ransomware napadi ne funkcionišu na ovaj način i ne objavljuju se ovako, moguće je da se neko igra ransomware grupe i da takva grupa ne postoji nego da je neki pojedinac iza ovoga.
Objava na forumu :
Podaci navodno sadrže 650,000+ zapisa iz baze zahteva za "m:SAT TV" usluge, uključuje godine 2019-2025 kao i biznis korisnike :
Moguće posledice pojavljivanja ovih podataka u javnosti su povećana opasnost od daljih napada na sve osobe koje su u ovom periodu podnele zahtev za m:SAT TV usluge bez obzira da li su je na kraju montirali antenu i STB uređaje ili ne. Baza takođe sadrži one koji su se odjavili od usluge tako da su i oni u opasnosti.
Opasnost se sastoji od ciljanih fišing napada gde se neko javi ili stigne SMS/Viber/whatsapp/itd poruka gde se nudi nešto ili zahteva nešto, ko god bude akter ovakvih napada ima dovoljno podataka da zvuči uverljivo.
Svi sadašnji i bivši korisnici m:SAT TV usluga kao i drugih satelitskih provajdera koje je mts kupio kao što je Total TV moraju u narednom periodu a poželjno i zauvek povećati nivo sumnjičavosti na bilo kakve poruke koje im stižu i nešto nude ili zahtevaju od njih. Naročito nemojte kliktati na netražene linkove ili unositi podatke svojih platnih kartica za nekakve nagrade, dospele kazne, zahteve obnavljanja pretplata, zahteve za proveru podataka za nekakve usluge, itd.