
03-17-2026, 03:39 PM
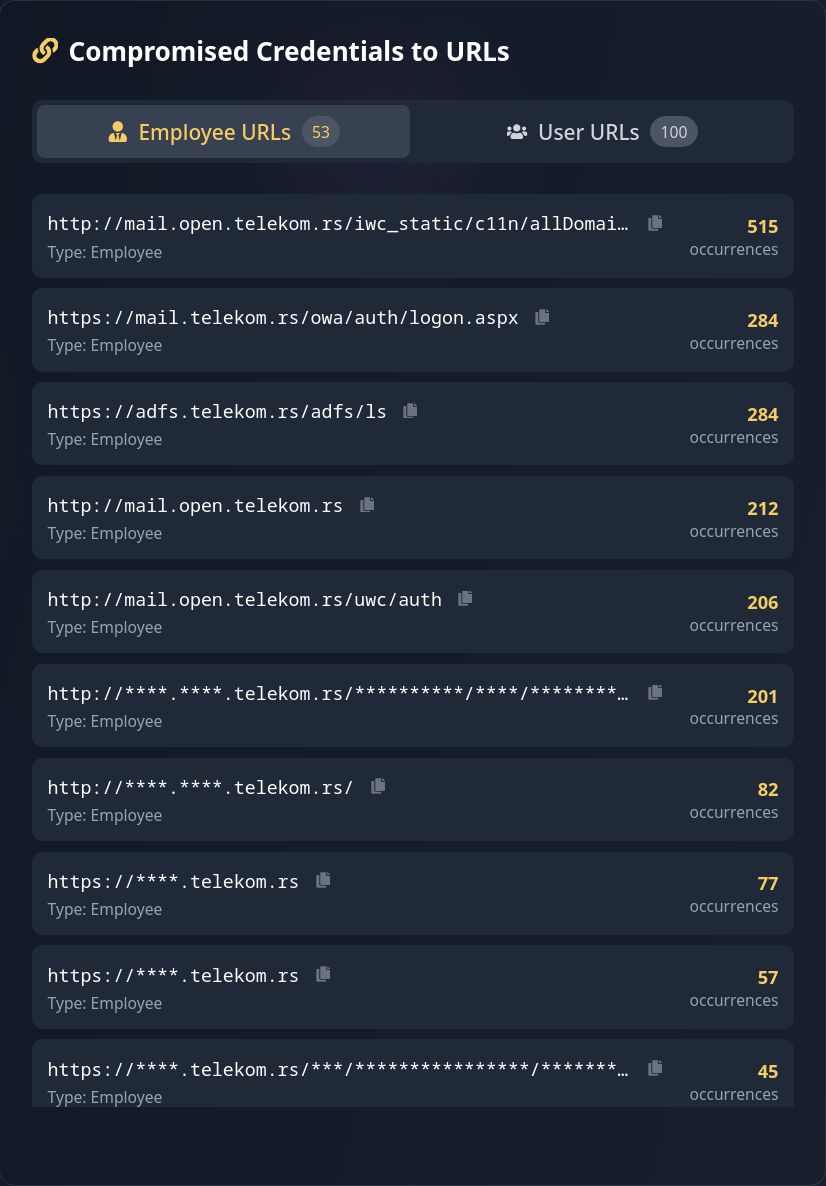
Obzirom na veliku količinu kompromitovanih naloga zaposlenih Telekoma koje je moguće prebrojati na uslugama kao što su Hudson Rock Infostealer Intelligence i pretpostavljajući da navodno kompromitovani portal nema 2FA, špekulišem da je maliciozni akter možda ušao sa kompromitovanim nalogom i dalje preko neke ranjivosti ili SQLi izvukao podatke.