


09-11-2025, 01:33 PM
Mali sažetak ovog otkrića, snimke ekrana ovog propusta možete naći u ranijim komentarima na ovu objavu...
Portal za prijavljivanje na studentske i učeničke kredite i stipendije nalazi se na kreditistipendije.prosveta.gov.rs i na njemu kandidati mogu da se prijave kao i da provere status svojih prijava, podnesu prigovore itd.
Ovaj propust je otkriven početkom Aprila, prijavljen nacionalnom CERTu od strane otkrivača ranjivosti, i ispravljen oko mesec dana kasnije.
Otkriveno je da se preko jedne krajnje tačke mogao koristiti bilo koji ID broj kandidata, preko druge je mogao da se koristi bilo koji ID broj prijave na kredite/stipendije.
Postoji i treća krajnja tačka koja izgleda služi za mobilni pristup koja takođe vraća iste vrednosti kao i ostale tačke.
Može se reći da ceo portal omogućava IDOR na svim krajnjim tačkama APIja te da nije obezbeđena kontrola pristupa i nema verifikacije identifikatora koji korisnik pošalje pri zahtevu podataka.
Među podacima kojima je bilo moguće pristupiti su između ostalog lični podaci kandidata za stipendije kao što su JMBG, adresa stanovanja, mejl adresa, broj telefona, kao i podaci o školi za koju se kandiduje. Takođe je bilo moguće videti i lične podatke roditelja kandidata kao i broj kartice pod kojom se uplaćuje stipendija u poštanskoj štedionici.
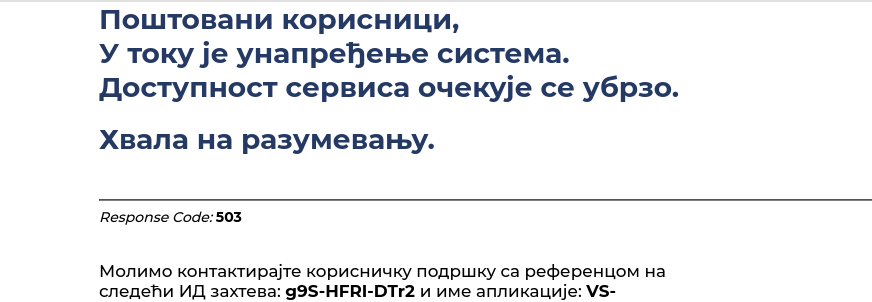
Takođe i dizajn portala liči dosta, mada moguće je da koriste neki svoj interni okvir za sve državne portale, što je standardna praksa u slučajevima gde se radi na više različitih "proizvoda" koji koriste isti ili sličan pozadinski sistem.
Ovo je pokazatelj loše sigurnosne prakse u Kancelariji ITE i kod onih koji to sve zapravo programiraju i testiraju koji god da su eksterni učesnici raznih sumnjivih tendera.
Pored ovog propusta koji ukazuje na lošu sigurnosnu praksu, desio se još jedan sličan propust na samom portalu eUprave : eUprava elektronska narodna inicijativa - neautentifikovan IDOR otkriva lične podatke
Portal za prijavljivanje na studentske i učeničke kredite i stipendije nalazi se na kreditistipendije.prosveta.gov.rs i na njemu kandidati mogu da se prijave kao i da provere status svojih prijava, podnesu prigovore itd.
Ovaj propust je otkriven početkom Aprila, prijavljen nacionalnom CERTu od strane otkrivača ranjivosti, i ispravljen oko mesec dana kasnije.
- Koja je ranjivost u pitanju?
- Obim propusta
Otkriveno je da se preko jedne krajnje tačke mogao koristiti bilo koji ID broj kandidata, preko druge je mogao da se koristi bilo koji ID broj prijave na kredite/stipendije.
Postoji i treća krajnja tačka koja izgleda služi za mobilni pristup koja takođe vraća iste vrednosti kao i ostale tačke.
Može se reći da ceo portal omogućava IDOR na svim krajnjim tačkama APIja te da nije obezbeđena kontrola pristupa i nema verifikacije identifikatora koji korisnik pošalje pri zahtevu podataka.
Među podacima kojima je bilo moguće pristupiti su između ostalog lični podaci kandidata za stipendije kao što su JMBG, adresa stanovanja, mejl adresa, broj telefona, kao i podaci o školi za koju se kandiduje. Takođe je bilo moguće videti i lične podatke roditelja kandidata kao i broj kartice pod kojom se uplaćuje stipendija u poštanskoj štedionici.
- Šta je zapravo ovaj portal?
Takođe i dizajn portala liči dosta, mada moguće je da koriste neki svoj interni okvir za sve državne portale, što je standardna praksa u slučajevima gde se radi na više različitih "proizvoda" koji koriste isti ili sličan pozadinski sistem.
Ovo je pokazatelj loše sigurnosne prakse u Kancelariji ITE i kod onih koji to sve zapravo programiraju i testiraju koji god da su eksterni učesnici raznih sumnjivih tendera.
Pored ovog propusta koji ukazuje na lošu sigurnosnu praksu, desio se još jedan sličan propust na samom portalu eUprave : eUprava elektronska narodna inicijativa - neautentifikovan IDOR otkriva lične podatke