
11-17-2026, 01:34 PM
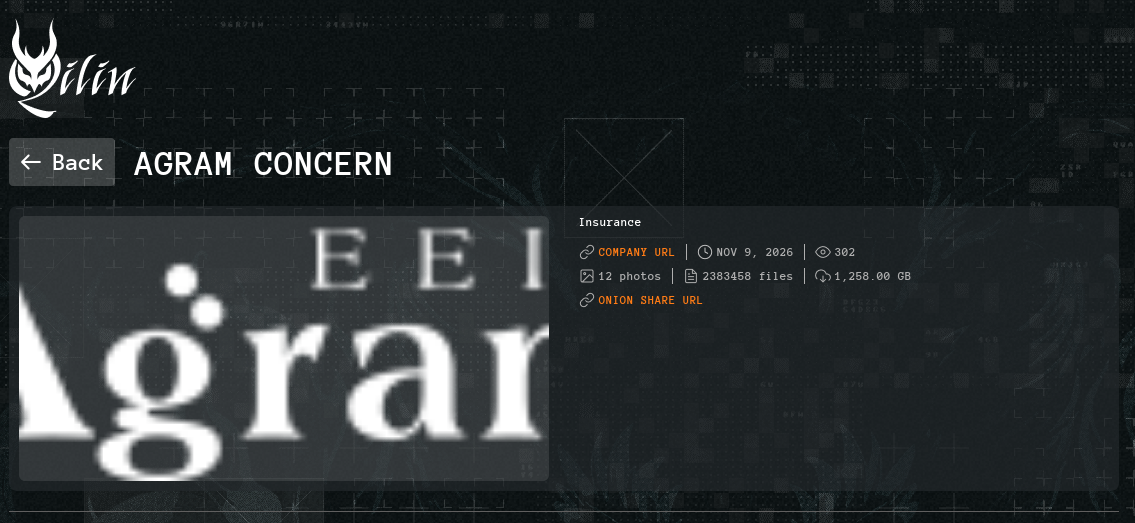
Grupa Qilin je objavila navodnu kompromitaciju "Agram Concern". Datum na Qilin objavi je 09.11.2026 ali prema javnim profilima i sajtovima koji prate ransomware kompromitacije javno se saznaje tek 16.11.2026 uz tada jedva jedan dan preostao pre objave podataka.
O žrtvi (sumirano uz pomoć AI):
Sada je rok za otkup istekao i izgleda da će podaci biti objavljeni. Qilin tvrdi da je količina podataka veličine 1,258 GB i da sadrži 2,383,458 fajlova.
Objavili su uzorak dokumenata i snimke ekrana internih aplikacija koje se koriste u kompaniji:
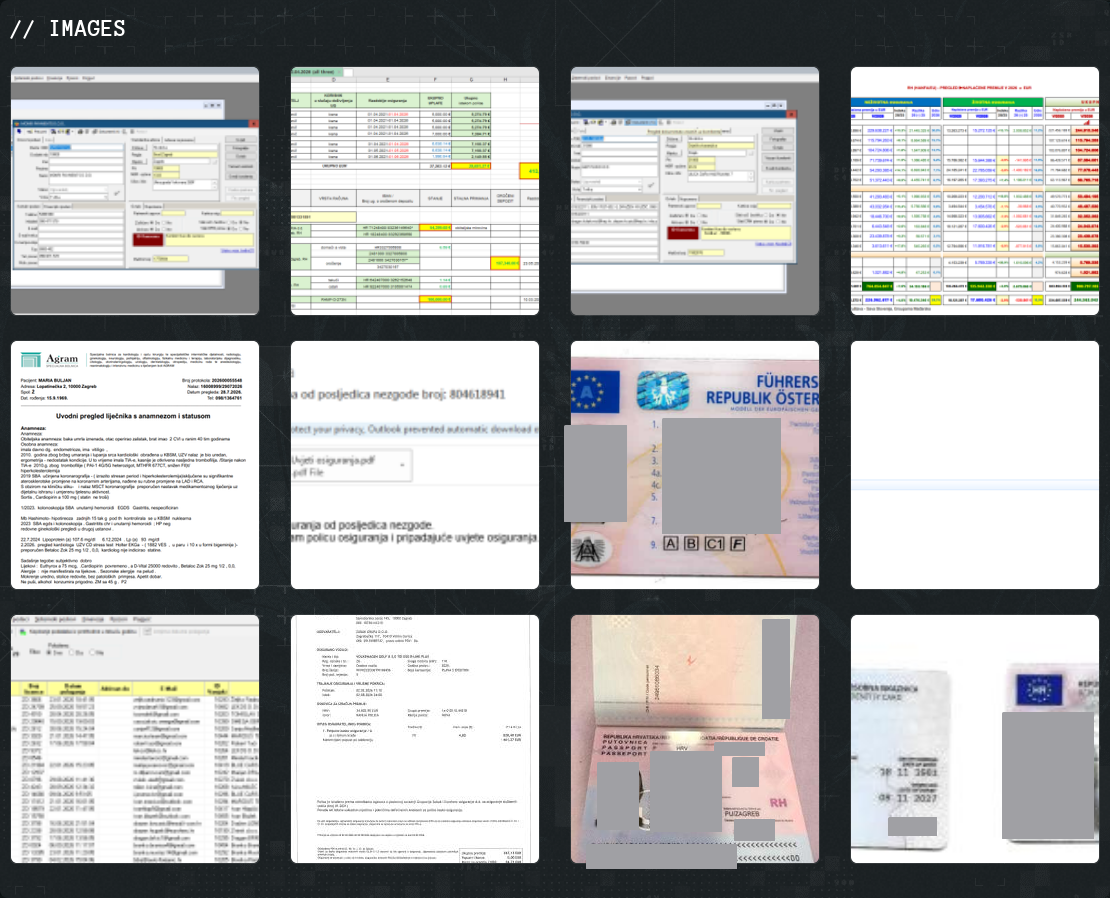
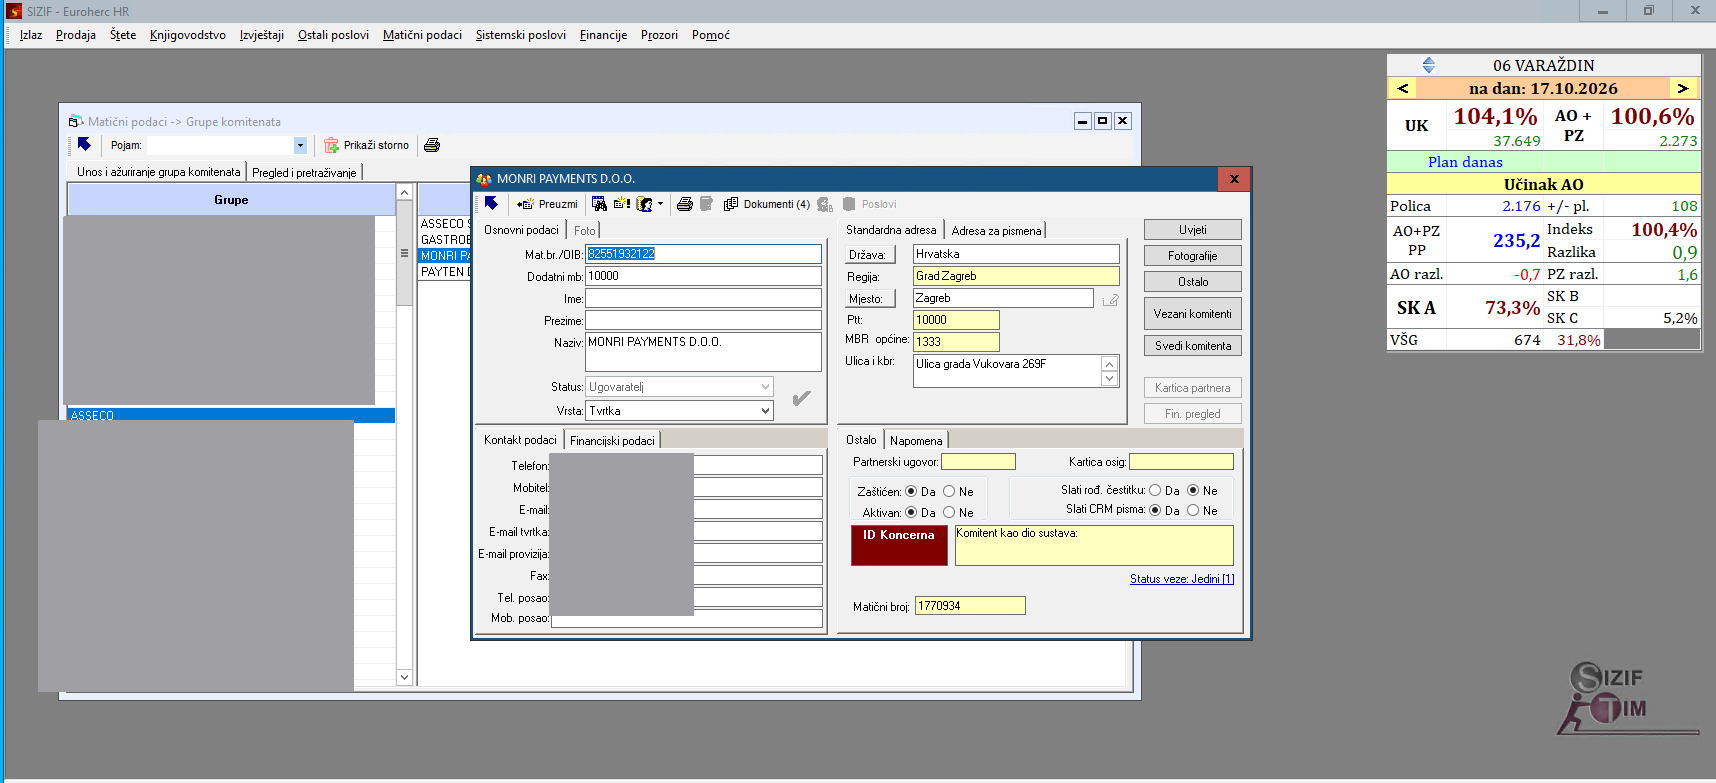
Ima skrinšota iz interne knjigovodstvene aplikacije "SIZIF" što može ukazivati na to da su zlonamerni akteri imali široki pristup i proveli neko duže vreme unutar mreže bez da budu detektovani :
Od same kompanije ni u hrvatskim medijima nisam našao nikakvo obaveštenje o ovoj navodnoj kompromitaciji
O žrtvi (sumirano uz pomoć AI):
Quote:Agram EEIG (punim nazivom Agram – Europsko gospodarsko interesno udruženje) je prekogranično poslovno udruženje sa sjedištem u Zagrebu koje okuplja 14 tvrtki članica iz sastava i kruga Koncerna Agram koje posluju unutar Europske unije
Članice udruženja djeluju u nizu povezanih sektora, pri čemu okosnicu čini financijski i osiguravateljni sektor:
- Osiguranje. Jezgru čine osiguravajuća društva Euroherc osiguranje, Adriatic osiguranje i Agram Life osiguranje.
- Bankarstvo i financije. U sustav ulaze Agram banka, Agram leasing i društvo za upravljanje imovinom Agram Invest.
- Autoindustrija i tehnički pregledi. Obuhvaća prodaju i servis vozila (npr. Autocentar Agram, EuroDaus) te mrežu stanica za tehnički pregled vozila (Agram TIS).
- Zdravstvo, turizam i nekretnine. Uključuje Specijalnu bolnicu Agram, hotelsku kuću Medora hoteli i ljetovališta, Agram yachting te upravljanje poslovnim nekretninama.
Sada je rok za otkup istekao i izgleda da će podaci biti objavljeni. Qilin tvrdi da je količina podataka veličine 1,258 GB i da sadrži 2,383,458 fajlova.
Objavili su uzorak dokumenata i snimke ekrana internih aplikacija koje se koriste u kompaniji:
Ima skrinšota iz interne knjigovodstvene aplikacije "SIZIF" što može ukazivati na to da su zlonamerni akteri imali široki pristup i proveli neko duže vreme unutar mreže bez da budu detektovani :
Od same kompanije ni u hrvatskim medijima nisam našao nikakvo obaveštenje o ovoj navodnoj kompromitaciji